
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ColorOS-CVE-2025-10184 — ثغرة SMS في نظام ColorOS، وخطة إنقاذ المستخدم الذاتية | Kitploit
أدوات/GitHubGitHub/yuuouu/coloros-cve-2025-10184
أمان أندرويدتحليل الثغرات الأمنيةالاستغلالتسريب البياناتاختبار الاختراقأمن الجوالالتعلم والتعليمأمن قواعد البياناتمختبرات وتدريب عمليArchived
GitHubyuuouu/coloros-cve-2025-10184

ColorOS-CVE-2025-10184

3864225منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

ثغرة SMS في نظام ColorOS، وخطة إنقاذ المستخدم الذاتية

عرض المستودع

مصدر المعلومات المبدأ التقني للحل والمبدأ الفني للثغرة

وصف الثغرة

  • النوع: هجوم حقن قاعدة بيانات 1=1 AND
  • التأثير: تطبيق عشوائي يقرأ بيانات الرسائل القصيرة. بدون أذونات، بدون تفاعل المستخدم، قراءة غير محسوسة
  • العواقب: تسريب جميع معلومات الرسائل القصيرة ورموز التحقق على الجهاز
  • النطاق المعني: OPPO والعلامات التجارية الفرعية (OnePlus, realme)
  • النطاق المتأثر: حسب الأجهزة المقدمة من maoyixuan، إصدار ColorOS 6.0.1 الذي صدر في 2017 يحتوي على الثغرة، وقد تكون هذه الثغرة رافقت مسيرة OPPO OEM
  • حالة الإصلاح: بدأ الدفع بتحديث ملف النظام لـ ColorOS 15 في 4 أكتوبر: 15.0.0.860Patch01|1.9MB، وفي 9 أكتوبر لـ ColorOS 12-14
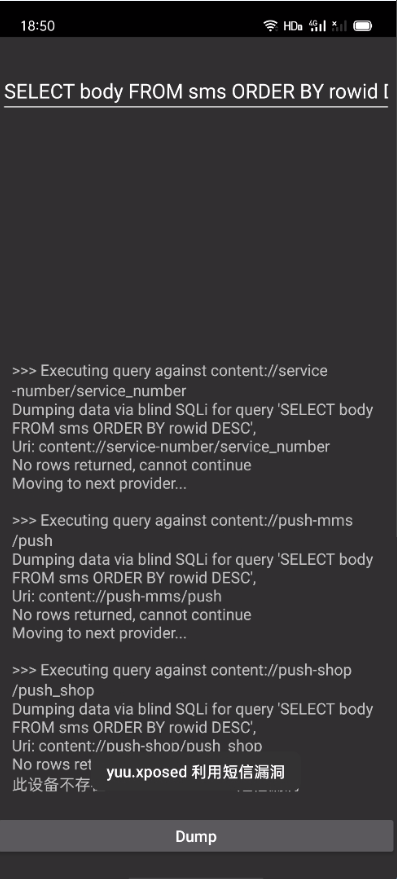
  • اختبار الثغرة: تحميل yuu_v3.6.apk محلياً، إذا ظهر محتوى الرسائل النصية فهذا يعني وجود الثغرة. لا يحتوي تطبيق الاختبار على وظيفة اتصال بالشبكة، صنفت OPPO التطبيق كتطبيق خطر من خلال مطابقة اسم الحزمة، يمكن التثبيت بدون شبكة، وإذا كان هناك شك يمكن مراجعة الكود المصدري، قم بإلغاء التثبيت فوراً بعد الاختبار
  • استراتيجية الحماية للمستخدم العادي:
    1. قبل أن تقوم الشركة المصنعة بإصلاح الثغرة، ضع بطاقة SIM في جهاز من علامة تجارية أخرى
    2. قم بحذف جميع الرسائل النصية على الجهاز فوراً وبشكل نهائي لتجنب استخدامها في ملفات تعريف المستخدمين
    3. استخدم جهاز Android ظاهري أو هاتف سحابي لتثبيت التطبيقات
    4. عند استخدام التحقق عبر الرسائل النصية، حاول التأكد من عدم وجود تطبيقات خلفية قيد التشغيل
  • حل المساعدة الذاتية: لا يوجد حل للمساعدة الذاتية بدون روت ولا حل ثابت مع روت

تحديث حالة الإصلاح (4 أكتوبر)

@C ومستخدمون متعاونون آخرون، تأكد من إيقاف تشغيل Cross Profile Test App قبل التحديث، وإلا فقد يتعطل التثبيت عند 0.0%

تم التأكيد على بدء دفع الإصلاح، بدأ الدفع صباح 4 أكتوبر

  • إصدار النظام: ColorOS 15.0.0، 15.0.1، 15.0.2
  • المحتوى الفعلي: com.android.providers.telephony 15.40.10 (35)
  • مسار التحديث: الإعدادات → النظام والتحديث → تحديث البرنامج → إعدادات التحديث التلقائي → تحديث ملف النظام
  • ملف النظام: 15.0.0.860Patch01|1.9MB، يختلف حسب الجهاز، يرجى الرجوع إلى الدفع الفعلي

  • تأثير الإصلاح:

تحديث إجباري

15.0.0.860Patch01|1.9MB حزمة الدفع لتطبيق Phone_SMS_Storage_15.40.10.apk يدعم فقط إصدارات ColorOS 15.0.0 و15.0.1 و15.0.2، تفاصيل حزمة الدفع مصدر المعلومات Telegram @SnowWolf725

تحميل Phone_SMS_Storage.apk، ملاحظة: يجب أن يتطابق مع إصدار النظام استخدم أمر adb: adb install -t D:\xxx.apk بعد التثبيت الناجح أعد تشغيل الهاتف لتفعيل التغيير، في حالة حدوث خطأ قم بإلغاء تثبيت الإصدار المثبت ثم أعد التثبيت

تأثير الثغرة

قم برفع البيانات الخاصة (مع تعتيمها) إلى Issues

حلول المساعدة الذاتية للمستخدم العادي

الحل الأول: استخدام فلترة إزعاج الرسائل النصية (طريقة عامة)

من v2ex@CoolMarket قم بتفعيل فلترة إزعاج الرسائل النصية، وحظر جميع الأرقام، وبذلك سيتم تخزين الرسائل النصية في مجلد الفلترة، وعند اختبار التطبيق لا يمكن قراءة الرسائل

المسار: الرسائل النصية → فلترة الإزعاج → قواعد الفلترة → فلترة المعلومات → كلمات مخصصة للفلترة → علامة + في أعلى اليمين → انسخ والصق المحتوى التالي سطراً سطراً

0,1,2,3,4,5,6,7,8,9
#,*,+,@,.,【,(,(,,
-,/,!,码,中,余,元,退,
a,b,c,d,e,f,g,h,i,j,
k,l,m,n,o,p,q,r,s,t,
u,v,w,x,y,z,A,B,C,D,
E,F,G,H,I,J,K,L,M,N,
O,P,Q,R,S,T,U,V,W,X,
Y,Z,零,一,二,三,四,五,六,
七,八,九,十,百,千,万


التحقق: استقبل رسالة جديدة (أرسل رسالة إلى 10086)، بعد استلام الرسالة ستظهر رسالة تم فلترتها في مجلد الفلترة، ثم افتح أداة الاختبار لترى ما إذا كانت هذه الرسالة تظهر أم لا. إذا لم تظهر، فهذه الطريقة فعالة.

هذا الحل هو الأبسط، يُوصى باستخدامه أولاً للأجهزة القديمة

الحل الثاني: استخدام Shizuku للتعديل

يعتمد على طريقة v2ex@Dawnnnnnn مع تحسينات. ⚠️ تعديل محتوى النظام خطير! ليس كل الأجهزة تدعمه

  1. قم بتحميل Shizuku و Blocker. (إذا ظهرت رسالة عدم القدرة على التثبيت، افصل الإنترنت ثم قم بالتثبيت)
  2. اتبع الدليل لتفعيل Shizuku عبر التصحيح اللاسلكي
  3. في إعدادات Blocker، قم بتغيير نوع المتحكم إلى Shizuku/Sui، واذن لـ Shizuku بالتحكم في Blocker
  4. في إعدادات Blocker، قم بتشغيل إظهار تطبيقات النظام
  5. ابحث في Blocker عن telephony، وادخل إلى تطبيق Phone/SMS Storage
  6. اختر مزودو المحتوى، وابحث عن الخيارات الثلاثة PushMessageProvider و PushShopProvider و ServiceNumberProvider وقم بإيقاف تشغيلها
  7. ⚠️ ملاحظة: اكتمل الإعداد هنا، يستمر التأثير حتى إعادة التشغيل التالية. بعد إعادة تشغيل الهاتف لن تتمكن من استقبال الرسائل النصية (يمكنك الإرسال)، يجب عليك إعادة تشغيل الخيارات الثلاثة في الخطوة السابقة، ثم إعادة تشغيل الجهاز مرة أخرى لاستقبال الرسائل بشكل طبيعي. بعد التأكد من إمكانية الإرسال والاستقبال، قم بإيقاف تشغيل الخيارات الثلاثة مرة أخرى، وستحصل على تأثير الحماية مع إمكانية الإرسال والاستقبال الطبيعي، ويستمر هذا حتى إعادة التشغيل التالية

شرح عدم الفعالية

عندما يحتوي AndroidManifest.xml في com.android.providers.telephony على الخاصية android:testOnly="true"، فإن التعديل يصبح فعالاً يمكن الاطلاع على السبب المحدد

حلول الحماية مع الجذر (روت)

بدون روت، تم اختبار الأنظمة الفرعية، والمستخدمين المتعددين، وحسابات عمل Shelter، وجميعها فشلت في الحماية من هذه الثغرة للحصول على الجذر، يرجى الرجوع إلى مسار تفليش ColorOS

الحل الأول: استخدام وحدة xposed

تنزيل الأداة