
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
hm-surf — أداة تقييم المتصفحات الشائعة على macOS لثغرة CVE-2024-44133 | Kitploit

أدوات/GitHubGitHub/yo-yo-yo-jbo/hm-surf
تحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويبالخصوصية
GitHubyo-yo-yo-jbo/hm-surf

hm-surf

أداة تقييم المتصفحات الشائعة على macOS لثغرة CVE-2024-44133

عرض المستودع
10253منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

HM-Surf evaluator

يُقيّم قابلية التأثر بـ CVE-2024-44133 لمتصفحات macOS الشائعة.
يحتوي أيضًا على HTML يلتقط لقطة شاشة ويقوم بتنزيلها مع استخراج الموقع. لقطة شاشة
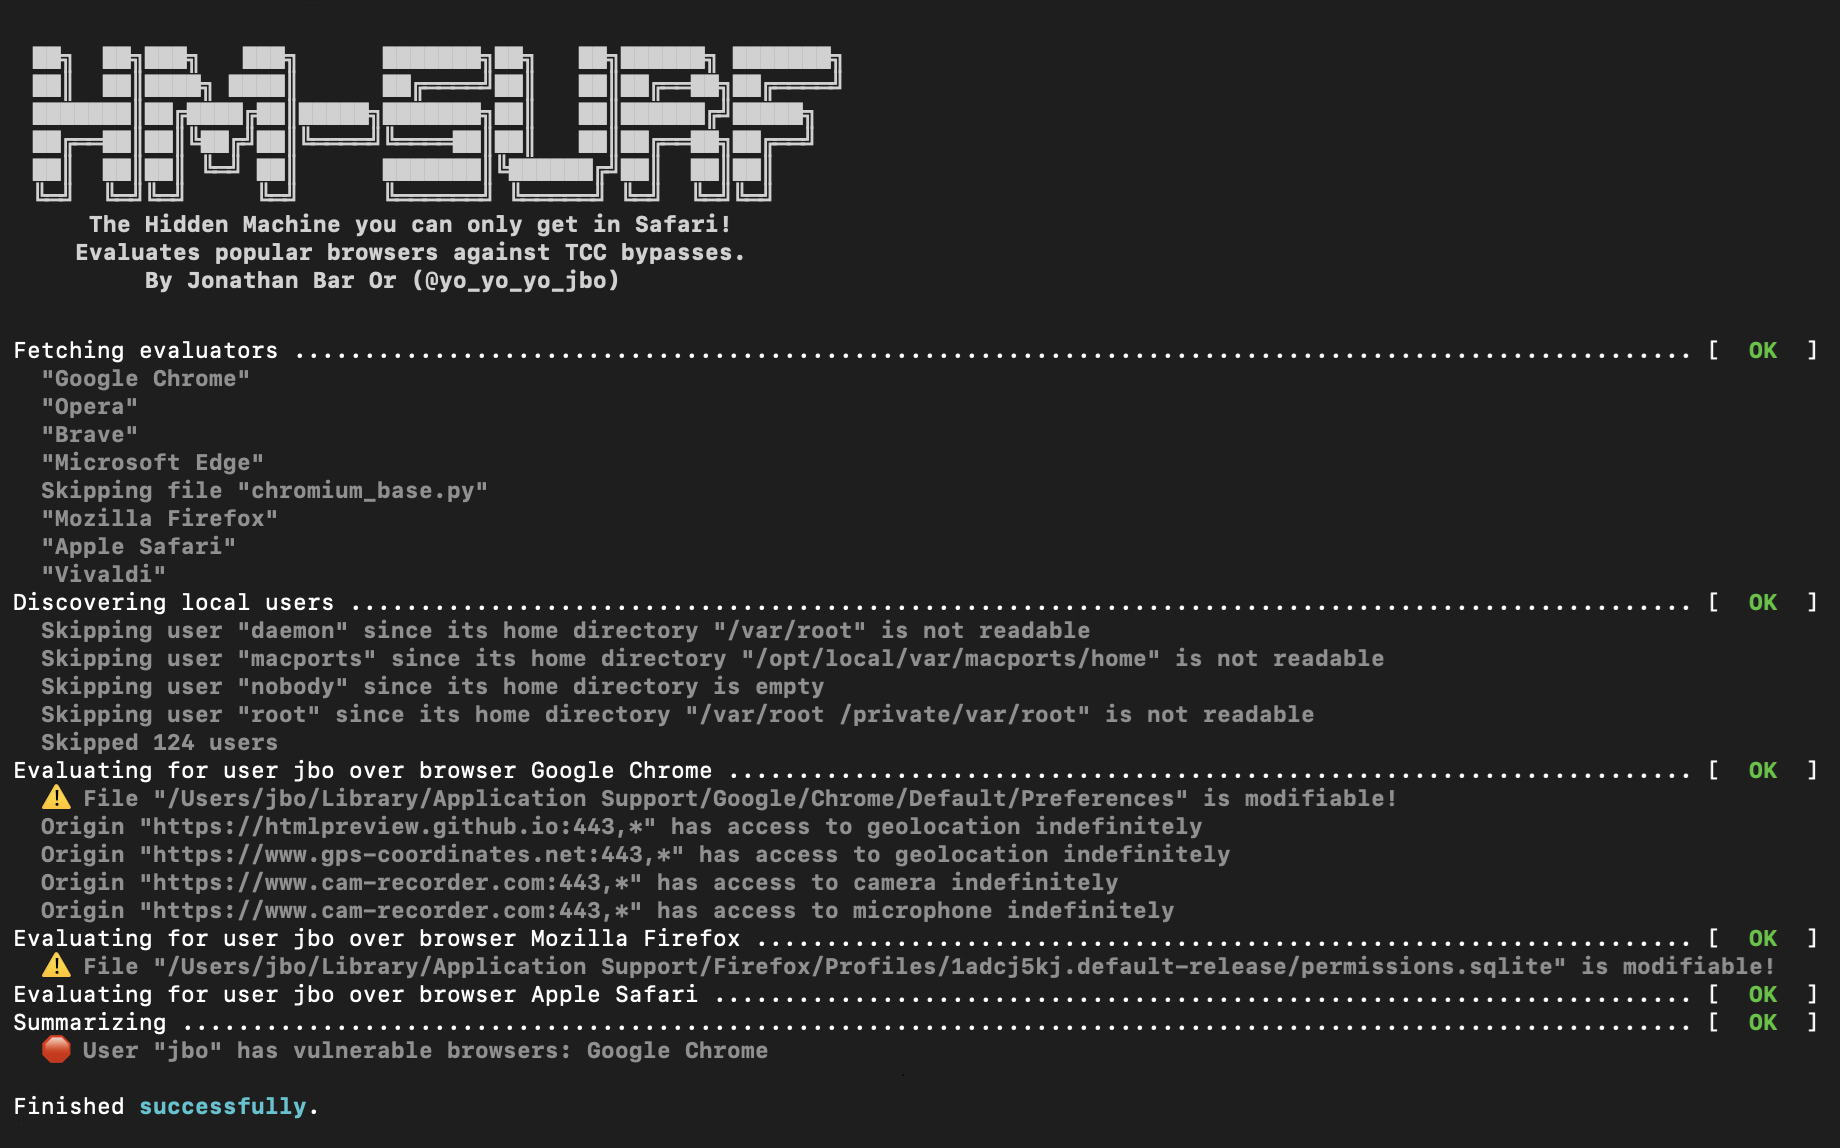
الاستخدام - evaluator

لتشغيل المُقيم، الذي يُقيّم CVE-2024-44133 على جميع متصفحات macOS الشائعة، قم بتشغيل:

python3 -m pip install -r ./requirements.txt
./hm-surf-eval.py

عند التشغيل، تُقيّم الأداة قدرات تجاوز TCC لجميع متصفحات macOS الشائعة.

الاستخدام - HTML

الملف hm-surf.html هو صفحة HTML نموذجية توضح CVE-2024-44133.
كل ما يفعله هو الوصول إلى الكاميرا والموقع، وعرض الموقع (بدقة منخفضة عمدًا) وتنزيل لقطة شاشة الكاميرا (ولكن يمكنه بسهولة حفظها على خادم).
هذا الملف ليس استغلالًا بحد ذاته، ويتطلب تمكين الوصول إلى الكاميرا والميكروفون والموقع للمتصفح، على سبيل المثال بواسطة مهاجم محلي يتجاوز تفضيلات المتصفح الخاصة.
يمكن تقييم هذه القدرة باستخدام المُقيم.
لعرض صفحة HTML بسهولة، يمكنك استخدام أي أداة، على سبيل المثال htmlpreview.

البرمجة

برمجة مُقيم سهل جدًا - ترث من BrowserEvaluatorBase وتنفذ طريقتين:

  • get_browser_name - يسترجع اسم متصفح قابل للقراءة البشرية.
  • evaluate - يحصل على username و home_dir ويُقيّم قابلية التأثر. إرجاع None يعني أن المتصفح غير قابل للتأثر، بينما إرجاع نسخة من BrowserResults يعطي نتائج قابلة للتأثر.

لاحظ أن هناك أيضًا فئة أساسية ChromiumEvaluatorBase للمتصفحات المبنية على Chromium، مما يعني أنه عليك تنفيذ get_browser_name المعتاد وكذلك طريقة get_preference_filepath التي تُرجع مسار ملف التفضيلات لدليل المنزل المعطى. ليس عليك تنفيذ evaluate للمتصفحات المبنية على Chromium، فهي منفذة بواسطة الفئة الأساسية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




