 xmyronn/cve-2026-6184-stored-xss
إثبات مفهوم لثغرة XSS مخزنة في نظام إدارة المحتوى البسيط Simple Content Management System PHP، توضح سرقة ملفات تعريف الجلسة عبر إدخال غير معقّم في حقل عنوان الأخبار.

توجد ثغرة برمجة نصية عبر المواقع (XSS) مخزنة في نظام إدارة المحتوى البسيط PHP. حقل عنوان الأخبار في لوحة التحكم لا يقوم بتعقيم إدخال المستخدم قبل تخزينه في قاعدة البيانات وعرضه على الصفحة العامة. أي زائر يتصفح الصفحة الرئيسية سيؤدي إلى تشغيل حمولة XSS المخزنة، مما يسمح للمهاجم بسرقة ملفات تعريف الارتباط الخاصة بالجلسة واختطاف الحسابات.
/web/admin/welcome.php/web/index.php (عام، بدون مصادقة)code-projects.org
نظام إدارة المحتوى البسيط PHP
1.0
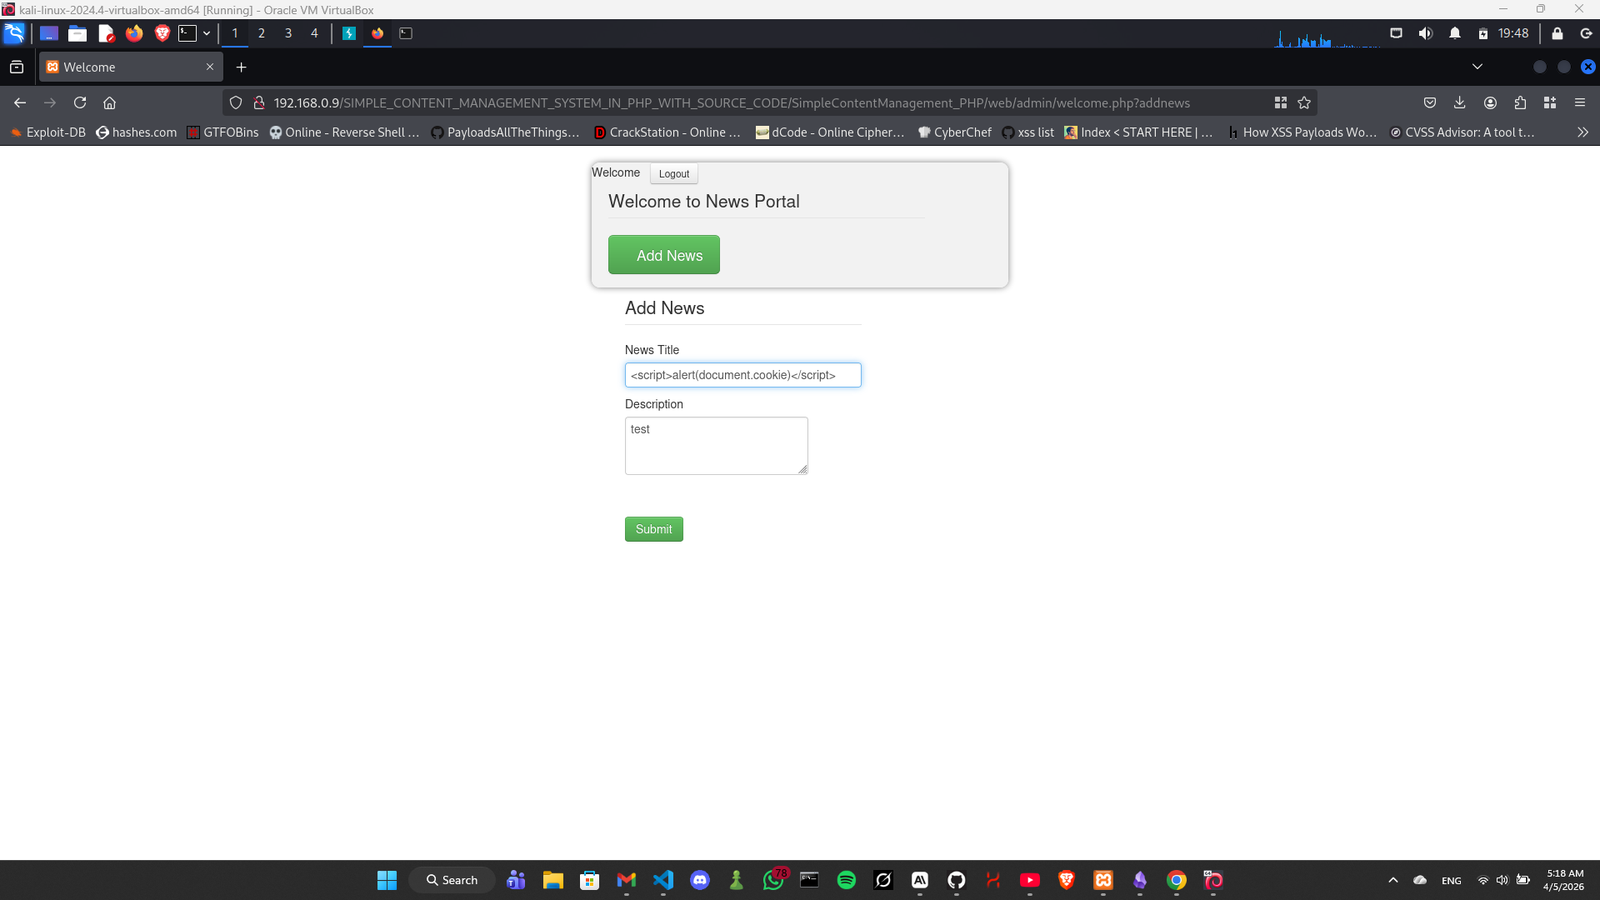
http://[target]/web/admin/welcome.php?addnews
http://[target]/web/index.php
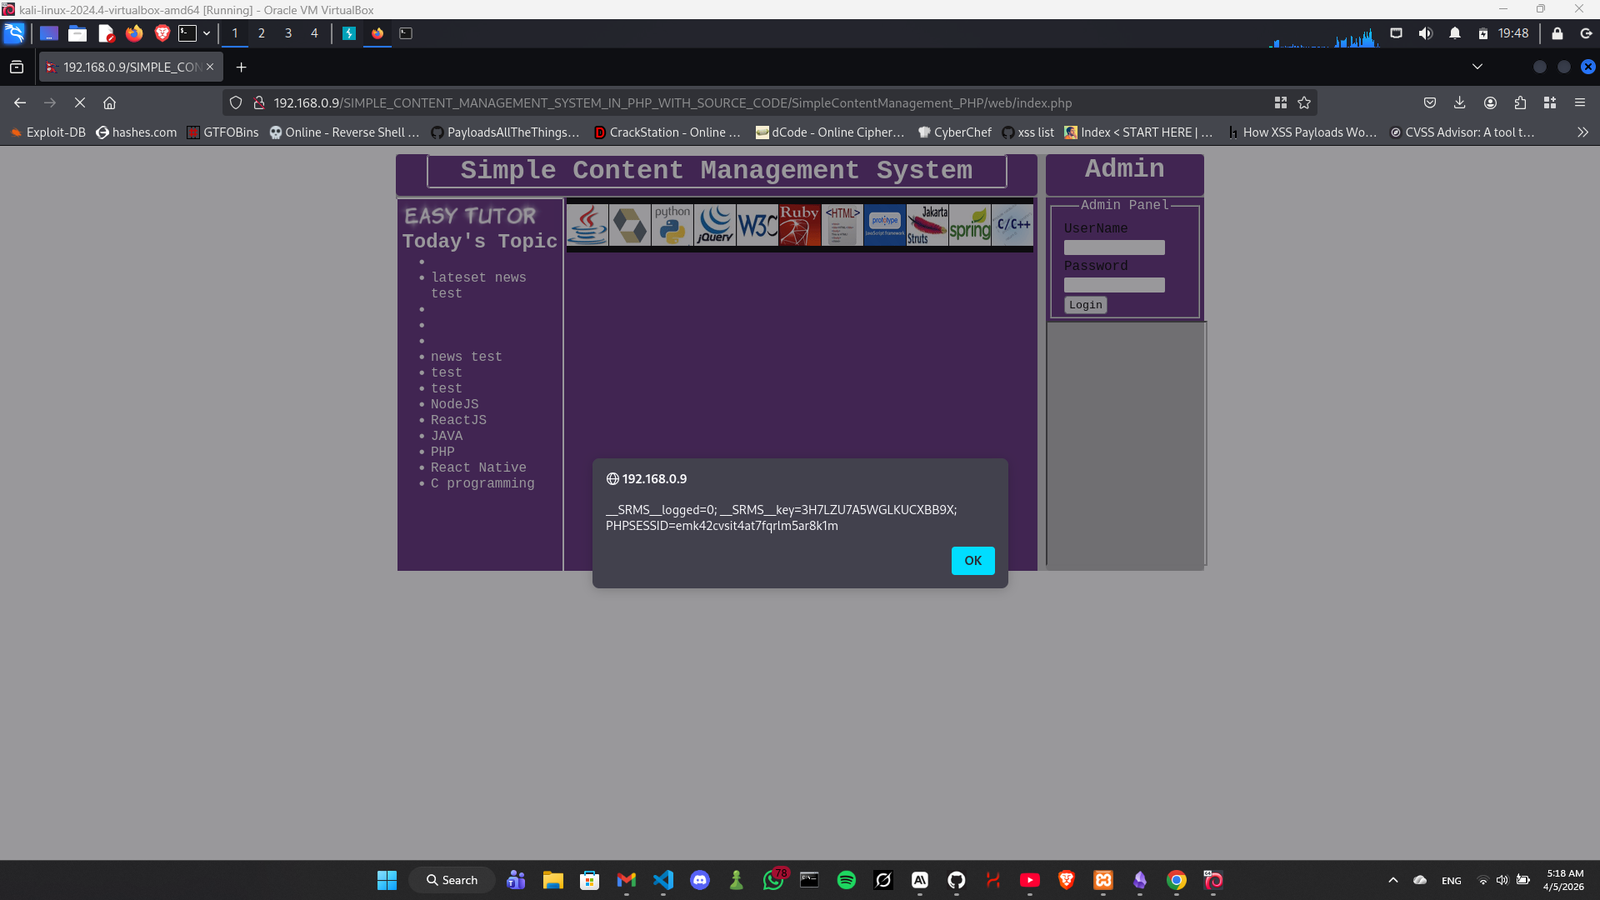
أي مستخدم يزور الصفحة العامة سيتم كشف ملفات تعريف الارتباط الخاصة بجلسته للمهاجم. وهذا يسمح باختطاف الجلسة الكامل والاستيلاء على الحساب لأي مستخدم مسجل الدخول بما في ذلك المسؤولين.
Imad Alvi
https://code-projects.org/simple-content-management-system-in-php-with-source-code/
