
 xen0nize/cve-2026-21096
إثبات مفهوم (proof-of-concept) يعتمد على الانهيار فقط لـ CVE-2026-21096، وهو تجاوز سعة عدد صحيح 32-بت يؤدي إلى تجاوز سعة الكومة (heap overflow) في وحدة فك ترميز JPEG المسماة Quram من سامسونج، مع ملاحظات الهندسة العكسية وأداة اختبار adb.

أثناء الهندسة العكسية لمكتبة ترميز الصور المضمّنة من Samsung صادفتُ انهيارًا تبيّن أنه سهل الوصول إليه إلى حدٍّ بعيد. مسار التكرار في فك ترميز JPEG يحسب حجم أحد مخازنه المؤقتة الداخلية بحسابٍ صحيح (signed) بسيط بعرض 32 بت ولا يتحقق من النتيجة أبدًا. مرّر له ملف JPEG يدّعي عرضًا قدره 65535 بكسل فيلتفّ التخصيص من نحو 4.29 غيغابايت نزولًا إلى كتلة بحجم 256 كيلوبايت، بينما تستمدّ عمليتا memset التاليتان أحجامهما من ناتجي ضربٍ آخرين بعرض 32 بت يلتفّان في الاتجاه المعاكس. إحداهما تستقرّ عند 64 كيلوبايت غير ضار، والأخرى تتحول إلى ملءٍ بنحو 2⁶⁴ بايت يبدأ على بعد غيغابايتين أسفل المخزن المؤقت. تموت العملية قبل أن يقترب فك الترميز من بيانات الصورة الفعلية.
يوثّق هذا المستودع ذلك الخلل ويجعله قابلًا لإعادة الإنتاج بشكل مستقل. ما أشاركه هنا هو مجرد PoC للانهيار فقط، أي الانهيار وليس الاستغلال. كل ما يُنشر هنا يتوقف عند خطأ تقسيم حتمي (segmentation fault) داخل مكتبة المورّد. لا تهيئة للكومة، ولا اختطاف لمسار التحكم، ولا تنفيذ للكود، ولا سلسلة تسليم. الانهيار وحده كافٍ لإثبات أن الخلل حقيقي وأن الحساب الكامن خلفه يتصرف تمامًا كما هو موصوف. بناء أي شيء أبعد من ذلك هو نوع مختلف من العمل، وهو غير مضمّن هنا. كل ملف لزم لإعادة إنتاج الانهيار منشور إلى جانب هذا README.
أصلحت Samsung الخلل في إصدار صيانة الأمان لشهر سبتمبر 2026
(SVE-2026-3282، "corrects implementation"). تم التحقق من كل ما هنا
على هاتف Galaxy يسبق مستوى تصحيح الأمان الخاص به ذلك الإصدار. الانهيار
حتمي، عشر مرات من أصل عشر، وإطارات الخطأ تقع داخل الملف الحقيقي
/system/lib64/libimagecodec.quram.so.
يوضّح هذا الـ PoC ما يلي.
لا يحتوي المستودع عمدًا على ما يلي.
الانهيار هو المقصد. وهو كافٍ لإثبات أن التخصيص والكتابة المتأثرين يمكن أن يصبحا غير متسقين، وهذا كل ما أنشره.
CVE-2026-21096 هو المعرّف العام لهذا الخلل. تتتبعه نشرة Samsung الأمنية داخليًا باسم SVE-2026-3282 في نشرتها الشهرية. الوصف الذي قدّمته Samsung Mobile إلى MITRE بصفتها CNA يُقرأ كما يلي.
تجاوز سعة المخزن المؤقت القائم على الكومة في فك ترميز JPEG الخاص بـ libimagecodec.quram.so قبل إصدار SMR Sep-2026 Release 1 يسمح للمهاجمين عن بُعد بتنفيذ كود عشوائي.
أصبح السجل عامًّا في 9 سبتمبر 2026 ومصنّفًا 9.2 CRITICAL وفق CVSS 4.0 (CVSS-B). يظهر المتجه أدناه.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
يصف المتجه هجومًا مجاورًا للشبكة منخفض التعقيد، دون
صلاحيات، ودون تفاعل من المستخدم (UI:N)، ومن هنا جاء تأطير "الصورة
بدون نقر" في تغطية سبتمبر. يحمل أيضًا
متطلبات الهجوم متوفرة (AT:P)، مما يعني أن الاستغلال يعتمد على
شروط يجب أن تتحقق على الهدف. وهذا يطابق تمامًا ما
وجدته أثناء الهندسة العكسية. تثق المكتبة بأي هندسة يمررها لها المستدعي، لذا
تتوقف قابلية الاستغلال في العالم الحقيقي على أي مكوّن من Samsung
يدفع أبعادًا مشتقة من المهاجم إلى مسار فك ترميز LTN. التأثير على
النظام المعرض للخطر مرتفع عبر السرية والسلامة و
التوافر.
وفقًا لـ NVD، فإن التكوينات المتأثرة هي أجهزة Samsung المحمولة التي تعمل بنظام Android 14 أو 15 أو 16 أو 17 بمستوى تصحيح أقدم من SMR Sep-2026 Release 1، وفئة الضعف هي CWE-122 (تجاوز سعة المخزن المؤقت في الكومة)، وهي النتيجة المباشرة لفيض صحيح (CWE-190) في حسابات التخصيص. تم إصلاح خطأ شقيق في مفكك ترميز DNG لنفس المكتبة (CVE-2026-21095 / SVE-2026-3247) في نفس النشرة. يغطي هذا المستودع خطأ JPEG فقط.
يصف سجل CVE تنفيذ تعليمات برمجية عن بُعد محتملًا. لا يحاول هذا المستودع إعادة إنتاج ذلك التأثير. يغطي عملي هنا المسار الأصلي المعرض للخطر ومُعيد إنتاج انهيار محلي، لا أكثر.
libimagecodec.quram.so هو برنامج ترميز صور مغلق المصدر كتبته
Quramsoft وتشحنه Samsung على جميع أجهزة Galaxy الحديثة. وهو يقع فوق
مفككات ترميز منصة Android. عندما يريد تطبيق من Samsung (Gallery، مسار
الكاميرا، معاينات المراسلة) فك ترميز سريع أو متدفق لصورة JPEG،
فإنه يستدعي هذه المكتبة بدلًا من Skia. تُشحن نسختان على جهاز
نموذجي، /system/lib64/libimagecodec.quram.so ونسخة 32-بت تحت
/system/lib/ يتم تعيينها بواسطة mediaserver32. تحققت من أن نسخة 64-بت
يتم تحميلها داخل عملية Gallery على هاتفي الاختباري.
الدالة التي تحتوي على الخطأ هي نقطة دخول JNI خلف
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
"LTN" هو وضع فك ترميز التكرار من القفل إلى الأصلي الخاص بـ Samsung، وهو الوضع الذي يزوّد فيه المستدعي هندسة الإخراج بنفسه (خطوة الصف، والارتفاع الكلي، وعدد الصفوف التي يجب أن تغطيها كل قطعة تكرار) وتقوم المكتبة بفك ترميز الصورة كتلةً كتلةً إلى مخازن أصلية يديرها المستدعي. مسار دفعة الكاميرا هو المستهلك الطبيعي لهذا الوضع.
لقطة الشاشة أدناه هي الشيفرة الزائفة المفككة لنقطة الدخول JNI، مأخوذة مباشرةً في IDA Pro من بناء arm64 المصاب بالثغرة في المكتبة (BuildId d49d229541cc09afa04a97266252f7f716e4f7aa). وهي تعمل من اختيار إعداد الألوان وصولاً إلى عمليتي memset، أي دورة الحياة الكاملة للقيم التي تلتف. الوسائط المهمة هي كما يلي. a4 هو علم وضع فك الترميز (يجب أن يكون 1 أو 3)، وa5 هو خطوة الصف المزوّدة من المستدعي (محفوظة في v14)، وa9 هو عدد صفوف التكرار المزوّد من المستدعي، و*(_DWORD *)(a3 + 8) هي قيمة inPreferredConfig المخزنة داخل بنية معلومات فك الترميز، والتي تختار v22 (البايتات لكل بكسل) وv23 (عدد المستويات). v58 هو مجرد v22 منسوخًا إلى خانة على المكدس.
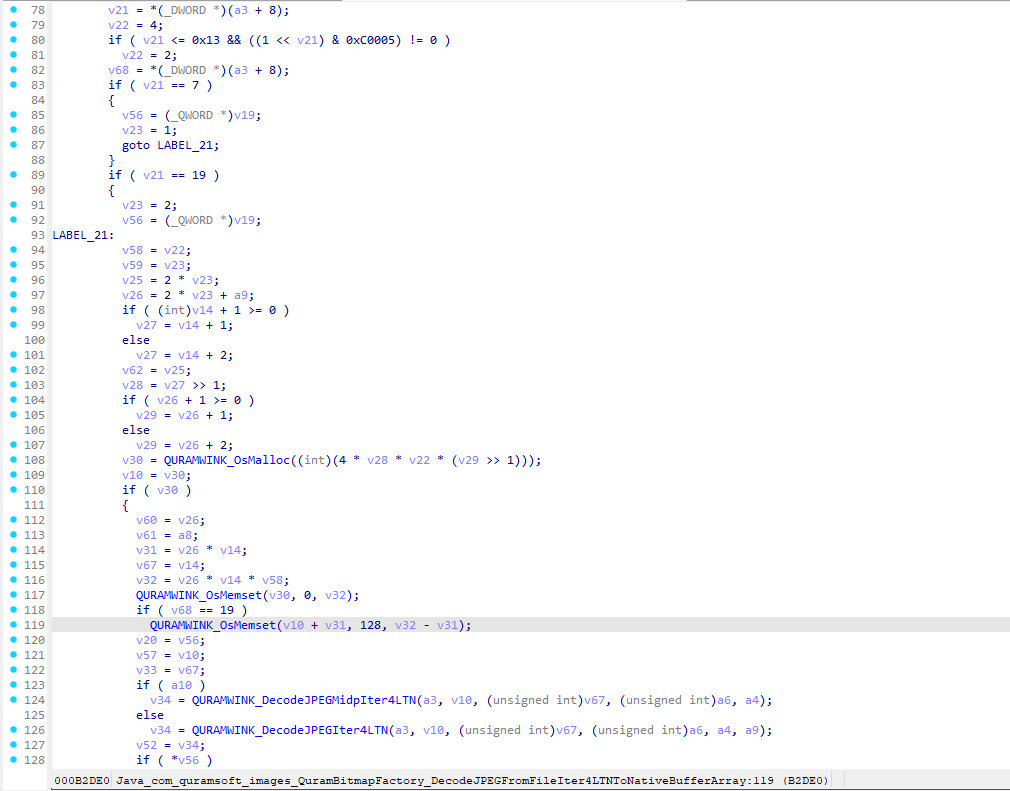
ثلاثة حواصل ضرب 32-بت تختل في آنٍ واحد، في الأسطر التي تعرضها الصورة. الخطأ نفسه هو تجاوز سعة عدد صحيح (CWE-190) في حساب 32-بت غير مُتحقَّق منه، وأثره على سلامة الذاكرة هو تجاوز سعة المخزن المؤقت القائم على الكومة (CWE-122) الذي يحمله سجل CVE. التخصيص (0xb2d8c) هو 4 * v28 * v22 * (v29 >> 1). بالنسبة للخطوات الكبيرة وارتفاعات التكرار فإنه يلتف بصمت بمعامل 2³²، ويصبح الطلب البالغ 4.29 GB قطعةً بحجم 262,144 بايت يمنحها malloc بكل سرور. ثم يلتف v31 = v26 * v14 إلى قيمة سالبة، إلى −2,147,450,881، ويلتف v32 = v31 * bpp مرة أخرى، إلى +65,534 غير ضار. لذلك فإن التعبئة بالأصفار عند 0xb2dc0 تمسح بهدوء 65,534 بايت داخل القطعة وتعود. أما تعبئة الكروما فهي حيث ينفجر الأمر. حجمها هو v32 − v31، والذي يستقر على −2,147,450,881، وsxtw x2, w8 أمام الاستدعاء يوسّع ذلك العدد الصحيح السالب إلى size_t بحجم 2⁶⁴ تقريبًا. وجهتها هي buf + v31، أي جيجابايتين أسفل القطعة. ذلك الاستدعاء (0xb2de0، إطار +536 في شاهد القبر) يجتاح 0x80 بايت عبر جيجابايتين من فضاء العناوين حتى يصطدم بصفحة غير معيَّنة، وذلك هو SIGSEGV. إذا كان تخطيط الكومة أسعد حظًا، فإنه يفسد القطع المجاورة بصمت بدلاً من ذلك، وذلك الجزء هو بحث شخص آخر.
stride = 65535 هو عرض JPEG قانوني، لذا يمكن لترويسة SOF0 ببساطة أن تدّعيه. مع inPreferredConfig = 19 تختار نقطة الدخول v22 = 2 (بايتات لكل بكسل) وv23 = 2 (مستويات)، مما يجعل v28 = 32768 وv26 = iterRows + 4. عندئذٍ ينهار التخصيص إلى
alloc = (int)(4 × 32768 × 2 × ((iterRows + 5) >> 1))
      = (int)(2^18 × ((iterRows + 5) >> 1))
مضاعف 2¹⁸ هذا يجعل الالتفاف سهل التوجيه. في كل مرة
ينمو فيها ((iterRows+5)>>1) بمقدار 16384، يتقدم الناتج بمقدار 2³² بالضبط
ويعود تمامًا إلى حيث كان. iterRows = 32765 يضعه على
262,144، وهو طلب بحجم 4.29 GB يراه malloc كربع ميغابايت.
أحجام memset تلتف وفق جدولها الخاص.
                     raw product    as int32
v31 = 32769 × 65535   2,147,516,415  −2,147,450,881
v32 = v31 × 2         4,295,032,830  +65,534
v32 − v31             2,147,516,415  −2,147,450,881






