
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-3452-PoC — يقوم بأتمتة تنزيل وتشغيل سكربت Nmap NSE لفحص المضيفين بحثًا عن ثغرة CVE-2020-3452، باستخدام قائمة بالمضيفين المستهدفين. | Kitploit
أدوات/GitHubGitHub/xdev05/cve-2020-3452-poc
الاستطلاعتحليل الثغرات الأمنيةالاستغلالالبرمجة النصية والأتمتةاستغلال تطبيقات الويباختبار الاختراق
GitHubxdev05/cve-2020-3452-poc

CVE-2020-3452-PoC

يقوم بأتمتة تنزيل وتشغيل سكربت Nmap NSE لفحص المضيفين بحثًا عن ثغرة CVE-2020-3452، باستخدام قائمة بالمضيفين المستهدفين.

عرض المستودع
28منذ 6 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2020-3452

PoC

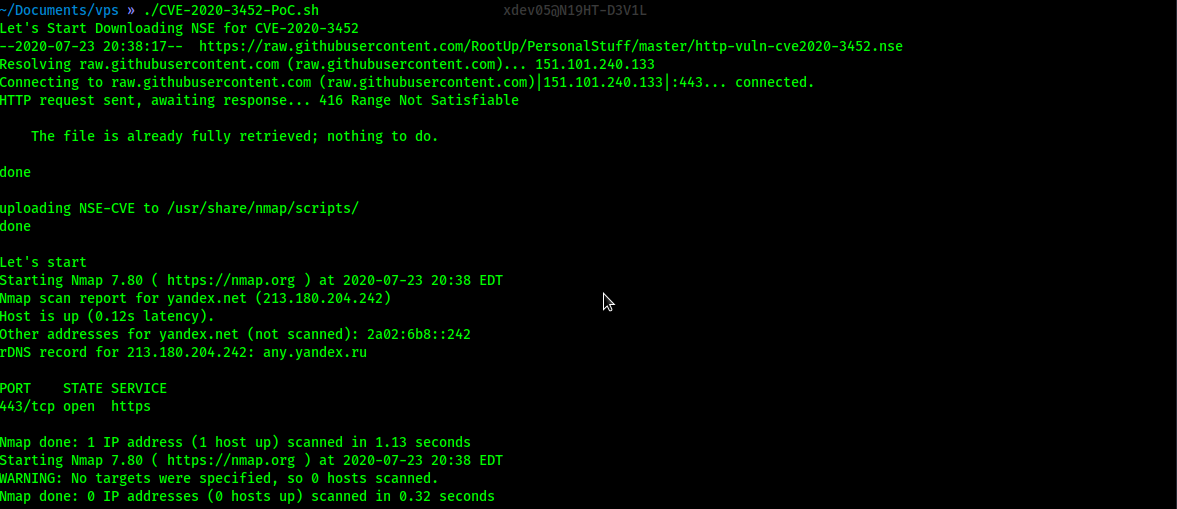
مرحبًا يا شباب، هذا سكريبت بسيط لتنزيل سكريبت NSE الخاص بـ nmap ووضعه في ملف وحدات NSE وتشغيل أمر nmap مع أي مضيفين تريد

ضع قائمة المضيفين لديك في ملف list.txt

شكرًا

تنزيل الأداة