
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-63914 — الإفصاح العام والتصحيح لـ CVE-2025-63914: ثغرة القنبلة المضغوطة في Cinnamon/kotaemon. | Kitploit

أدوات/GitHubGitHub/wxdou/cve-2025-63914
تحليل الثغرات الأمنيةالاستغلالأمن الويب
GitHubwxdou/cve-2025-63914

CVE-2025-63914

الإفصاح العام والتصحيح لـ CVE-2025-63914: ثغرة القنبلة المضغوطة في Cinnamon/kotaemon.

عرض المستودع
4منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    387
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    308
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-63914

الإفصاح العام والتصحيح لثغرة CVE-2025-63914: ثغرة القنبلة المضغوطة (Zip bomb) في Cinnamon/kotaemon.

الإسناد

Wang Yuanrong

الملخص

تفشل الدالة _may_extract_zip في فرض حدود على فك ضغط ملفات ZIP، مما يسمح لقنبلة مضغوطة خبيثة بإحداث استهلاك مفرط للموارد ورفض الخدمة.

التفاصيل

لا تتحقق الدالة _may_extract_zip في الملف \libs\ktem\ktem\index\file\ui.py من محتويات ملفات ZIP المرفوعة. على الرغم من أن المحتويات تُستخرج في مجلد مؤقت يُمسح قبل كل استخراج، فإن نجاح رفع قنبلة مضغوطة قد يظل يتسبب في استهلاك الخادم لموارد مفرطة أثناء فك الضغط. علاوة على ذلك، إذا لم يتم رفع ملفات أخرى لاحقًا، فقد تشغل البيانات المستخرجة مساحة على القرص وقد تجعل النظام غير متاح. يمكن لأي شخص لديه صلاحية رفع الملفات تنفيذ هذا الهجوم.

PoC

استخدم الأمر لسحب وتشغيل أحدث صورة:

docker run \
--name kotaemon \
-e GRADIO_SERVER_NAME=0.0.0.0 \
-e GRADIO_SERVER_PORT=7860 \
-v /home/kali/ktem_app_data/:/app/ktem_app_data \
-p 7860:7860 -d \
ghcr.io/cinnamon/kotaemon:0.11.0-full

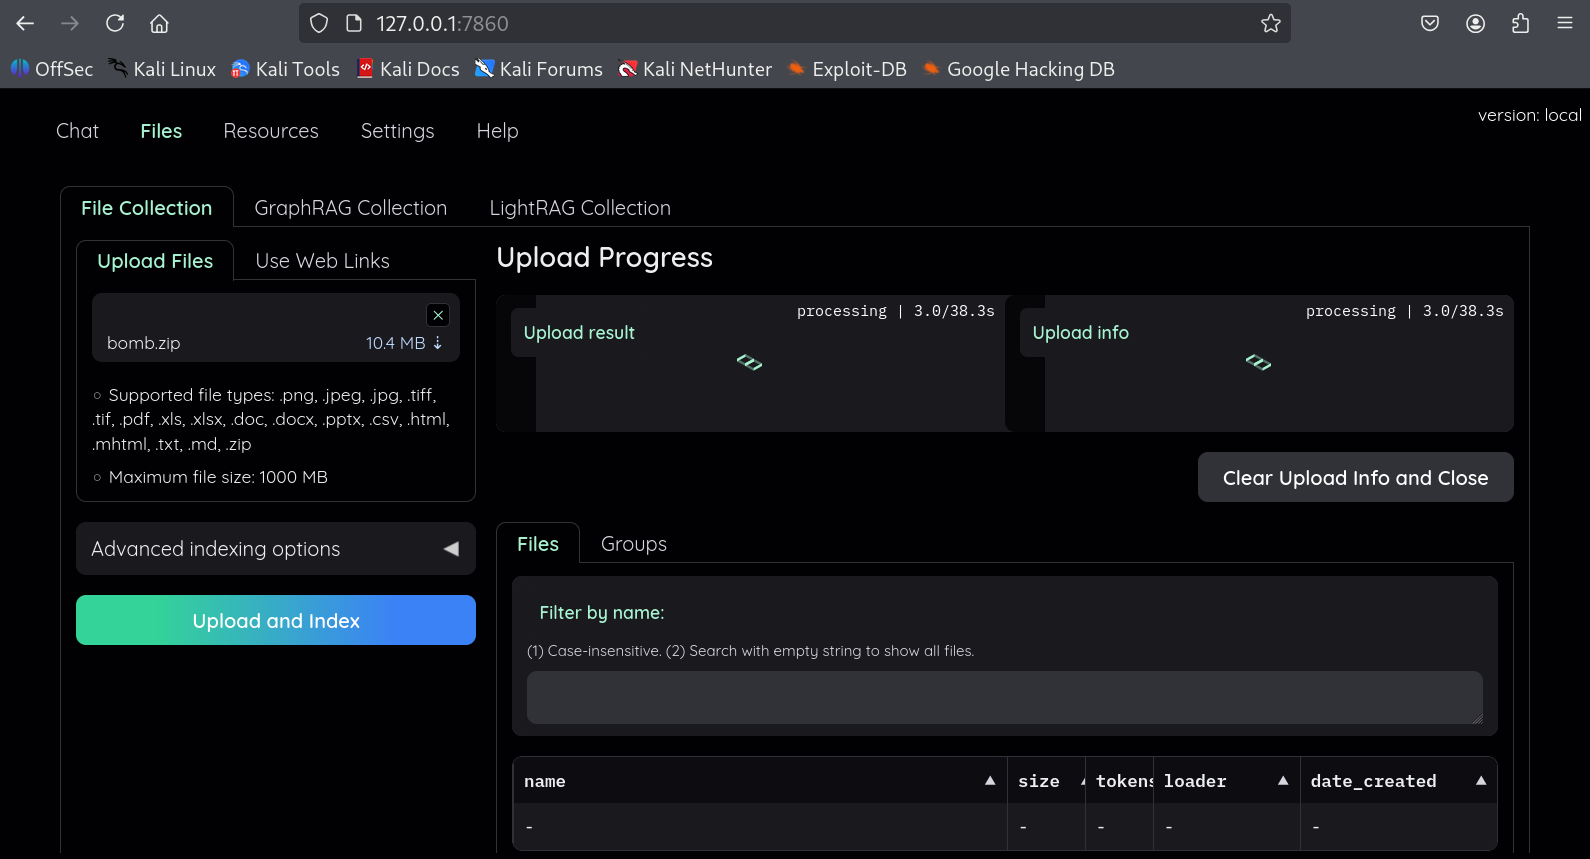
أنشئ حمولة قابلة للضغط بشدة مكونة من بايتات متكررة لتحقيق نسب ضغط قصوى.
img1

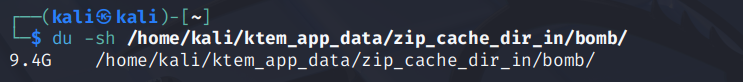
أثناء العملية قد نلاحظ بطءًا بسبب استهلاك الموارد، ويمكننا التحقق من حجم المجلد المؤقت.
img2

سيظل هذا الاستخدام للموارد قائمًا حتى عند عدم رفع أي ملفات أخرى.

التأثير

يمكن للمهاجم الذي لديه صلاحية رفع الملفات إرسال أرشيف ZIP مُعد خصيصًا يتسبب في استهلاك غير مسيطر عليه للقرص ووحدة المعالجة المركزية والذاكرة، مما يؤدي إلى تعطل الخدمة أو انقطاع الخادم. جميع الإصدارات — بما في ذلك الإصدار الأحدث (0.11.0) — متأثرة.

التصحيح

يتم توفير قنبلة مضغوطة اختبارية والتصحيح المقابل للإصدار 0.11.0 في هذا المستودع.

نظرة عامة على التصحيح:

  • استبدال extractall بالاستخراج المتدفق.
  • فرض حدود: حجم كل ملف، الحجم الإجمالي غير المضغوط، وعدد الملفات.
  • رفض الإدخالات المشفرة ونسب الضغط القصوى.
  • القائمة البيضاء لامتدادات الملفات.
  • التنظيف عند حدوث أخطاء.

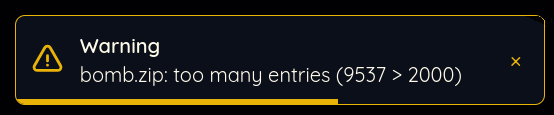
بعد تطبيق التصحيح، سيظهر تحذير عند إرسال قنبلة مضغوطة، وسيتم رفض العملية:
img3

تنزيل الأداة






