
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Winrar-CVE-2023-40477-POC — CVE-2023-40477 PoC بواسطة Wild-Pointer | Kitploit
أدوات/GitHubGitHub/wildptr-io/winrar-cve-2023-40477-poc
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليماستغلال الملفات الثنائية
GitHubwildptr-io/winrar-cve-2023-40477-poc

Winrar-CVE-2023-40477-POC

CVE-2023-40477 PoC بواسطة Wild-Pointer

عرض المستودع
2781منذ 3 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-4047 PoC بواسطة Wild Pointer

  • اقرأ البحث: https://wildptr.io/winrar-cve-2023-40477-poc-new-vulnerability-winrar-security-research/
  • ثغرة Recvol3.cpp: https://www.rarlab.com/vuln_rev3_names.html, https://www.win-rar.com/
  • الإصدارات المعرضة: WinRAR <= 6.22

كيفية الاختبار؟

يمكنك إنشاء PoC خاص بك أو مجرد اختبار ملف RAR التجريبي المرفق (تم التحقق من تعطيل winrar-6.22 عند فك الضغط).

  1. إنشاء PoC - اتبع cve_2023_40477_poc.py
  2. ملف RAR التجريبي - قم فقط باستخراج Rar.rar من example_poc_after_gen.

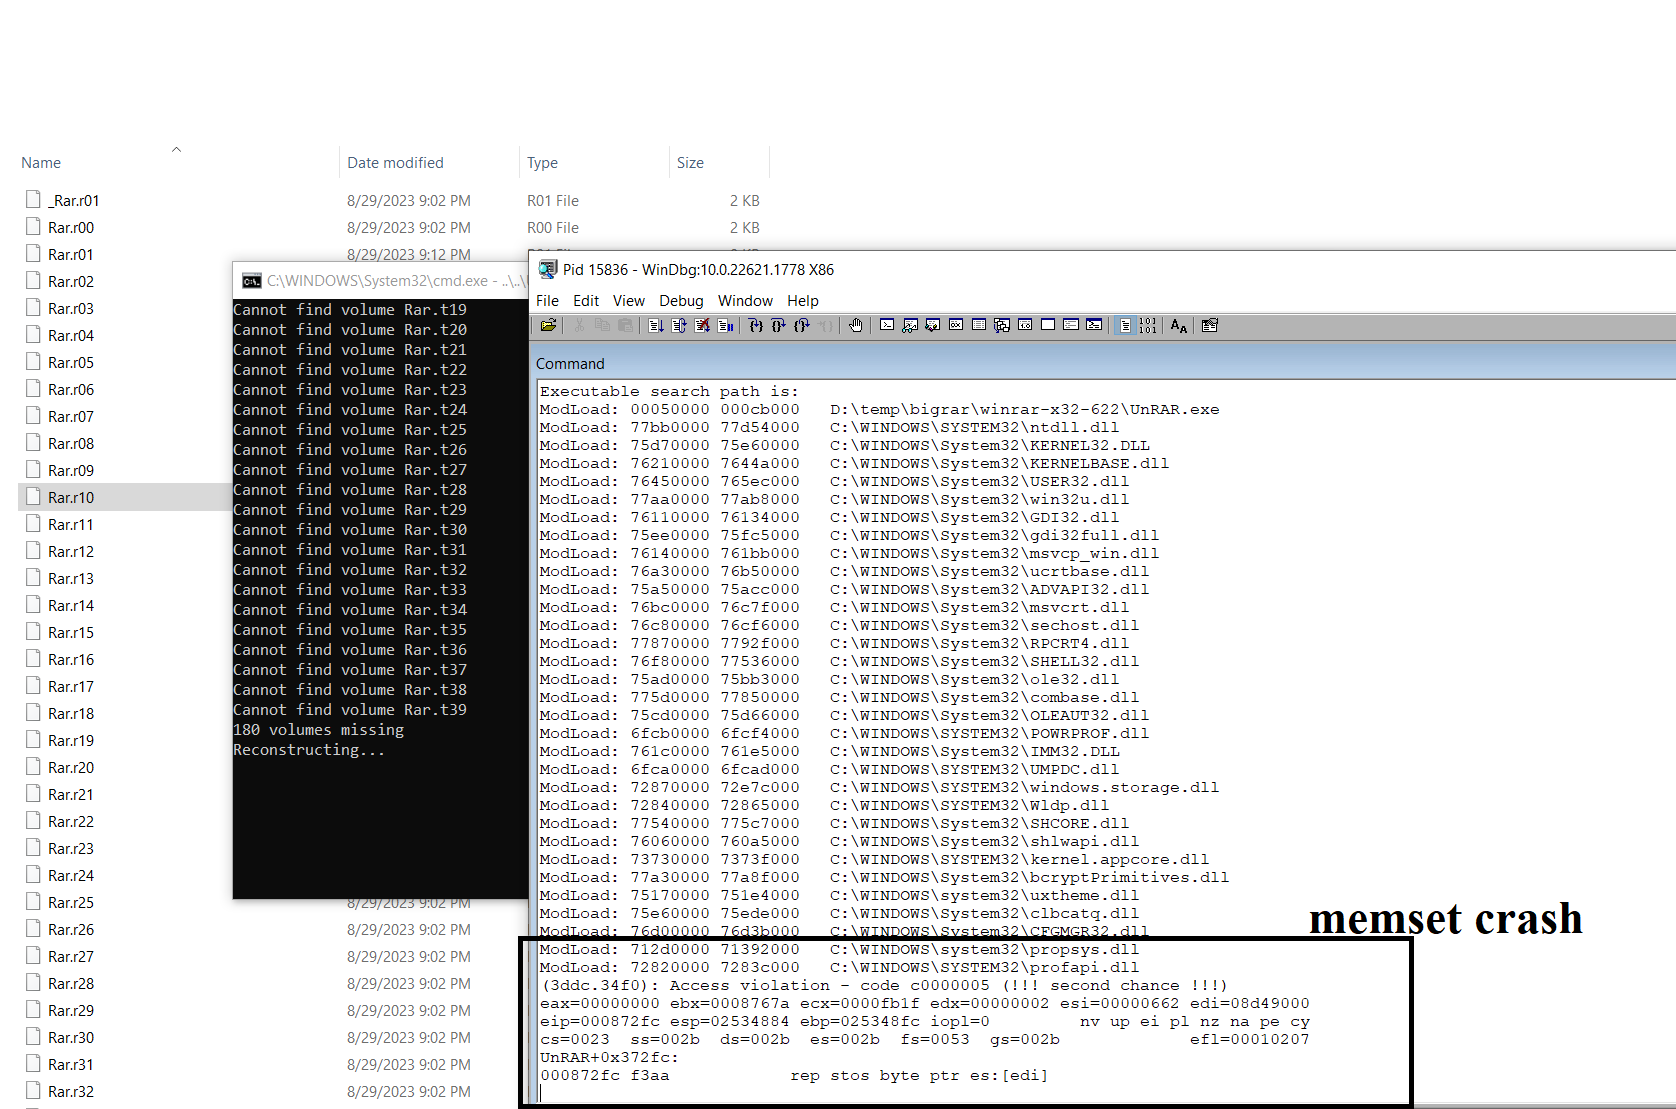
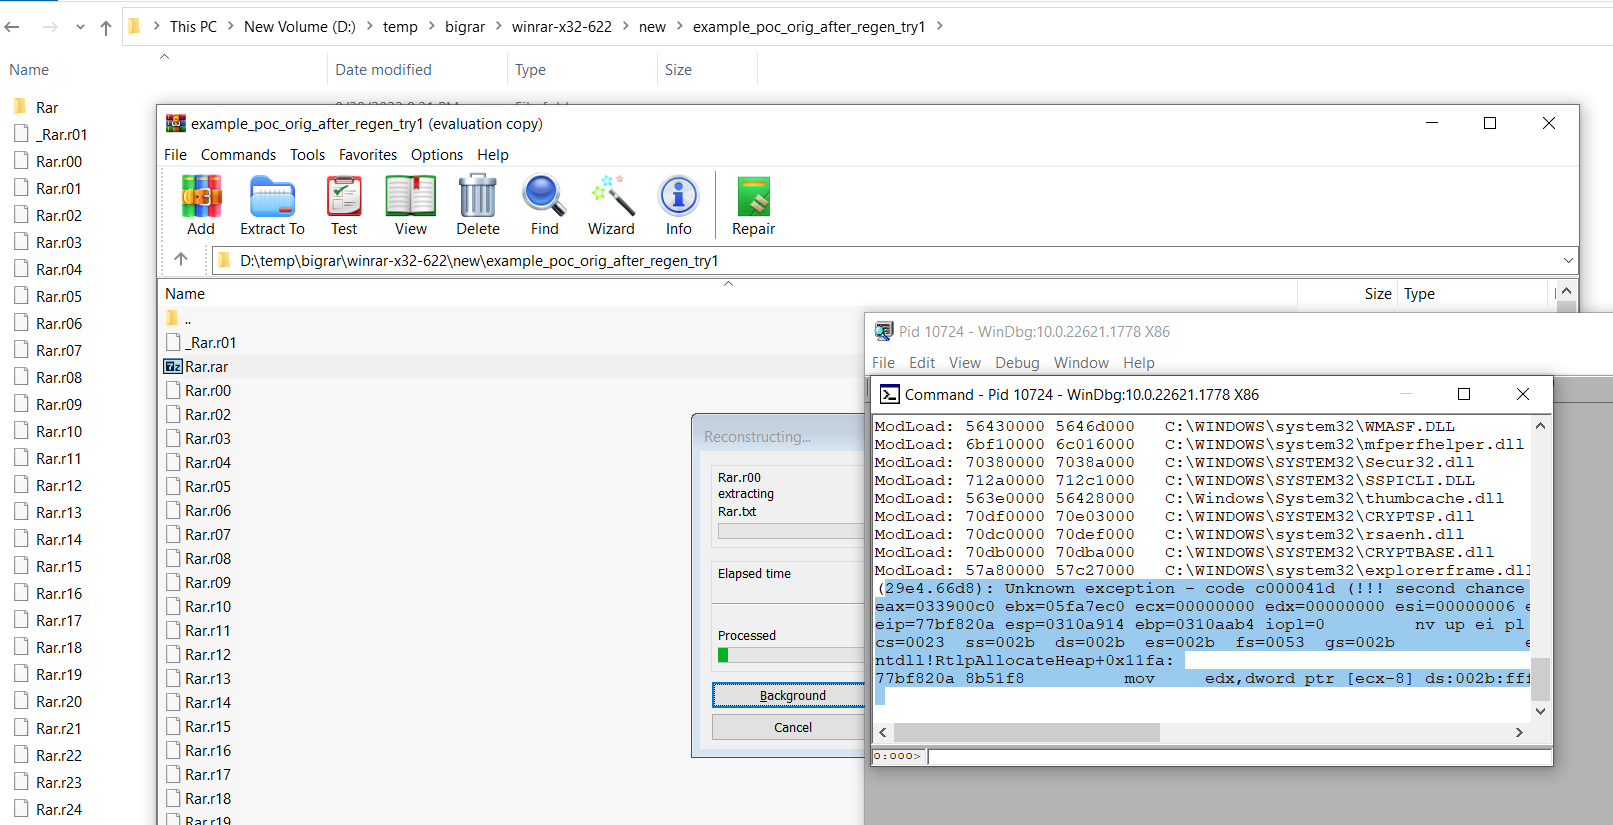
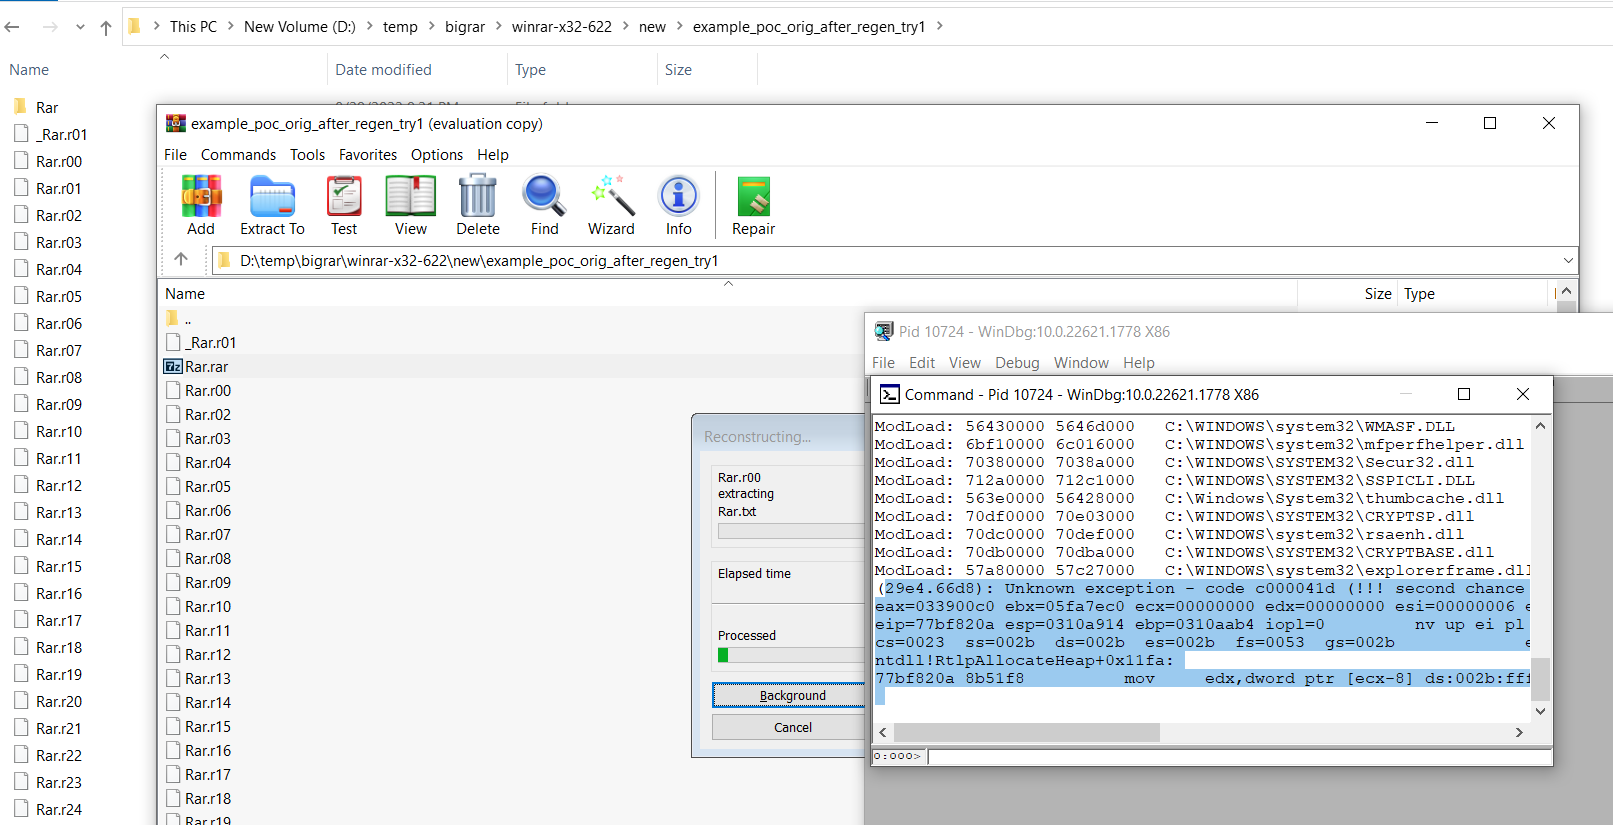
صور تعطل PoC

  1. تعطل Memset -
  2. تجاوز سعة الكومة في Winrar -

إخلاء مسؤولية

الاستخدام على مسؤوليتك الخاصة - لا يتحمل الناشر أو المؤلف أو أي من الشركات التابعة له أي مسؤولية عن أي إجراءات نتجت أو تم إنشاؤها باستخدام هذا الكود و/أو المستودع. هذا فقط ولأغراض تعليمية فقط ويتضمن مثالاً تجريبيًا فقط، وليس للإضرار أو التسبب في أي تأثير. استخدم هذا للأغراض التعليمية فقط. لا تستخدم هذه القطعة من الكود لأي سلوك غير أخلاقي أو غير مقصود.

تنزيل الأداة