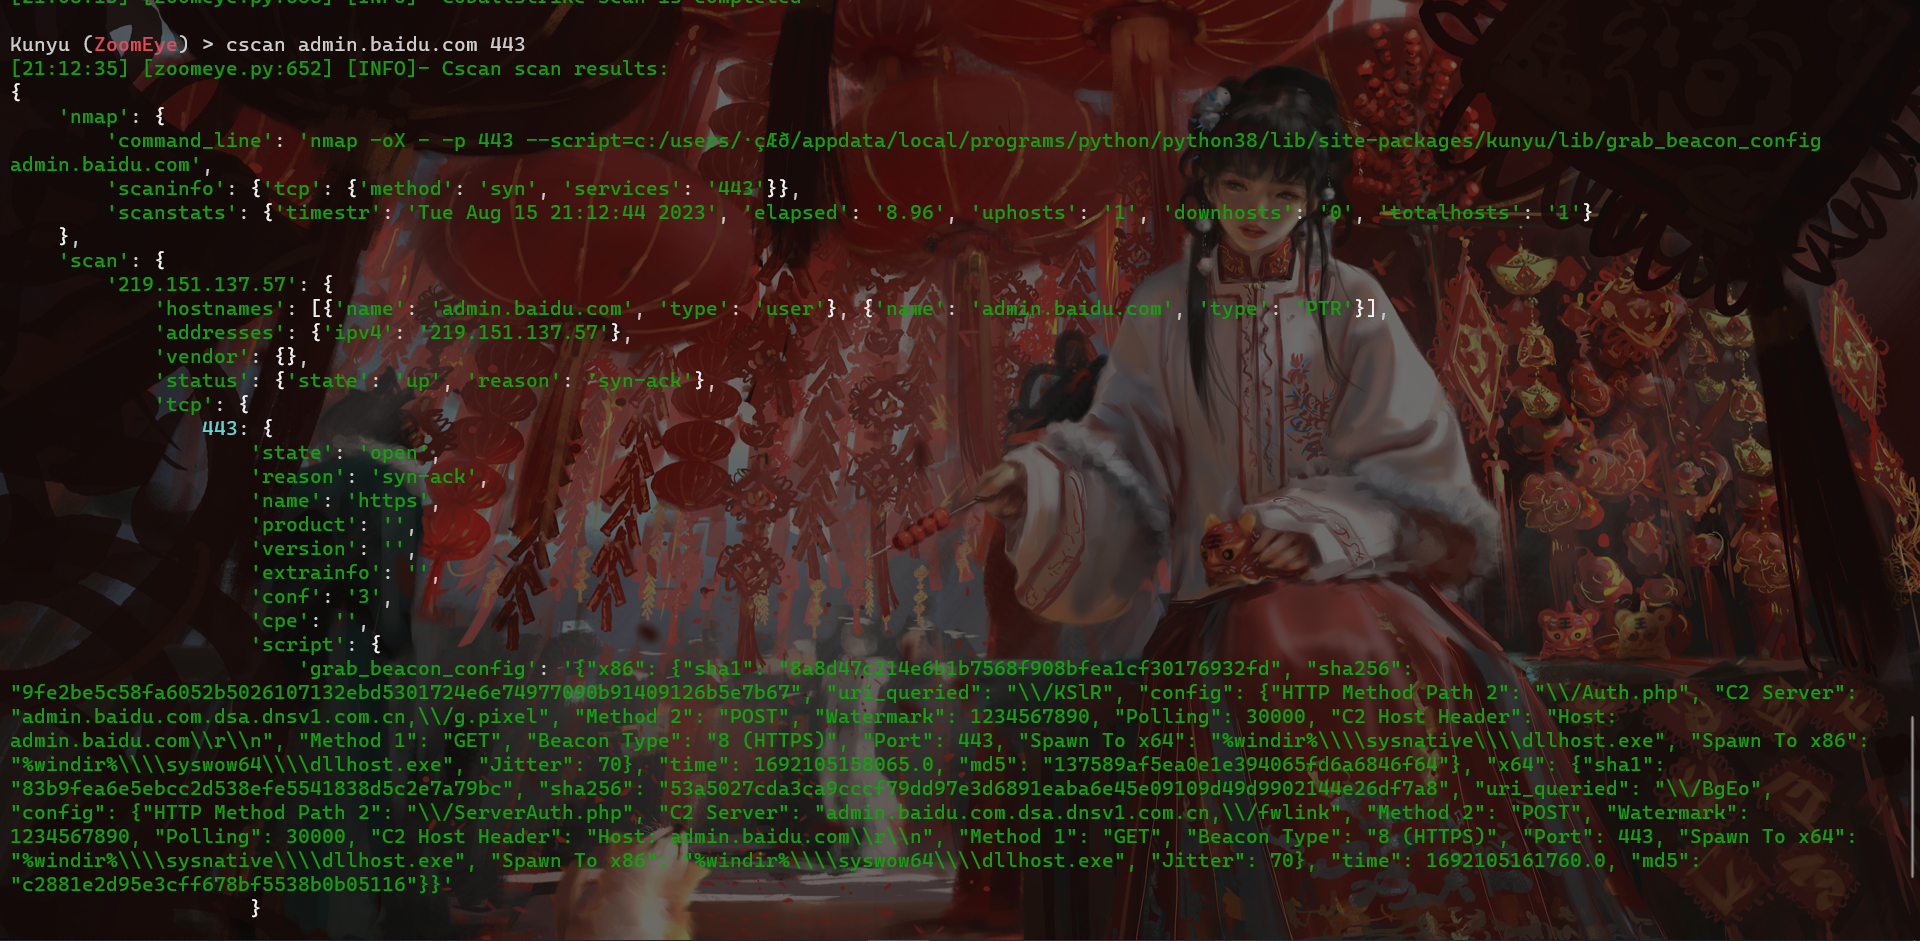
 wikiz/redguard
أداة التحكم في تدفق واجهة C2 الأمامية مع عشوائية بصمة JA3/JARM، وdomain fronting، والتحقق من ملف تعريف C2 القابل للتشكيل، والقائمة البيضاء لعناوين IP لتجنب blue teams وAVs وEDRs ورسم خرائط الفضاء الإلكتروني.


الإنجليزية | 中文文档
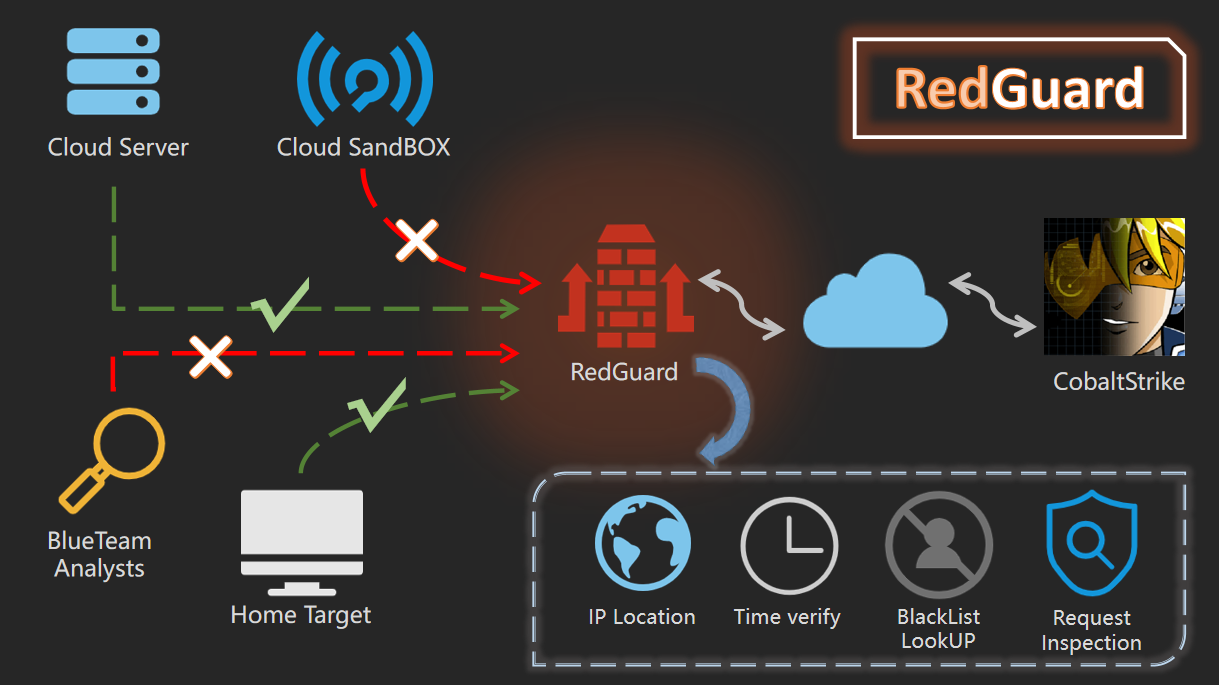
RedGuard، أداة مشتقة تعتمد على تقنية التحكم في تدفق الواجهة الأمامية للقيادة والتحكم (C2)، تتميز بتصميم أخف، وتفاعل حركة مرور فعال، وتوافق موثوق مع التطوير بلغة البرمجة go. نظرًا لأن الهجمات الإلكترونية تتطور باستمرار، وتصبح تمارين الفريقين الأحمر والأزرق أكثر تعقيدًا تدريجيًا، تم تصميم RedGuard لتوفير حل أفضل لإخفاء قناة C2 للفريق الأحمر، والذي يوفر التحكم في التدفق لقناة C2، ويمنع حركة مرور التحليل "الخبيثة"، ويكمل مهمة الهجوم بأكملها بشكل أفضل.
RedGuard هي أداة تحكم في تدفق الواجهة الأمامية لـ C2 يمكنها تجنب اكتشاف الفريق الأزرق و AVS و EDR ومحركات البحث في الفضاء الإلكتروني.
يمكنك تنزيل الإصدار المترجم واستخدامه مباشرة، أو يمكنك تنزيل حزمة go عن بُعد للتجميع والتنفيذ المستقلين.```bash git clone https://github.com/wikiZ/RedGuard.git cd RedGuard
go build -ldflags "-s -w" -trimpath
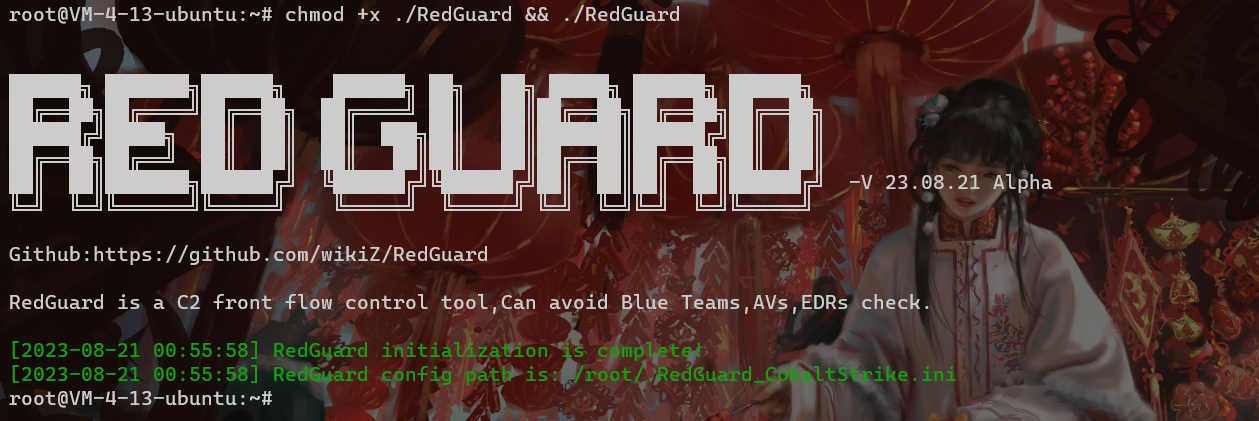
chmod +x ./RedGuard&&./RedGuard
# 0x02 وصف التهيئة
## التهيئة الأولية
كما هو موضح في الشكل أدناه، قم بتعيين أذونات التنفيذ وتهيئة RedGuard. سيؤدي التشغيل الأول إلى إنشاء ملف تهيئة في الدليل الرئيسي للمستخدم الحالي لتحقيق تهيئة مرنة للوظائف. اسم ملف التهيئة: **.RedGuard_CobaltStrike.ini**.
**محتوى ملف التهيئة:**
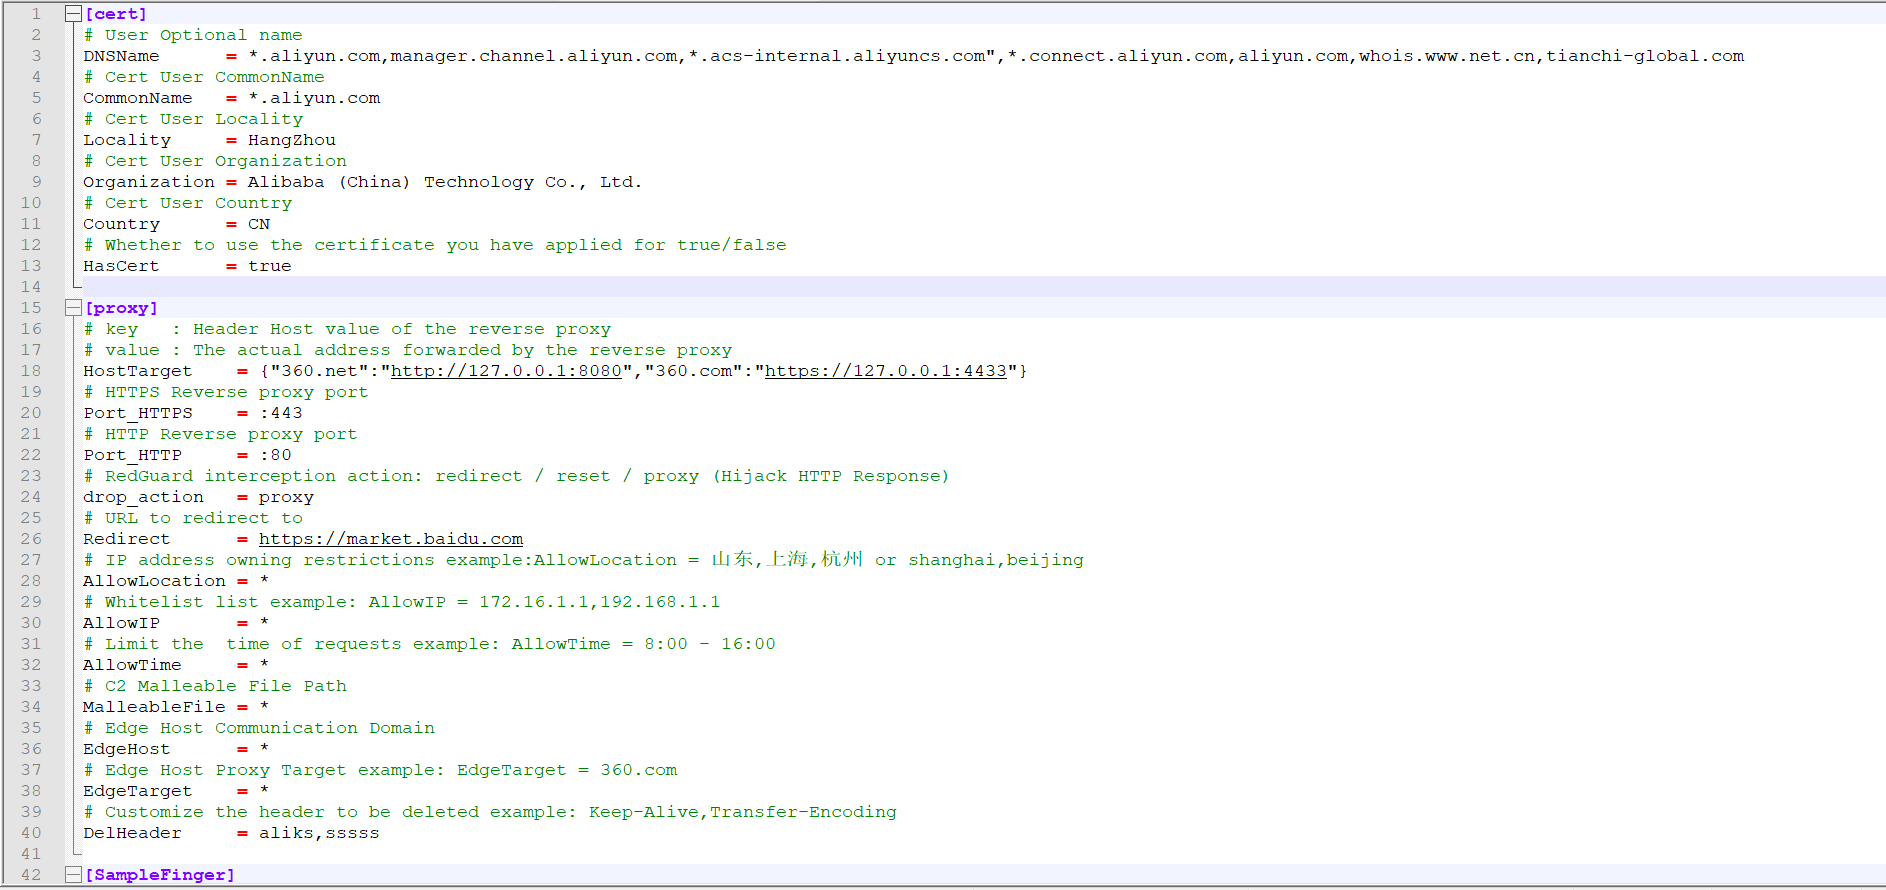
تتعلق خيارات تهيئة الشهادة (cert) بشكل أساسي بمعلومات تهيئة اتصال HTTPS المشفر بشهادة SSL بين العينة والبنية التحتية الأمامية لـ C2. يتم استخدام الوكيل (proxy) بشكل أساسي لتهيئة خيارات التحكم في حركة المرور العكسية للوكيل. سيتم شرح الاستخدام المحدد بالتفصيل أدناه.
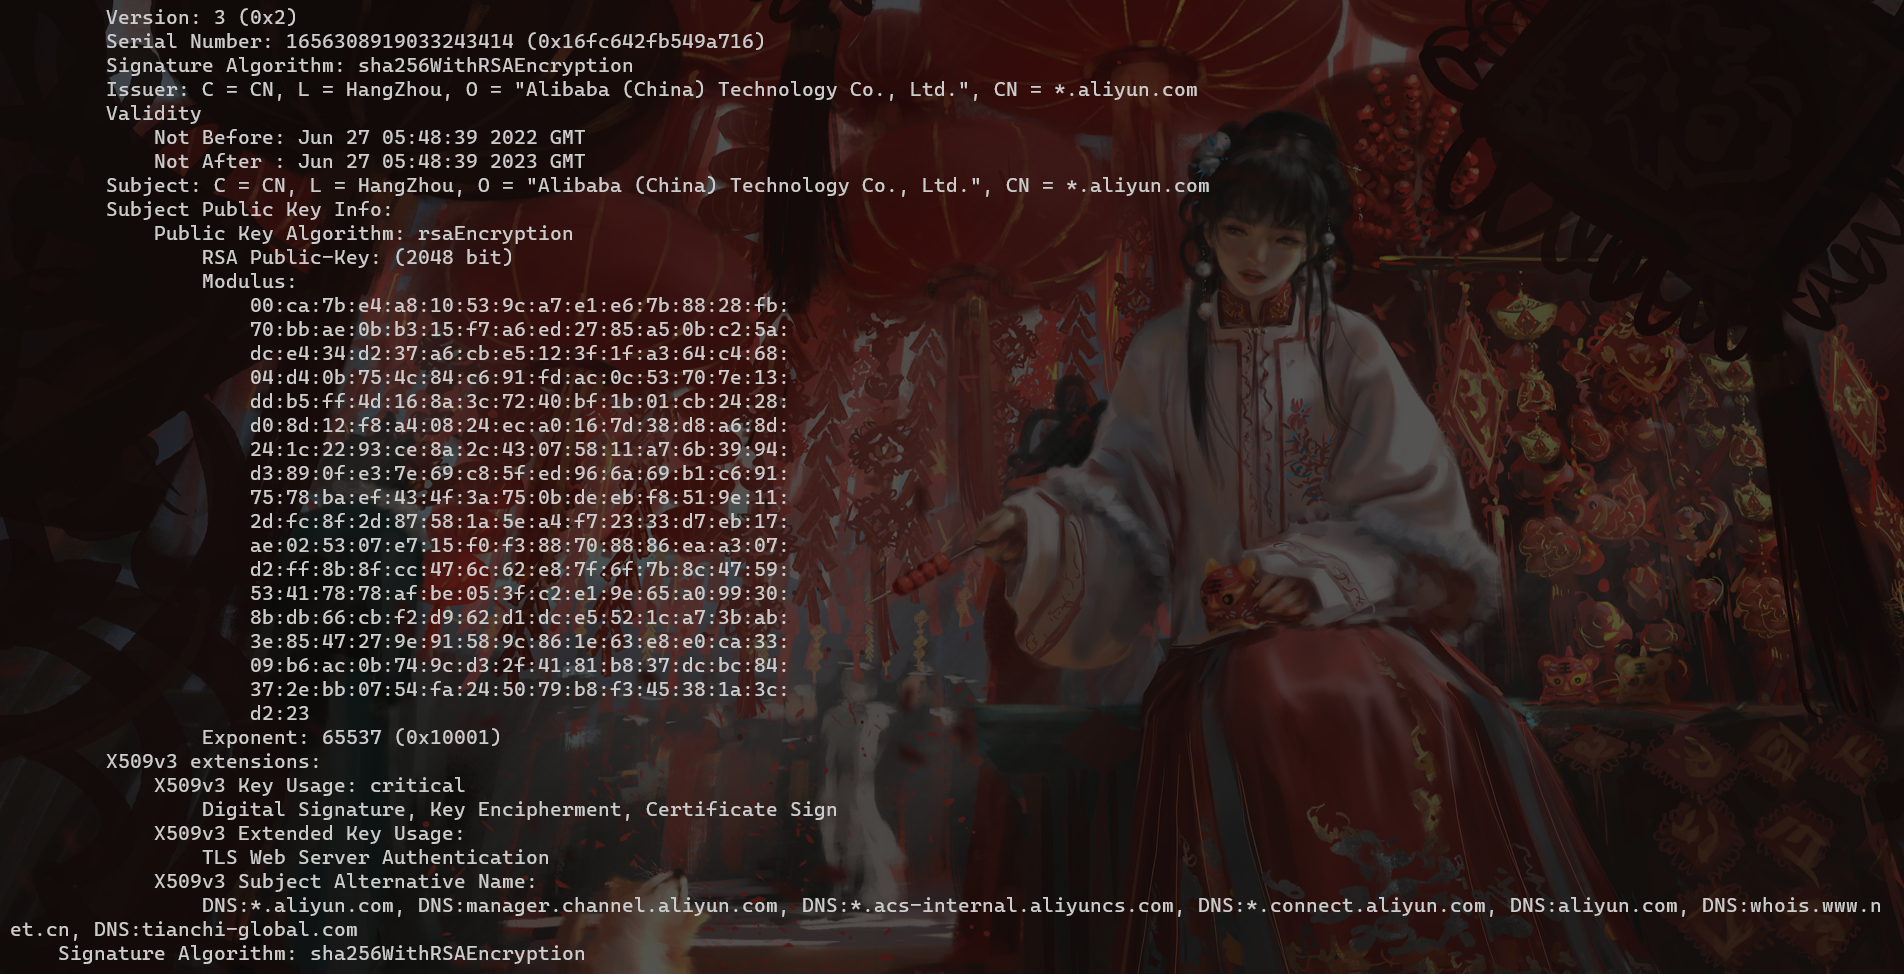
سيتم إنشاء اتصال HTTPS المشفر بشهادة SSL في دليل cert-rsa/ ضمن الدليل الذي يتم تنفيذ RedGuard منه. يمكنك بدء وإيقاف الوظائف الأساسية للأداة عن طريق تعديل ملف التهيئة **(يتم إنشاء الرقم التسلسلي للشهادة وفقًا للطابع الزمني، لا تقلق بشأن الارتباط بهذه الميزة)**. إذا كنت ترغب في استخدام شهادتك الخاصة، فقم بإعادة تسميتها إلى ca.crt و ca.key.```bash
openssl x509 -in ca.crt -noout -text
يتم تحديث بصمات TLS JARM العشوائية في كل مرة يتم فيها بدء تشغيل RedGuard لمنع استخدامها للمصادقة على البنية التحتية لـ C2.
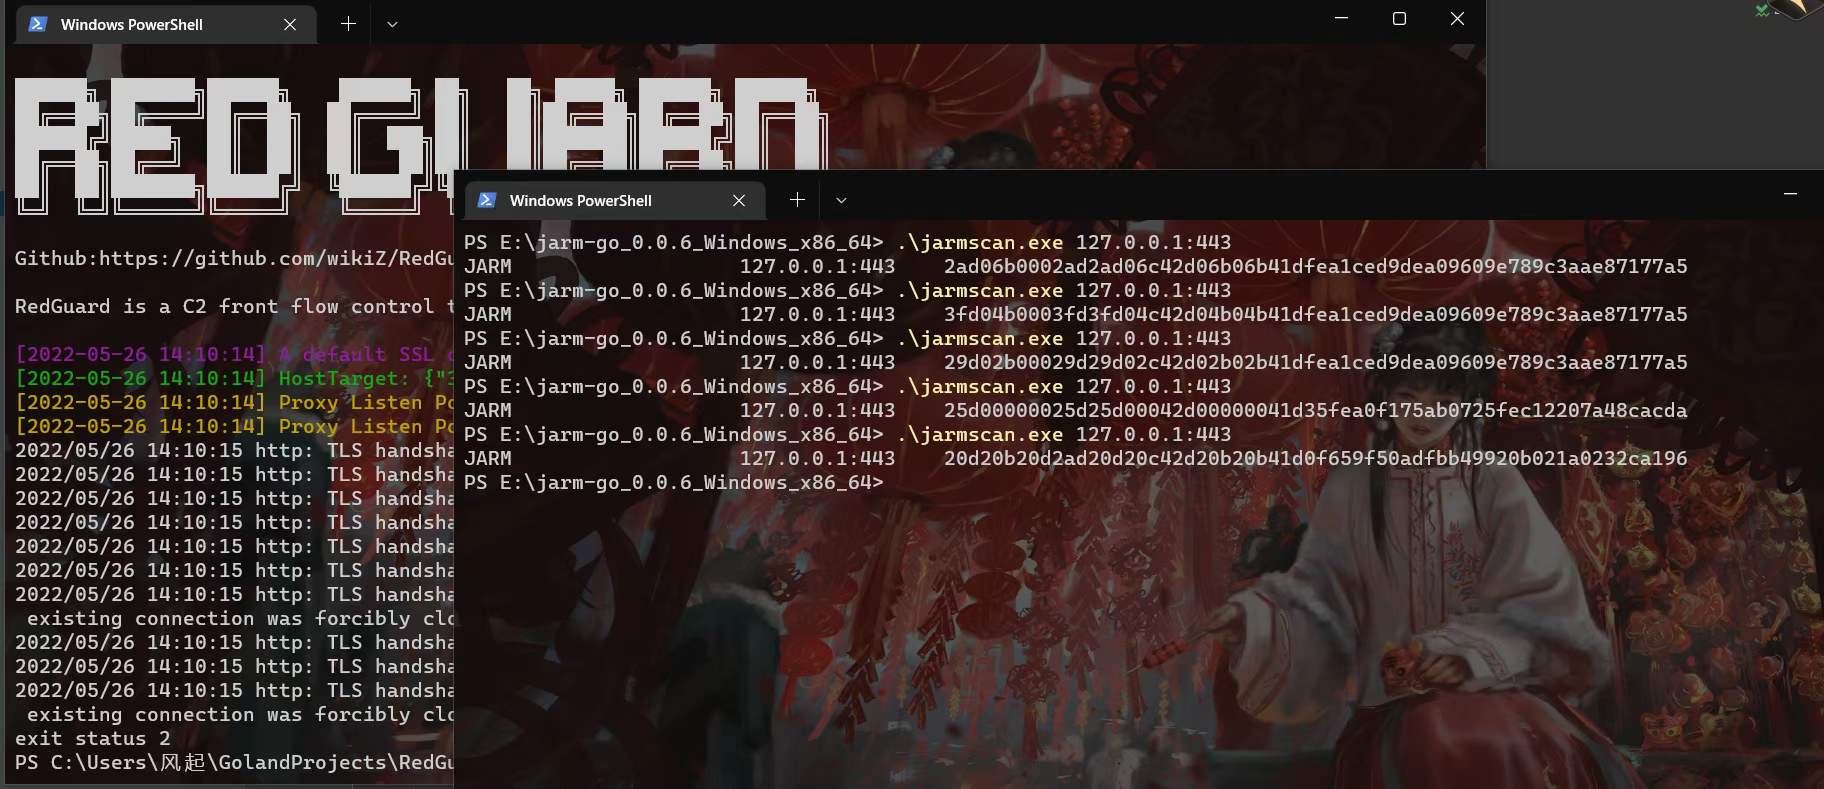
في حالة استخدام شهادتك الخاصة، قم بتعديل معامل HasCert في ملف التهيئة إلى true لمنع مشاكل الاتصال الطبيعية الناتجة عن عدم توافق مجموعة التشفير CipherSuites مع الشهادة المخصصة بسبب التعتيم العشوائي لـ JARM.```bash
HasCert = false
### شهادات TLS المزيفة
عند نشر إخفاء المجال (Domain Fronting) لإخفاء حركة مرور C2، لا يحتوي اسم المجال المُسرَّع على معلومات شهادة HTTPS بشكل افتراضي. وهذا بالطبع مشكلة، لذا يجب الانتباه إلى تكوين الشهادة عند تكوين اسم المجال. وهذا أيضًا هو الأساس الافتراضي لتحديد ما إذا كانت العينة هي حركة مرور واجهة أمامية للمجال.
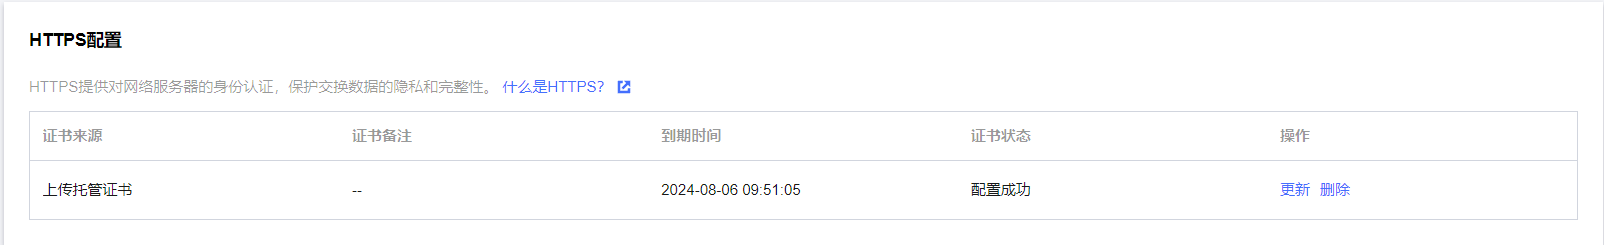
[^Tencent Cloud]: تكوين شهادة شبكة توصيل المحتوى
أعتقد أن الجميع سيكون لديهم بعض الأسئلة بعد قراءة هذا، **كيفية الحصول على الشهادة المُكوَّنة؟ إذا كنت تستخدم تطبيقك الخاص للحصول على الشهادة، فلن يفي بتأثير إخفاء الهوية الذي نتوقعه.** هنا يمكنك استخدام الشهادة المستنسخة للتكوين. وبأخذ Tencent Cloud كمثال، وُجد في الاختبار أنها لن تتحقق من صحة الشهادة المرفوعة المخصصة. يمكننا استخدام نفس شهادة الموقع الفعلي لاسم المجال المُسرَّع لتزويرها. على الرغم من أن الشهادة المزيفة لا يمكنها الاتصال عند استبدال الشهادة الافتراضية لـ CS في الظروف العادية، إلا أنها لن تتحقق من الصحة عند نشرها على تسريع الموقع الكامل لـ CDN لدى موفر الخدمة السحابية و RedGuard، ويمكن لحركة مرور C2 التفاعلية الاتصال بشكل طبيعي.
**فيما يلي عنوان المشروع الحالي على Github**```bash
https://github.com/virusdefender/copy-cert
على الرغم من حل شهادة جانب حركة المرور على الواجهة الأمامية للمجال النموذجي، إلا أنه من منظور رسم خرائط الشبكة واسعة النطاق، لا يزال خادم C2 الخاص بنا مكشوفًا للعالم الخارجي وقد يتم اكتشافه وربطه بخادم C2 الحقيقي. في هذا الوقت، يمكن استخدام RedGuard لتعديل الشهادة الافتراضية للواجهة الأمامية لـ C2 لتحقيق إخفاء الهوية.
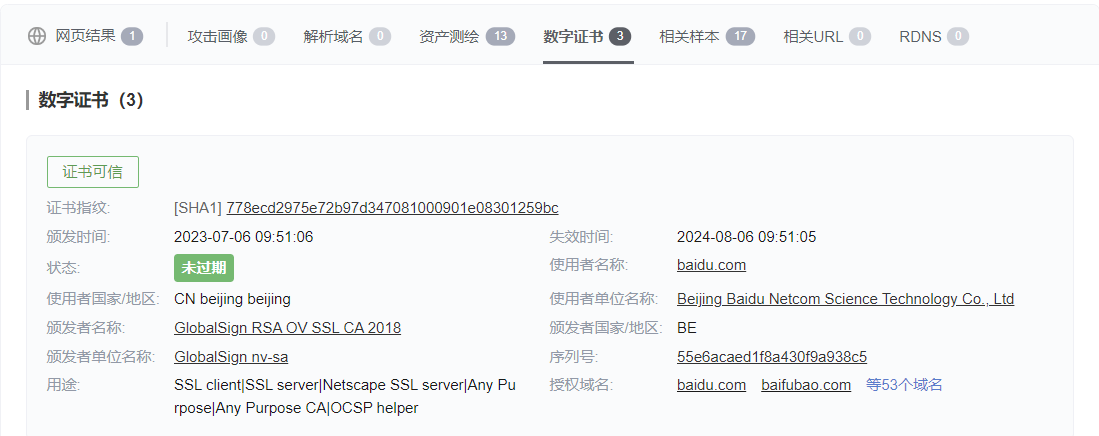
[^intelligence information]: شهادات TLS
ما سبق هو تأثير الشهادة المزيفة لخادم C2. يمكن ملاحظة أنها موثوقة وغير منتهية الصلاحية في معلومات مجتمع Threatbook. الطريقة الرئيسية للحصول على الشهادة الرقمية هي استخراجها وتحديثها في الوقت الفعلي أثناء تحليل العينات في بيئة الحماية السحابية، لكن من الواضح أنه لا يتم التحقق منها بشكل فعال. قيمة الحالة تتحقق فقط من وقت انتهاء الصلاحية. يجب أن يعتمد التحقق من موثوقية الشهادة فقط على ما إذا كان الاتصال الطبيعي ممكنًا.
تجدر الإشارة إلى أن معلومات Threatbook لا تضع علامات على عناوين SNI و HOST لطلبات العينات مع معلومات الشهادة. هذا في الواقع لمنع النتائج الإيجابية الخاطئة. أعتقد أن هذا صحيح. كأساس مهم لمساعدة الباحثين في التحليل، فإن معلومات التهديدات أفضل أن تكون غير مكتملة من أن تشير إلى الاتجاه الخاطئ، مما قد يسبب حكمًا خاطئًا في التحليل اللاحق. إذا كان تكوين الشهادات لتسريع الموقع بالكامل هو تزوير شهادات لحركة مرور الاتصالات، فإن تكوين شهادة الاستجابة المسبقة لـ RedGuard C2 هو تزوير الخصائص السلوكية لخادم C2 الحقيقي المنشور على الشبكة العامة لتحقيق تأثيرات مضادة للرسم الخرائطي، وهو أمر ضروري جدًا.

