 wh02m1/cve-2026-77812
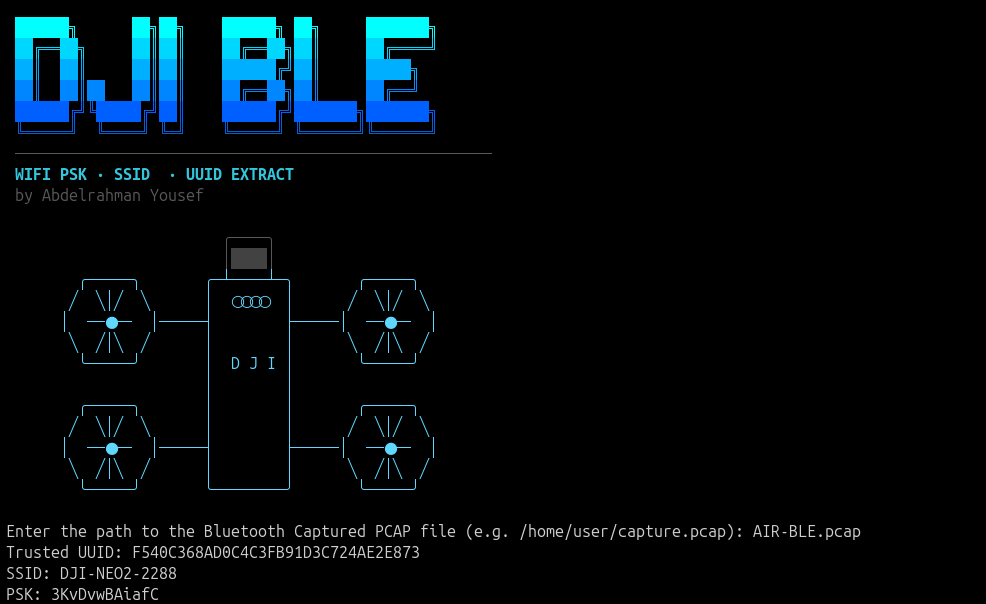
إثبات مفهوم يقوم بالتقاط حركة مرور DUML عبر BLE بنص واضح بشكل سلبي من طائرات DJI بدون طيار لاستعادة مفتاح Wi-Fi PSK ومعرّفات جلسة UUID الموثوقة، مما يوضح CVE-2026-77812.

سجل CVE: https://www.cve.org/CVERecord?id=CVE-2026-77812
NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-77812
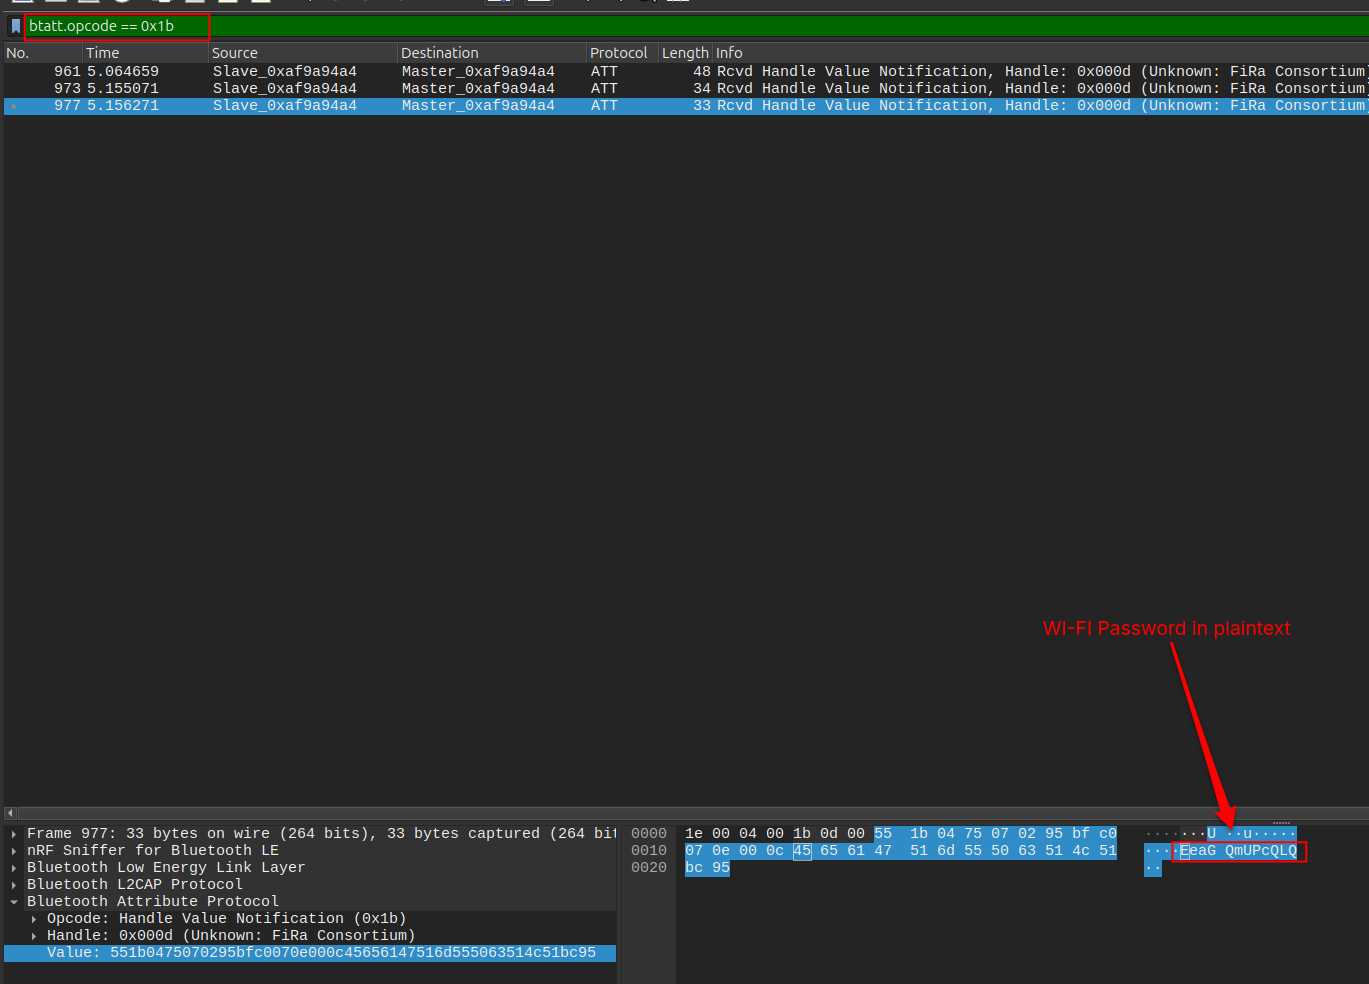
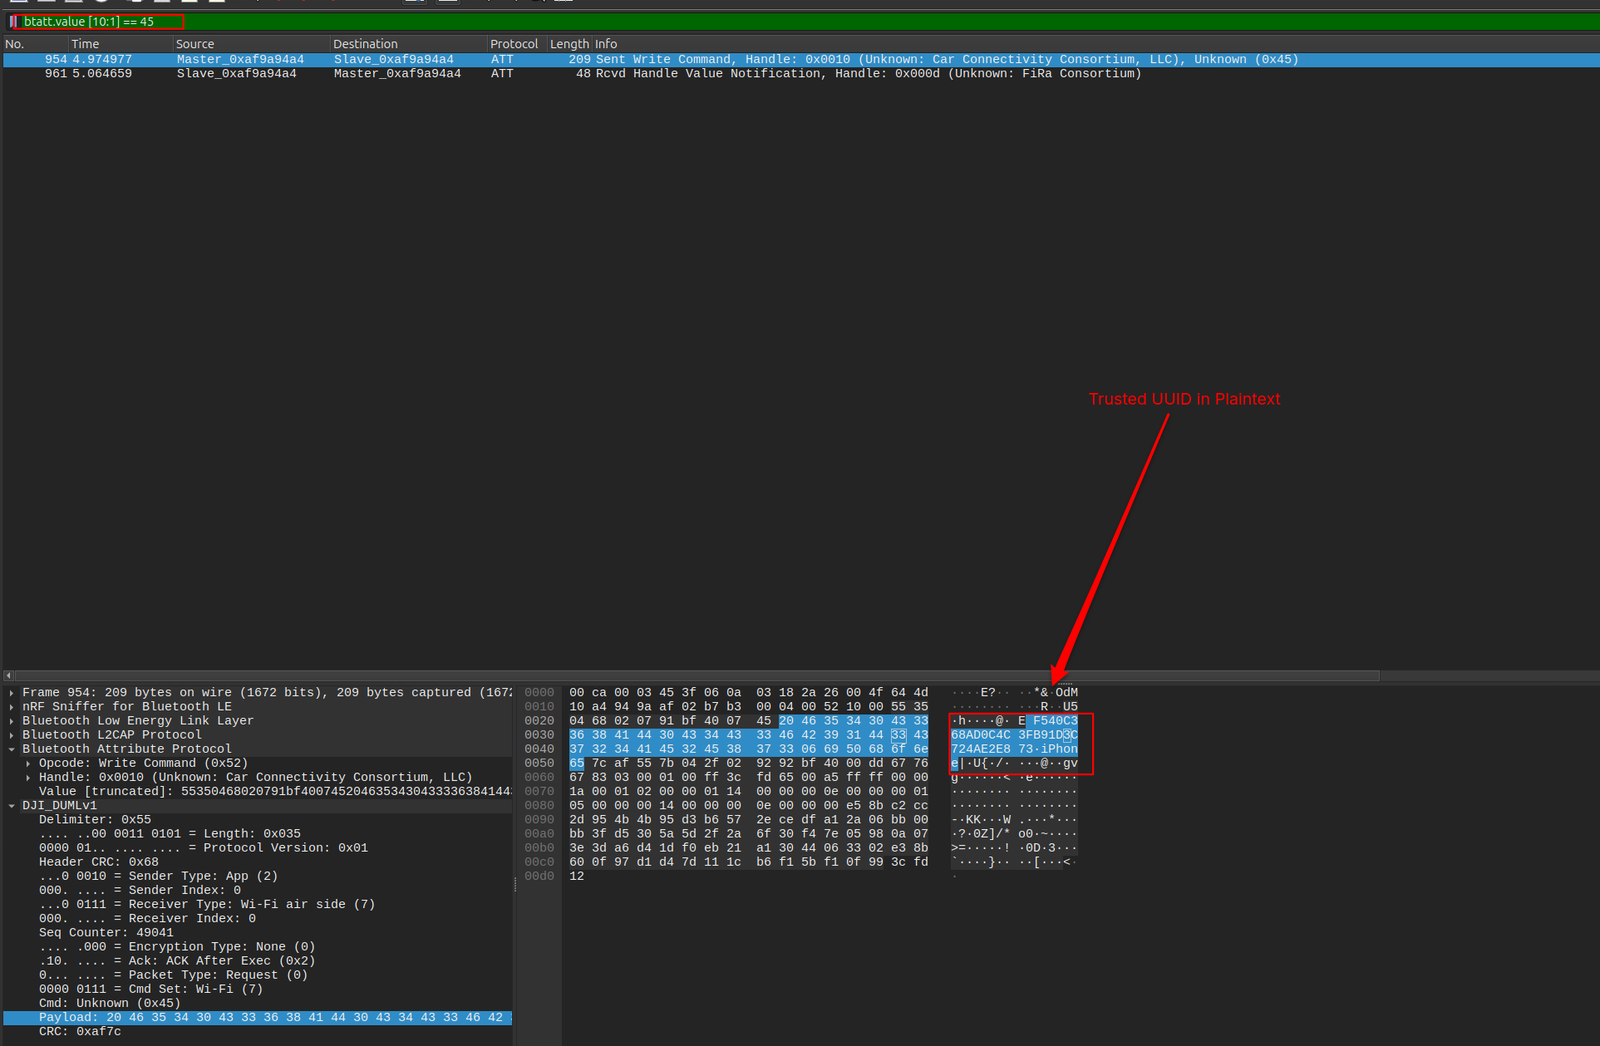
تكشف طائرة DJI Drone عن قناة تحكم DUML عبر Bluetooth. يتم إرسال كل رسالة على تلك القناة — في كلا الاتجاهين، بين تطبيق DJI Fly والطائرة — بنص صريح. لا يتم تطبيق أي تشفير على طبقة ارتباط BLE ولا أي تشفير على طبقة التطبيق.
يمكن لمهاجم سلبي ضمن المدى الراديوي قراءة المحتوى الكامل لكل أمر واستجابة، بما في ذلك:
لا حاجة إلى اقتران (pairing)، ولا إلى أي تفاعل مع الطائرة، ولا إلى أي علاقة ثقة مسبقة. يتيح استرداد PSK للمهاجم الانضمام إلى شبكة Wi-Fi الخاصة بالطائرة؛ ويتيح استرداد UUID له تقديم نفسه كعميل موثوق مسبقًا.
| المنتج | الإصدار المتأثر |
|---|---|
| DJI Neo | 0 – 01.00.0400 |
| DJI Neo 2 | 0 – 01.00.0500 |
| DJI Flip | 0 – 01.00.1200 |
| DJI Air 3 | 0 – 01.00.1600 |
| DJI Air 3S | 0 – 01.00.1400 |
| DJI Avata 2 | 0 – 01.00.0400 |
| DJI Avata 360 | 0 – 01.00.0300 |
| DJI Mavic 3 | 0 – 01.00.1400 |
| DJI Mavic 3 Classic | 0 – 01.00.0800 |
| DJI Mavic 3 Pro | 0 – 01.01.0700 |
| DJI Mavic 4 Pro | 0 – 01.00.0500 |
| DJI Mini 2 | 0 – 01.07.0200 |
| DJI Mini 3 | 0 – 01.00.0500 |
| DJI Mini 3 Pro | 0 – 01.00.0900 |
| DJI Mini 4 Pro | 0 – 01.00.1100 |
| DJI Mini 5 Pro | 0 – 01.00.0600 |
يتم الالتقاط باستخدام Nordic nRF52840 Dongle يعمل ببرنامج nRF Sniffer for Bluetooth LE الثابت. عند برمجته بهذا البرنامج الثابت، يعمل الـ dongle كـ sniffer سلبي: يتبع قنوات الإعلان (advertising) والبيانات ويُمرّر كل حزمة مستلمة إلى المضيف عبر منفذ USB التسلسلي، حيث يفكّك Wireshark ترميزها.
poc.py.⚠️ تحذير: هذا الإثبات العملي (proof of concept) مخصص حصريًا لأغراض تعليمية وبحث أمني واختبار اختراق مُصرّح به.
⚠️ لا تستخدم هذا POC ضد أي طائرة أو جهاز أو شبكة أو نظام لا تملكه أو لا تملك تفويضًا صريحًا لاختباره.