
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
GrafXploit — أداة استغلال آلية لـ Grafana CVE-2021-43798: تقوم بفحص الملفات الشائعة التي تحتوي على معلومات ثمينة واستخراج مفاتيح SSH من المستخدمين المخترقين. | Kitploit
أدوات/GitHubGitHub/wezoomagency/grafxploit
الاستطلاعتحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويباختبار الاختراق
GitHubwezoomagency/grafxploit

GrafXploit

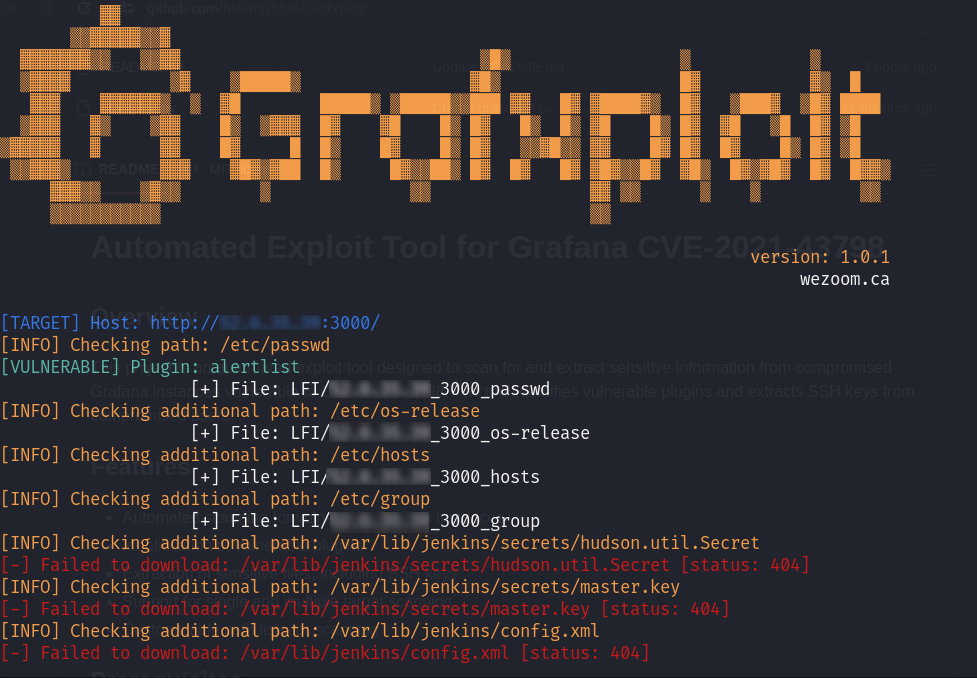
أداة استغلال آلية لـ Grafana CVE-2021-43798: تقوم بفحص الملفات الشائعة التي تحتوي على معلومات ثمينة واستخراج مفاتيح SSH من المستخدمين المخترقين.

عرض المستودع
423منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

أداة استغلال آلية لثغرة Grafana CVE-2021-43798

Preview

نظرة عامة

هذا المشروع عبارة عن أداة استغلال آلية مصممة لفحص نسخ Grafana المعرضة لثغرة CVE-2021-43798 واستخراج المعلومات الحساسة منها. تقوم الأداة بتحديد الإضافات القابلة للاستغلال واستخراج مفاتيح SSH من المستخدمين المخترقين.

الميزات

  • فحص آلي لنسخ Grafana القابلة للاستغلال.
  • تحديد الإضافات القابلة للاستغلال.
  • استخراج الملفات الحساسة، بما في ذلك مفاتيح SSH.
  • دعم فحص هدف واحد أو أهداف متعددة.
  • قوائم مسارات قابلة للتخصيص للفحص.

المتطلبات الأساسية

  • Python 3.x
  • مكتبات Python المطلوبة: colorama

التثبيت

  1. استنساخ المستودع:

    git clone https://github.com/hxlxmjxbbxs/grafxploit.git
    cd grafxploit
    
  2. تثبيت مكتبة Python المطلوبة:

    pip install colorama
    

الاستخدام

يمكن تشغيل الأداة مع خيارات سطر أوامر مختلفة لتحديد الأهداف وأدلة الإخراج ومسارات إضافية لفحصها.

خيارات سطر الأوامر

  • -t, --target: فحص هدف واحد بالتنسيق proto://ip:port.
  • -i, --input-targets: فحص أهداف متعددة من ملف بالتنسيق proto://ip:port.
  • -o, --output: الدليل الذي سيتم تنزيل الملفات إليه في حال العثور عليها.
  • -p, --paths: ملف يحتوي على مسارات إضافية لفحصها (الافتراضي: common/paths.txt).

أمثلة

  1. فحص هدف واحد:

    python grafxploit.py -t http://192.168.1.100:3000
    
  2. فحص أهداف متعددة من ملف:

    python grafxploit.py -i targets.txt
    
  3. تحديد دليل إخراج للملفات التي تم تنزيلها:

    python grafxploit.py -t http://192.168.1.100:3000 -o output_directory
    

طوره

  • Halim Jabbes
  • Mohammed Jalal Mahjoubi
  • Fazil Kabkoubi
  • Khodia Gueye

تاريخ الإنشاء

22-03-2025

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






