

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/weedl/cve-2025-45620
أمان إنترنت الأشياءتحليل الثغرات الأمنيةأمن الويباختبار الاختراقأمن الأجهزةالمصادقة
GitHubweedl/cve-2025-45620

CVE-2025-45620

الكشف عن تجاوز المصادقة من جانب العميل في واجهة الويب لكاميرا AVer مما يؤدي إلى كشف بيانات الاعتماد غير المشفرة عبر مراقبة حركة مرور الشبكة.

عرض المستودع
135منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

تفاصيل المشكلة

كاميرا موديل PTC310UV2 تعمل بإصدار البرنامج الثابت 0.1.0000.59. تم اكتشاف الثغرة الأمنية في الواجهة الإلكترونية المستخدمة للوصول إلى الكاميرا. تم العثور على الثغرة أثناء اختبار اختراق، وبالتالي تم حجب بعض المعلومات في لقطات شاشة إثبات المفهوم.

الوصف

يحتوي هذا الإفصاح على ثغرتين تم اكتشافهما في واجهة تسجيل الدخول الإلكترونية للبرنامج الثابت من AVer. تجدر الإشارة إلى أنني لست على دراية كبيرة بأي من منتجاتكم، مما يعني أن بعض المصطلحات قد لا تُستخدم بشكل صحيح.

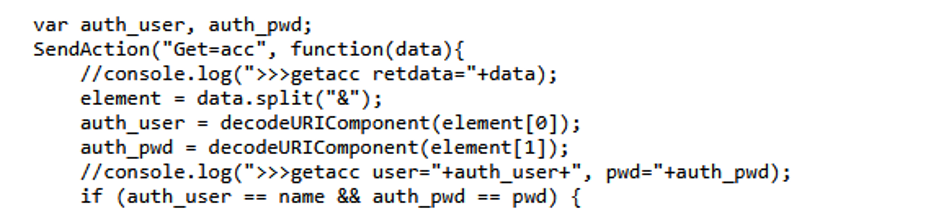
هذه النتيجة أكثر شمولاً مقارنة بـ CVE-2025-45619، لكنها تتعلق بشكل أساسي بالمصادقة من جانب العميل. يكشف فحص الكود المصدري لتطبيق الويب عن آلية المصادقة المستخدمة. عندما تتم المصادقة على الواجهة الأمامية، فهذا يعني أن التطبيق يجب أن يسحب بيانات الاعتماد من مكان ما، في هذه الحالة من نقطة نهاية، إلى الواجهة الأمامية. في هذه الحالة، تقوم الدالة المعروضة أدناه بسحب بيانات الاعتماد من نقطة النهاية المحددة في النتيجة الأولى إلى الواجهة الأمامية.
bilde

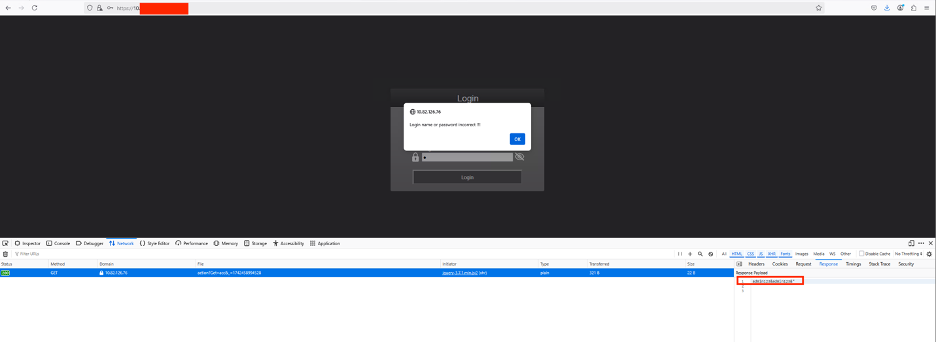
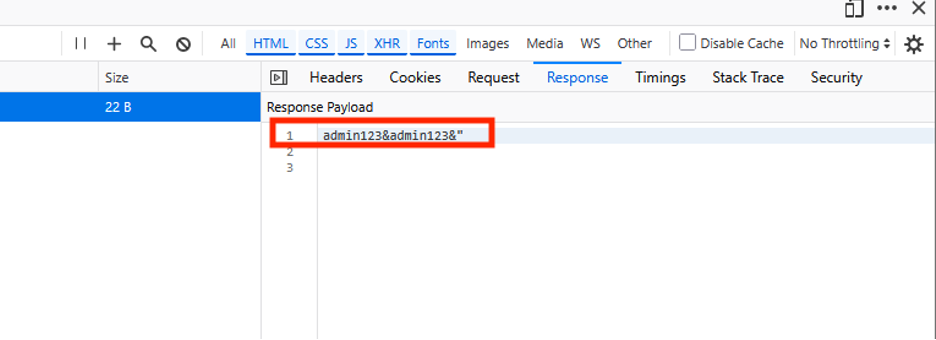
يقوم سطر SendAction(“Get=acc”, function(data) بعمل طلب إلى النتيجة الأولى لسحب التطبيق الذي يعيد بيانات الاعتماد بتنسيق "username&password&". بعد ذلك، تقوم الدالة بتحليل السلسلة المسترجعة وتعيين اسم المستخدم إلى "auth_user" وكلمة المرور إلى "auth_pwd". أخيراً، تقارن الدالة القيم مع تلك التي أدخلها المستخدم (name و pwd)، وتستمر في تدفق تسجيل الدخول بناءً على صحة بيانات الاعتماد أم لا. يقوم التطبيق بإجراء استدعاء لبيانات الاعتماد سواء كانت صحيحة أم لا. هذا يعني أنه إذا راقب المهاجم حركة مرور الشبكة في متصفحه، فسيتم كشف اسم المستخدم أو كلمة المرور – بدون تشفير. تظهر هذه العملية في الأشكال أدناه.
bilde bilde

تخزين أو نقل كلمات المرور في الواجهة الأمامية يخالف أفضل الممارسات؛ بدلاً من ذلك، يجب التعامل مع المصادقة بأمان باستخدام طرق قائمة على الرموز (مثل JWT, OAuth).


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




