Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ksu-root — على REDMI K90 Max (الاسم الرمزي prague / OS4.0.0.14)، يمكن فتح root مؤقت بنقرة واحدة من الهاتف. باستخدام CVE-2026-64560 (posix-cpu-timers UAF) لتحميل KernelSU LKM، ويُلغى مفعوله عند إعادة التشغيل. لا حاجة إلى حاسوب، ولا إلى تفليش، ولا إلى فتح Bootloader. | Kitploit
أدوات/GitHubGitHub/wanwuzhishi/ksu-root
أمان أندرويدتصعيد الامتيازاتآليات الاستمراريةالاستغلالاختبار اختراق تطبيقات الجوالما بعد الاستغلالأمن الجوالتطوير الحمولاتاستغلال الملفات الثنائية
GitHubwanwuzhishi/ksu-root

ksu-root

512منذ 11 أياملم تتم المراجعة بعد
مشاركة

على REDMI K90 Max (الاسم الرمزي prague / OS4.0.0.14)، يمكن فتح root مؤقت بنقرة واحدة من الهاتف. باستخدام CVE-2026-64560 (posix-cpu-timers UAF) لتحميل KernelSU LKM، ويُلغى مفعوله عند إعادة التشغيل. لا حاجة إلى حاسوب، ولا إلى تفليش، ولا إلى فتح Bootloader.

عرض المستودع

KSU Root

على Redmi K90 Max (الاسم الرمزي prague، OS4.0.0.14 / OS4.0.5.0)، افتح root مؤقتًا بضغطة واحدة من الهاتف. لا حاجة إلى حاسوب، ولا حاجة إلى تفليش، ولا حاجة إلى فتح Bootloader. يُلغى المفعول عند إعادة التشغيل.

تنزيل: أحدث APK · الإصدار الحالي v1.1.0

مقدمة المشروع: KSU Root: منح Redmi K90 Max root مؤقتًا يختفي عند إعادة التشغيل — مدونة المؤلف، تشرح كل ما يلي، ويُفضّل قراءتها أولًا قبل التفاصيل.
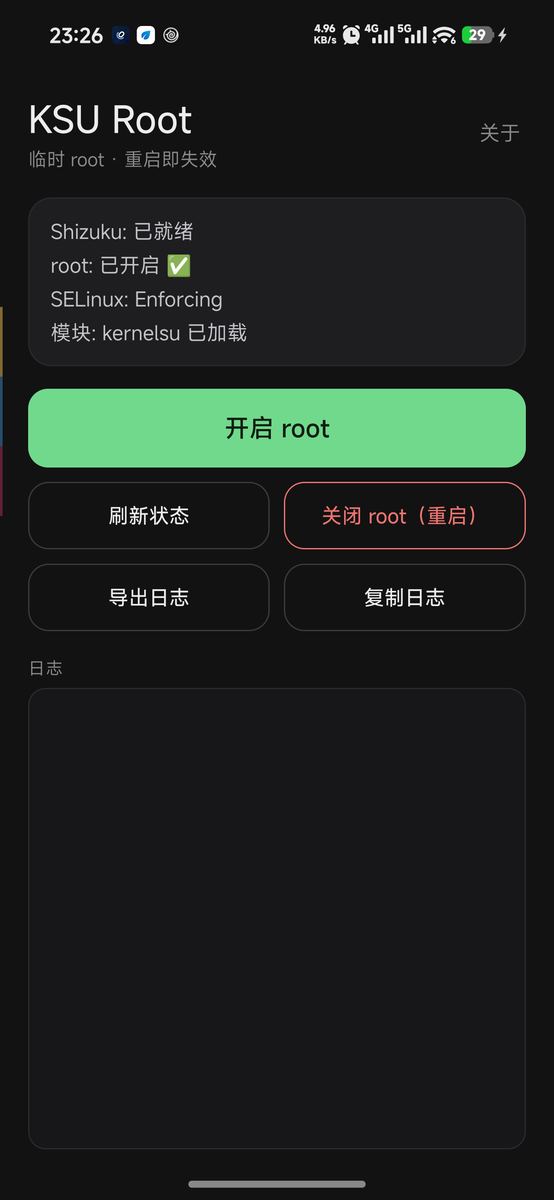
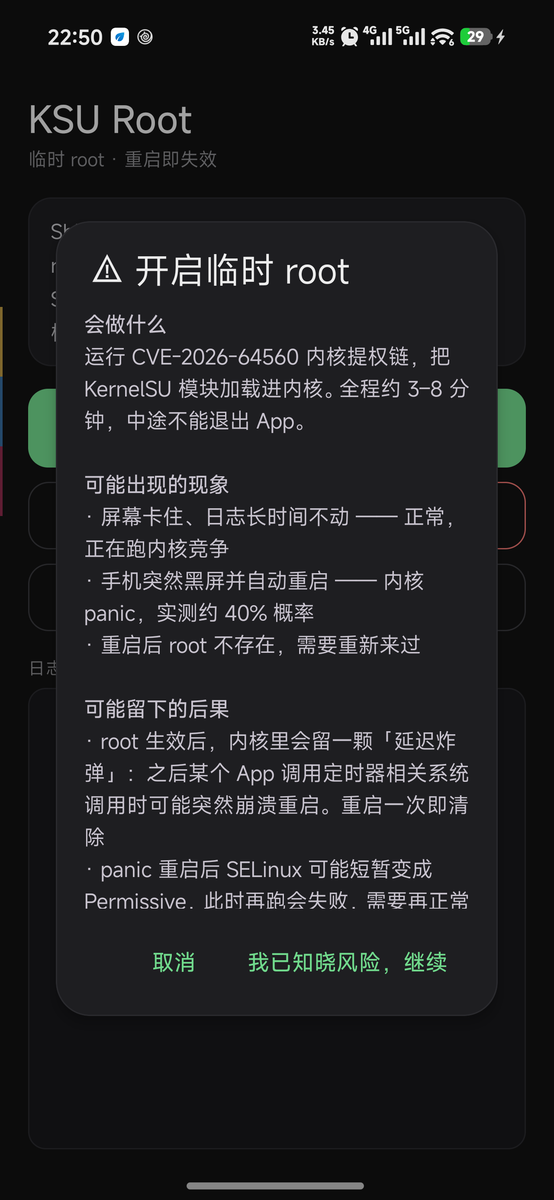
الواجهة الرئيسية تأكيد المخاطر سجل التشغيل حول حول-شكر وتقدير


ما هذا

تحويل سلسلة رفع الصلاحيات prague-CVE-2026-64560-OS4.0 التي تعتمد على حاسوب + adb إلى تطبيق Android:

ما كان يجب فعله على الحاسوبالآن بضغطة واحدة على الهاتف
توصيل الكابل، adb push لخمسة حمولاتالتطبيق ينشرها تلقائيًا
adb shell sh kp_arm.sh لتجهيز kprobeتجهيز تلقائي مع التحقق
adb shell -tt ./pk64560 --runptyrun يخصص pty ثم يشغّل
كتابة أوامر ksud يدويًا في root shellحقن تلقائي بعد التقاط ROOT_CHILD_HOLD_PASS
التحقق عبر su -c idتحقق تلقائي وعرض النتيجة

ما يمنحك إياه: su -c id يُرجع uid=0(root) ... context=u:r:ksu:s0، ويعرض مدير KernelSU حالة «يعمل».

ما ليس هذا

  • ❌ ليس root دائمًا. يزول عند إعادة التشغيل، ولا يكتب في قسم boot.
  • ❌ لا يدعم أجهزة أخرى. يحتوي الكود على تحقق صارم من الطراز/البصمة، وأي عدم تطابق في البصمة يؤدي إلى فشل وخروج مباشر. هذا ليس تحفظًا، بل خطر: عناوين النواة وإزاحات البُنى ومعاملات slab كلها مقيسة على هذه النسخة من النواة، وتغيير الإصدار قد يُفسد النواة مباشرة.
  • ❌ ليس Magisk. لا نظام وحدات، ولا إخفاء، ولا تشغيل تلقائي عند الإقلاع.
  • ❌ لا يضمن النجاح من المحاولة الأولى. في الاختبار العملي تبلغ احتمالية حدوث kernel panic وإعادة تشغيل حوالي 40%، وبعد إعادة التشغيل يُعاد من البداية.

الأجهزة المدعومة

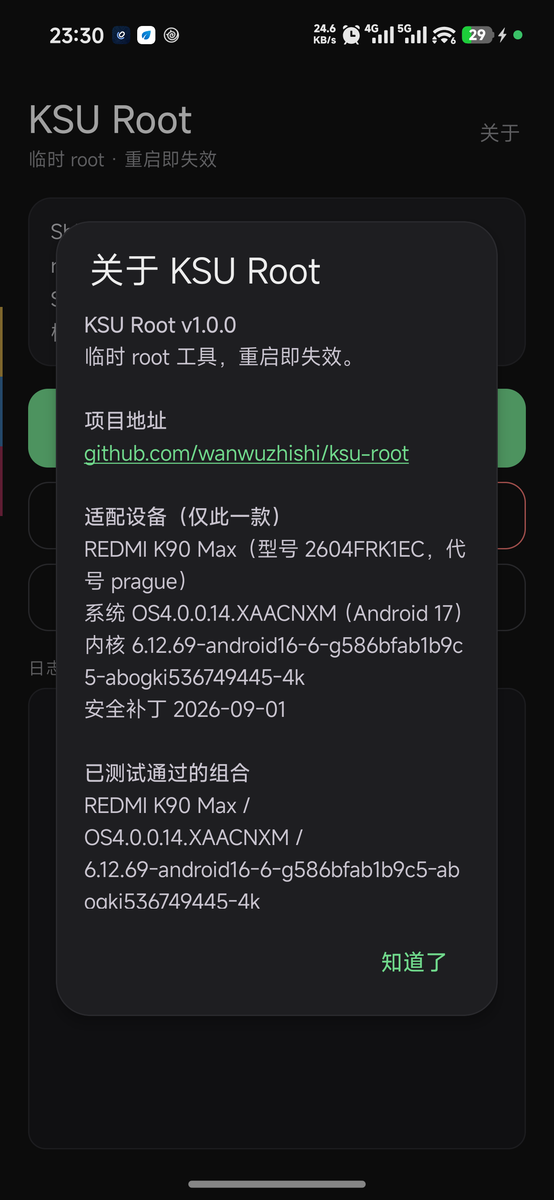
هذا الجهاز فقط، ونسختا نظام:

机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01

لماذا يعمل أيضًا الإصدار 4.0.5.0: لم تُعِد تلك التحديثات (OTA) تجميع النواة. عند استخراج قسم boot من الحمولة الكاملة (full payload) بحجم 8.96 GB وفكّ ضغط LZ4 للحصول على Image، تبيّن أن سلسلة الإصدار ووقت التجميع ومعرّف بناء ABO مطابقة تمامًا للإصدار 4.0.0.14، وأن إصلاح المنبع لـ CVE-2026-64560 (920f893f) غير موجود فيها. وقد جرى التحقق عبر التفكيك (disassembly) عنوانًا بعنوان من تطابق جميع الإزاحات المُضمَّنة التسعة. تم التشغيل بنجاح على جهاز حقيقي (OS4.0.5.0.XAACNXM) في 2026-11-05: في المرة الأولى حدث panic في stage0 وأُعيد التشغيل، وفي المرة الثانية نجح، وأعاد su -c id النتيجة uid=0 context=u:r:ksu:s0.

ملاحظة: في ملف META-INF/com/android/metadata الخاص بالتحديث (OTA) كُتب post-build بالسلسلة ما قبل الإصدار 17OS4.0.261020.233332783.MTPECN.S، لكن بعد التثبيت على الجهاز الحقيقي يُرجع getprop ro.build.fingerprint القيمة OS4.0.5.0.XAACNXM. الإصدار v1.0.4 يتعرّف على الأولى فقط، لذا سيُرفض عند البوابة (gate) على الإصدار الرسمي؛ أما v1.0.5 فيتعرّف على السلسلتين معًا.

معيار الحكم هو uname -r ومعرّف بناء ABO، وليس رقم إصدار النظام. فبمجرد تغيّر النواة تصبح جميع الإزاحات المُضمَّنة لاغية، وقد يكون أسلوب الفشل هو panic في النواة بدلًا من خطأ أنيق.


المتطلبات المسبقة

  1. Shizuku مثبّت ويعمل

    • نزّل النسخة الرسمية من RikkaApps/Shizuku (لا تستخدم مختلف "النسخ المحسّنة" أو "النسخ المدمجة مع adb"، فقد ثبت وجود حزم مزيفة)
    • شغّل الخدمة عبر adb أو التصحيح اللاسلكي
    • امنح التطبيق الصلاحية
    • تدعم أيضًا تطبيقات طرف ثالث، راجع «تطبيقات Shizuku المتوافقة» أدناه
  2. مدير النواة مثبّت: SukiSU Ultra أو KernelSU، اختر واحدًا

    • SukiSU Ultra (مفضّل) أو tiann/KernelSU
    • لا حاجة أن يكون في حالة "عمل" الآن، يكفي أنه مثبّت هناك — سيستخرج التطبيق ksud من ملف APK الخاص به
    • يمكن تثبيت الاثنين معًا، ويأخذ التطبيق أول واحد صالح بترتيب SukiSU ← KernelSU؛ ولتحديد أيّهما يُستخدم، اضغط على سطر «المدير» في الواجهة الرئيسية للتبديل
    • ⚠️ يجب أن يأتي ksud ووحدة النواة من المدير نفسه: فما يُحمّله late-load هو ملف ko المرفق مع ksud نفسه. الخلط يؤدي إلى عدم تطابق uapi، ويظل المدير يُبلّغ "يلزم تحديث النواة"
    • بعد تغيير فرع المدير يجب إعادة التشغيل أولًا ثم الضغط على الزر، وإلا فستبقى الوحدة القديمة في النواة، ويفشل تحميل ko الجديد بسبب تكرار اسم الوحدة kernelsu (File exists)
  3. إبقاء هذه الملفات على الجهاز (إذا سبق تشغيلها يدويًا)

    • /data/local/tmp/kernelsu-prague.ko.disabled —— يجب إعادة تسميته، وإلا فسيحمّل الـ exploit تلك الوحدة القديمة ذات uapi=2، وسيُبلّغ المدير "يلزم تحديث النواة"

الاستخدام

المرة الأولى

  1. شغّل Shizuku (انظر القسم التالي)، وتأكد من أن سطر الحالة في التطبيق يعرض Shizuku: 已就绪
  2. (اختياري) اضغط على سطر المدير، وتأكد من المدير المطلوب استخدامه. الافتراضي «تلقائي» = SukiSU ← KernelSU أول واحد صالح؛ وعند تثبيت الاثنين يُنصح بالاختيار اليدوي مرة واحدة، لتجنّب ألا يكون من نفس مصدر الوحدة المحمّلة في النواة
  3. اضغط على 开启 root
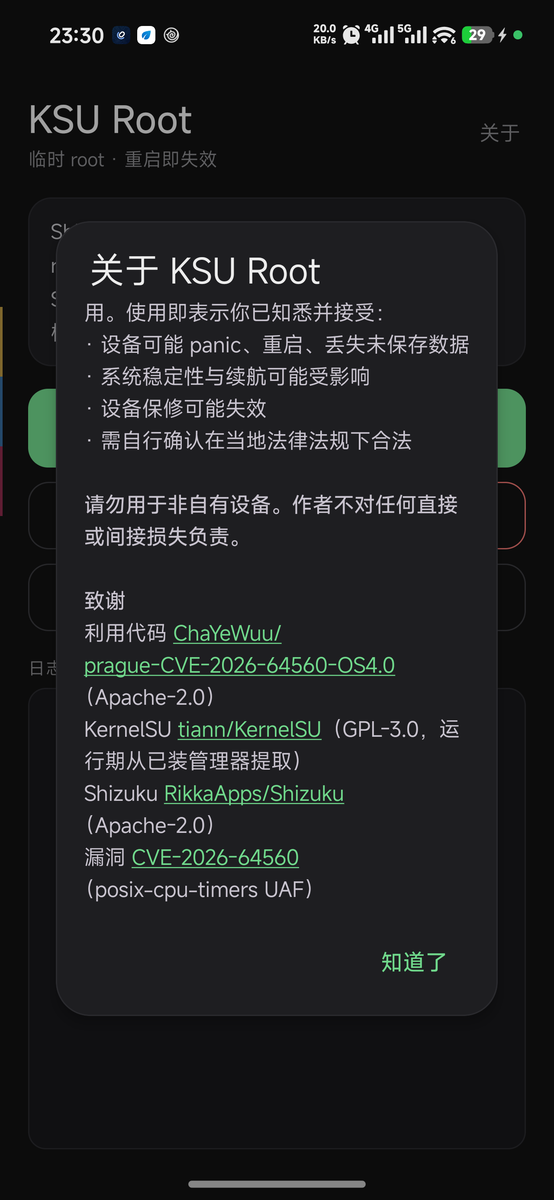
  4. اقرأ تحذير المخاطر مرة واحدة، ثم اضغط على 我已知晓风险,继续
  5. انتظر 3–8 دقائق. لا تخرج من التطبيق خلال هذه الفترة

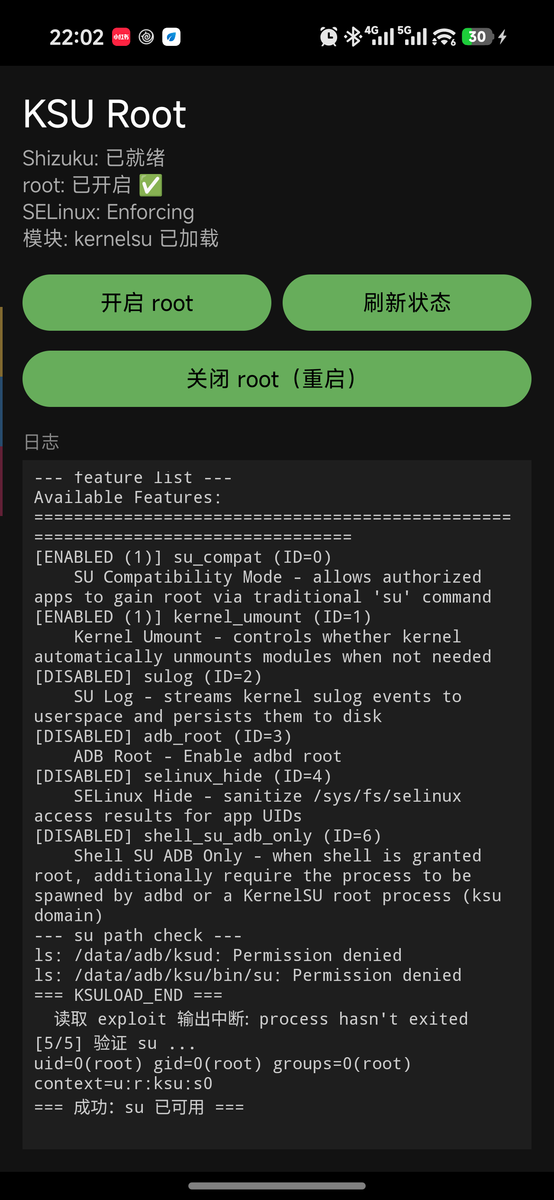
علامات النجاح: يتحوّل سطر الحالة إلى root: 已开启 ✅ و模块: kernelsu 已加载، ويظهر في السجل === 成功: su 已可用 ===.

للتحقق لاحقًا

adb shell su -c id
# uid=0(root) gid=0(root) groups=0(root) context=u:r:ksu:s0

إيقاف root

اضغط على إيقاف root (إعادة التشغيل). هذه هي الطريقة الموثوقة الوحيدة — فقد عدّل stage0 جدول random_table في النواة، ولا يمكن الاستعادة الساخنة.


يجب فعله بعد كل إعادة تشغيل: تشغيل Shizuku

Shizuku هو عملية في فضاء المستخدم، وليس ضمن جدول خدمات init، ويختفي بمجرد إعادة التشغيل. هناك طريقتان لتشغيله:

الطريقة الأولى: على الهاتف (مُوصى بها، دون حاجة إلى حاسوب)

  1. الإعدادات ← خيارات المطوّر ← التصحيح اللاسلكي ← تشغيل
  2. عُد إلى تطبيق Shizuku واضغط على تشغيل (في المرة الأولى تحتاج إلى الضغط على "الاقتران" وإدخال الرمز المكوّن من ستة أرقام، ويكفي الاقتران مرة واحدة)
  3. امنح الإذن لهذا التطبيق

مشكلة MIUI: إذا لم تظهر إشعارات رمز الاقتران، فانتقل إلى «الإعدادات → إدارة الإشعارات → إعدادات عرض الإشعارات» وغيّر نمط الإشعار إلى «النمط الأصلي».


الطريقة الثانية: adb عبر الحاسوب

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    373
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    322
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →