 wangyu-/udp2raw
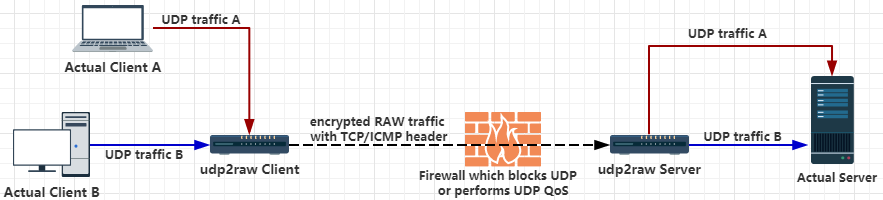
نفق يحول حركة مرور UDP إلى حركة مرور UDP/FakeTCP/ICMP مشفرة باستخدام Raw Socket، يساعدك على تجاوز جدران حماية UDP (أو بيئة UDP غير مستقرة)

نفق يحول حركة مرور UDP إلى حركة مرور FakeTCP/UDP/ICMP مشفرة باستخدام Raw Socket، ويساعدك في تجاوز جدران حماية UDP (أو بيئة UDP غير مستقرة).
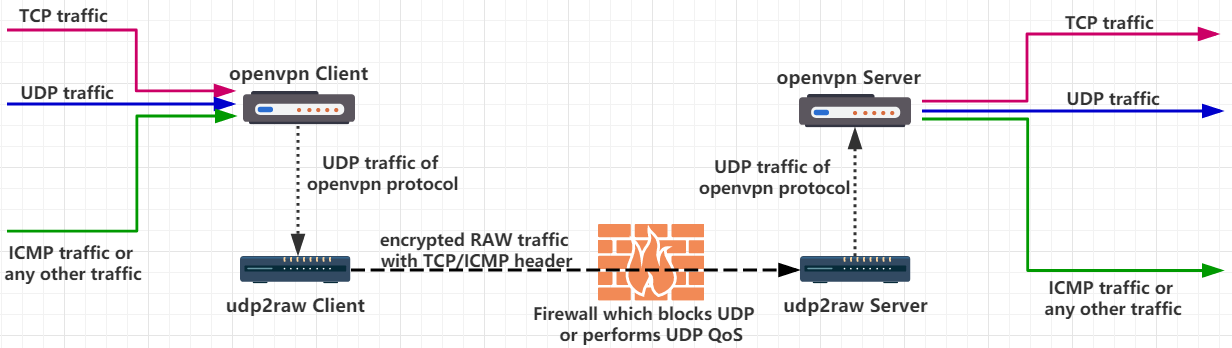
عند استخدامه بمفرده،udp2raw ينقل فقط حركة مرور UDP. ومع ذلك،إذا استخدمت udp2raw مع أي VPN قائم على UDP معًا،يمكنك نقل أي حركة مرور (بما في ذلك TCP/UDP/ICMP)، حاليًا، تم تأكيد دعم OpenVPN/L2TP/ShadowVPN وtinyfecVPN.
أو
مضيف Linux (بما في ذلك Linux سطح المكتب، هاتف/جهاز لوحي Android، راوتر OpenWRT، أو Raspberry PI) مع حساب الجذر أو إمكانية cap_net_raw.
لمستخدمي Windows وMacOS، استخدم udp2raw في هذا المستودع.
تساعدك رؤوس ICMP/FakeTCP في تجاوز حظر UDP أو جودة خدمة UDP (QoS) أو سلوك NAT غير المناسب لـ UDP لدى بعض مزودي خدمة الإنترنت. في وضع رأس ICMP، يعمل udp2raw كنفق ICMP.
رؤوس UDP مدعومة أيضًا. في وضع رأس UDP، يتصرف تمامًا كنفق UDP عادي، ويمكنك الاستفادة من الميزات الأخرى (مثل التشفير، مكافحة إعادة التشغيل، أو تثبيت الاتصال).
في وضع رأس FakeTCP، يحاكي udp2raw المصافحة ثلاثية الاتجاهات عند إنشاء اتصال، ويحاكي seq و ack_seq أثناء نقل البيانات. كما يحاكي بعض خيارات TCP مثل: MSS، sackOk، TS، TS_ack، wscale. ستعتبر جدران الحماية أن FakeTCP هو اتصال TCP، لكنه في الأساس UDP: فهو يدعم التسليم الفوري/خارج الترتيب (تمامًا مثل UDP العادي)، دون التحكم في الازدحام أو إعادة الإرسال. لذلك لن تكون هناك مشكلة TCP-over-TCP عند استخدام OpenVPN.
يتم اكتشاف فشل الاتصال بواسطة نبضات القلب. إذا انتهت المهلة، سيقوم العميل تلقائيًا بتغيير رقم المنفذ وإعادة الاتصال. إذا نجحت إعادة الاتصال، سيتم استعادة الاتصال السابق، وستظل جميع محادثات UDP الحالية صالحة.
على سبيل المثال، إذا كنت تستخدم udp2raw + OpenVPN، فلن يفقد OpenVPN الاتصال بعد أي إعادة اتصال، حتى إذا تم إعادة توصيل كابل الشبكة أو تغيير نقطة الوصول Wi-Fi.
make cross ثم يصبح كل شيء جاهزًا. (ملاحظة: الملفات الثنائية المجمعة مسبقًا لسطح المكتب، Raspberry Pi، Android، بعض أجهزة توجيه OpenWrt مضمنة بالفعل في الإصدارات)Bypass UDP QoS Bypass UDP Blocking Bypass OpenVPN TCP over TCP problem OpenVPN over ICMP UDP to ICMP tunnel UDP to TCP tunnel UDP over ICMP UDP over TCP
قم بتنزيل الإصدار الثنائي من https://github.com/wangyu-/udp2raw-tunnel/releases
افترض أن UDP محظور أو يتعرض لـ QoS أو أنه ضعيف الدعم. افترض أن عنوان خادمك هو 44.55.66.77، ولديك خدمة تستمع على منفذ UDP 7777.
# Run at server side:
./udp2raw_amd64 -s -l0.0.0.0:4096 -r 127.0.0.1:7777    -k "passwd" --raw-mode faketcp -a

# Run at client side
./udp2raw_amd64 -c -l0.0.0.0:3333  -r44.55.66.77:4096  -k "passwd" --raw-mode faketcp -a
(يجب تشغيل الأوامر أعلاه كجذر. للحصول على أمان أفضل، مع بعض الخطوات الإضافية، يمكنك تشغيل udp2raw كمستخدم غير جذر. راجع هذا الرابط لمزيد من المعلومات)
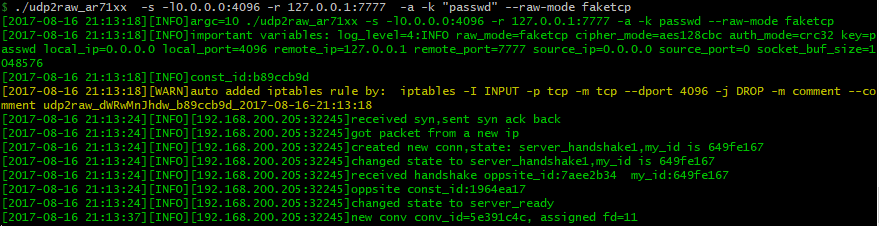
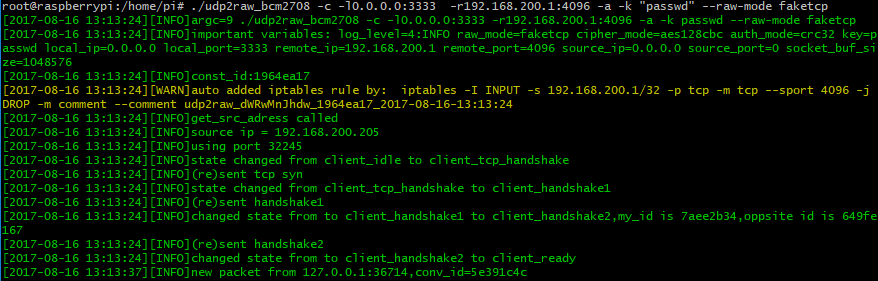
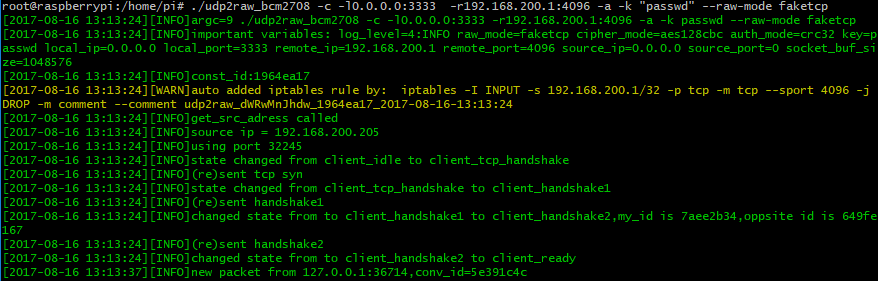
الآن، تم إنشاء نفق خام مشفر بين العميل والخادم عبر منفذ TCP 4096. الاتصال بمنفذ UDP 3333 في جانب العميل يعادل الاتصال بالمنفذ 7777 في جانب الخادم. لن يتم كشف أي حركة مرور UDP.
للتشغيل على Android، راجع دليل Android
الخيار -a يضيف تلقائيًا قاعدة iptables (أو بضع قواعد iptables) لك، يعتمد udp2raw على قاعدة iptables هذه للعمل بثبات. كن حريصًا على عدم نسيان -a (إنه خطأ شائع). إذا كنت لا تريد أن يقوم udp2raw بإضافة قاعدة iptables تلقائيًا، يمكنك إضافتها يدويًا (ألق نظرة على الخيار -g) وتجاهل -a.
udp2raw-tunnel
git version:4623f878e0    build date:Nov  3 2024 23:15:46
repository: https://github.com/wangyu-/udp2raw-tunnel

usage:
    run as client : ./this_program -c -l local_listen_ip:local_port -r server_address:server_port  [options]
    run as server : ./this_program -s -l server_listen_ip:server_port -r remote_address:remote_port  [options]
