
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-45440 — Drupal CVE-2024-45440 | Kitploit
أدوات/GitHubGitHub/w0r1i0g1ht/cve-2024-45440
تحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويباختبار الاختراقسوء التكوين
GitHubw0r1i0g1ht/cve-2024-45440

CVE-2024-45440

Drupal CVE-2024-45440

عرض المستودع
233منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    350
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-45440

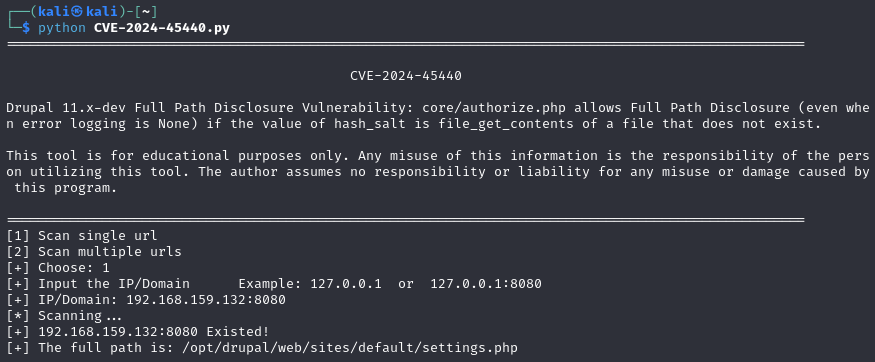
Drupal CVE-2024-45440 يسمح الملف core/authorize.php في Drupal 11.x-dev بكشف المسار الكامل (حتى عند تعطيل تسجيل الأخطاء) إذا كانت قيمة hash_salt هي محتوى ملف غير موجود عبر file_get_contents.

الاستخدام

python CVE-2024-45440.py

صورة

نشر البيئة المستهدفة

سيتم استبدال ملف settings.php داخل الحاوية عن طريق التثبيت (mount).

بعد استبدال settings.php، لن يكون التثبيت ممكناً، ولكن الوصول المباشر إلى http://127.0.0.1:8080/core/authorize.php سيكشف عن المسار الكامل لملف الإعدادات.

عملية التثبيت العادية كالتالي:

أولاً، قم بتعليق السطر 15 من ملف docker-ccompose.yml الذي يحتوي على - ./settings.php:/opt/drupal/web/sites/default/settings.php حتى يمكن إجراء التثبيت بشكل صحيح.

قم بتشغيل حاوية Docker:

docker-compose up -d

اختيار اللغة
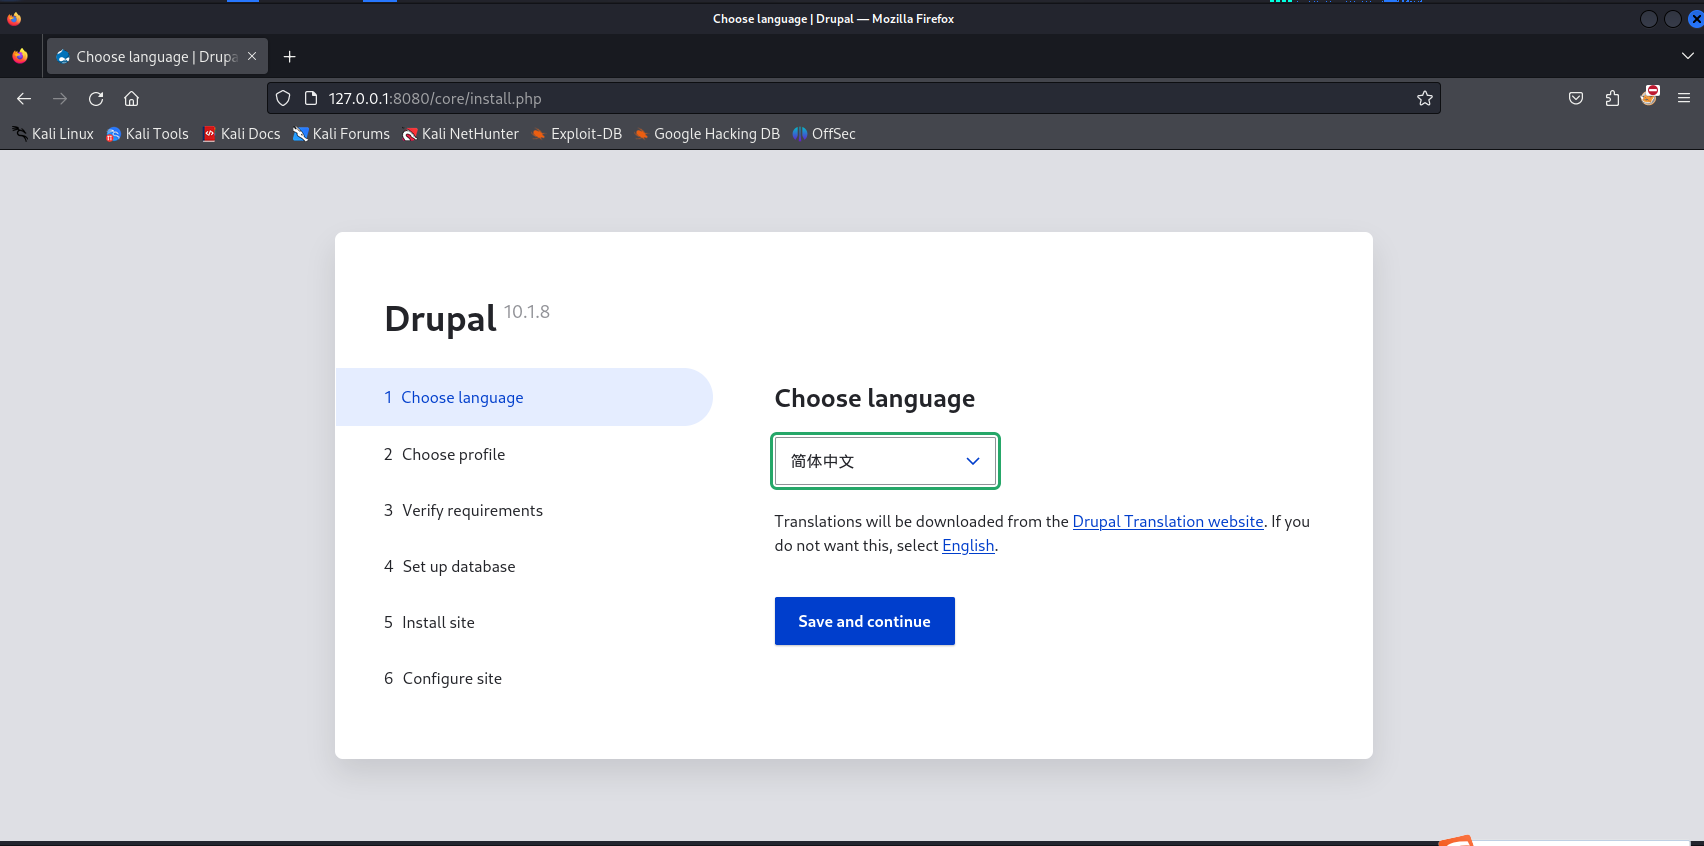
image-20241226171834277

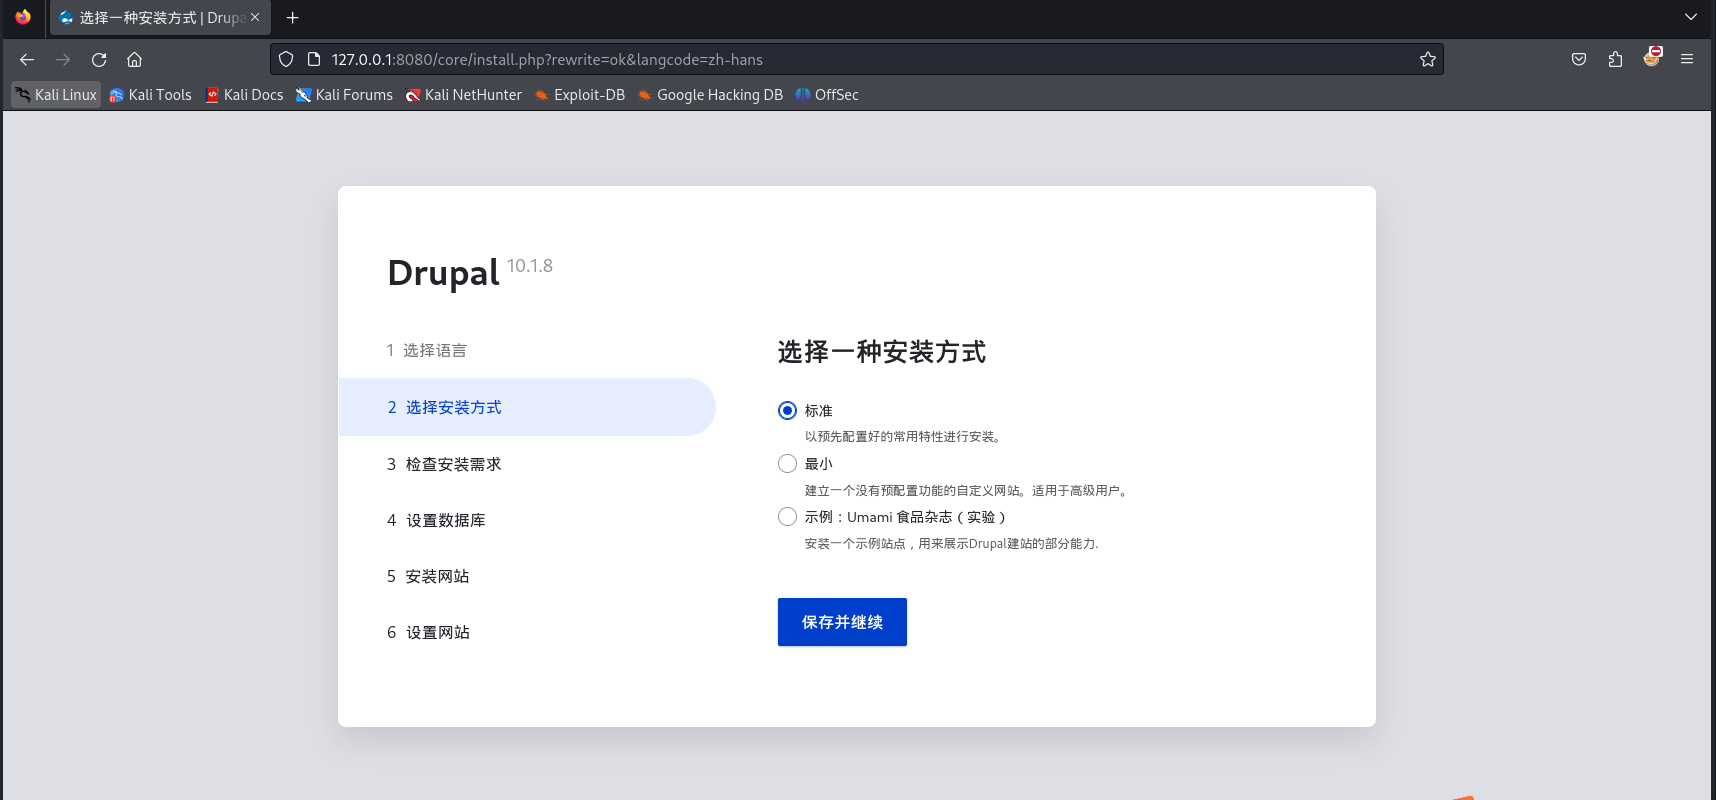
اختيار طريقة التثبيت

image-20241226171854577

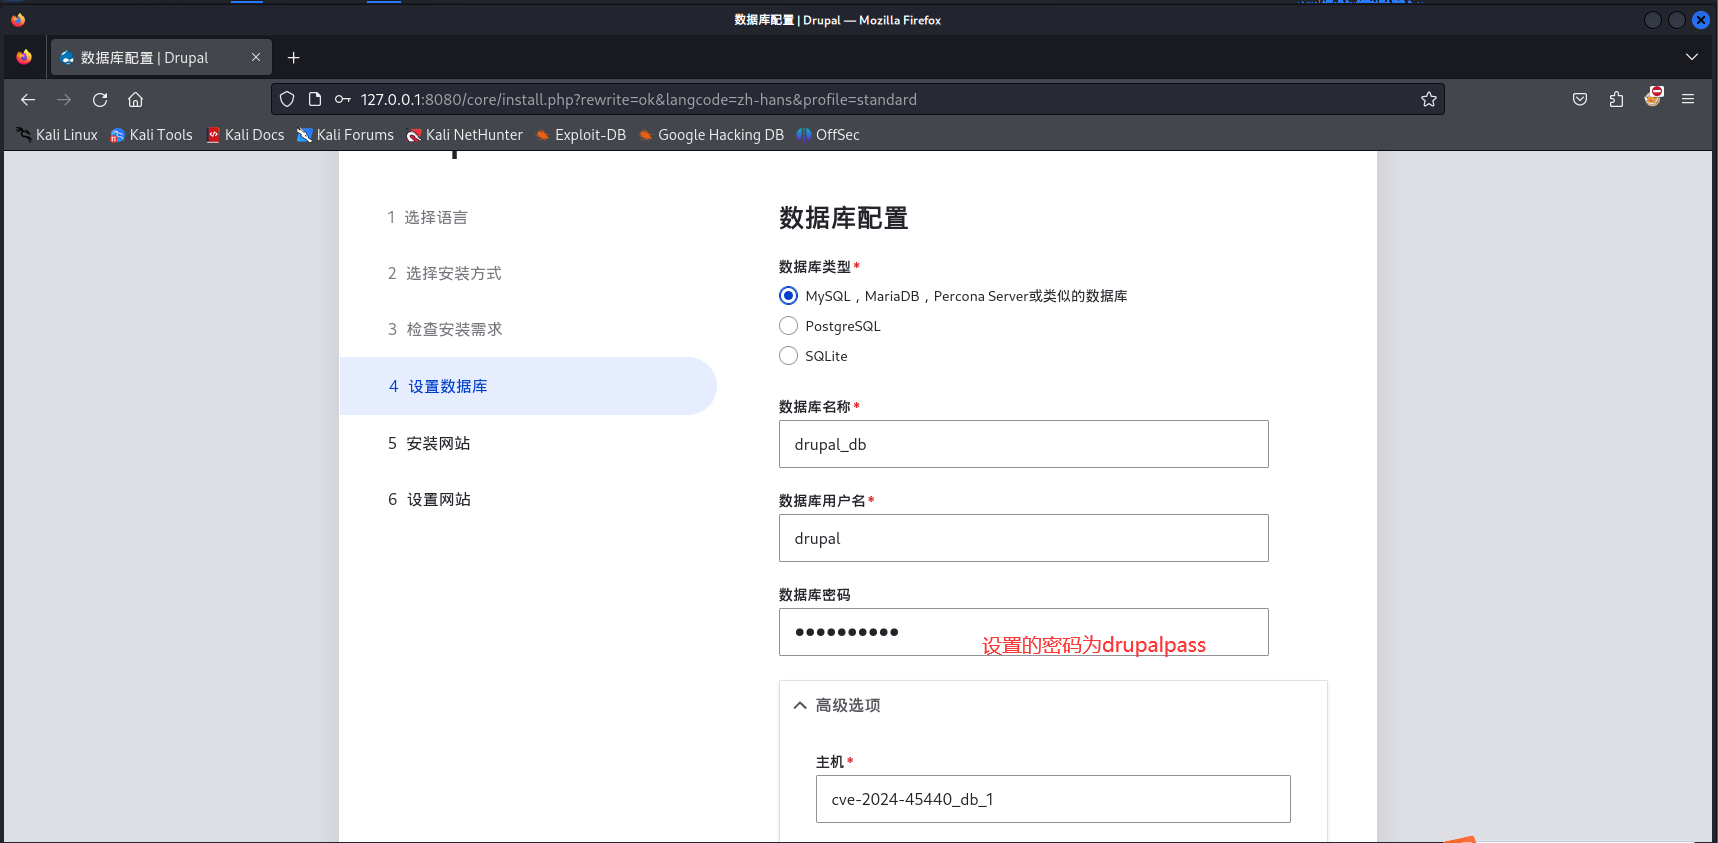
إعداد قاعدة البيانات

image-20241226172032897

الخيارات الأخرى افتراضية

إعداد الموقع
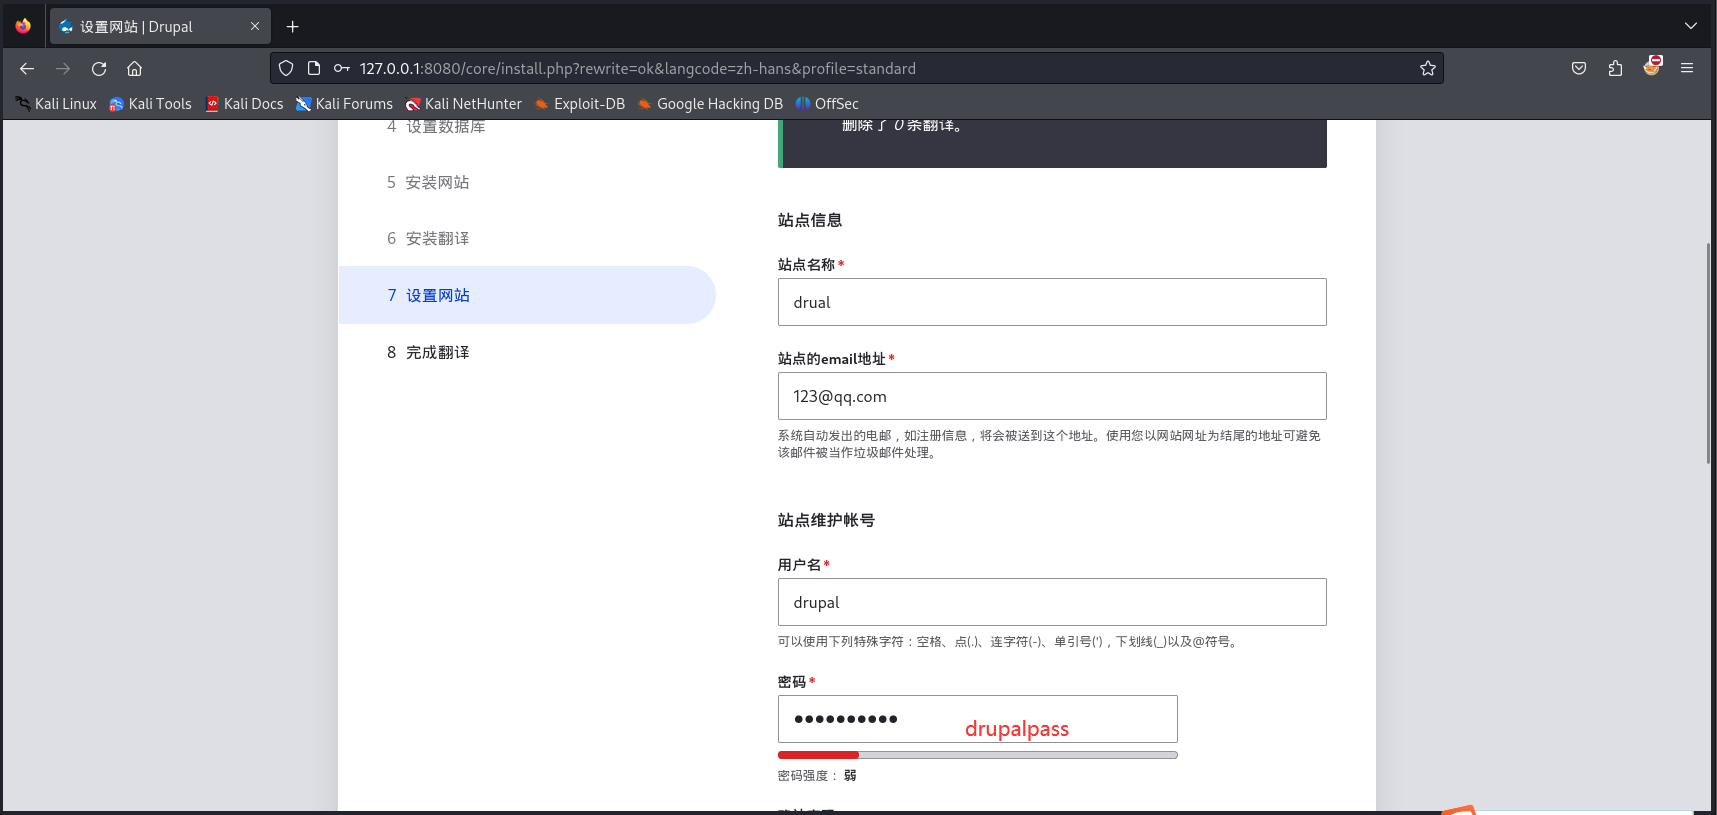
image-20241226172625492

الخيارات الأخرى افتراضية، ثم قم بالتثبيت.

بعد ذلك، لمحاكاة تغيير المطور للمتغير hash_salt في السطر 268 من ملف /sites/default/settings.php، نقوم بإيقاف حاوية Docker:

docker-compose down

ثم قم بإلغاء تعليق السطر 15 من ملف docker-ccompose.yml الذي كان معلقاً (- ./settings.php:/opt/drupal/web/sites/default/settings.php)، ثم قم بتشغيل الحاوية مرة أخرى:

docker-compose up -d

تم إعداد البيئة المستهدفة.

إعادة الإنتاج

قم بزيارة http://127.0.0.1:8080/core/authorize.php
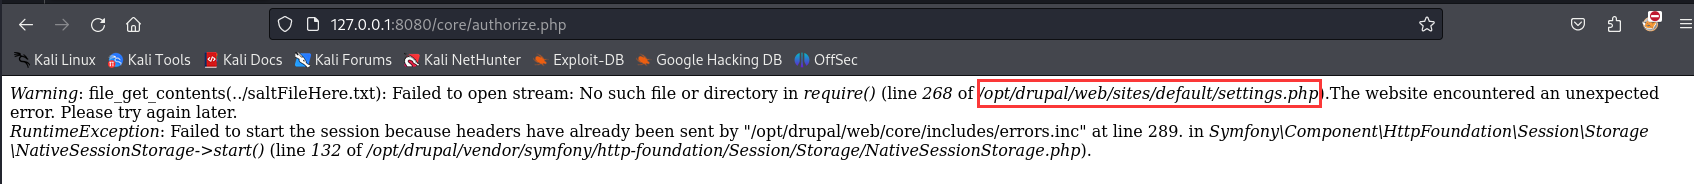
image-20241226170825303

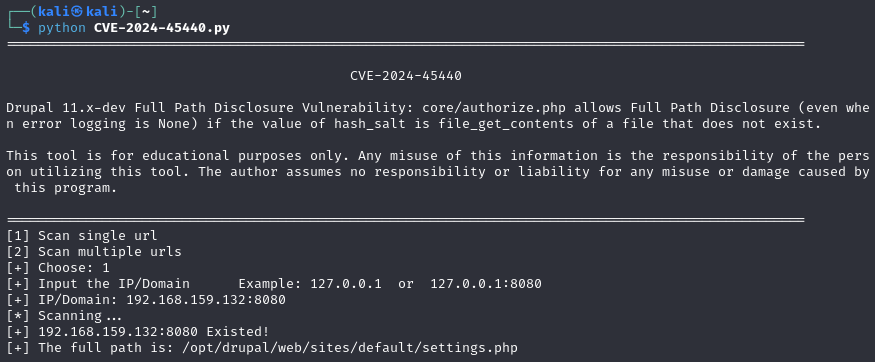
سيتم كشف المسار الكامل لملف الإعدادات.

أو استخدم السكريبت:

python CVE-2024-45440.py

صورة

تنزيل الأداة