
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-37272 — إثبات مفهوم لثغرة XSS المنعكسة في نظام إدارة البنوك في Web 1.0، مع توضيح الاستغلال عبر معامل msg في settings.php. | Kitploit
أدوات/GitHubGitHub/vytlanikhil/cve-2026-37272
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubvytlanikhil/cve-2026-37272

CVE-2026-37272

إثبات مفهوم لثغرة XSS المنعكسة في نظام إدارة البنوك في Web 1.0، مع توضيح الاستغلال عبر معامل msg في settings.php.

عرض المستودع
25منذ 6 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    315

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-37272

CVE-2026-37272

[الوصف]

توجد ثغرة برمجة نصية عبر المواقع (XSS) من النوع المنعكس في

/dashboard/settings.php في نظام إدارة البنوك على الويب 1.0. تحدث

الثغرة بسبب عدم تعقيم المدخلات المقدمة من المستخدم بشكل صحيح في

معامل msg من نوع GET. يمكن للمهاجم إنشاء رابط ضار

يحتوي على كود JavaScript يتم تنفيذه في متصفح الضحية

عند تحميل الصفحة.


[معلومات إضافية]

تحدث الثغرة لأن التطبيق يعكس معامل msg مباشرة في استجابة HTML دون ترميز مخرجات مناسب. من خلال حقن كود HTML أو JavaScript في هذا المعامل، يمكن للمهاجم تنفيذ نصوص برمجية عشوائية في متصفح الضحية.

مثال على الحمولة:

Please send a query'"()&%

يسمح الاستغلال الناجح للمهاجمين بتنفيذ هجمات من جانب العميل مثل اختطاف الجلسات، أو سرقة بيانات الاعتماد، أو إعادة التوجيه إلى مواقع ويب ضارة. يتضمن التخفيف المناسب تنفيذ ترميز المخرجات (مثل htmlspecialchars() في PHP)، والتحقق من صحة مدخلات المستخدم، وتطبيق سياسة أمان المحتوى (CSP).


[نوع الثغرة]

البرمجة النصية عبر المواقع (XSS)


[بائع المنتج]

https://github.com/sawongam/bank-management-system-in-web


[قاعدة كود المنتج المتأثر]

https://github.com/sawongam/bank-management-system-in-web 1.0 - https://github.com/sawongam/bank-management-system-in-web 1.0


[المكوّن المتأثر]

/bank-management-system-in-web-main/pages/dashboard/settings.php، معامل GET msg في /bank-management-system-in-web-main/pages/dashboard/settings.php، منطق عرض المخرجات لمعامل msg المقدم من المستخدم في /bank-management-system-in-web-main/pag


[نوع الهجوم]

عن بُعد


[تأثير تنفيذ الكود]

صحيح


[نواقل الهجوم]

يمكن استغلال الثغرة عن بُعد عن طريق إرسال طلب HTTP GET مخصص إلى نقطة النهاية التالية:

http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php

يقوم المهاجم بحقن كود JavaScript ضار في معامل msg في الرابط. يفشل التطبيق في تعقيم أو ترميز المدخلات المقدمة من المستخدم بشكل صحيح قبل عرضها في استجابة HTML، مما يؤدي إلى تنفيذ JavaScript عشوائي في متصفح الضحية.

مثال على طلب الاستغلال:

GET /bank-management-system-in-web-main/pages/dashboard/settings.php?msg=Please%20send%20a%20query'"()%26%25 HTTP/1.1 Host: localhost

إذا قام المستخدم بزيارة الرابط المخصص، يتم تنفيذ البرنامج النصي المحقون في سياق التطبيق.


[المرجع]

https://owasp.org/www-community/attacks/xss/


[مكتشف الثغرة]

VYTLA NIKHIL

استخدم CVE-2026-37272.

ملاحظة:- هذا هو التنسيق الذي أرسلت به بالضبط إلى mitre.org وقد ردوا وفقًا لذلك

أيضًا، لم أقم بنشر هذا علنًا بعد (سيتم ذلك بعد إخطار المالك)

التقرير الفني:-
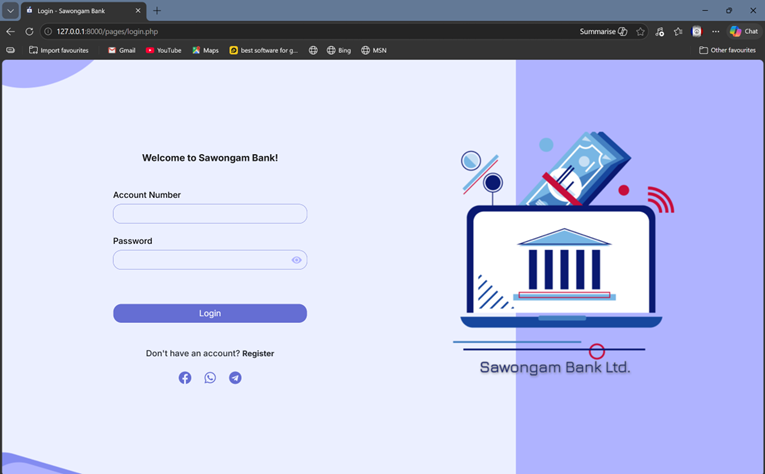
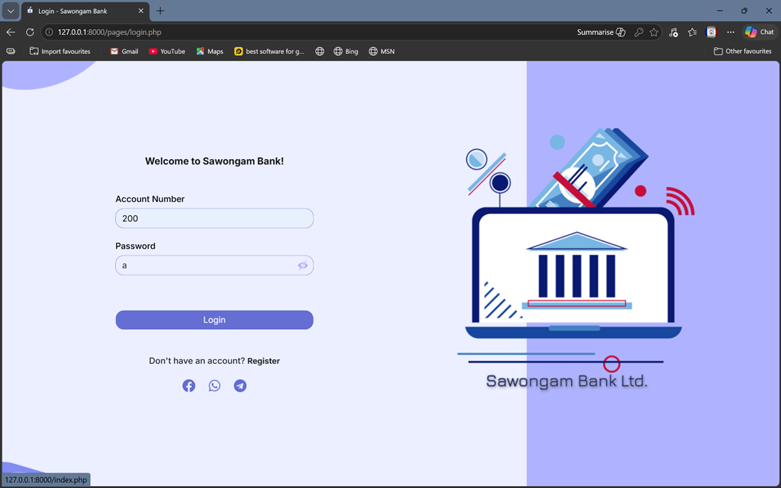
  1. انشر المستودع على localhost

image.png

  1. سجّل الدخول باستخدام بيانات الاعتماد التجريبية رقم الحساب: 200 كلمة المرور: a انقر على "تسجيل الدخول"

image.png

  1. انتقل إلى

http://127.0.0.1:8000/pages/dashboard/settings.php
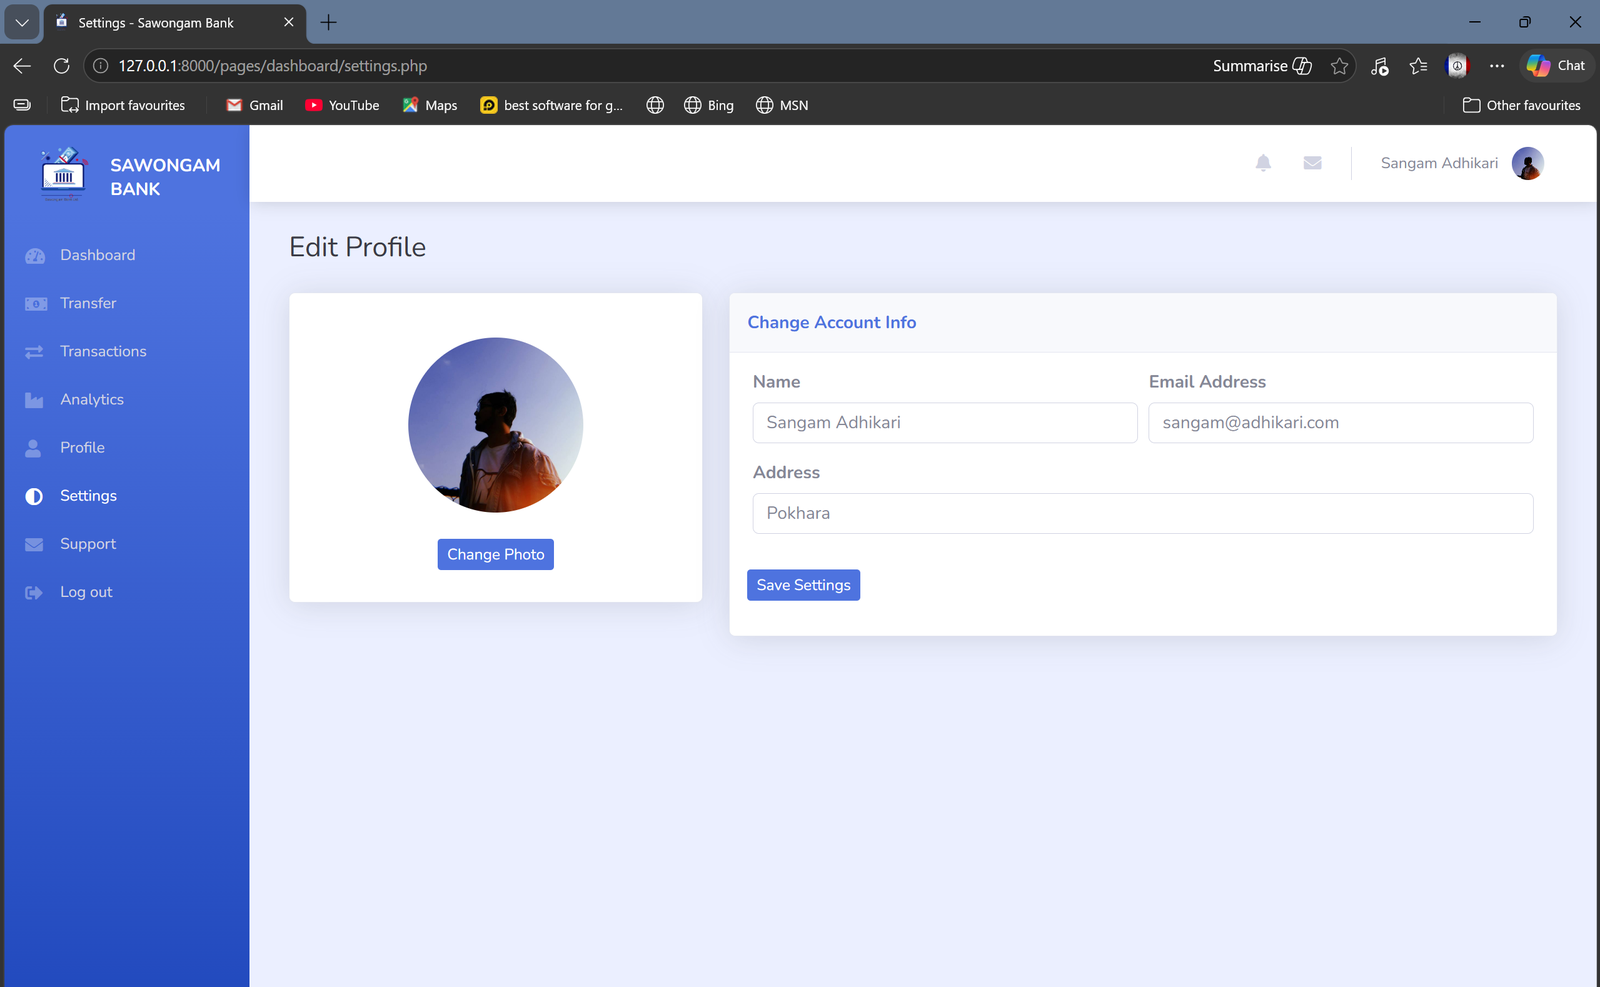
image.png

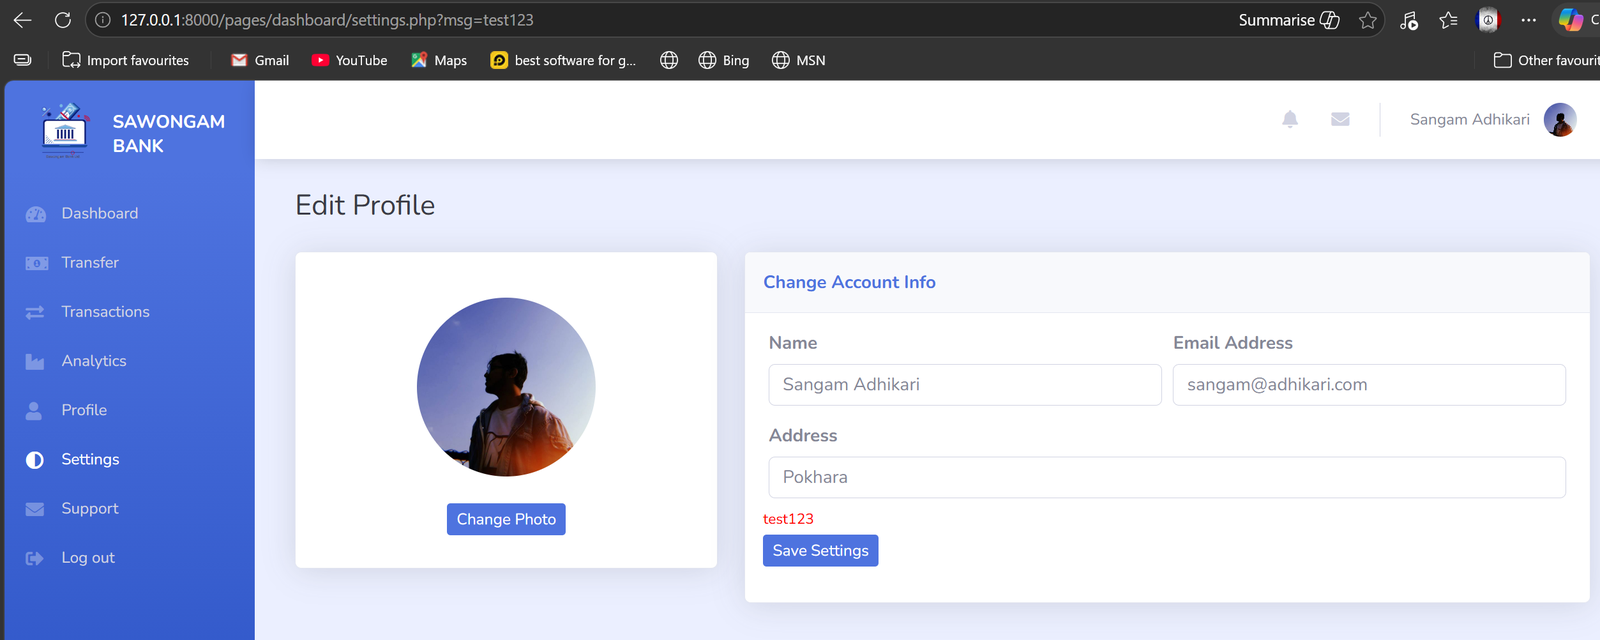
  1. للتحقق الأساسي أضف "?msg=test123" إلى الرابط ليصبح "settings.php?msg=test123" ثم اضغط Enter

image.png

يمكننا أن نرى هنا أنه يعرض "test123" أسفل قسم العنوان
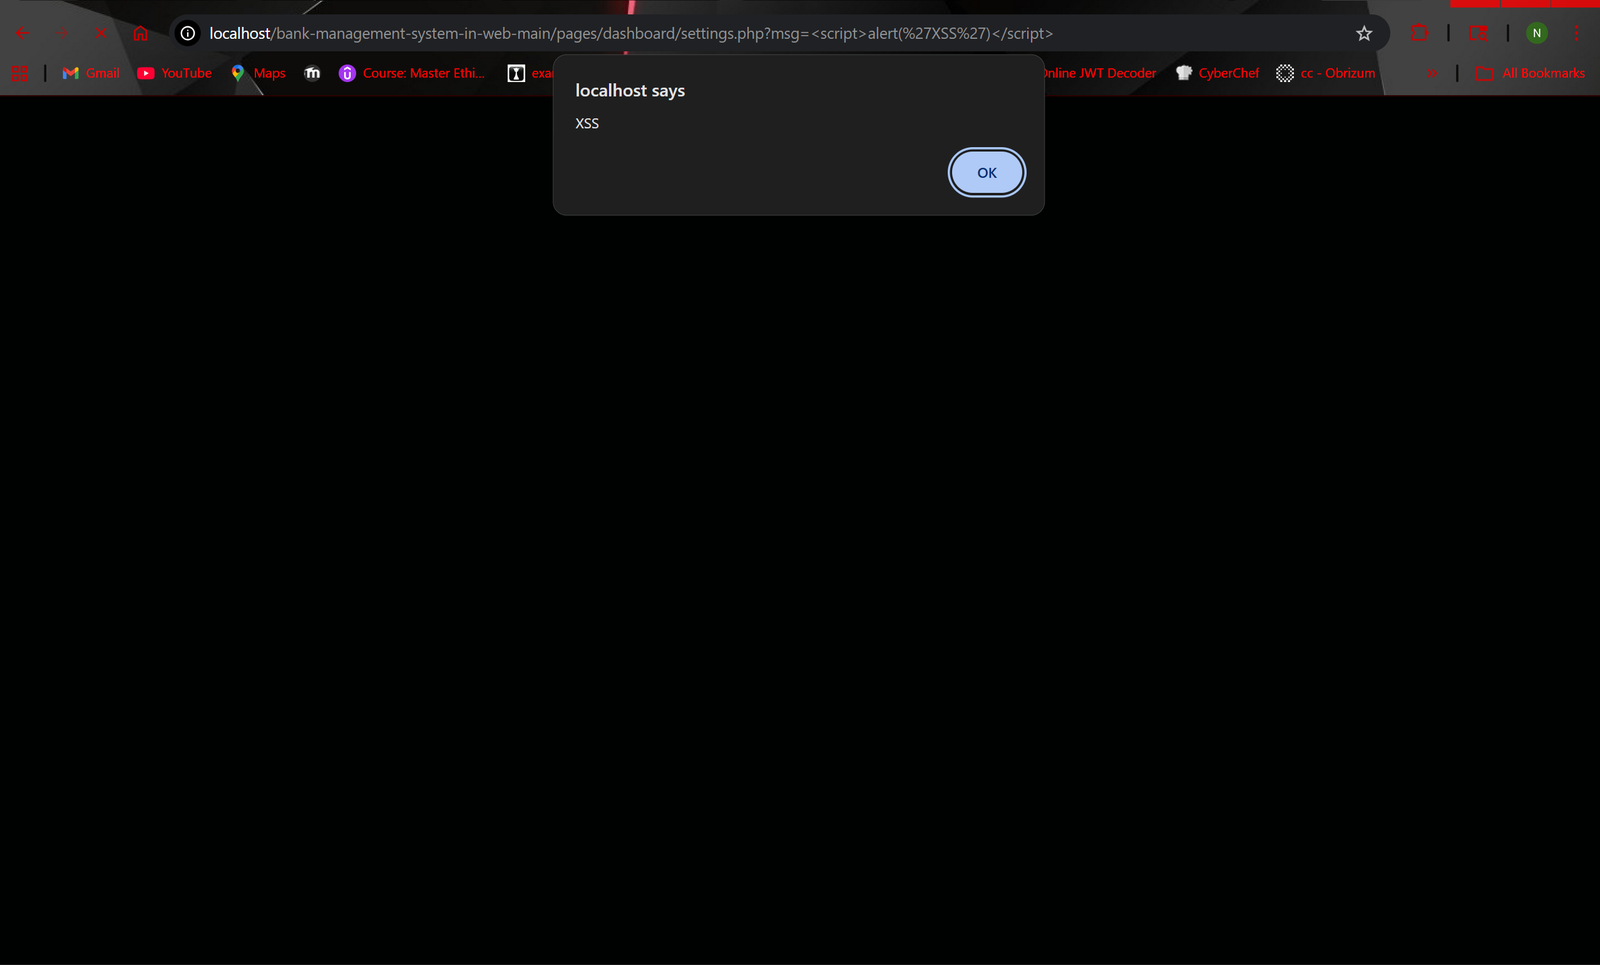
  1. الآن اختبره بحمولة XSS استخدم "http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php?msg="
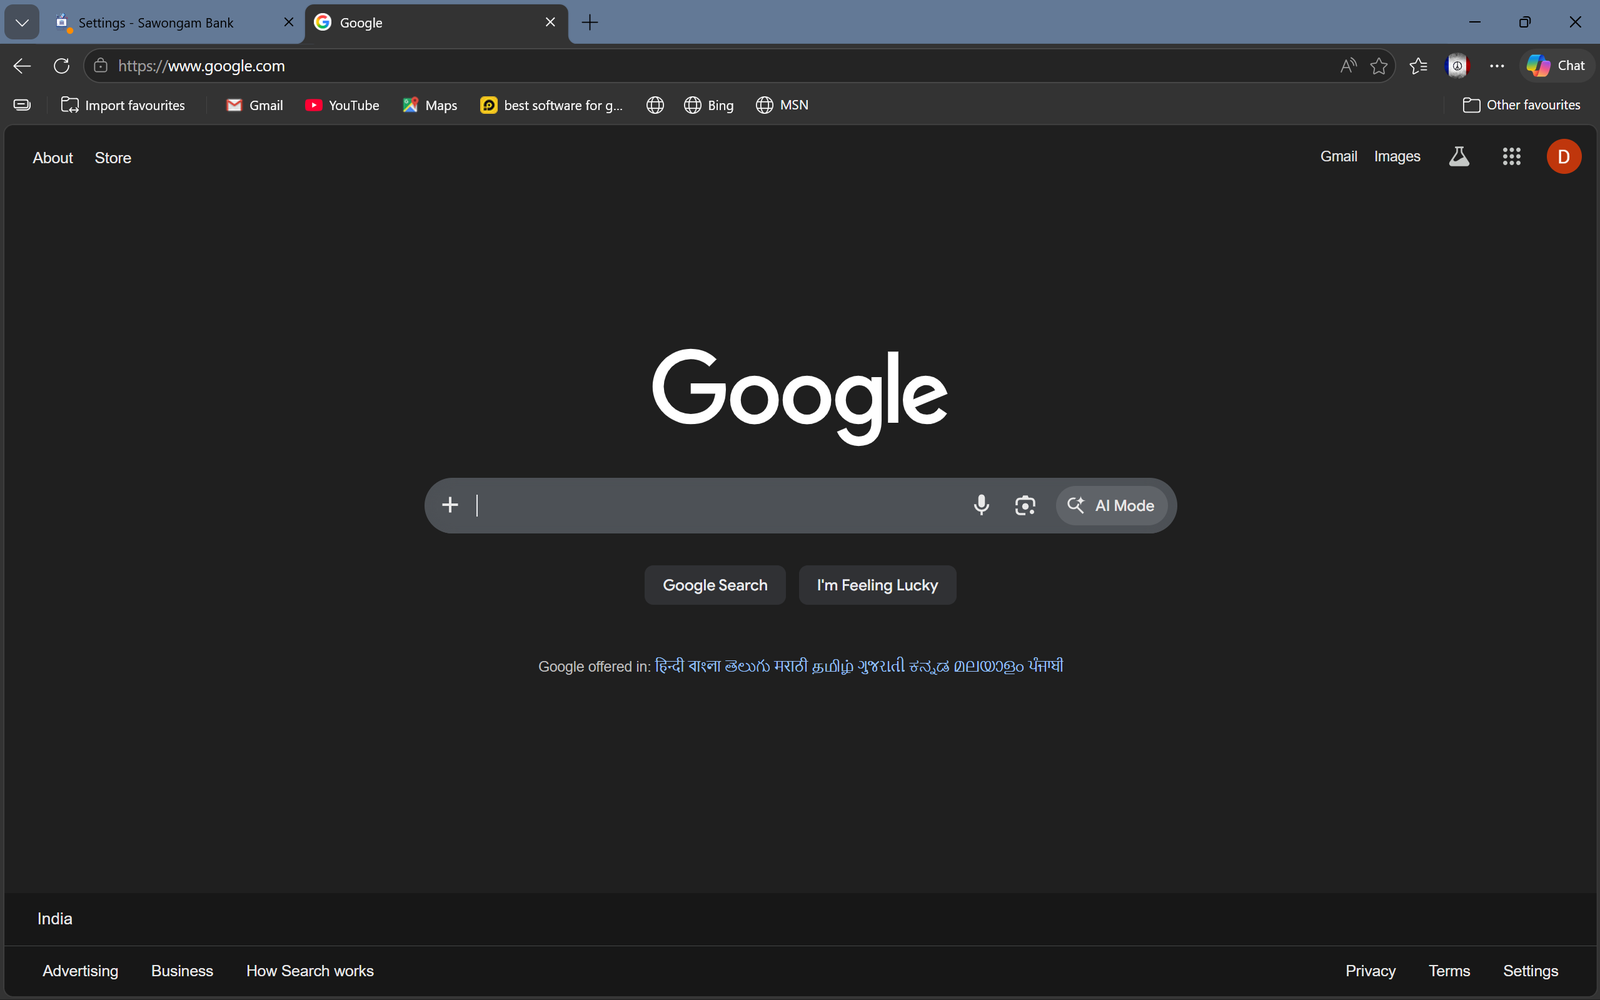
image.png

لقد نجح!

  1. الآن لنقم بإعادة التوجيه إلى google.com

استخدم "http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php?msg="

image.png

سيتم إعادة التوجيه إلى google.com أو الموقع الذي أدخلته في حمولة XSS

تنزيل الأداة