 viralmaniar/bigbountyrecon
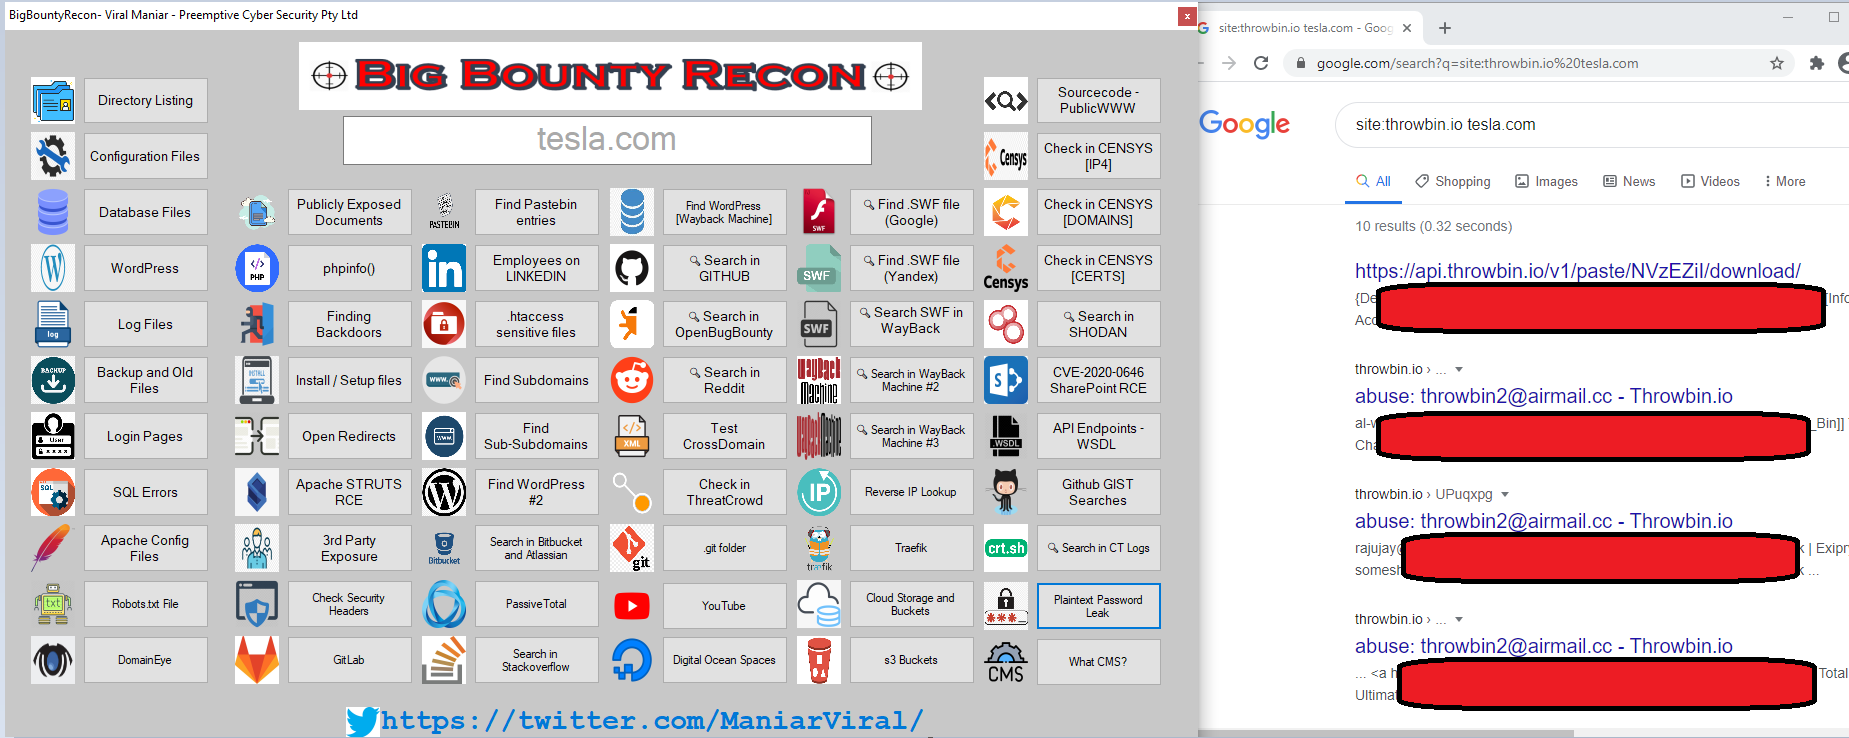
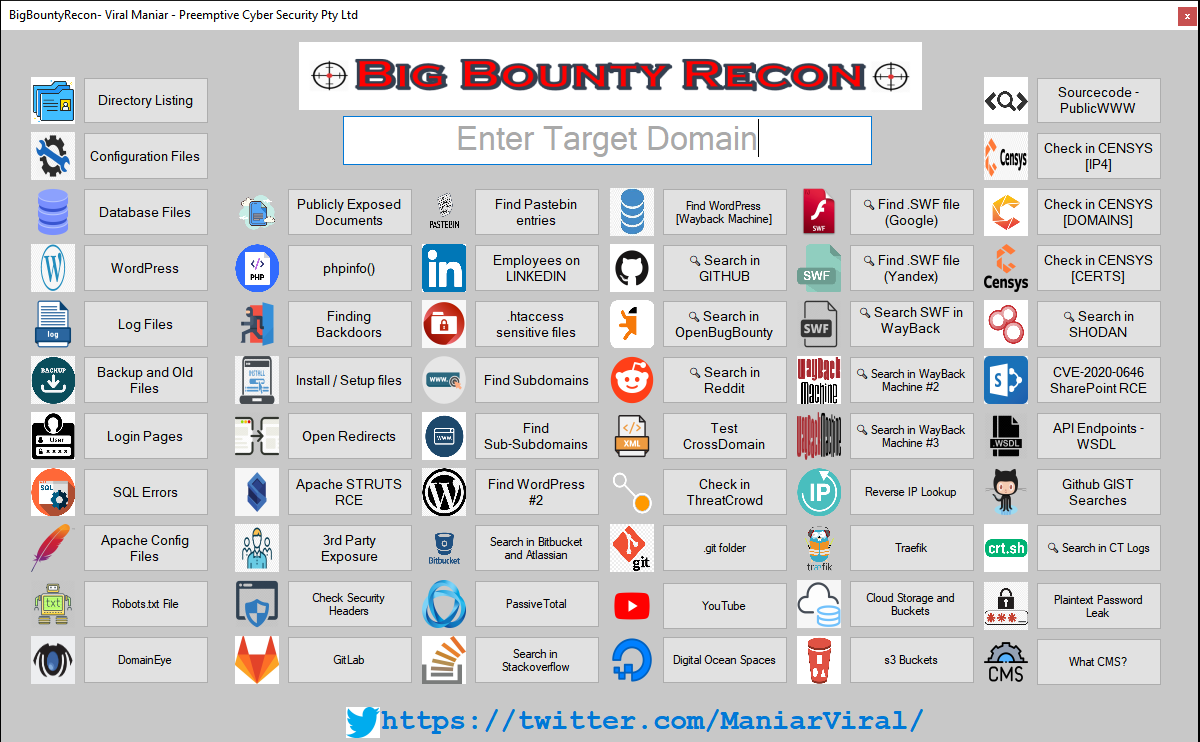
أداة BigBountyRecon تستخدم 58 تقنية مختلفة باستخدام Google dorks المختلفة وأدوات مفتوحة المصدر لتسريع عملية الاستطلاع الأولي على المنظمة المستهدفة.

تستخدم أداة BigBountyRecon 58 تقنية مختلفة باستخدام أدوات Google Dorks المختلفة وأدوات مفتوحة المصدر لتسريع عملية الاستطلاع الأولي للمؤسسة المستهدفة. الاستطلاع هو أهم خطوة في أي اختبار اختراق أو عملية صيد أخطاء. فهو يوفر للمهاجم بعض المعرفة الأولية حول المؤسسة المستهدفة. علاوة على ذلك، سيكون مفيدًا في الحصول على رؤى حول عناصر التحكم الموجودة بالإضافة إلى بعض التقديرات التقريبية لمستوى نضج الأمان للمؤسسة المستهدفة.
يمكن استخدام هذه الأداة بالإضافة إلى منهجك المعتاد لصيد الأخطاء. الفكرة هي التحقق بسرعة وجمع المعلومات حول مؤسستك المستهدفة دون استثمار الوقت وحفظ هذه الصيغ. بالإضافة إلى ذلك، يمكن أن تساعدك في تحديد نهج نحو إيجاد بعض المكاسب السريعة على الهدف.
أي اقتراحات أو أفكار لهذه الأداة مرحب بها - فقط غرد لي على @ManiarViral
سرد الدلائل (Directory Listing): يساعد العثور على الدلائل المفتوحة باستخدام Google Dork على مؤسستك المستهدفة في فهم بنية الدليل على خادم الويب. قد يكشف عن معلومات حساسة أو يؤدي إلى إفشاء معلومات.
ملفات التكوين (Configuration Files): غالبًا ما تحتوي ملفات التكوين على معلومات حساسة مثل كلمات المرور المضمنة بشفرة ثابتة أو مواقع أقراص حساسة أو رموز API التي يمكن أن تساعدك في الحصول على وصول مميز إلى الموارد الداخلية.
ملفات قاعدة البيانات (Database Files): ملفات قاعدة البيانات هي ملفات بيانات تُستخدم لتخزين محتويات قاعدة البيانات بتنسيق منظم في ملف في جداول وحقول منفصلة. اعتمادًا على طبيعة تطبيق الويب، يمكن لهذه الملفات توفير الوصول إلى معلومات حساسة.
ووردبريس (WordPress): ووردبريس هو نظام إدارة محتوى مفتوح المصدر مكتوب بلغة PHP. يحتوي ووردبريس على آلاف الإضافات لبناء وتخصيص وتحسين مواقع الويب. هناك العديد من الثغرات الأمنية في هذه الإضافات. البحث عن ما يتعلق بووردبريس ...
ملفات السجل (Log Files): توفر ملفات السجل أحيانًا معلومات تفصيلية عن أنشطة المستخدمين في تطبيق معين. هذه الملفات جيدة للنظر إلى ملفات تعريف الارتباط للجلسة أو أنواع أخرى من الرموز.
ملفات النسخ الاحتياطي والملفات القديمة (Backup and Old Files): ملفات النسخ الاحتياطي هي نسخ أصلية من الأنظمة الحرجة. توفر هذه الوصول إلى المعلومات الشخصية القابلة للتحديد (PII) أو الوصول إلى سجلات حساسة.
صفحات تسجيل الدخول (Login Pages): من المهم للغاية تحديد صفحات تسجيل الدخول لمؤسستك المستهدفة لإجراء محاولات القوة العمياء أو تجربة بيانات الاعتماد الافتراضية للحصول على وصول إضافي إلى موارد المؤسسة.
أخطاء SQL (SQL Errors): تسرب أخطاء SQL معلومات حساسة عن الأنظمة الخلفية. يمكن أن يساعد هذا في إجراء تعداد على أنواع قواعد البيانات ومعرفة ما إذا كان التطبيق عرضة للهجمات المتعلقة بالتحقق من صحة الإدخال مثل حقن SQL.
ملفات تكوين Apache (Apache Config Files): يتم تكوين خادم Apache HTTP عن طريق وضع التوجيهات في ملفات تكوين نص عادي. عادة ما يسمى ملف التكوين الرئيسي httpd.conf. بالإضافة إلى ذلك، يمكن إضافة ملفات تكوين أخرى باستخدام توجيه Include، ويمكن استخدام أحرف البدل لتضمين العديد من ملفات التكوين. يمكن وضع أي توجيه في أي من ملفات التكوين هذه. اعتمادًا على الإدخالات في ملفات التكوين هذه، قد تكشف عن سلاسل اتصال قاعدة البيانات واسم المستخدم وكلمات المرور والعمليات الداخلية والمكتبات المستخدمة والمرجعية ومنطق الأعمال للتطبيق.
ملف Robots.txt (Robots.txt File): يوجه ملف robots.txt روبوتات الويب لكيفية الزحف إلى الصفحات على موقعها. اعتمادًا على محتوى الملف، قد يكتشف المهاجم أدلة وملفات مخفية.
DomainEye: DomainEye هي أداة فحص المجال/المضيف التي تمتلك أكبر قواعد بيانات المجالات. تقدم خدمات مثل Whois العكسي، والبحث العكسي عن IP، بالإضافة إلى NS و MX العكسيين.
المستندات المكشوفة للعموم (Publicly Exposed Documents): يمكن استخدام هذه المستندات لاستخراج معلومات البيانات الوصفية.
phpinfo(): عرض phpinfo() بمفرده ليس بالضرورة خطرًا، ولكن بالاقتران مع ثغرات أخرى يمكن أن يؤدي إلى اختراق موقعك. بالإضافة إلى ذلك، يمكن لإصدارات الوحدات أن تجعل حياة المهاجمين أسهل عند استهداف التطبيق باستخدام استغلالات تم اكتشافها حديثًا.
إيجاد الباب الخلفي (Finding Backdoors): يمكن أن يساعد هذا في تحديد تشويهات موقع الويب أو مشكلات اختطاف الخادم. من خلال استغلال ثغرة إعادة التوجيه المفتوحة على تطبيق الويب الموثوق، يمكن للمهاجم إعادة توجيه الضحايا إلى صفحة تصيد.
ملفات التثبيت/الإعداد (Install/Setup Files): تسمح هذه الملفات للمهاجم بإجراء تعداد على المؤسسة المستهدفة. يمكن أن تساعد المعلومات التي تم جمعها باستخدام هذه الملفات في اكتشاف تفاصيل الإصدار والتي يمكن بعد ذلك استخدامها لتنفيذ الاستغلال المستهدف.
إعادة التوجيه المفتوحة (Open Redirects): من خلال هذه، ننظر إلى معلمات مختلفة معروفة بأنها عرضة لمشكلات إعادة التوجيه المفتوحة.
Apache Struts RCE: يمكن أن يسمح استغلال ثغرة RCE بنجاح للمهاجم بتشغيل برامج عشوائية. هنا، نبحث عن ملفات ذات امتدادات ".action" أو ".do".
التعرض لجهة خارجية (3rd Party Exposure): هنا نبحث عن تعرض المعلومات على مواقع الطرف الثالث مثل Codebeautify و Codeshare و Codepen.
التحقق من رؤوس الأمان (Check Security Headers): حدد بسرعة ما إذا كان الموقع المستهدف يستخدم رؤوسًا متعلقة بالأمان في استجابة الخادم.
GitLab: ابحث بسرعة عن معلومات حساسة على GitLab.
إيجاد إدخالات Pastebin (Find Pastebin Entries): يعرض لك النتائج المتعلقة بالمؤسسة المستهدفة على موقع Pastebin. قد تكون هذه كلمات مرور أو أي معلومات حساسة أخرى تتعلق بالمؤسسة المستهدفة.
الموظفون على LINKEDIN: تحديد أسماء الموظفين على LinkedIn يمكن أن يساعدك في بناء قائمة بأسماء المستخدمين عندما يتعلق الأمر بهجوم رش كلمات المرور.
.HTACCESS / الملفات الحساسة (.HTACCESS / Sensitive Files): ابحث عن تعرض الملفات الحساسة. قد يشير هذا إلى سوء تكوين الخادم.
إيجاد النطاقات الفرعية (Find Subdomains): تساعدك النطاقات الفرعية في توسيع سطح الهجوم على المؤسسة المستهدفة. هناك العديد من الأدوات المتاحة لأتمتة عملية تعداد النطاقات الفرعية.
إيجاد النطاقات الفرعية الفرعية (Find Sub-Subdomains): حدد النطاقات الفرعية الفرعية على المؤسسة المستهدفة باستخدام Google Dork.
إيجاد التعرض المتعلق بووردبريس (Find WordPress related exposure): يساعدك التعرض المتعلق بووردبريس في الحصول على الوصول إلى الملفات والمجلدات الحساسة.
BitBucket & Atlassian: تسرب شفرة المصدر، وبيانات الاعتماد المضمنة بشفرة ثابتة، والوصول إلى البنية التحتية السحابية.
PassiveTotal: PassiveTotal هي أداة رائعة لإجراء التحقيقات في التهديدات. باستخدام BigBountyRecon، سنستخدم PassiveTotal لتحديد النطاقات الفرعية على معلومات الهدف.
Stackoverflow: تعرض شفرة المصدر أو أي أسئلة متعلقة بتقنية معينة مذكورة على Stackoverflow.
إيجاد التعرض المتعلق بووردبريس باستخدام Wayback Machine: ابحث عن ملفات WordPress المؤرشفة باستخدام WaybackMachine.
GitHub: ابحث بسرعة عن معلومات حساسة على GitHub.
OpenBugBounty: ابحث عن مشكلات الأمان المكشوفة للعموم على موقع OpenBugBounty.
Reddit: معلومات حول المؤسسة المعينة على منصة Reddit.
Crossdomain.xml: ابحث عن ملفات crossdomain.xml سيئة التكوين على المؤسسة المستهدفة.
ThreatCrowd: محرك بحث عن التهديدات، لكننا سنستخدم هذا لتحديد نطاقات فرعية إضافية.
مجلد .git (.git Folder): تعرض شفرة المصدر. من الممكن تنزيل محتوى المستودع بأكمله إذا كان قابلاً للوصول.
YouTube: ابحث عن أي أخبار حديثة على Youtube.
Digitalocean Spaces: Spaces هي خدمة تخزين كائنات متوافقة مع S3 تتيح لك تخزين وتقديم كميات كبيرة من البيانات. سنبحث عن أي تعرض للبيانات.
ملف .SWF (Google): Flash ميت. سنستخدم Google Dorks للبحث عن إصدارات أقدم من فلاش .swf التي تحتوي على ثغرات.
ملف .SWF (Yandex): Flash ميت. سنستخدم Yandex للبحث عن إصدارات أقدم من فلاش .swf التي تحتوي على ثغرات.
ملف .SWF (Wayback Machine): Flash ميت. سنستخدم WaybackMachine للبحث عن إصدارات أقدم من فلاش .swf التي تحتوي على ثغرات.
Wayback Machine: ابحث عن الملفات المؤرشفة للوصول إلى الملفات القديمة.
البحث العكسي عن IP (Reverse IP Lookup): يتيح لك البحث العكسي عن IP اكتشاف جميع أسماء النطاقات المستضافة على أي عنوان IP معين. سيساعدك هذا في استكشاف سطح الهجوم لمؤسسة مستهدفة.
