Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-11635 — الملحق File Upload الخاص بووردبريس عرضة لثغرة تنفيذ التعليمات البرمجية عن بُعد (Remote Code Execution) في جميع الإصدارات حتى الإصدار 4.24.12 بما في ذلك، عبر معامل الكوكيز 'wfu_ABSPATH'. وهذا يتيح للمهاجمين غير المصادَق عليهم تنفيذ التعليمات البرمجية على الخادم. | Kitploit
أدوات/GitHubGitHub/vigilante-1337/cve-2024-11635
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubvigilante-1337/cve-2024-11635

CVE-2024-11635

الملحق File Upload الخاص بووردبريس عرضة لثغرة تنفيذ التعليمات البرمجية عن بُعد (Remote Code Execution) في جميع الإصدارات حتى الإصدار 4.24.12 بما في ذلك، عبر معامل الكوكيز 'wfu_ABSPATH'. وهذا يتيح للمهاجمين غير المصادَق عليهم تنفيذ التعليمات البرمجية على الخادم.

عرض المستودع
50منذ 10 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    352
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    308

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

WordPress File Upload <= 4.24.12 - تنفيذ التعليمات البرمجية عن بُعد دون مصادقة

يُوثّق هذا README ثغرة معلنة لأغراض تعليمية ودفاعية فقط. لا تُجرِ اختبارات ضد الأنظمة الإنتاجية أو الأنظمة التي لا تملكها أو ليس لديك إذن صريح لاختبارها.


اكتشفها: abrahack
الحالة: إفصاح عام
تاريخ الإبلاغ: 2025-01-07
معرف CVE: CVE-2024-11635


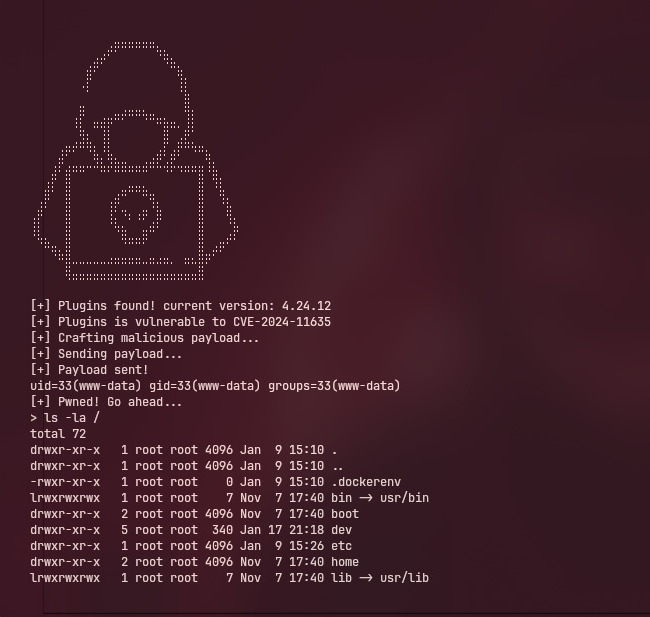
لقطة الشاشة

الاستغلال
Index

الملخص

إن إضافة WordPress File Upload لووردبريس معرضة لثغرة تنفيذ التعليمات البرمجية عن بُعد في جميع الإصدارات حتى 4.24.12 وما يتضمنه عبر معامل الكوكيز 'wfu_ABSPATH'. وهذا يتيح للمهاجمين غير المصادَق عليهم تنفيذ التعليمات البرمجية على الخادم.


الأثر

  • تنفيذ التعليمات البرمجية عن بُعد (RCE) — قد يتمكن المهاجم من رفع ملفات تؤدي إلى تنفيذ تعليمات برمجية عشوائية على الخادم.
  • اختراق كامل للخادم — إذا كانت عملية WordPress تعمل بصلاحيات مرتفعة، فقد يمنح الاستغلال الناجح وصولاً على مستوى النظام.
  • كشف البيانات — قد يتم كشف متغيرات بيئة حساسة، وبيانات اعتماد، وملفات داخلية.
  • استمرارية — يمكن للمهاجمين تثبيت أبواب خلفية أو قوائم صدفة عكسية للوصول طويل الأمد.

CVSS (تقديري): حرج — النتيجة الأساسية ≈ 9.8


الإصدارات المتأثرة

  • المتأثرة: الإصدارات حتى 4.24.12 وما يتضمنه (كما ورد).
  • غير المتأثرة: الإصدارات التي تم تصحيحها بعد إصدار البائع الذي يعالج هذه المشكلة (راجع إشعارات البائع لمعرفة الإصدارات المصححة تحديدًا).

التثبيت

يجب عليك أولاً تثبيت المختبر القابل للاستغلال، يوجد دليل أدناه.

~$ git clone https://github.com/vigilante-1337/CVE-2024-11635
~$ cd CVE-2024-11635
~$ chmod +x exploit
~$ ./exploit -h

اختبار آمن / تثبيت (للمختبر فقط)

إذا كنت باحثًا أو مدافعًا وتحتاج إلى إعادة إنتاج هذا في بيئة خاضعة للتحكم:

  1. استخدم جهازًا افتراضيًا معزولًا أو شبكة حاويات دون أي اتصال ببيئات الإنتاج أو البيئات الحساسة.
  2. داخل المستودع المستنسَخ، انتقل إلى مجلد safe-lab وشغّل ملف docker-compose.yaml المرفق لنشر بيئة الاختبار.
$ cd safe-lab
$ sudo docker compose up -d

بعد النشر: تسجيل الدخول وتثبيت الإضافات القابلة للاستغلال

  1. افتح متصفحك وانتقل إلى http://localhost (أو المضيف/المنفذ الذي نشرت فيه المختبر).
  2. أكمل إعداد WordPress إذا طُلب منك ذلك (أنشئ حساب مسؤول).
  3. بمجرد تسجيل الدخول كمسؤول، انتقل إلى الإضافات ← إضافة جديد ← رفع الإضافة.
  4. ارفع ملفات ZIP للإضافات القابلة للاستغلال الموجودة في المستودع: safe-lab/ وفعّل كل إضافة.

ملاحظة: يحتوي مجلد safe-lab على إضافات قابلة للاستغلال عن قصد لأغراض الاختبار. ثبّت هذه الإضافات فقط في بيئات مختبرية معزولة وغير متصلة بالإنترنت. سيؤدي هذا إلى تشغيل كل من نسخة WordPress القابلة للاستغلال وخدمة MariaDB في بيئة مختبرية خاضعة للتحكم.

المستودع (ملفات وأصول المختبر): https://github.com/vigilante-1337/CVE-2024-11635/tree/main/safe-lab

تحذير: لا تشغّل ملفات الاستغلال الثنائية ولا تنفّذ استغلالًا نشطًا ضد الشبكات أو الأنظمة دون إذن صريح. استخدم هذه المعلومات حصريًا للبحث الدفاعي، أو التحقق من التصحيحات، أو الدراسة التعليمية في مختبرات معزولة.


التخفيف والتوصيات

  • التصحيح: قم بالترقية إلى الإصدارات المصححة المنشورة من البائع بمجرد توفّرها.
  • أقل صلاحية: شغّل الخدمات بأقل الصلاحيات المطلوبة واستخدم حسابات/حاويات معزولة للخدمات المكشوفة على الويب.
  • حماية البيئة: لا تعرّض متغيرات البيئة الحساسة لعمليات مستوى التطبيق؛ استخدم خزائن أو إدارة للأسرار.
  • المراقبة: طبّق مراقبة سلامة الملفات على مجلدات الويب وأنشئ تنبيهات عند ظهور ملفات تنفيذية جديدة أو معدّلة.
  • جدار حماية تطبيقات الويب / الفلاتر: استخدم جدار حماية لتطبيقات الويب مع تصفية صارمة للطلبات/الاستجابات على نقاط نهاية الرفع.

المراجع

  • Wordfence: https://www.wordfence.com/threat-intel/vulnerabilities/id/b5165f60-6515-4a2c-a124-cc88155eaf01?source=cve
  • Abrahack: https://abrahack.com/posts/wp-file-upload-rce-part1/

الإفصاح

تم نشر هذا المستند بالتنسيق مع إرشادات الإفصاح المسؤول. وهو مخصص للأغراض التعليمية والدفاعية فقط.


WordPress File Upload <= 4.24.12 - تنفيذ التعليمات البرمجية عن بُعد دون مصادقة — للإشارة:
https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-plugins/wp-file-upload/wordpress-file-upload-42412-unuathenticated-remote-code-execution


تنزيل الأداة