
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2026-25994_PJSIP — PJSIP cve-2026-25994 إثبات مفهوم (PoC) لتجاوز سعة المخزن المؤقت | Kitploit

أدوات/GitHubGitHub/vabismo/cve-2026-25994_pjsip
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالاختبار العشوائيالتعلم والتعليماستغلال الملفات الثنائية
GitHubvabismo/cve-2026-25994_pjsip

cve-2026-25994_PJSIP

PJSIP cve-2026-25994 إثبات مفهوم (PoC) لتجاوز سعة المخزن المؤقت

عرض المستودع
242منذ 7 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2026-25994 – تجاوز سعة المخزن المؤقت للمكدس في PJNATH ICE (pjsip ≤ 2.16)

نظرة عامة

CVE-2026-25994 هو ثغرة أمنية من نوع تجاوز سعة المخزن المؤقت للمكدس تؤثر على تنفيذ ICE (Interactive Connectivity Establishment) في pjsip ≤ 2.16، وتحديدًا داخل مكوّن PJNATH.

توجد الثغرة في الدالة:

pj_ice_sess_create_check_list()

الموجودة في:

pjnath/src/pjnath/ice_session.c

تفاصيل الثغرة

تنتج المشكلة عن معالجة غير آمنة للسلاسل النصية عند إنشاء اسم مستخدم ICE:

char buf[128];                  // Fixed-size stack buffer
username.ptr = buf;
pj_strcpy(&username, rem_ufrag);   // No bounds checking
pj_strcat2(&username, ":");
pj_strcat(&username, &ice->rx_ufrag);

السبب الجذري

يتم أخذ rem_ufrag مباشرةً من خاصية SDP:

a=ice-ufrag:

لا يتم إجراء أي تحقق من الطول قبل النسخ إلى مخزن مؤقت للمكدس بحجم 128 بايت

وهذا يسمح للمهاجم بتجاوز سعة المكدس، مما قد يؤدي إلى استبدال:

عنوان العودة

إطار المكدس

بيانات Canary / المحاذاة

الاستغلال

يؤدي دعوة SIP خبيثة تحتوي على ice-ufrag طويل إلى تجاوز السعة

يحدث الاستغلال الموثوق مع حمولات يبلغ طولها ≥ ~130 بايت

عمليًا، توفر الحمولات التي تبلغ ~500+ بايت (مثل 520) سلوك تعطل ثابت

الإصدارات المتأثرة

✅ المتأثرة: pjsip ≤ 2.16

❌ المُصلحة: pjsip ≥ 2.17

التصحيح

يضيف الإصلاح تحققًا مناسبًا من الحدود:

if (rem_ufrag->slen >= MAX_USERNAME_LEN ||
    (rem_ufrag->slen + ice->rx_ufrag.slen + 1) >= 512)
{
    return PJ_ETOOBIG;
}

الأثر

رفض الخدمة (DoS) عبر خطأ تجزئة (segmentation fault) إمكانية تنفيذ التعليمات البرمجية عن بُعد (RCE) اعتمادًا على:

حمايات المكدس (ASLR، NX، canaries) تخطيط الذاكرة درجة تطور الاستغلال

1.200.000 جهاز متأثر

Shodan link : https://www.shodan.io/search?query=pjmedia

إثبات المفهوم (PoC)

يرسل إثبات المفهوم المرفق دعوة SIP مصممة بعناية تحتوي على ice-ufrag ضخم لتشغيل تجاوز السعة.

الميزات

متزامن بالكامل (بدون asyncio) قابل للتهيئة من سطر الأوامر إعادة محاولة تلقائية حمولة SDP واقعية كشف التعطل عبر المهلة الزمنية

تشغيل الخادم المعرّض للثغرة

ابدأ تشغيل pjsua مع تفعيل ICE:

pjsua-x86_64-unknown-linux-gnu --use-ice --local-port=5060 --log-level=5 --no-tcp --auto-answer=200

تشغيل إثبات المفهوم

python3 pjsip.py -i <target_ip> -p 5060 -a 3
Arguments
Option	Description	Default
-i, --ip	Target IP address	127.0.0.1
-p, --port	SIP port	5060
-a, --attempts	Number of attempts	3
Expected Behavior
Vulnerable Target
No response from server
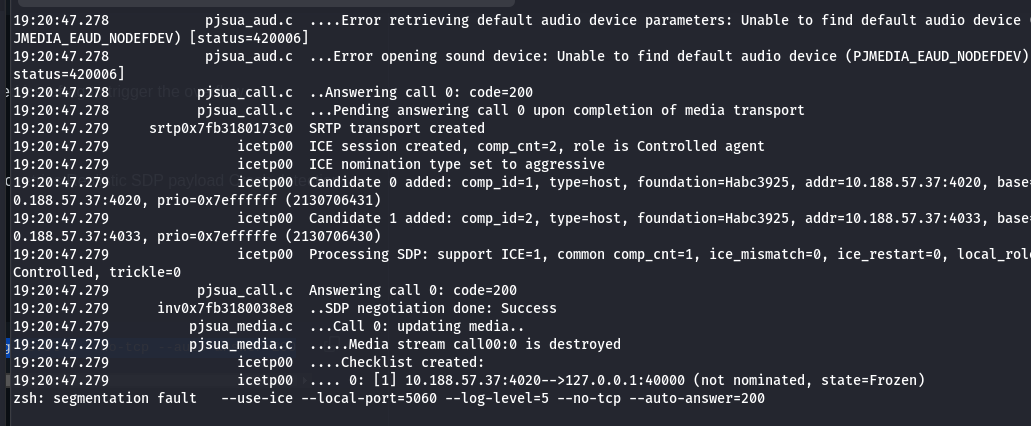
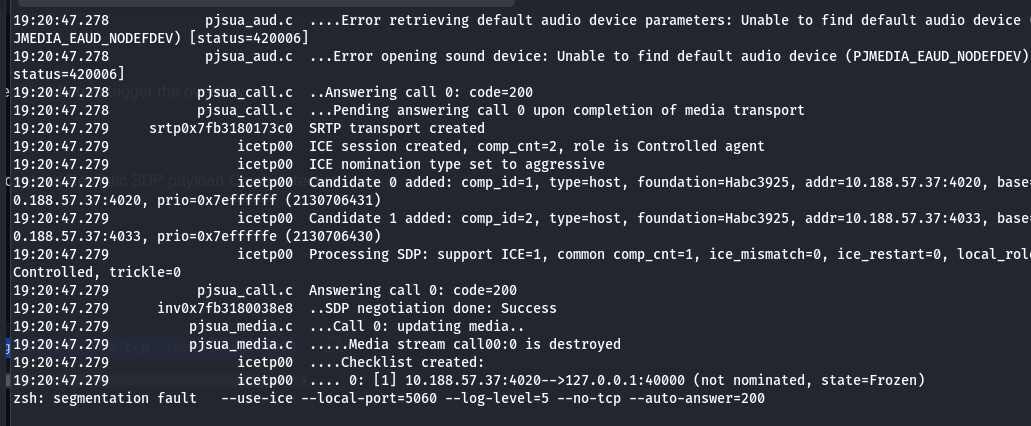
صورة

التخفيف

قم بالترقية إلى pjsip ≥ 2.17

طبّق التحقق من صحة المدخلات لخصائص SDP

استخدم حمايات المكدس: كناري المكدس (Stack canaries) ASLR NX (مكدس غير قابل للتنفيذ)

إخلاء المسؤولية

يتم توفير إثبات المفهوم هذا لأغراض تعليمية وبحوث أمنية فقط.

لا تستخدم هذا الكود ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها.

المؤلفون

V.Nos

فريق BinSmasher

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






