utkusen/shotlooter
أداة استطلاع تكتشف البيانات الحساسة داخل لقطات الشاشة المرفوعة على prnt.sc

تم تطوير أداة Shotlooter للعثور على البيانات الحساسة داخل لقطات الشاشة التي يتم تحميلها إلى https://prnt.sc/ (عبر برنامج LightShot) من خلال تطبيق تقنيات التعرف الضوئي على الحروف (OCR) ومعالجة الصور.
                                                              +-------------------+
    IMAGE FILE                                                |#!/usr/bin/python  |
+--------------------+                                        |                   +----->SENSITIVE
|prnt.sc/sjgmm5      |                                        |Search for:        |
+--------------------+                                        |                   |
|      _             |      CONVERTS          STRING          |sensitive keywords |
|  .-.-.=\-          |      +-------+     +------------+      |                   |
|  (_)=='(_)         |      |       |     |            |      |high entropy       |
|              .._\  +----->+  OCR  +---->+ TEXTTEXTT  +----->+                   |
|             (o)(o) |      |       |     |            |      |credit card pattern+----->NOT SENSITIVE
|   TEXTTEXTTEX      |      +-------+     +------------+      |                   |
|                    |                                        +-------------------+
+--------------+------+
               |                 +-----------------------+
               v                 |#!/usr/bin/python      |
SMALLER         IMAGES           |                       +------>SENSITIVE
+-------------+ +------------+   |Image processing:      |
|    _        | |    .._\    |   |                       |
| .-.-.=\-    | |   (o)(o)   +-->+ Does it contain:      |
| (_)=='(_)   | |            |   |   ~~O                 |
+-------------+ +------------+   |    /\,                |
                                 |   -|~(*)              +------>NOT SENSITIVE
                                 |  (*)                  |
                                 +-----------------------+
outputيتطلب Shotlooter Python3 و pip3 ليعمل، وقد تم اختباره على أنظمة macOS و Debian القائمة على Linux.
تثبيت التبعيات لنظام macOS: brew install tesseract
تثبيت التبعيات لنظام Debian القائم على Linux: sudo apt install libsm6 libxext6 libxrender-dev tesseract-ocr -y
استنساخ المستودع:
git clone https://github.com/utkusen/shotlooter.git
ادخل إلى المجلد
cd shotlooter
تثبيت المكتبات المطلوبة
pip3 install -r requirements.txt
الاستخدام الأساسي: python3 shotlooter.py --code PRNT.SC_ID
يبحث عن الكلمات المفتاحية المتطابقة (الموجودة في keywords.txt)، وسلاسل الإنتروبيا العالية، وأرقام بطاقات الائتمان. يمكنك العثور على معرف عن طريق تحميل صورة إلى https://prnt.sc/. على سبيل المثال python3 shotlooter.py --code sjgmm5
سيتحقق من المعرفات عن طريق زيادتها واحدًا تلو الآخر:
sjgmm6
sjgmm7
sjgmm8
sjgmm9
sjgmma
sjgmmb
...
البحث عن الصور: python3 shotlooter.py --code sjgmm5 --imagedir IMAGE_FOLDER_PATH
سيبحث عن العناصر المغطاة في الاستخدام الأساسي + سيبحث عن الصور الصغيرة المقدمة في لقطات الشاشة الأكبر. إذا كنت تخطط لاستخدام هذه الميزة، ضع صورك الصغيرة داخل مجلد img.
استبعاد البحث: يمكنك استبعاد أي نوع بحث من خلال تقديم الوسيط المرتبط: --no-cc, --no-entropy, --no-keyword
على سبيل المثال: python3 shotlooter.py --code sjgmm5 --no-entropy. سيتجاوز Shotlooter التحقق من سلسلة الإنتروبيا العالية.
لدى Shotlooter معدلات عالية من النتائج الإيجابية الزائفة لمطابقة سلاسل الإنتروبيا العالية وبطاقات الائتمان. في الواقع، ليست نتائج إيجابية زائفة ولكنها قد لا تكون العناصر التي تبحث عنها. يكتشف سلاسل الإنتروبيا العالية لالتقاط مفاتيح API والمفاتيح الخاصة إلخ. ومع ذلك، فإن أي سلسلة عشوائية غير حساسة سيكون لها إنتروبيا عالية أيضًا وسيكتشفها Shotlooter. نفس الشيء ينطبق على بطاقة الائتمان.
إذا كنت لا تريد التعامل مع النتائج الإيجابية الزائفة، فاستبعد عمليات البحث عن الإنتروبيا وبطاقات الائتمان.
لقد قمت بتشغيل Shotlooter لمدة أسبوعين وحددت أكثر من 300 صورة تحتوي على أنواع مختلفة من البيانات الحساسة. يمكنك الاطلاع على النتائج التي واجهتها أكثر من غيرها أدناه:
تحتوي على معرفات جلسة مفيدة، ورموز وصول إلخ.

لقطات الشاشة مأخوذة من وحدة التحكم السحابية أو من عميل سطح المكتب
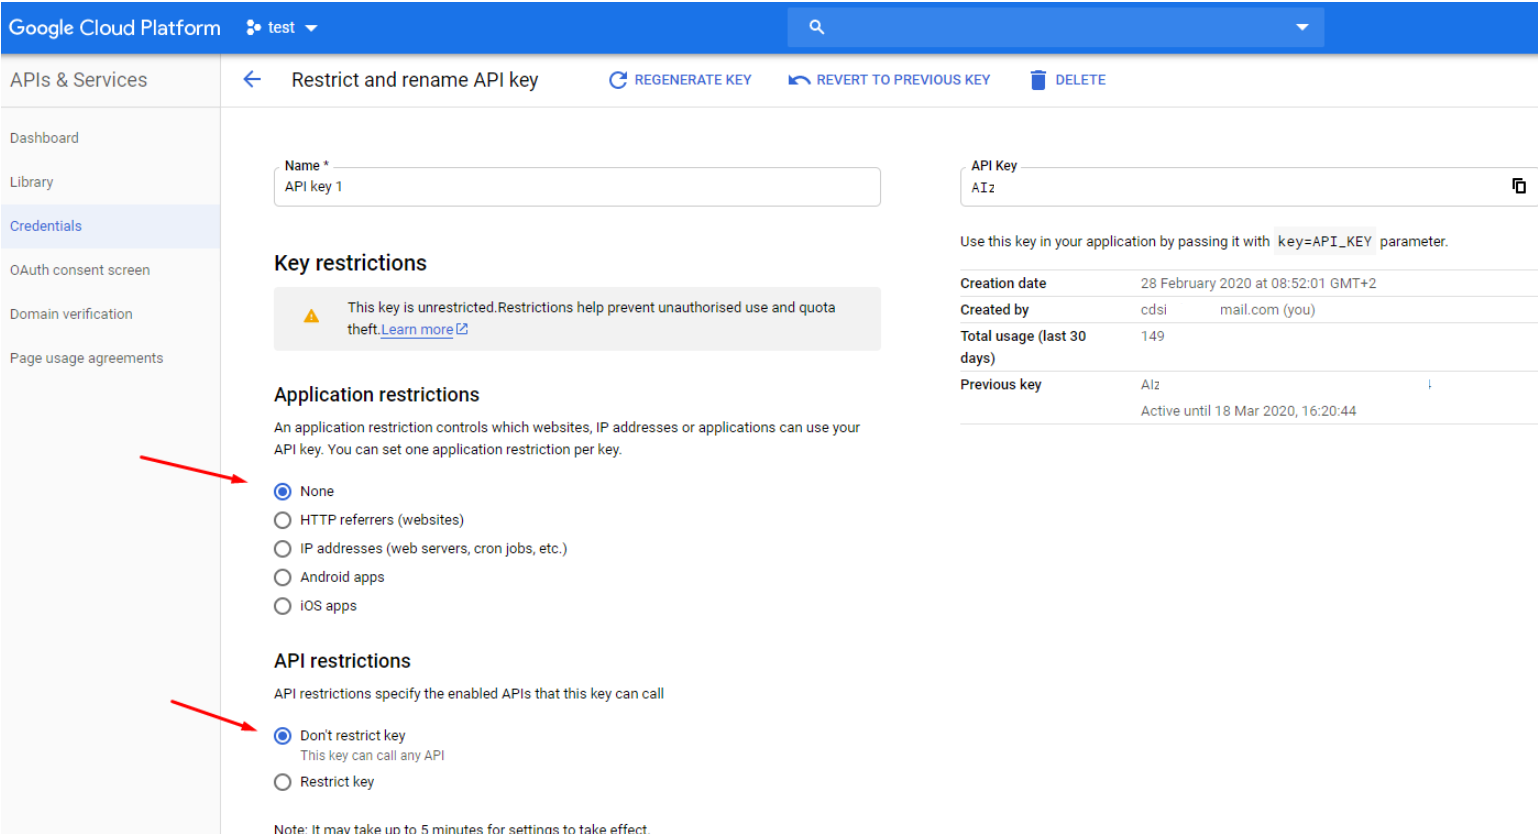
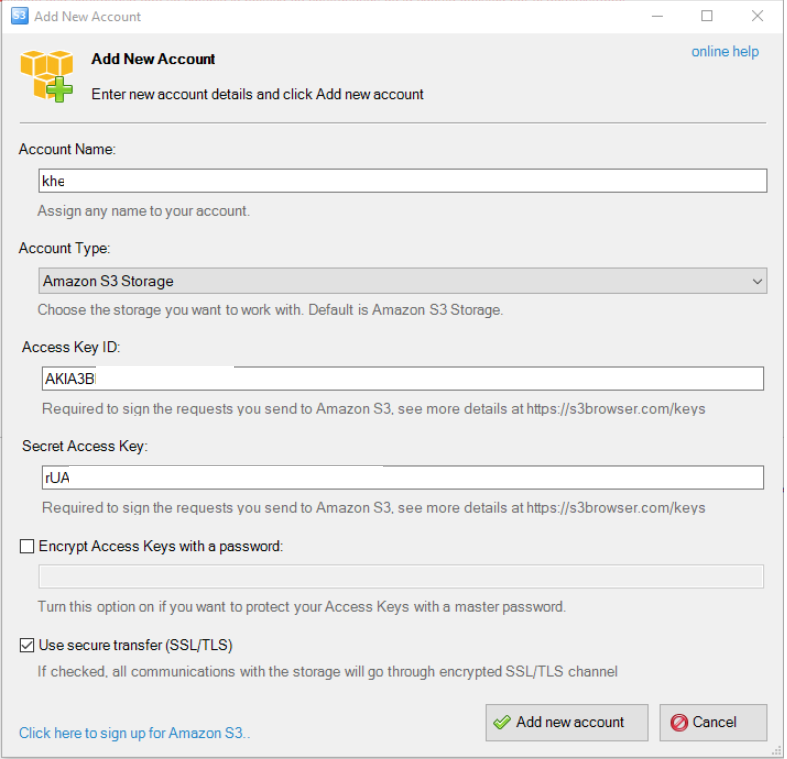
نعلم جميعًا أنه ليس من الجيد تمرير معرف الجلسة مع طلب GET لأسباب مختلفة. هذا أحد تلك الأسباب.

بعض الناس يحبون استخدام Excel كمدير كلمات مرور.

محافظ البيتكوين تسمح لك بتصدير مفتاحك الخاص بحيث يمكنك استيراده إلى مكان آخر. ولكن إذا قمت بنشر لقطة شاشة لمفتاحك الخاص، فقد يتم اختراق محفظتك بالكامل.